Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PiFinger — 📡🔍Cerca tracce di wifi-pineapple e calcola il punteggio di sicurezza della rete wireless 🍍 | Kitploit

Strumenti/GitHubGitHub/wipi-hunter/pifinger
Auditing Wi-FiAnalisi delle VulnerabilitàRaccolta InformazioniSicurezza di ReteSicurezza Wireless
GitHubwipi-hunter/pifinger

PiFinger

📡🔍Cerca tracce di wifi-pineapple e calcola il punteggio di sicurezza della rete wireless 🍍

Vedi Repository
16143498 anni faRevisionato da Kitploit
Condividi

                        _______   _   ________  _                                
                        |_   __ \ (_) |_   __  |(_)                              
                          | |__) |__    | |_ \_|__   _ .--.   .--./) .---.  _ .--.  
                          |  ___/[  |   |  _|  [  | [ `.-. | / /'`\;/ /__\[ `/'`] 
                         _| |_    | |  _| |_    | |  | | | | \ \._//| \__., | |      
                        |_____|  [___]|_____|  [___][___||__].',__`  '.__.'[___]     
                                                            ( ( __))    

                         [---]   Solo per divertimento e sicurezza @octosec    [---]
                         [---]   W:besimaltinok.com | T:altnokbesim    [---]
                         [---]                G:besimaltnok            [---]
                         ---------------------------------------------------

Informazioni sul progetto

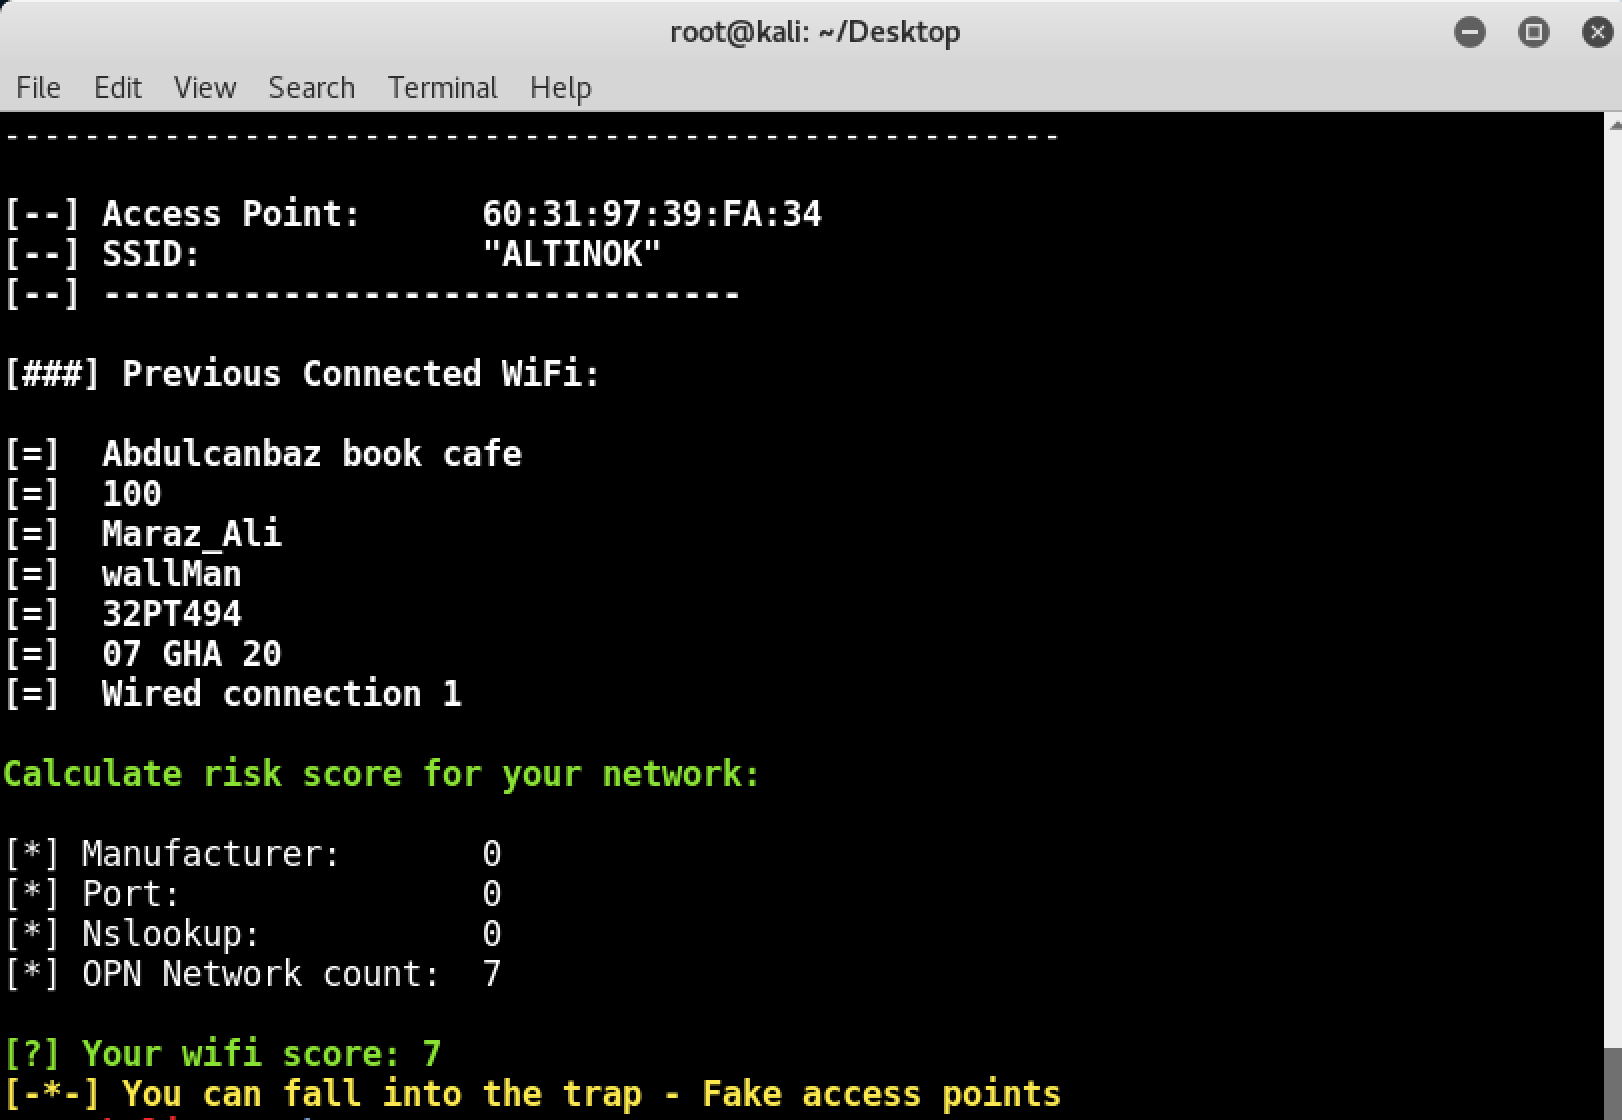
Lo scopo di questo progetto è determinare se la rete a cui siamo connessi è stata aperta da un Wifi-Pineapple. Inoltre, lo strumento analizza le reti wireless a cui ti sei connesso in precedenza e ti assegna un punteggio di sicurezza.

Caratteristiche

  • Questa rete è stata aperta da un pineapple?
  • Sei già stato connesso a reti non sicure?
  • Registrazione ( #f03c15 Punteggio di sicurezza wireless) (tempo, mac, ssid, punteggio, is_pineapple)

Tecniche utilizzate

Tecniche di rilevamento della rete WiFi-Pineapple

Un proverbio cinese dice:
"Se gli aggressori accedono ai sistemi usando le impostazioni predefinite,
anche noi possiamo catturarli con le impostazioni predefinite del loro software e hardware."
  • Informazioni sull'indirizzo MAC del produttore
  • Porta HTTP predefinita (1471)
  • Informazioni sul nome host predefinito per wifi-pineapple

Reti precedenti

  • Analizza le reti wireless a cui ti sei connesso in precedenza

Funzionalità da aggiungere

  • Versione Windows
  • Analisi automatica completa
  • Nuove tecniche di analisi wifi_score e pineapple

Utilizzo (per Linux)

Requisiti

  • Moduli: time, termcolor, sys, commands, interfaces, os
  • Sistema operativo: Kali, Ubuntu
  • Versione Python: 2.x

Scarica pifinger:

git clone https://github.com/besimaltnok/PiFinger.git

Installa la libreria Python:

pip install -r requirements.txt

Fatto!

Esegui il programma con il seguente comando:

Esegui:

cd PiFinger/Linux
python pifinger.py

Screenshot

Autori

Questo progetto è stato programmato da Besim ALTINOK

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →