 weedhashpeddler/rc4decryption
Abusa del LOLBin tlscsp.dll firmato da Microsoft per eseguire cifratura/decifratura RC4 tramite LsCsp_EncryptHwid, applicando una patch alla chiave hardcoded in memoria per il tradecraft BYOK.

tlscsp.dll — LOLBin RC4 Microsoft fantasma (primitiva di cifratura/decifratura BYOK)
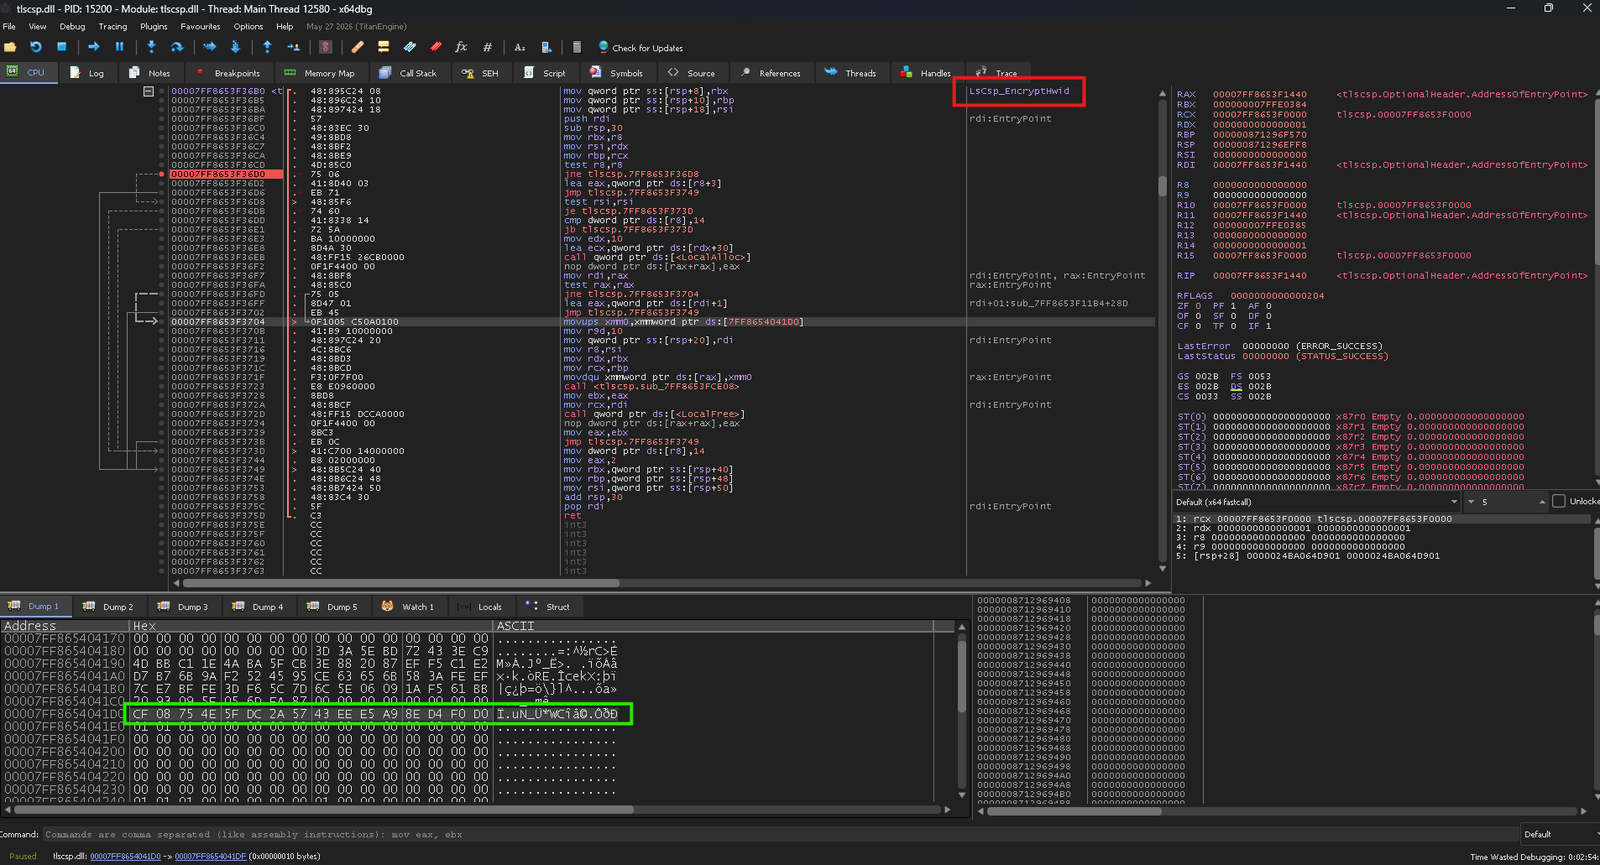
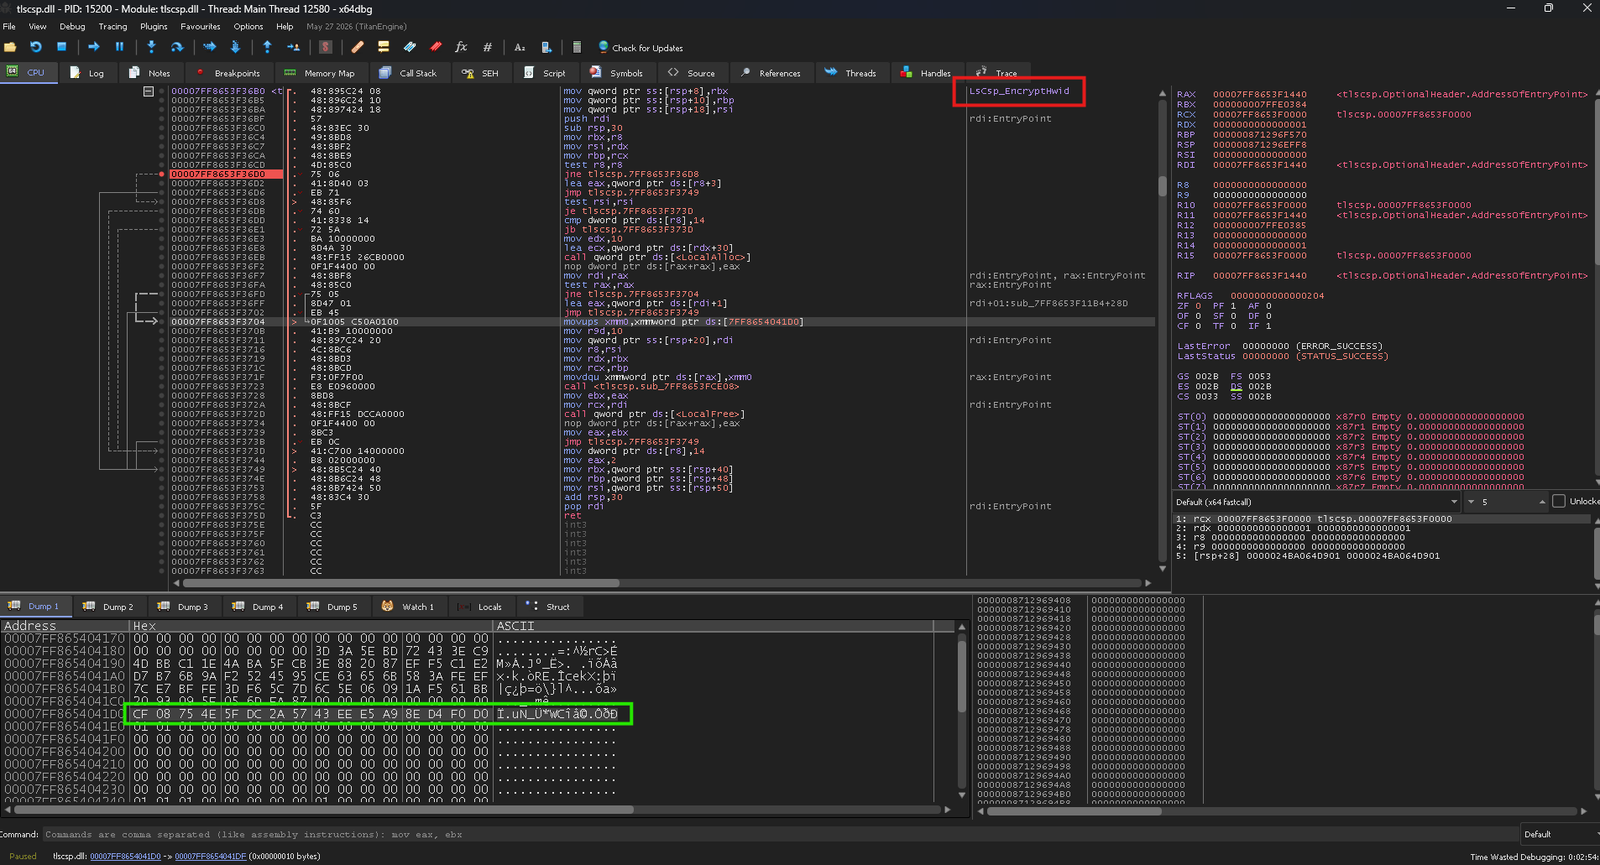
Una DLL firmata Microsoft, mai caricata, che include una chiave RC4 hardcoded. Chiama LsCsp_EncryptHwid -> ottieni cifratura/decifratura RC4 in esecuzione all'interno di codice Windows attendibile, con zero crittografia nel tuo binario.
tlscsp.dll ("Microsoft Remote Desktop Services Cryptographic Utility") è una
DLL firmata Microsoft in System32 che è scaricata per impostazione predefinita. La sua export
LsCsp_EncryptHwid esegue **RC4 con una chiave di 16 byte hardcoded in .rdata.
Windows 11 build più recente (25H2). Le build precedenti di Windows includono una
tlscsp.dll leggermente diversa, quindi l'offset della chiave potrebbe richiedere una piccola modifica — non trattato qui.
NOTA- La chiave incorporata è pubblica, quindi chiunque può decifrare. Usa BYOK (Bring Your Own Key) — modifica i 16 byte a base + 0x141D0 in memoria con la tua chiave prima di chiamare l'export. Ora la DLL cifra/decifra con il tuo segreto, e il tuo loader non contiene ancora né chiave né crittografia.