 themalwareguardian/cve-2026-25250
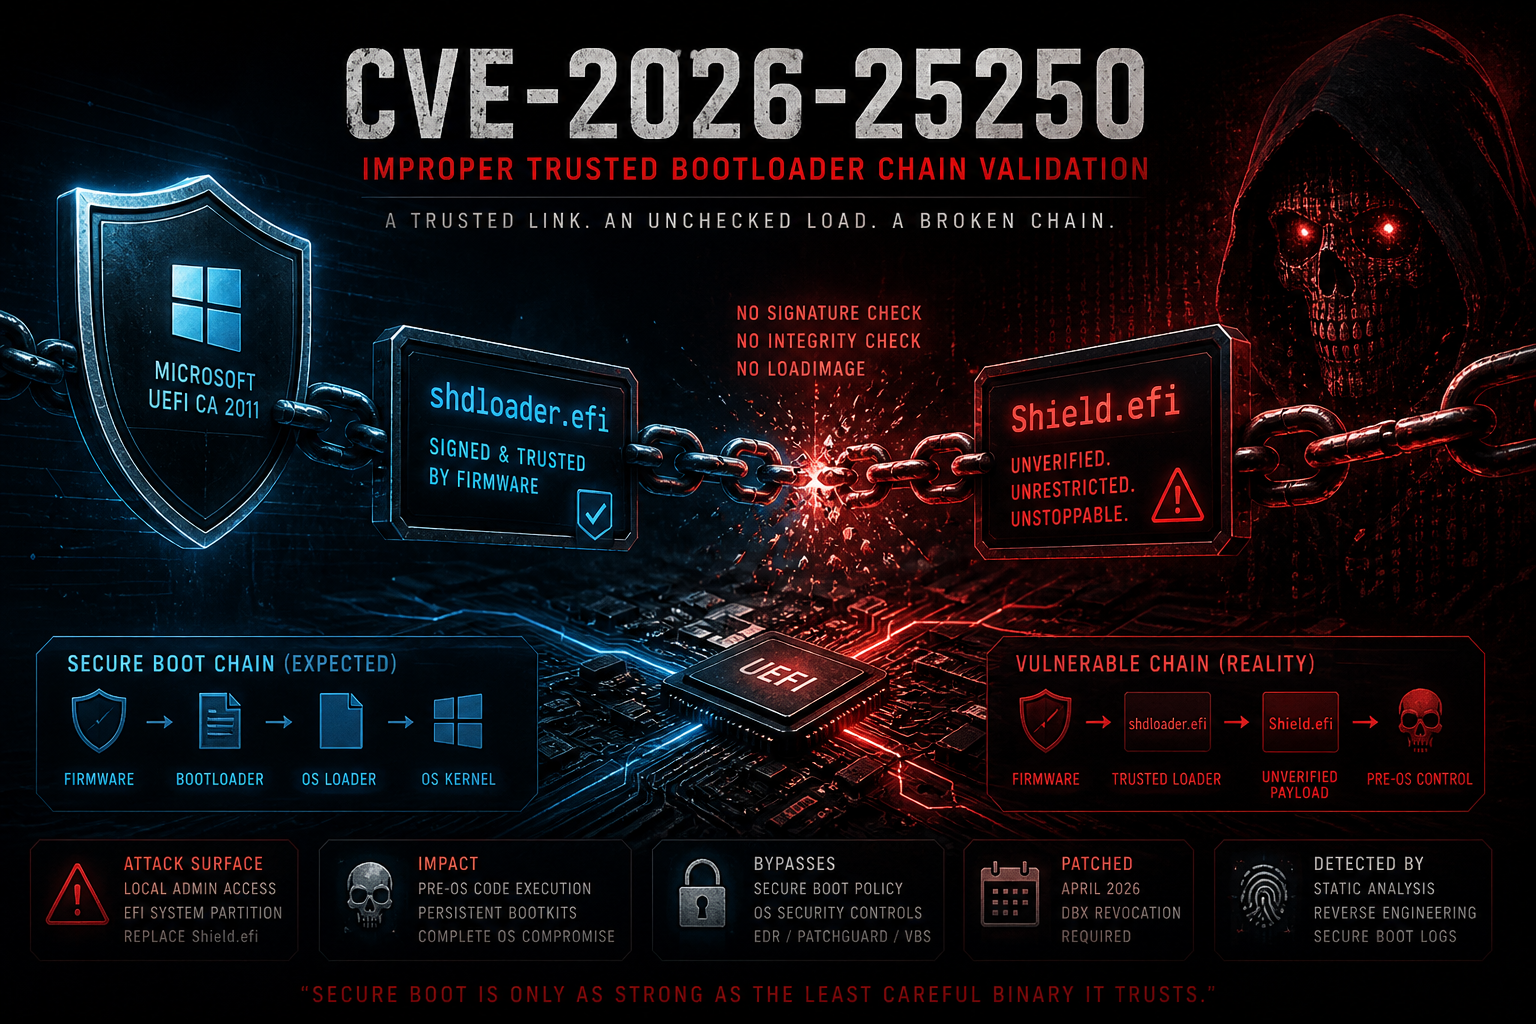
Analisi ed exploit per CVE-2026-25250, un bypass di Secure Boot in Horizon DataSys Reboot Restore dove shdloader.efi carica Shield.efi senza verifica.

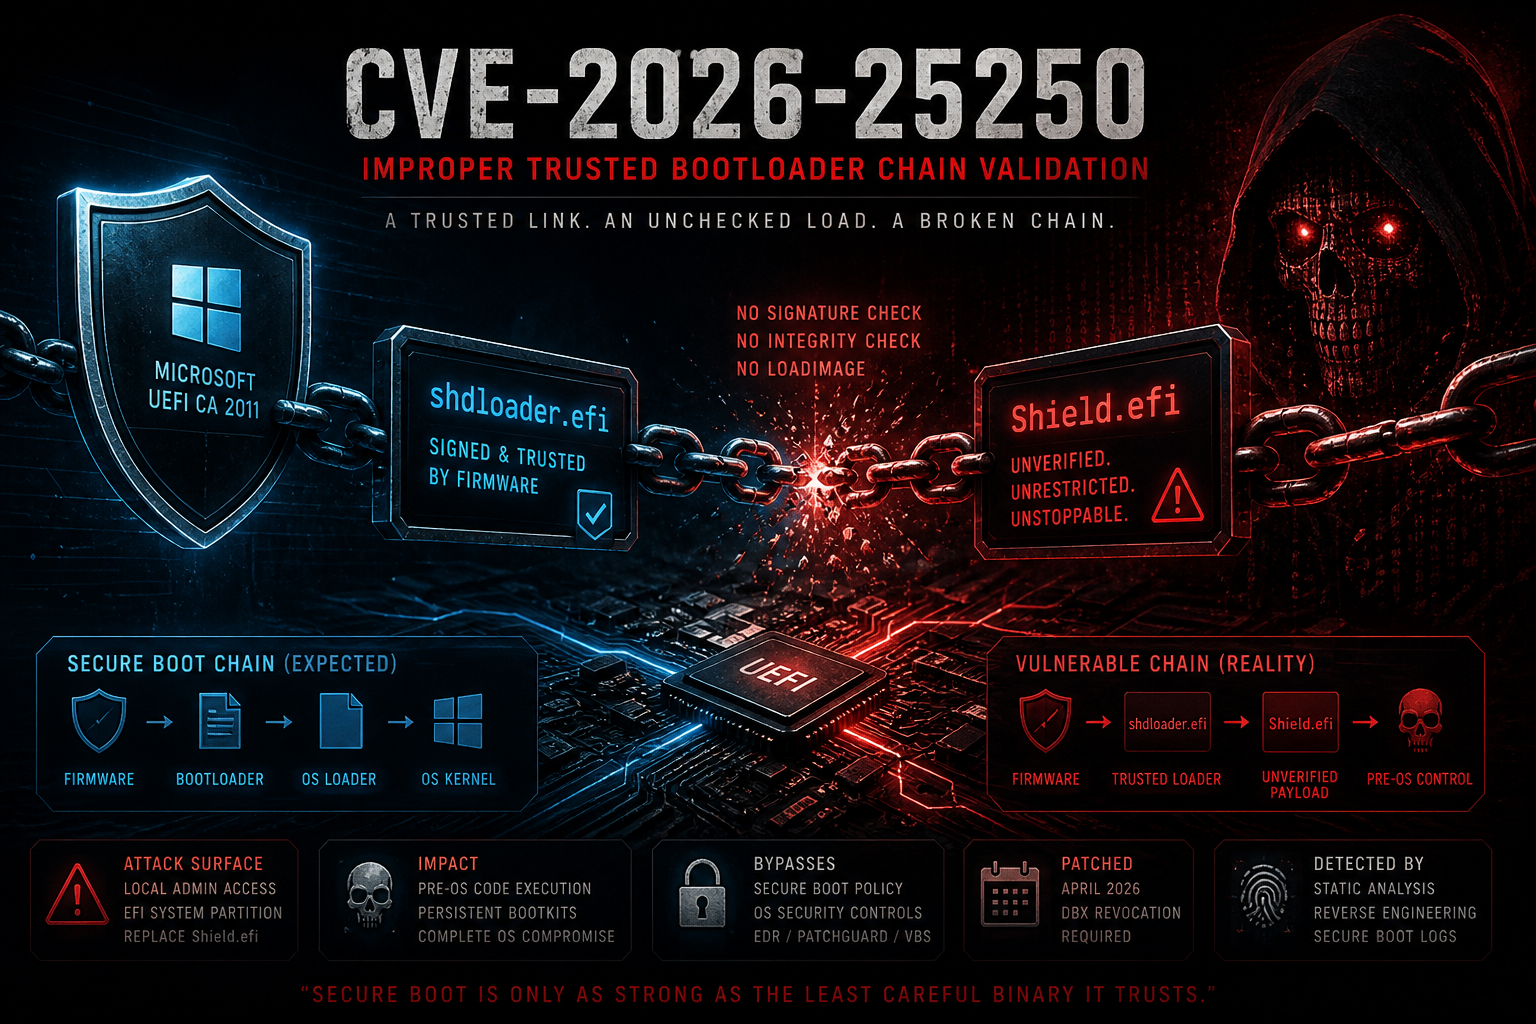
Un bootloader di terze parti firmato Microsoft che carica un binario EFI secondario senza verifica di firma o integrità, facendo crollare la catena di fiducia di Secure Boot dall'interno.
Questo repository documenta la ricerca su CVE-2026-25250, una vulnerabilità di bypass di Secure Boot segnalata a Microsoft e a cui è stato assegnato un CVE nell'aprile 2026. Si è rapidamente distinta come uno dei problemi di sicurezza firmware più significativi dell'anno, proprio perché il componente vulnerabile è firmato Microsoft e quindi incondizionatamente attendibile nella stragrande maggioranza dei sistemi Windows con UEFI abilitato.
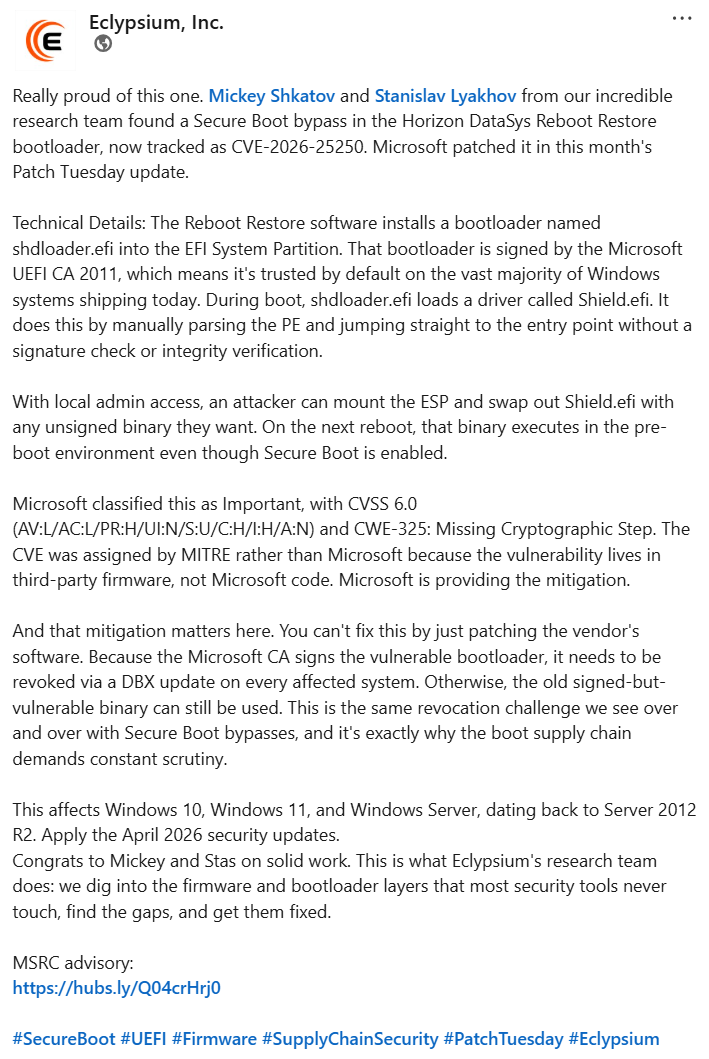
La vulnerabilità è stata scoperta da Mickey Shkatov e Stanislav Lyakhov presso Eclypsium, uno dei principali team di ricerca sulla sicurezza firmware e supply chain del settore. Mickey Shkatov è una figura di lunga data nella ricerca offensiva UEFI, autore di BootHole (CVE-2020-10713, un bypass critico di Secure Boot in GRUB2 che ha colpito praticamente ogni distribuzione Linux e configurazione dual-boot Windows), e relatore di "One Bootloader to Load Them All" al DEF CON 30 insieme a Jesse Michael, un intervento che ha catalogato sistematicamente come i bootloader di terze parti firmati Microsoft rappresentino una debolezza a livello di classe nell'ecosistema Secure Boot.
CVE-2026-25250 rientra pienamente in quella classe.
Ciò che lo rende particolarmente istruttivo è la sua semplicità: nessuna corruzione di memoria, nessun difetto crittografico nel firmware stesso, solo un binario attendibile che prende una decisione non sicura su cosa caricare successivamente. Un singolo anello debole è sufficiente per far crollare l'intero modello Secure Boot per un sistema target.
CVE-2026-25250 è stato scoperto durante l'analisi di componenti di avvio UEFI di terze parti distribuiti in ambienti di ripristino aziendali. Il prodotto interessato è la soluzione Reboot Restore di Horizon DataSys.
La vulnerabilità è stata assegnata da MITRE piuttosto che da Microsoft, perché il difetto risiede in firmware di terze parti (shdloader.efi), non in Windows o in codice scritto da Microsoft.
Riferimenti ufficiali:
Microsoft Security Response Center - Patch Tuesday di aprile 2026
Bollettino mensile di aggiornamento della sicurezza.
Voce CVE ufficiale. CVSS 6.0 - AV:L/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:N. CWE-325: Passaggio Crittografico Richiesto Mancante.
Divulgazione Tecnica Eclypsium
Divulgazione di ricerca originale dal team che ha effettuato la scoperta, incluso il post LinkedIn che per primo ha portato questa vulnerabilità all'attenzione pubblica.
La divulgazione di Eclypsium, pubblicata su LinkedIn dal team che ha effettuato la scoperta, fornisce abbastanza contesto per identificare il software interessato e scaricarlo direttamente dal sito web del fornitore.
Il programma di installazione di Horizon DataSys Reboot Restore è pubblicamente disponibile e installarlo su un sistema di test colloca sia shdloader.efi che Shield.efi nella partizione di sistema EFI, dove possono essere esaminati staticamente o osservati a runtime.
Configurazione di laboratorio consigliata:
VM Windows 10/11 (QEMU o VMware)
├── Secure Boot: Abilitato
├── Horizon DataSys Reboot Restore: Installato
├── ESP accessibile tramite: mountvol X: /S
└── Obiettivi:
	HorizonDataSys
        X:\EFI\shdloader.efi ← firmato, attendibile, carica lo stadio successivo
        X:\EFI\Shield.efi    ← caricato senza alcuna verifica
Una volta installato, shdloader.efi può essere confermato come firmato Microsoft CA 2011 tramite sigcheck.exe (Sysinternals) o pesign. L'assenza di qualsiasi chiamata LoadImage / StartImage nel percorso di caricamento di Shield.efi è visibile immediatamente nell'analisi statica.
Questa vulnerabilità interessa una catena di avvio multi-stadio, non un singolo binario.
La vulnerabilità non risiede nel firmware. Risiede nella logica di un bootloader attendibile, un binario che il firmware ha già approvato, che sceglie di caricare un binario secondario attraverso un percorso di codice che bypassa ogni controllo di sicurezza.
Firmware
  └── verifica shdloader.efi          ✅ Microsoft CA 2011, attendibile
        └── ManualPEParse(Shield.efi) ❌ nessun LoadImage, nessun controllo firma
              └── EntryPoint()        💥 codice controllato dall'attaccante, pre-OS
Il perimetro di Secure Boot è forte quanto il binario meno attento che si fida di esso.
CVE-2026-25250 è un bypass di Secure Boot causato da una convalida impropria di un binario EFI secondario caricato durante il processo di avvio. Il bootloader interessato (shdloader.efi) è firmato e attendibile da Secure Boot, ma carica Shield.efi attraverso una routine manuale di parsing PE senza alcuna verifica crittografica di alcun tipo.
È un fallimento di progettazione e del modello di fiducia: un componente attendibile che prende una decisione non sicura che annulla tutte le protezioni a valle.
Secure Boot impone una catena di fiducia in cui ogni componente eseguito durante la sequenza di avvio deve essere verificato prima che il controllo venga trasferito. Il modello regge solo se ogni binario attendibile nella catena rispetta quel contratto:
