
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/the-robot/sqliv
RicognizioneScanner di VulnerabilitàScanner di Vulnerabilità WebRaccolta InformazioniCrawlerArchived
GitHubthe-robot/sqliv

sqliv

scanner massivo di vulnerabilità SQL injection

Vedi Repository
1.2k378608 anni faRevisionato da Kitploit
Condividi
Sito web

SQLiv

Scanner massivo di SQL injection

Caratteristiche

  1. scansione di più domini con dork SQL injection tramite Bing, Google o Yahoo
  2. scansione mirata fornendo un dominio specifico (con crawling)
  3. scansione inversa dei domini

sia la scansione SQLi che il controllo delle informazioni sul dominio sono eseguiti in multiprocessing
quindi lo script è velocissimo nella scansione di molti URL

un breve tutorial e screenshot sono mostrati in fondo
suggerimenti per contribuire al progetto in fondo


Installazione

  1. git clone https://github.com/the-robot/sqliv.git
  2. sudo python2 setup.py -i

Dipendenze

  • bs4
  • termcolor
  • google
  • nyawc

Sistemi preinstallati

  • BlackArch Linux BlackArch

Tutorial rapido

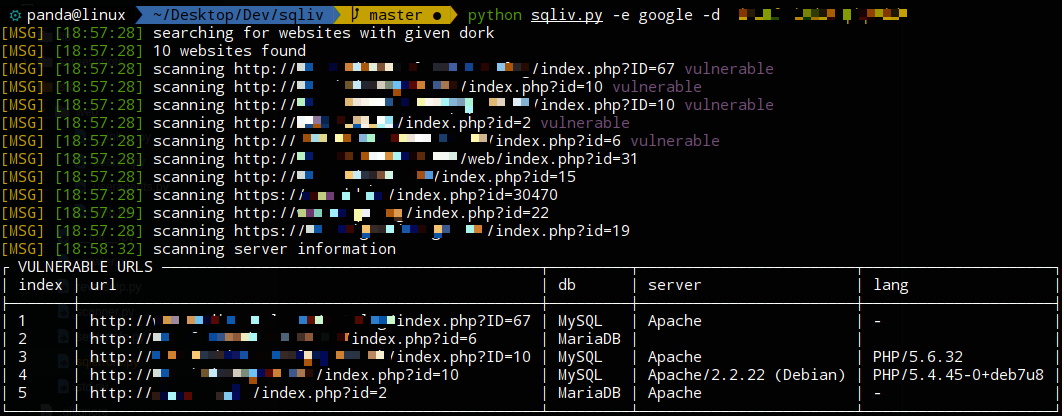
1. Scansione di più domini con dork SQLi

  • cerca semplicemente più siti web dal dork fornito e scansiona i risultati uno per uno
python sqliv.py -d <SQLI DORK> -e <MOTORE DI RICERCA>  
python sqliv.py -d "inurl:index.php?id=" -e google  

2. Scansione mirata

  • puoi fornire solo il nome del dominio o un URL specifico con parametri di query
  • se viene fornito solo il nome del dominio, eseguirà il crawling per ottenere URL con query
  • poi scansiona gli URL uno per uno
python sqliv.py -t <URL>  
python sqliv.py -t www.example.com  
python sqliv.py -t www.example.com/index.php?id=1  

3. Dominio inverso e scansione

  • esegue il reverse domain e cerca siti web ospitati sullo stesso server dell'URL target
python sqliv.py -t <URL> -r

4. Scaricare i risultati scansionati

  • puoi scaricare i risultati scansionati come JSON passando questo argomento
python sqliv.py -d <SQLI DORK> -e <MOTORE DI RICERCA> -o result.json

Visualizzare l'aiuto

python sqliv.py --help

usage: sqliv.py [-h] [-d D] [-e E] [-p P] [-t T] [-r]

optional arguments:
  -h, --help  show this help message and exit
  -d D        SQL injection dork
  -e E        search engine [Google only for now]
  -p P        number of websites to look for in search engine
  -t T        scan target website
  -r          reverse domain
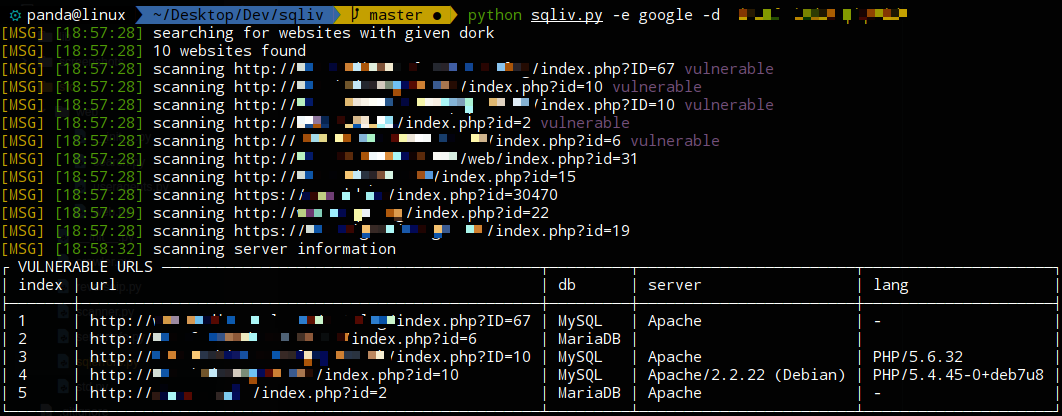
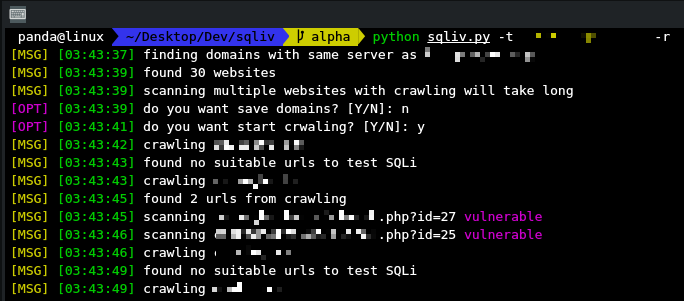
screenshot

1 2 3 4


Sviluppo

DA FARE

  1. Test di vulnerabilità SQLi tramite POST form
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    249

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






