
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-61183 — Divulgazione dettagliata di una vulnerabilità XSS memorizzata in VaahCMS tramite gestione non sicura dell'upload di file SVG, inclusi flusso di sfruttamento, endpoint interessati e strategie di mitigazione per i ricercatori di sicurezza. | Kitploit
Strumenti/GitHubGitHub/thawphone/cve-2025-61183
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration TestingApprendimento e Formazione
GitHubthawphone/cve-2025-61183

CVE-2025-61183

Divulgazione dettagliata di una vulnerabilità XSS memorizzata in VaahCMS tramite gestione non sicura dell'upload di file SVG, inclusi flusso di sfruttamento, endpoint interessati e strategie di mitigazione per i ricercatori di sicurezza.

Vedi Repository
189 mesi faNon ancora revisionato
Condividi

[CVE-2025-61183] XSS persistente nel caricamento dell'avatar utente tramite gestione non sicura di SVG

Panoramica

Una vulnerabilità di Cross-Site Scripting (XSS) persistente è stata identificata in vaahcms, in particolare nell'interazione tra la logica di caricamento dei file in MediaController.php e il metodo storeAvatar() in UserBase.php, che consente a un utente registrato con privilegi minimi di caricare un file SVG dannoso contenente JavaScript incorporato. La vulnerabilità deriva dal fatto che il salvataggio del file avviene prima della validazione del contenuto o del tipo MIME, lasciando file dannosi in un percorso prevedibile e accessibile pubblicamente sul server. La vulnerabilità nasce dal metodo upload() in MediaController.php

$path = $request->file($input_file_name) ->storeAs($request->folder_path, $upload_file_name); che permette a un attaccante di specificare il percorso della directory, consentendogli di posizionare file dannosi (come un SVG carico di XSS) direttamente nella directory public/, rendendo il payload immediatamente accessibile tramite un browser web.

Impatto

Lo sfruttamento riuscito consente a un attaccante di controllare il contenuto e il nome di un file scritto in un percorso di archiviazione pubblico (/storage/media/YYYY/MM/<controlled-filename>.svg). Se questo SVG accessibile pubblicamente viene successivamente renderizzato dal browser di un utente tramite un ``, <object> o un link appositamente creato, lo script incorporato verrà eseguito, portando a XSS persistente.

Prodotto e versioni interessate

  • Prodotto: VaahCMS
  • Versioni vulnerabili: 2.3.1

Endpoint vulnerabile

POST /backend/vaah/manage/media/upload

Criticità principali

  1. Race Condition/Problema di tempistica: Il file viene salvato fisicamente su disco prima che venga eseguita qualsiasi validazione del contenuto o controllo del tipo MIME.
  2. Percorso prevedibile: I file dannosi vengono salvati in un percorso pubblico prevedibile: /storage/media/YYYY/MM/<controlled-filename>.svg.
  3. Nessuna pulizia: I file persistono anche se il backend restituisce un errore (ad es., {"success": false, "errors": ["Unable to decode input"]}).

Flusso di sfruttamento (Proof of Concept)

  1. Un attaccante crea un file SVG appositamente predisposto (vedi POC.svg).
  2. L'attaccante invia una richiesta all'endpoint vulnerabile, controllando il nome del file (ad es., xss.svg).
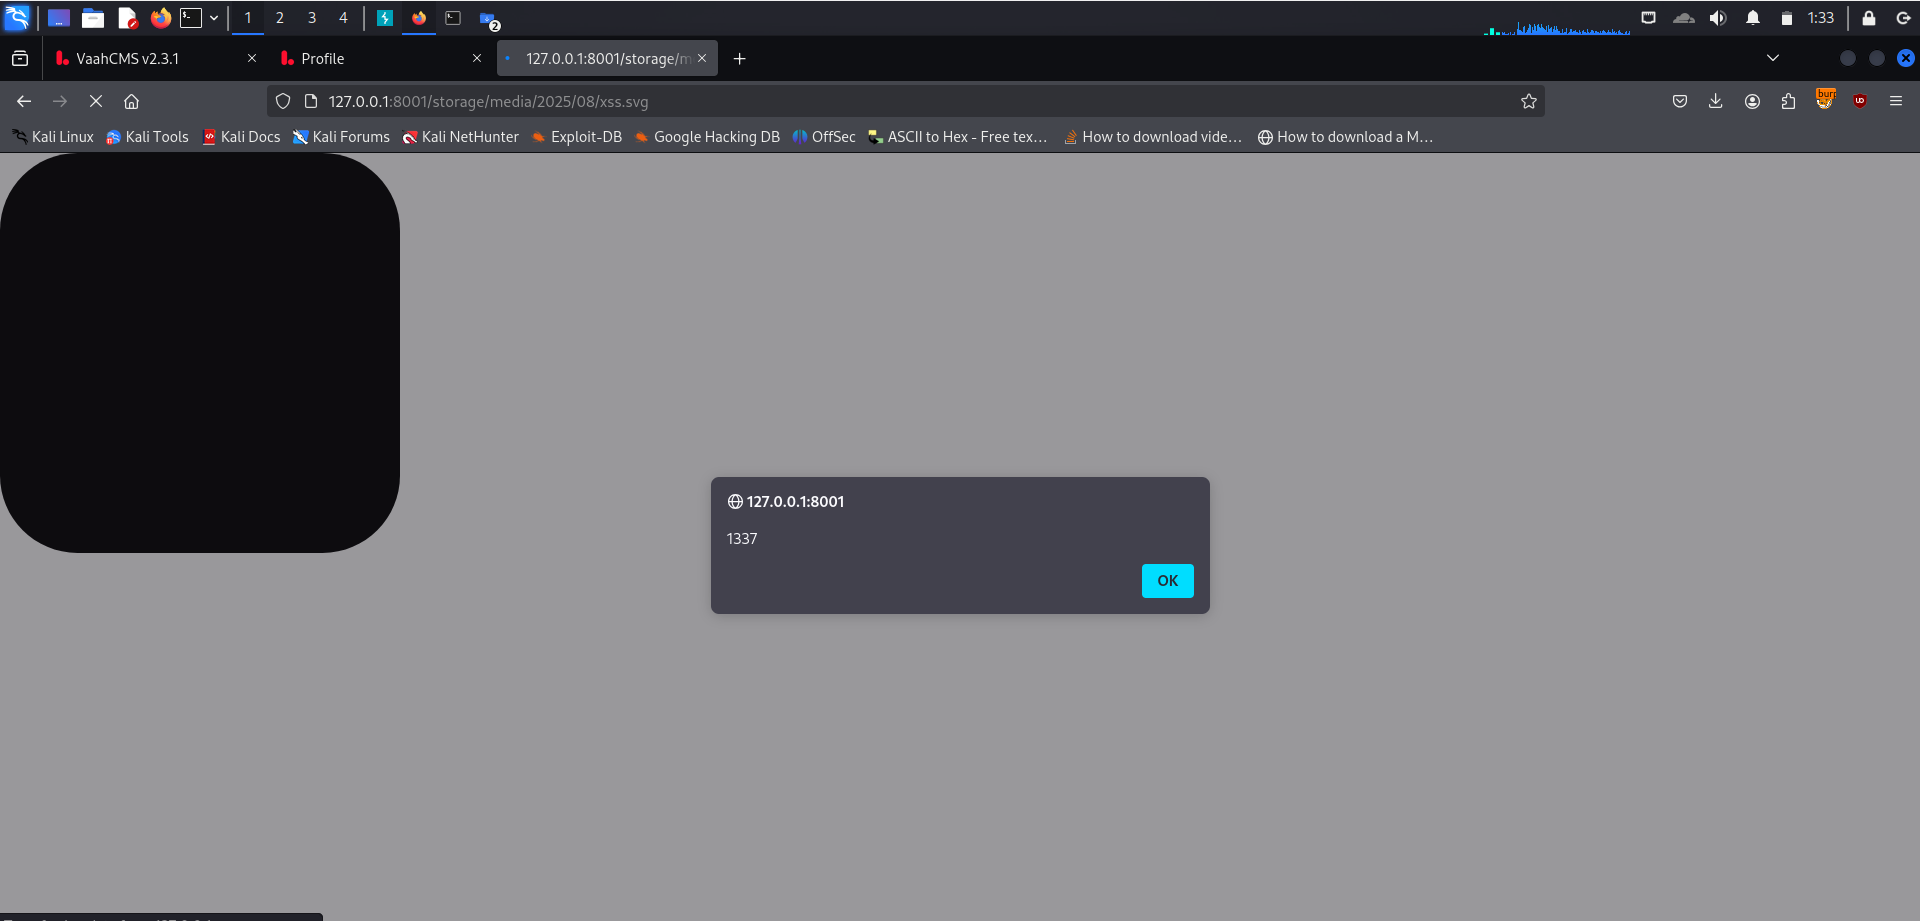
  3. Nonostante una risposta fallita dal backend, il file viene salvato su disco, ad esempio in /storage/media/2025/08/xss.svg.
  4. L'attaccante consegna un link o incorpora il percorso (ad es., in un post di un forum o in un'email) a una vittima, attivando il payload. POC

Mitigazione/Risposta del fornitore

  • Fornitore: VaahCMS
  • Stato: Riconosciuto, correzione in sospeso
  • Mitigazione temporanea:
    • Disabilitare completamente il caricamento di file SVG nell'applicazione
    • Implementare la validazione del tipo di file lato server tramite controllo del tipo MIME prima di salvare i file
    • Utilizzare una libreria dedicata per la sanificazione degli SVG (ad es., enshrined/svg-sanitize per PHP)
    • Salvare i file caricati al di fuori della root web e servirli tramite un proxy sicuro
    • Implementare la pulizia automatica dei file che non superano la validazione

🔗 Riferimenti

  • https://github.com/webreinvent/vaahcms/issues/301

Ricercatore: Thaw Phone Nyo

Data di divulgazione: 2025/10/8

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    994
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    656
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    422
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    333
  • 6

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    330

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →