
Estensione di Burp Suite per test di sicurezza API con 15 tipi di attacco, oltre 108 payload, fuzzing intelligente, rilevamento BOLA/IDOR, integrazione AI e ricognizione automatizzata. Supporta API REST/GraphQL/SOAP con Nuclei, Turbo Intruder e integrazione con strumenti esterni. Copertura OWASP API Top 10.
Se questo progetto aiuta il tuo lavoro, supporta la manutenzione continua e le nuove funzionalità.
Portafoglio donazioni ETH
0x11282eE5726B3370c8B480e321b3B2aA13686582

Scansiona il codice QR o copia l'indirizzo del portafoglio qui sopra.
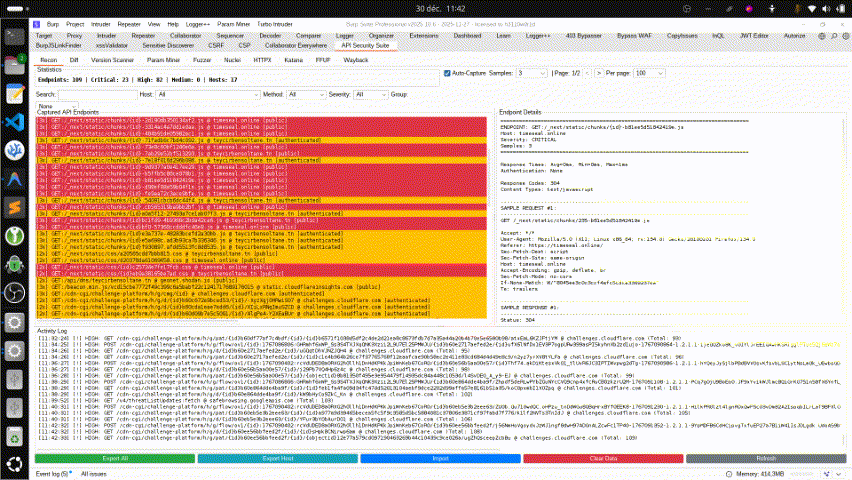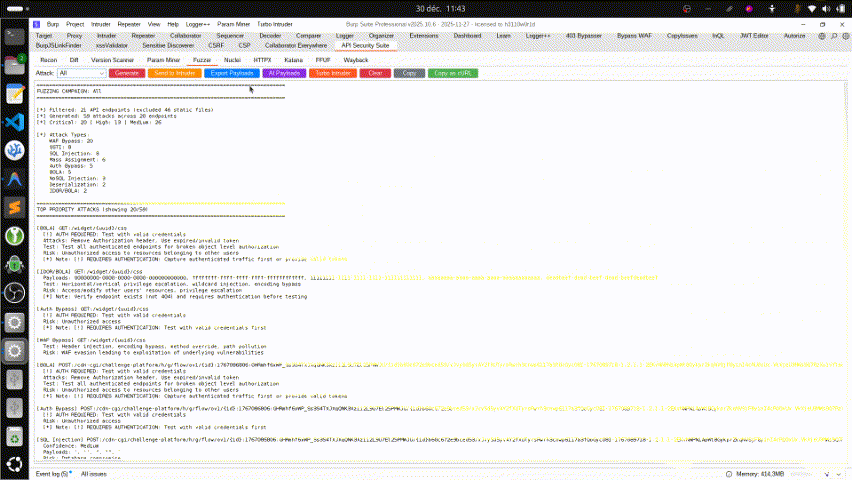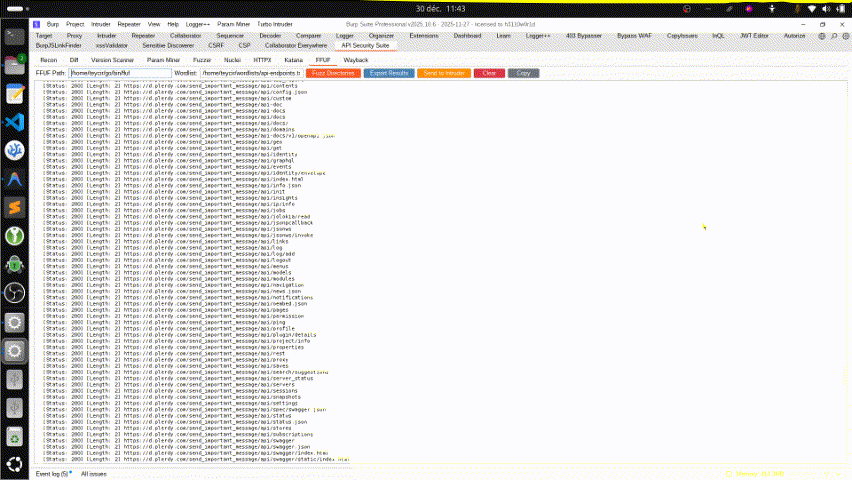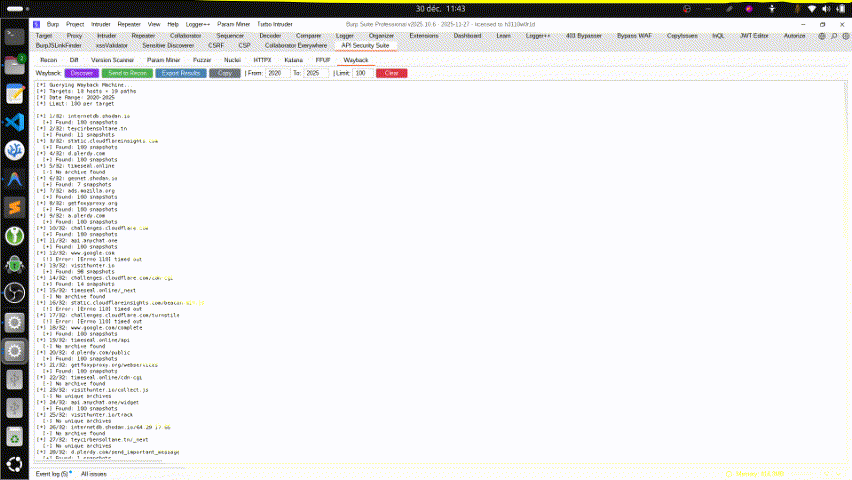


Estensione Burp Suite di livello professionale per la ricognizione completa delle API, fuzzing intelligente e test di sicurezza basati su IA.
BurpAPISecuritySuite consolida funzionalità che richiederebbero tipicamente 10+ estensioni separate in un'unica estensione ottimizzata. Questa decisione architetturale offre significativi vantaggi prestazionali:
Efficienza della memoria: Eseguire più estensioni Burp contemporaneamente crea una pressione sostanziale sulla memoria. Ogni estensione mantiene il proprio stato, componenti UI e listener di eventi. Un'unica estensione con più schede condivide le risorse in modo efficiente e riduce l'impronta di memoria complessiva.
Overhead API ridotto: L'API delle estensioni di Burp elabora i callback di ogni estensione caricata. Con 10+ estensioni, ogni richiesta HTTP attiva callback su tutte le estensioni, creando un overhead moltiplicativo. Una sola estensione significa una singola catena di callback, riducendo drasticamente i cicli CPU e migliorando la reattività.
Contesto condiviso: Le schede integrate condividono i dati del traffico catturato, eliminando l'elaborazione ridondante. La scheda Recon cattura una volta, e tutte le altre schede (Fuzzer, Auth Replay, Passive Discovery, ecc.) operano sullo stesso dataset senza dover ri-analizzare le richieste.
Avvio più veloce: Caricare una sola estensione è significativamente più veloce che caricare 10+ estensioni. Burp inizializza i componenti UI, registra i callback e alloca le risorse una volta sola invece che ripetutamente.
Migliore stabilità: Meno estensioni significano meno potenziali conflitti, disallineamenti di versione e problemi di compatibilità. Un unico codebase è più facile da testare, debuggare e mantenere.
Questa filosofia di design dà priorità alle prestazioni e all'esperienza utente, fornendo allo stesso tempo funzionalità complete di test di sicurezza delle API che altrimenti richiederebbero una configurazione complessa con più estensioni.


