Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
allsafe-android — Applicazione Android intenzionalmente vulnerabile. | Kitploit
Strumenti/GitHubGitHub/t0thkr1s/allsafe-android
Sicurezza AndroidAnalisi Dinamica (Sandboxing)Analisi delle VulnerabilitàPentesting di App MobiliReverse EngineeringFuzzingPenetration TestingSicurezza MobileApprendimento e FormazioneLab e Pratica
GitHub
410117221 anno faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
t0thkr1s/allsafe-android

allsafe-android

Applicazione Android intenzionalmente vulnerabile.
Vedi RepositorySito web
Logo Allsafe

Allsafe - Android

Un'applicazione Android intenzionalmente vulnerabile per la formazione sulla sicurezza

Android CI License: GPL v3 Platform API

Caratteristiche • Screenshot • Installazione • Sfide • Contribuisci • Supporto


📱 Descrizione

Allsafe è un'applicazione Android intenzionalmente vulnerabile, progettata per appassionati di sicurezza, penetration tester e sviluppatori che vogliono imparare la sicurezza delle applicazioni Android. A differenza delle tipiche app stile CTF, Allsafe simula un'applicazione reale utilizzando librerie e tecnologie moderne, offrendo un'esperienza pratica per identificare e sfruttare le vulnerabilità Android.
🎯 Caratteristiche principali

  • 15+ Sfide di sicurezza che coprono varie categorie di vulnerabilità
  • Stack tecnologico moderno basato su pratiche di sviluppo Android attuali
  • Sfide Frida per esercitarsi con l'instrumentazione dinamica
  • Scenari realistici che rispecchiano vulnerabilità applicative reali
  • Difficoltà progressiva dal livello principiante a quello avanzato
  • Interfaccia pulita con tema hacker a terminale

📸 Screenshot

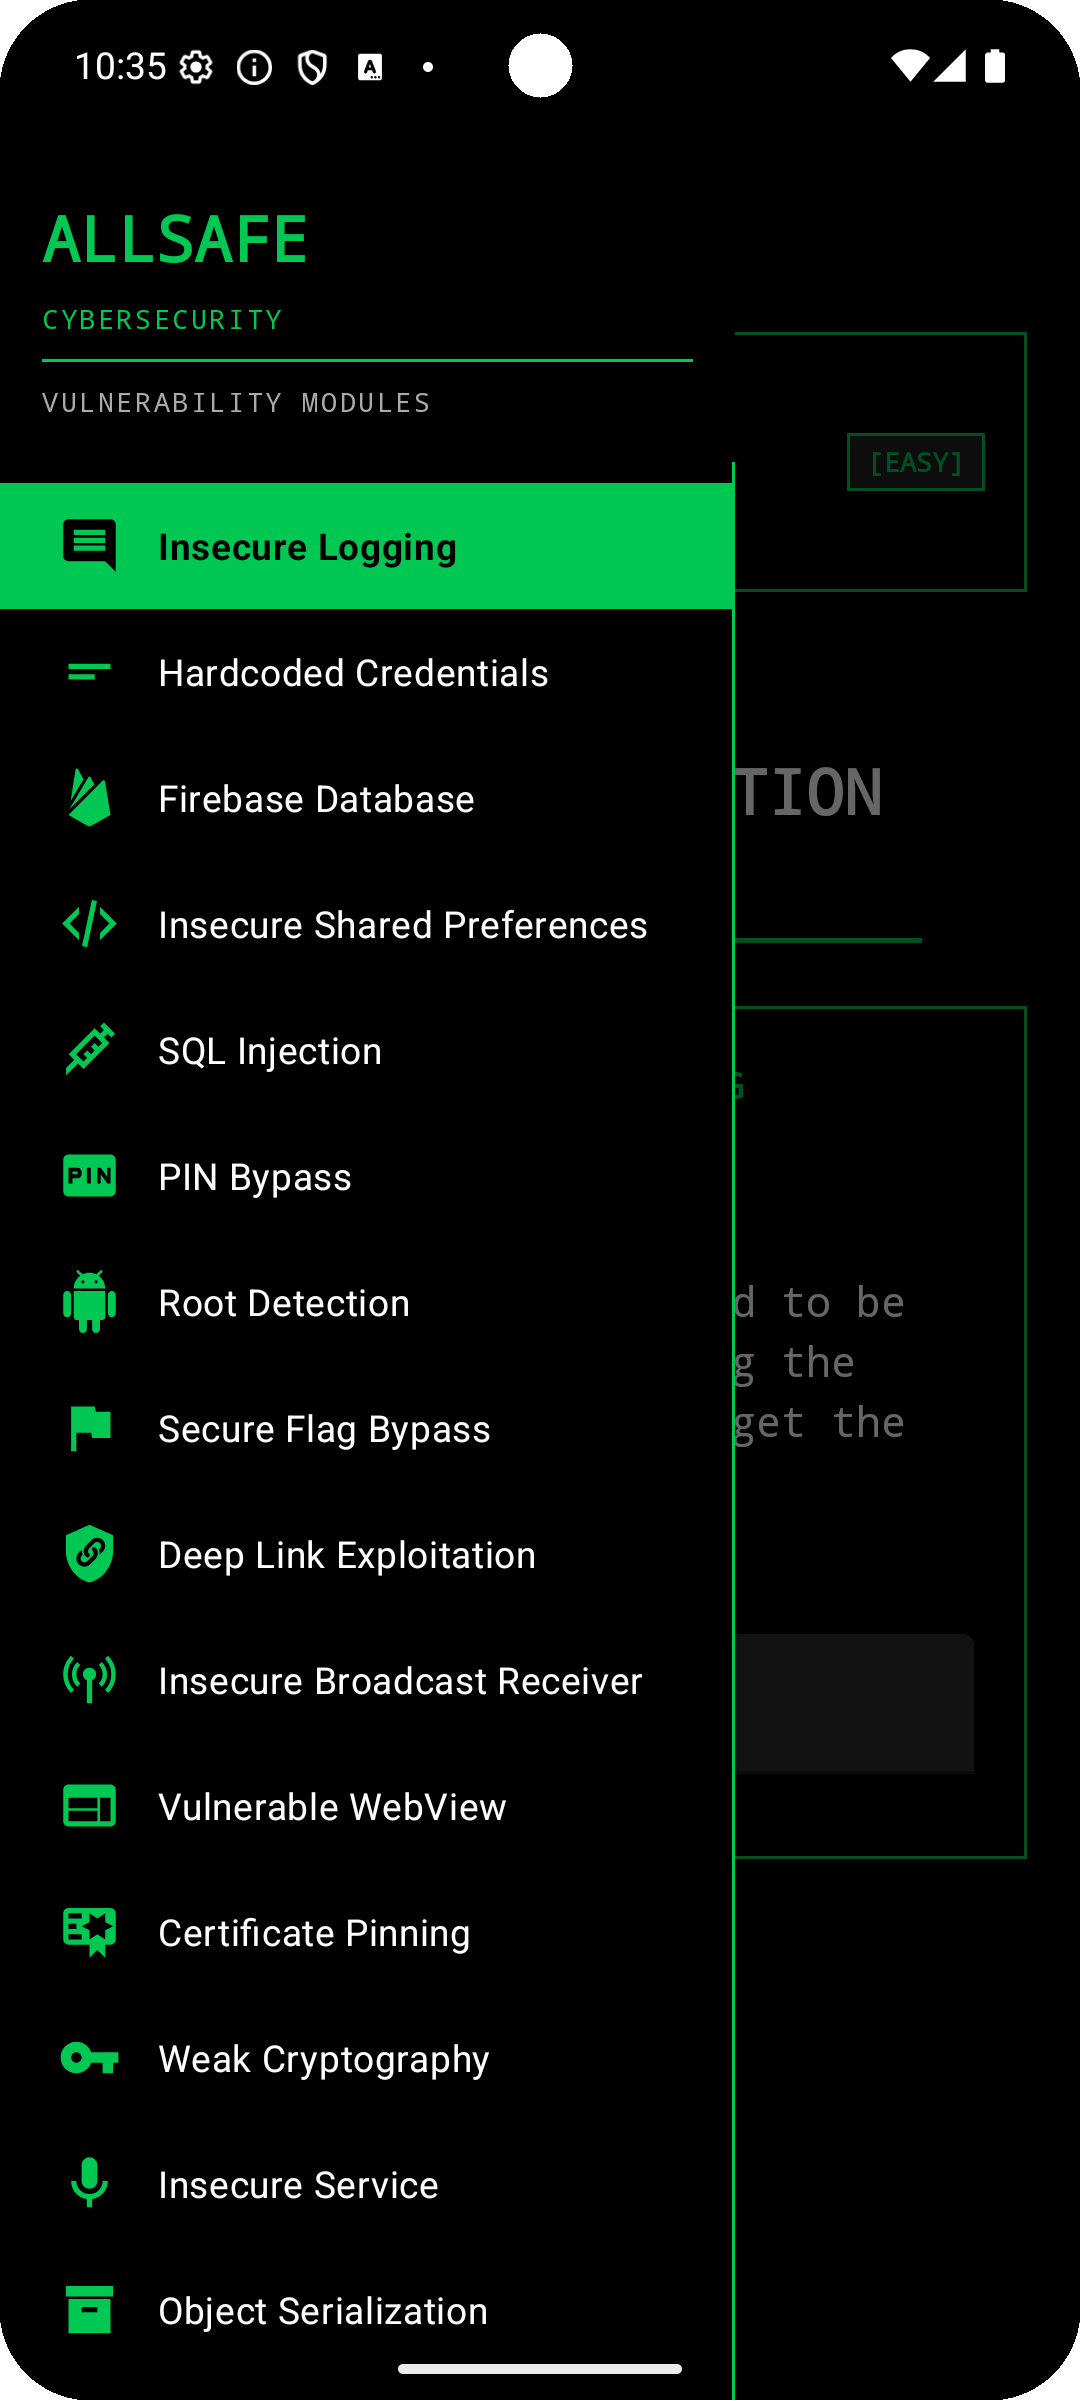
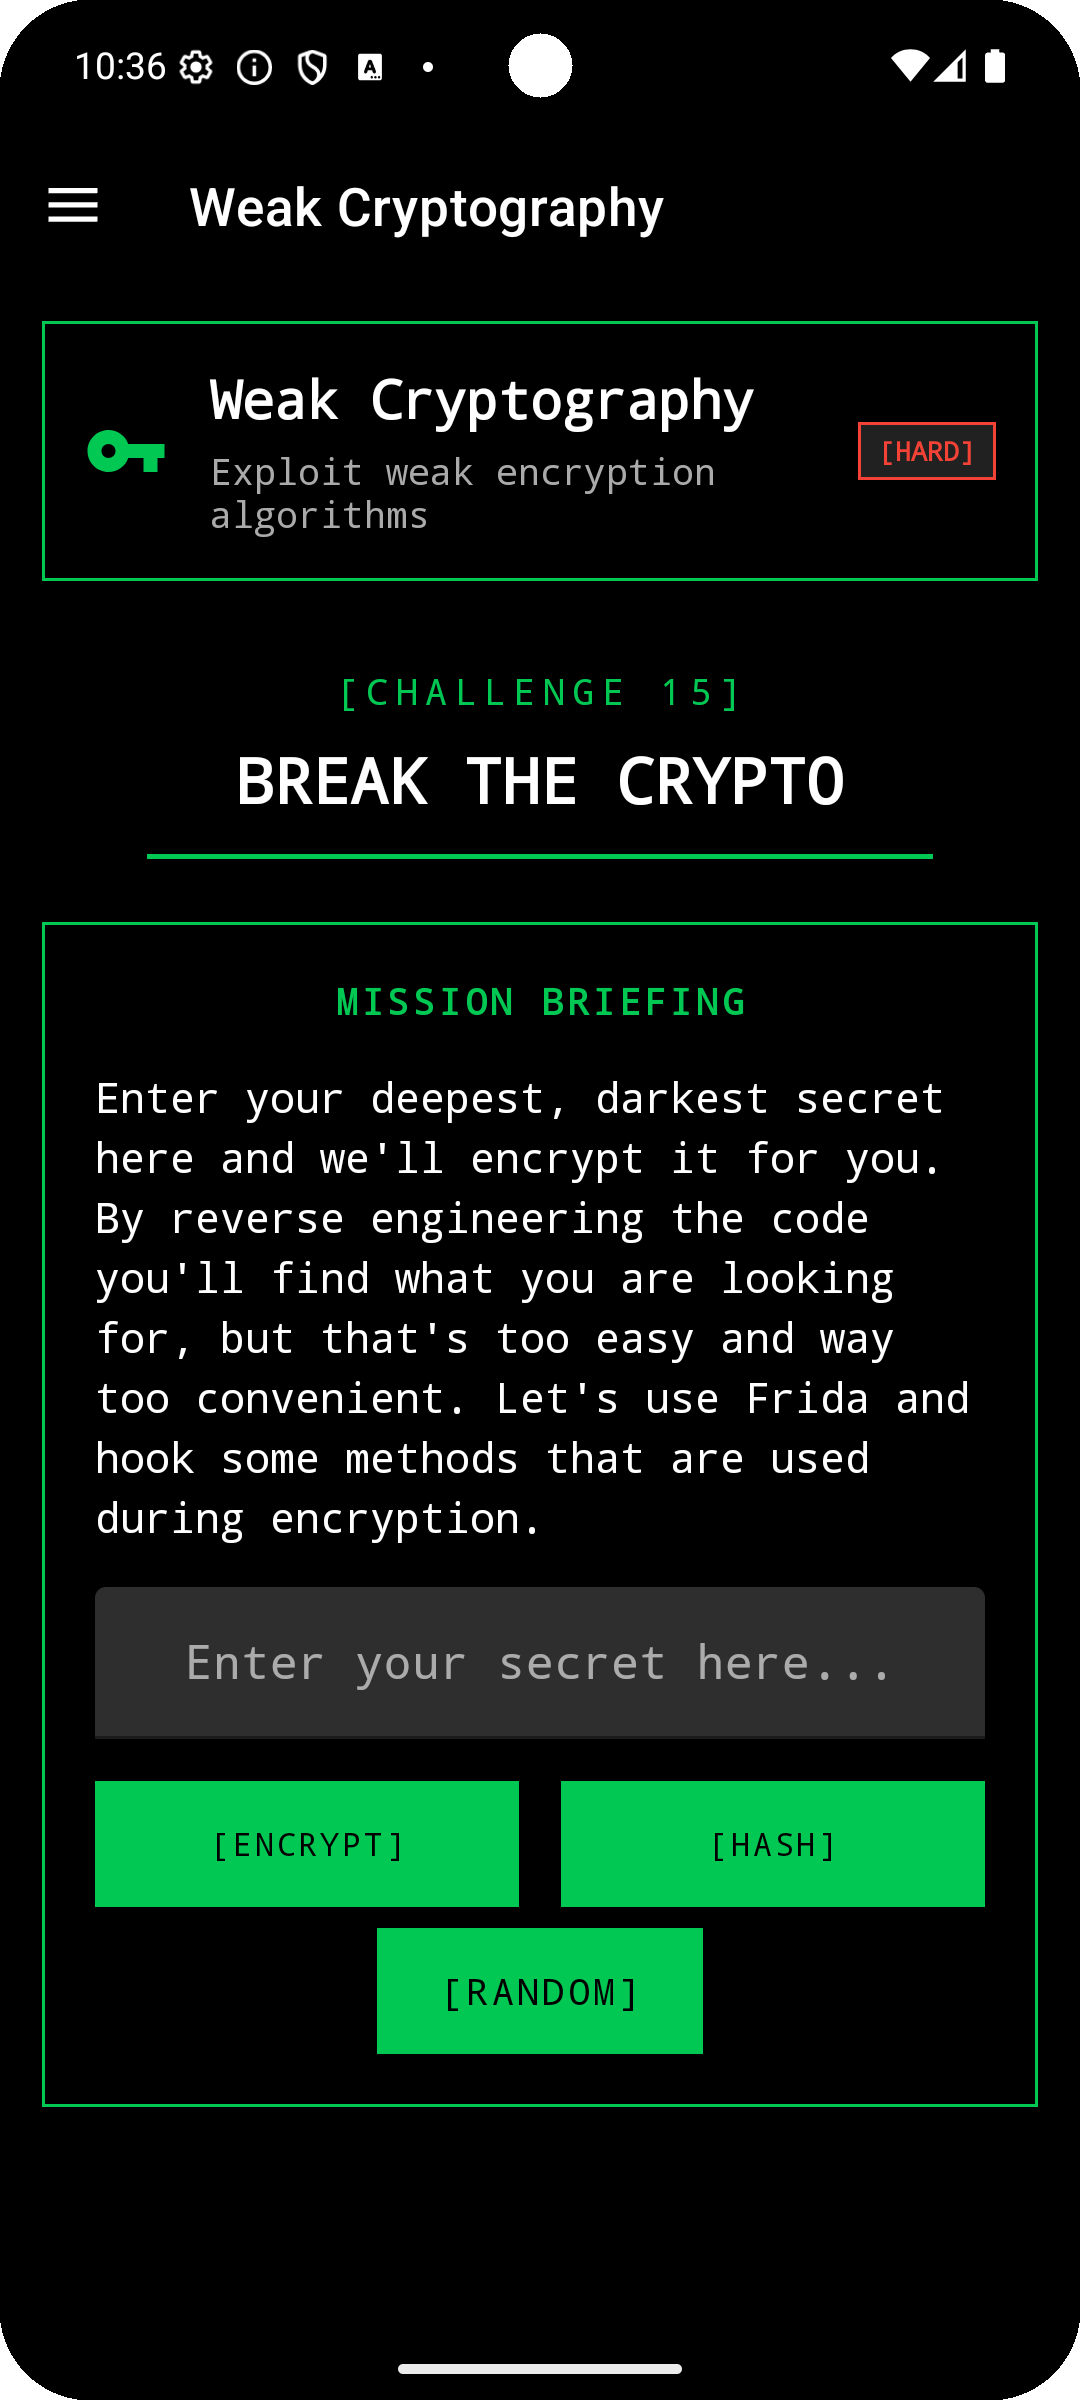
Schermata principale Vista sfida Sfida deep link

🚀 Installazione

Prerequisiti

  • Dispositivo Android o emulatore (API 23+)
  • ADB (Android Debug Bridge) installato
  • (Opzionale) Frida per le sfide di analisi dinamica

Download e installazione

Opzione 1: Installazione diretta APK

# Scarica l'ultimo APK dalle release
wget https://github.com/t0thkr1s/allsafe/releases/latest/download/allsafe.apk

# Installa tramite ADB
adb install allsafe.apk

Opzione 2: Compilazione dal sorgente

# Clona il repository
git clone https://github.com/t0thkr1s/allsafe.git
cd allsafe

# Compila l'APK
./gradlew assembleDebug

# Installa l'APK
adb install app/build/outputs/apk/debug/app-debug.apk

🎮 Sfide

L'applicazione contiene diverse sfide di sicurezza organizzate per difficoltà:

Sfide

1. Logging non sicuro

Vulnerabilità di divulgazione di informazioni. Usa lo strumento a riga di comando logcat per scoprire informazioni sensibili.

Risorse e report HackerOne:
  • Strumento Logcat
  • Coinbase OAuth Response Code Leak
Mostrami come si fa!
adb shell 'pidof infosecadventures.allsafe'

Prendi l'output e sostituiscilo con

adb shell 'logcat --pid [PID] | grep secret'


2. Credenziali hardcoded

Alcune credenziali sono lasciate nel codice. Il tuo compito è fare reverse engineering dell'app e trovare informazioni sensibili.

Risorse e report HackerOne:
  • Zomato Hardcoded Credentials
  • 8x8 Hardcoded Credentials
  • Reverb Hardcoded API Secret

3. Rilevamento root

Questa è puramente per esercitarsi con Frida. Fai credere al codice che il tuo dispositivo non è rooted!

Mostrami come si fa!
https://youtu.be/Gg-3Sw79gEI


4. Esecuzione arbitraria di codice

Caricare moduli in modo sicuro con app di terze parti non è facile. Scrivi un'applicazione PoC e sfrutta la vulnerabilità!

Risorse e report HackerOne:
  • Esecuzione arbitraria di codice tramite contesti di pacchetti di terze parti

5. Bypass del flag Secure

Un altro compito basato su Frida. Nessuna vera vulnerabilità, solo divertimento nel bypassare il flag secure!

Risorse e report HackerOne:
  • Riferimento Android FLAG_SECURE

6. Bypass del certificate pinning

Il certificate pinning è implementato usando la libreria OkHttp. Devi bypassarlo per visualizzare il traffico con Burp Suite.

Risorse e report HackerOne:
  • Certificate and Public Key Pinning
  • Coinbase Vulnerabilities

7. Broadcast Receiver non sicuro

C'è un broadcast receiver vulnerabile nell'applicazione. Attivalo con i dati corretti e il gioco è fatto!

Risorse e report HackerOne:
  • Panoramica dei broadcast Android
  • ok.ru Broadcast Receiver Exploitation
  • Bitwarden Vulnerable Broadcast Receiver

8. Sfruttamento Deep Link

Simile al broadcast receiver non sicuro, devi fornire il parametro query giusto per completare questo compito!

Risorse e report HackerOne:
  • Deep Linking Android
  • Grab Insecure Deep Link
  • Periscope Deep Link CSRF

9. SQL Injection

Una normale SQL injection come quelle che si trovano nelle applicazioni web. Non serve fare reverse del codice per bypassare il meccanismo di login.

Risorse e report HackerOne:
  • SQL Injection in Content Provider

10. WebView vulnerabile

Puoi completare questo compito anche senza decompilare l'applicazione. Mostra un dialog alert e leggi file!

Risorse e report HackerOne:
  • ownCloud WebView XSS

11. Patching Smali

In questo compito devi modificare il flusso di esecuzione dell'applicazione modificando il codice Smali. Infine, ricostruisci e firma l'APK!

Risorse e report HackerOne:
  • Uber APK Signer

12. Libreria nativa

L'applicazione usa una libreria nativa che convalida la password inserita. Fai reverse engineering della libreria per trovare la password, poi usa Frida per hookare il metodo nativo.

Risorse e report HackerOne:
  • Ghidra
  • Cutter
Mostrami come si fa!
# TODO

🔧 Strumenti e risorse utili

Script Frida

Dai un'occhiata alla mia collezione di script Frida per penetration testing Android: https://github.com/t0thkr1s/frida


Scarica lo strumento