
Credenziali piantate che smascherano l'attaccante. Una rete di sicurezza gratuita per qualsiasi rete: IT aziendale, abitazioni, uffici, banche, ospedali, impianti. Avvisi sull'utilizzo, non sull'apertura. CLI, dashboard locale e MCP per agenti AI. Apache-2.0.



Guardalo catturare qualcuno in meno di un minuto, sulla tua macchina:
git clone https://github.com/SilentMesh-Systems/Lure && cd Lure && python3 -m lure demo
Lure di SilentMesh
Credenziali esca che smascherano l'attaccante. Una rete di sicurezza silenziosa per qualsiasi rete, dal router di casa al data centre. Inganna, mai interrompere.
Esca per credenziali gratuite per tutti, su qualsiasi rete: abitazioni, piccoli uffici, IT aziendale, data centre, banche, ospedali e impianti industriali.
Gli attaccanti spesso entrano con un login VPN o jump-host rubato, poi cercano altre password salvate sulle macchine che raggiungono: desktop degli amministratori, condivisioni file, home directory e vecchie email. Lure ne pianta di false perché le trovino. Se qualcuno prova a usarne una, ricevi un avviso che indica quale file è stato trovato e dove l'hai piantato.
| Chi | Come aiuta Lure |
|---|---|
IT aziendale (profilo predefinito it) | Una rete di sicurezza dietro il firewall e gli strumenti endpoint: fogli di calcolo esca sui file server, un file RDP salvato sui desktop degli amministratori, un profilo VPN di un fornitore sul jump host. La prima ricerca di password fa scattare l'allarme |
| Avviso precoce ransomware | Le bande ransomware raccolgono credenziali per giorni prima di cifrare. Un'esca usata il primo giorno ti restituisce quei giorni |
| Laptop smarriti e backup trapelati | I file esca dentro un laptop rubato, un backup o un export di casella di posta scattano quando qualcuno prova a usarli, anche mesi dopo, perché le esche ruotate continuano a generare avvisi |
| Sviluppatori | Un .git-credentials esca intercetta chiunque saccheggi le home directory per accedere al codice. Il vero git lo invia |
Piccoli uffici (office) | Esche per paghe, Tally e HR sul PC della contabilità. Nessun team di sicurezza necessario: un avviso al tuo webhook |
Abitazioni (home) | Un Raspberry Pi come listener, esche per router, NAS e videosorveglianza sul PC di famiglia. Chi sulla tua Wi-Fi cerca password fa squillare il tuo telefono |
Banche, ospedali, impianti (bank, hospital, plant) | Login per core banking, HIS e PACS, o SCADA e historian, nel vocabolario del luogo |
| MSSP e società di servizi IT | Un controllo gratuito per ogni cliente, con avvisi verso il loro SIEM tramite syslog o webhook |
| Risposta agli incidenti | Pianta esche durante l'indagine. Se scattano, l'attaccante è ancora dentro, e il percorso dell'attaccante mostra dove è andato |
| Red e blue team | Il red team ha abboccato all'esca, e quanto velocemente l'ha visto il blue team? |
| Agenti AI (MCP) | Un agente controlla Lure ogni giorno, ruota le esche, registra i posizionamenti e trasforma un avviso e il suo percorso in una nota di incidente |
| Didattica e workshop | Deception che puoi mostrare dal vivo su un laptop o un Pi in dieci minuti |
Non ancora coperti: chiavi esca Azure, un listener demo ospitato e macOS. Le chiavi esca AWS sono in anteprima.
Nessuna fase di installazione: clona il repo ed eseguilo con python3 -m lure dalla cartella del repo (oppure pip install .).
Scegli un host listener: qualsiasi macchina Linux o VM libera sul lato IT in cui nessuno effettua legittimamente il login.
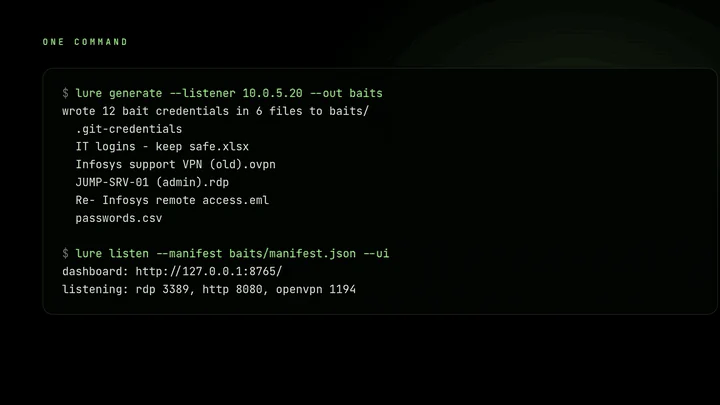
Genera il set di esche, puntandolo a quell'host:
python3 -m lure generate --listener 10.0.5.20 --out baits
Questo scrive otto file esca, scritti per essere credibili:
| Esca | Che aspetto ha | Dove piantarla |
|---|---|---|
Un foglio di calcolo come passwords_FINAL_v2.xlsx | Una cartella di lavoro reale di "IT Support", vecchia di mesi, con una colonna Note, una riga admin condivisa "temporanea" ("TODO: rotate after the audit") e un foglio "Old - do not use" | Una condivisione file o una cartella Documenti |
DO NOT DELETE - JUMP-SRV-01.rdp | Una connessione Desktop remoto salvata con un nome utente compilato | Il desktop di una workstation admin o di ingegneria |
Infosys support VPN (old).ovpn | Un profilo VPN di un fornitore con le credenziali di accesso in un commento e un suggerimento sul file RDP | Un jump host o una condivisione di un laptop del fornitore |
passwords.csv | Un'esportazione delle password del browser | Una cartella Download |
.git-credentials | Un archivio di credenziali git; il vero git invierà queste credenziali di accesso | Una directory home |
Re- Infosys remote access.eml | Un'email che rivela credenziali temporanee e rimanda al profilo VPN e al foglio di calcolo | Un'esportazione di casella di posta o la cartella Documenti |
Un avviso QR come IT helpdesk - scan to set up VPN.png | Un codice QR che apre un URL con un token nascosto. Scansionarlo genera un avviso | Una bacheca, un poster stampato o una cartella Immagini condivisa |
bookmarks.html | Un file di preferiti del browser esportato con console di amministrazione, uno dei quali contiene un token | Il profilo del browser di un admin o la cartella Documenti |
manifest.json | Quale nome utente appartiene a quale esca (nessuna password). Tienilo fuori dalla rete. | Solo sull'host listener |
Nomi, fornitori e date cambiano a ogni esecuzione. I nomi utente sembrano account reali (r.patil_adm, svc_vcenter2, vendor.infosys), mai stringhe casuali, e i file hanno date retrodatate di settimane o mesi. Le esche si rimandano a vicenda, così ognuna trovata rende la successiva più convincente.
Scegli il vocabolario adatto al contesto con --profile it (predefinito: NAS, vCenter, intranet), office (payroll, Tally, HR), home (router, NAS, CCTV, per un Raspberry Pi a casa), bank (core banking, payment switch), hospital (HIS, PACS, lab) o plant (SCADA, historian, MES). Oppure porta il tuo: copia profiles/legal.json (anche education.json, retail.json), modifica sistemi, fornitori e terminologia, e passa il file con --profile my-org.json. Le pull request con nuovi profili sono benvenute.
Dopo aver piantato le esche, registra esattamente dove si trova ciascuna, così l'avviso può indicarlo:








