

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ptxNinja — Plugin Binary Ninja per il reverse engineering di PTX -- l'architettura di instruction set virtuale delle GPU basate su CUDA. | Kitploit
Strumenti/GitHubGitHub/seekbytes/ptxninja
Analisi StaticaAnalisi del CodiceReverse EngineeringUtilità e FrameworkSicurezza Hardware e IoTAnalisi di Binari
GitHubseekbytes/ptxninja

ptxNinja

Plugin Binary Ninja per il reverse engineering di PTX -- l'architettura di instruction set virtuale delle GPU basate su CUDA.

Vedi Repository
6541138 mesi faRevisionato da Kitploit
Condividi

ptxNinja

Autore: Nicolò Altamura

Esplora il codice PTX attraverso Binary Ninja

Descrizione

ptxNinja è un plugin di architettura per Binary Ninja che supporta PTX, il linguaggio per l'architettura virtuale delle GPU basate su CUDA. Questo ti permette di:
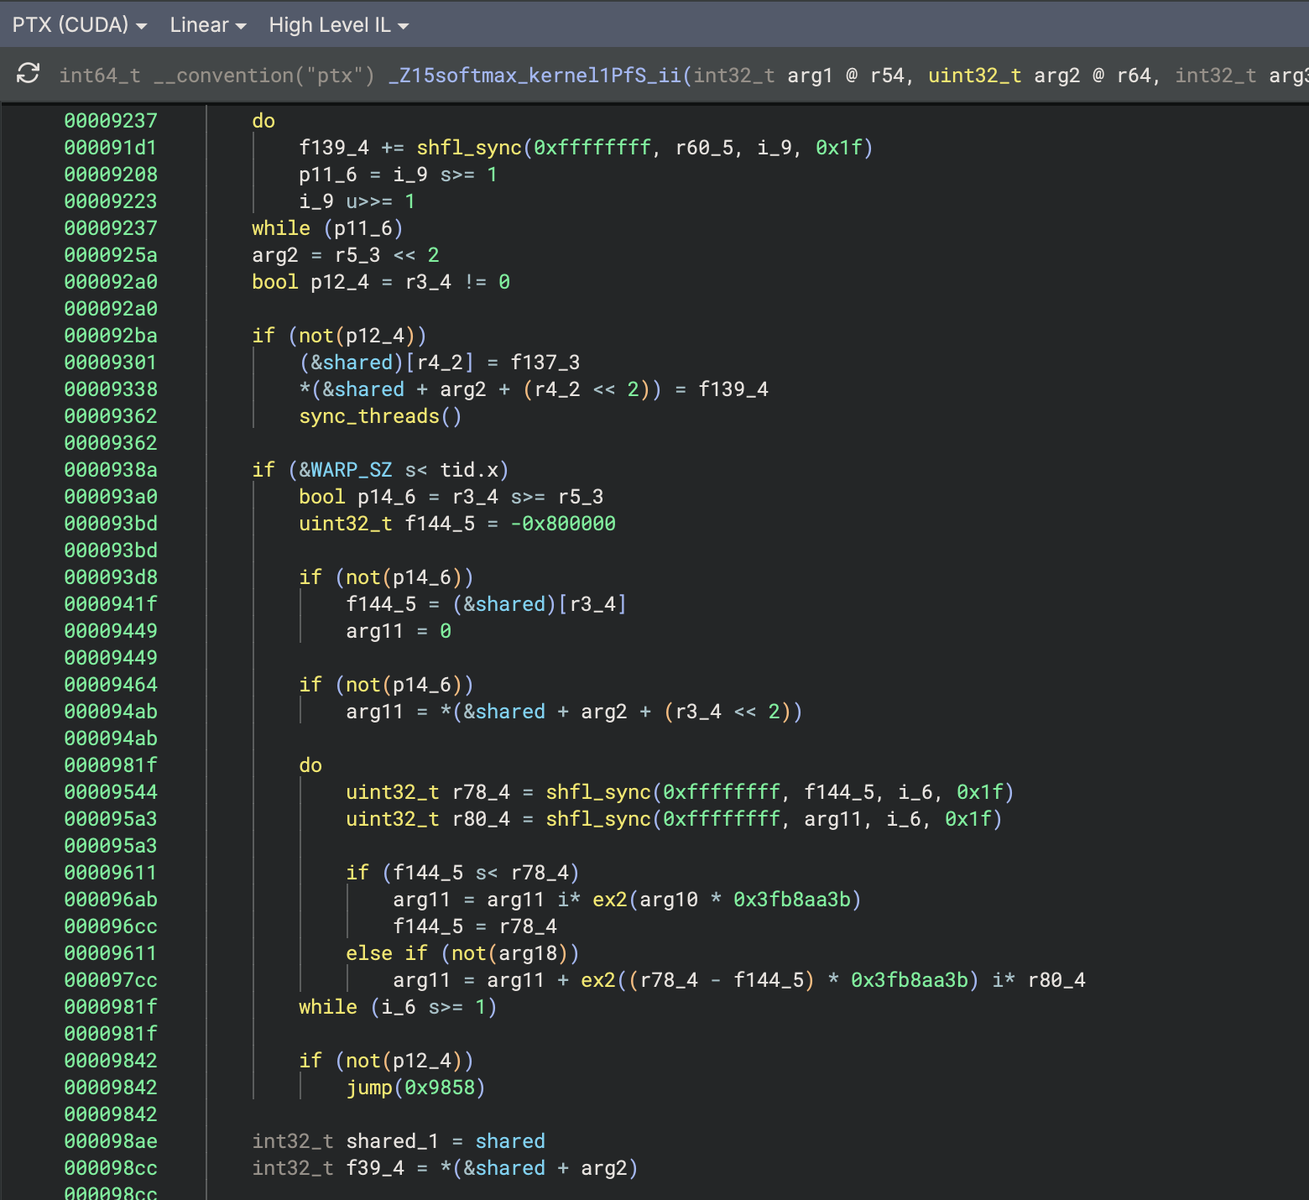
  • esplorare i binari PTX integrando analisi già disponibili in circolazione
  • navigare tra kernel e funzioni GPU
  • integrare PTX nei tuoi strumenti automatizzati esistenti grazie a Binary Ninja

Meccanismo di attenzione reverse engineered (PTX)

Installazione

Il plugin può essere installato utilizzando il gestore di plugin di Binary Ninja.

Per un'installazione manuale, segui questi passaggi nella cartella dei plugin di Binary Ninja:

git clone https://github.com/seekbytes/ptxninja.git
cd ptxninja

# optionally: use a virtual environment
python -m venv ptxninja-env
source ptxninja-env/bin/activate

# install requirements
pip install ptx-parser

Se utilizzi un ambiente virtuale, dovrai impostare manualmente il percorso site-packages nelle impostazioni di Binary Ninja.

Esempi

Se non sei sicuro da dove iniziare, o non hai mai visto un file PTX, potresti voler dare un'occhiata ad alcuni kernel di esempio nella directory examples/. Questi includono:

  • attention.ptx — kernel del meccanismo di attenzione
  • elu.ptx — funzione di attivazione ELU (Exponential Linear Unit)
  • gele.ptx — funzione di attivazione GELU (Gaussian Error Linear Unit)
  • gemm.ptx — Moltiplicazione Generale di Matrici
  • histogram.ptx — kernel di calcolo dell'istogramma
  • layernorm.ptx — kernel di Layer Normalization
  • matrix.ptx — operazioni su matrici
  • multi_tensor.ptx — operazioni multi-tensore
  • reduce_sum.ptx — kernel di somma con riduzione parallela
  • relu.ptx — funzione di attivazione ReLU
  • softmax.ptx — funzione di attivazione Softmax

Limitazioni

PTX è basato su un linguaggio in formato testuale e l'output di nvdisasm/cuobjdump contiene già molte informazioni che vengono inserite nei binari. Gestire il testo richiede la costruzione di una grammatica precisa per testare il parser, tuttavia ci sono alcuni limiti:

  • le etichette occasionalmente non corrispondono alla loro istruzione target, il che può comportare una visualizzazione errata del flusso di controllo in Binary Ninja
  • le istruzioni globali dichiarate al di fuori dello scope della funzione non sono supportate
  • la memoria allocata al di fuori delle funzioni non viene mappata
  • non tutte le operazioni atomiche (atom) sono completamente supportate
  • i nomi dei simboli non vengono demangled — la beautificazione di cuobjdump/cufilt non è ancora applicata

Contatti

Per ulteriori informazioni, contatta Nicolò Altamura (@nicolodev).

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





