 seekbytes/ipa
Analizzatore GUI per l'analisi approfondita di file PDF. Rileva payload malevoli, comprendi le relazioni tra oggetti ed estrai informazioni chiave per l'analisi delle minacce.

L'Analisi Interattiva dei PDF (chiamata anche IPA) consente a qualsiasi ricercatore di esplorare i dettagli interni di qualsiasi file PDF. I file PDF possono essere utilizzati per trasportare payload malevoli che sfruttano vulnerabilità e problemi dei visualizzatori PDF, oppure possono essere impiegati in campagne di phishing come artefatti di ingegneria sociale. L'obiettivo di questo software è permettere a qualsiasi analista di approfondire autonomamente il file PDF. Tramite IPA, puoi estrarre payload importanti dai file PDF, comprendere le relazioni tra gli oggetti e dedurre elementi che possono essere utili per il triage di payload malevoli o non attendibili.
L'ispirazione principale va alle fantastiche persone dietro Zynamics e al loro eccellente prodotto, chiamato PDF dissector.
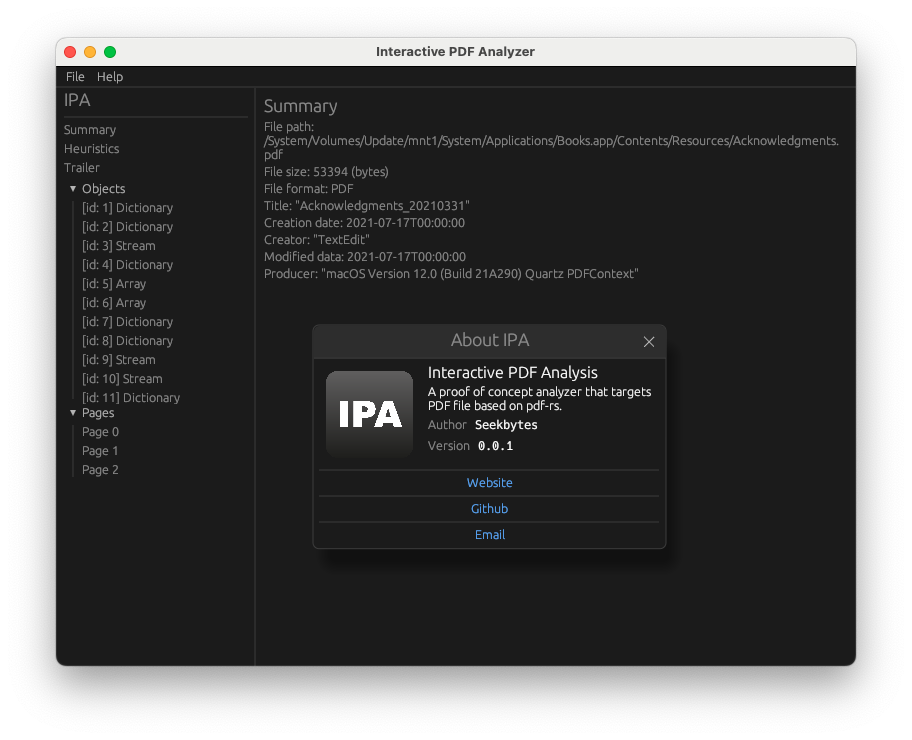
Quando ho iniziato a fare reverse engineering del malware, il principale strumento disponibile per analizzare payload malevoli consisteva negli eccellenti strumenti di Didier Stevens. Essendo diventati uno standard de facto, uno dei principali problemi di questi strumenti era il fatto che potessero essere usati da riga di comando, dovendo ricordare una combinazione molto ampia di flag e riportando i numeri dei vari oggetti. Sebbene analisti e sviluppatori debbano confrontarsi quotidianamente con ogni tipo di strumento da riga di comando, ciò non significa che non si possa creare un nuovo strumento grafico per l'ispezione dei file.
Infatti, parte dei campi dell'analisi statica e del reverse engineering si concentra anche su come mostrare all'analista le informazioni più salienti dal punto di vista dell'esperienza utente. Gli strumenti di Didier Stevens, così come peepdf, sono già utilizzati e ben collaudati. Tuttavia, l'analista potrebbe aver bisogno di qualcosa di grafico per riuscire a comprendere la relazione tra i vari oggetti, capire a quali pagine si riferiscono e quali tipi di oggetto (immagini, font, colori, metadati), esportare il contenuto degli stream in modo semplice e vedere il contenuto dei dizionari in forma tabellare.
La principale fonte di ispirazione proviene dallo strumento sviluppato da Zynamics chiamato PDF-dissector: l'eccellente feedback di alcuni ex utenti e le continue richieste di rilasciarlo come open source mi hanno spinto a dedicare qualche giorno alla creazione di questo strumento.
Lo strumento può essere compilato con Rust e cargo. Non sono richieste dipendenze oltre a Rust e ai crate scaricati.
git clone https://github.com/seekbytes/IPA
cd IPA

## compile with debug symbols, the binary is inside ./target/debug/IPA
cargo b

## compile in release mode, the binary is inside ./target/release IPA
cargo b --release
IPA presenta per ora le seguenti limitazioni:
Alla fine, lo strumento può essere davvero migliorato e scommetto che alcune persone noteranno quanto sia scarso il mio codice. Se sei una di queste, fammi sapere potenziali miglioramenti, pattern migliori e qualsiasi suggerimento.
Se hai problemi, miglioramenti, o semplicemente vuoi scrivermi, invia un'email a [email protected].
