
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
esp32-wifi-penetration-tool — Esplorando le possibilità della piattaforma ESP32 per attaccare le reti Wi-Fi vicine. | Kitploit
Strumenti/GitHubGitHub/risinek/esp32-wifi-penetration-tool
Auditing Wi-FiSicurezza IoTExploitSicurezza WirelessHacking HardwarePenetration TestingSicurezza HardwareSicurezza Hardware e IoTApprendimento e Formazione

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Top in Hacking Hardware n.13
Top in Sicurezza Hardware e IoT n.12
Top in Sicurezza Hardware n.15
Top in Sicurezza IoT n.17
Top in Auditing Wi-Fi n.12
Top in Sicurezza Wireless n.12
GitHubrisinek/esp32-wifi-penetration-tool

esp32-wifi-penetration-tool

Esplorando le possibilità della piattaforma ESP32 per attaccare le reti Wi-Fi vicine.

Vedi RepositorySito web
3.0k471273 anni faRevisionato da Kitploit

Strumento di Penetrazione Wi-Fi per ESP32

Questo progetto introduce uno strumento universale per la piattaforma ESP32 per implementare vari attacchi Wi-Fi. Fornisce alcune funzionalità comuni tipicamente utilizzate negli attacchi Wi-Fi e semplifica l'implementazione di nuovi attacchi. Include anche attacchi Wi-Fi come la cattura di PMKID dagli handshake, o gli handshake stessi attraverso diversi metodi come l'avvio di un AP duplicato rogue o l'invio diretto di frame di deautenticazione, ecc...

Ovviamente il cracking non fa parte di questo progetto, poiché l'ESP32 non è sufficiente per craccare hash in modo efficace. Il resto può essere fatto su questo piccolo, economico e a basso consumo SoC.
Logo

Caratteristiche

  • Cattura PMKID
  • Cattura e parsing dell'handshake WPA/WPA2
  • Attacchi di deautenticazione usando vari metodi
  • Attacchi Denial of Service
  • Formattazione del traffico catturato in formato PCAP
  • Parsing degli handshake catturati in file HCCAPX pronti per essere craccati da Hashcat
  • Sniffing passivo degli handshake
  • Framework facilmente estendibile per implementazioni di nuovi attacchi
  • AP di gestione per configurazione facile in movimento usando ad esempio uno smartphone
  • E altro...

Video dimostrativo

Demonstration Youtube video

Utilizzo

  1. Crea e flash il progetto sull'ESP32 (DevKit o modulo)

  2. Alimenta l'ESP32

  3. L'AP di gestione viene avviato automaticamente dopo il boot

  4. Connettiti a questo AP
    Per impostazione predefinita: SSID: ManagementAP e password: mgmtadmin

  5. Apri nel browser 192.168.4.1 e dovresti vedere un client web per configurare e controllare lo strumento come questo:
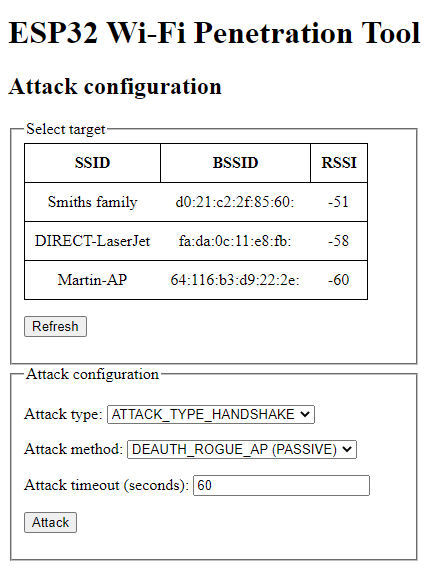
    Web client UI

Crea

Questo progetto è attualmente sviluppato utilizzando ESP-IDF 4.1 (commit 5ef1b390026270503634ac3ec9f1ec2e364e23b2). Potrebbe non funzionare su versioni più recenti.

Il progetto può essere compilato nel modo usuale di ESP-IDF:

idf.py build

Il metodo legacy che utilizza make non è supportato da questo progetto.

Flash

Se hai configurato ESP-IDF, il modo più semplice è usare idf.py flash.

Nel caso non voglia configurare l'intero ESP-IDF, puoi utilizzare i binari precompilati inclusi in build/ e flasharli usando esptool.py (richiede Python).

Comando di esempio (segui le istruzioni nel repository esptool):

esptool.py -p /dev/ttyS5 -b 115200 --after hard_reset write_flash --flash_mode dio --flash_freq 40m --flash_size detect 0x8000 build/partition_table/partition-table.bin 0x1000 build/bootloader/bootloader.bin 0x10000 build/esp32-wifi-penetration-tool.bin

Su Windows puoi usare il Flash Download Tool ufficiale.

Documentazione

Attacchi Wi-Fi

Le implementazioni degli attacchi in questo progetto sono descritte nel README del componente principale. La teoria alla base di questi attacchi si trova in doc/ATTACKS_THEORY.md

Riferimento API

Questo progetto utilizza la notazione Doxygen per documentare l'API dei componenti e l'implementazione. Il Doxyfile è incluso, quindi se vuoi generare il riferimento API, esegui doxygen dalla directory principale. Genererà un riferimento API HTML in doc/api/html.

Componenti

Questo progetto è composto da più componenti, che possono essere riutilizzati in altri progetti. Ogni componente ha il proprio README con descrizione dettagliata. Ecco una breve descrizione dei componenti:

  • Il componente Main è il punto di ingresso per questo progetto. Tutti i passaggi di inizializzazione necessari vengono eseguiti qui. L'AP di gestione viene avviato e il controllo viene passato al webserver.
  • Il componente Wifi Controller incapsula tutte le operazioni relative al Wi-Fi. Viene utilizzato per avviare AP, connettersi come STA, scansionare AP vicini, ecc.
  • Il componente Webserver fornisce un'interfaccia web per configurare gli attacchi. Si aspetta che l'AP sia avviato e che non siano abilitate funzionalità di sicurezza aggiuntive come la crittografia SSL.
  • Il componente Wi-Fi Stack Libraries Bypasser bypassa la restrizione delle librerie dello stack Wi-Fi per inviare alcuni tipi di frame 802.11 arbitrari.
  • Il componente Frame Analyzer elabora i frame catturati e fornisce funzionalità di parsing ad altri componenti.
  • Il componente PCAP Serializer serializza i frame catturati in formato binario PCAP e lo fornisce ad altri componenti (principalmente per webserver/UI).
  • Il componente HCCAPX Serializer serializza i frame catturati in formato binario HCCAPX e lo fornisce ad altri componenti (principalmente per webserver/UI).

Ulteriori letture

  • Articolo accademico su questo progetto (PDF)

Hardware

Questo progetto è stato principalmente sviluppato e testato su ESP32-DEVKITC-32E ma non dovrebbero esserci differenze per qualsiasi modulo ESP32-WROOM-32.
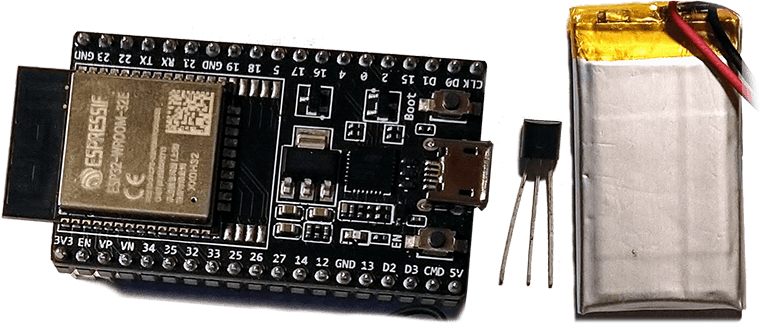
Hw components

Nelle seguenti immagini puoi vedere un ESP32 DevKitC alimentato a batteria (accumulatore Li-Pol) che utilizza i seguenti componenti:
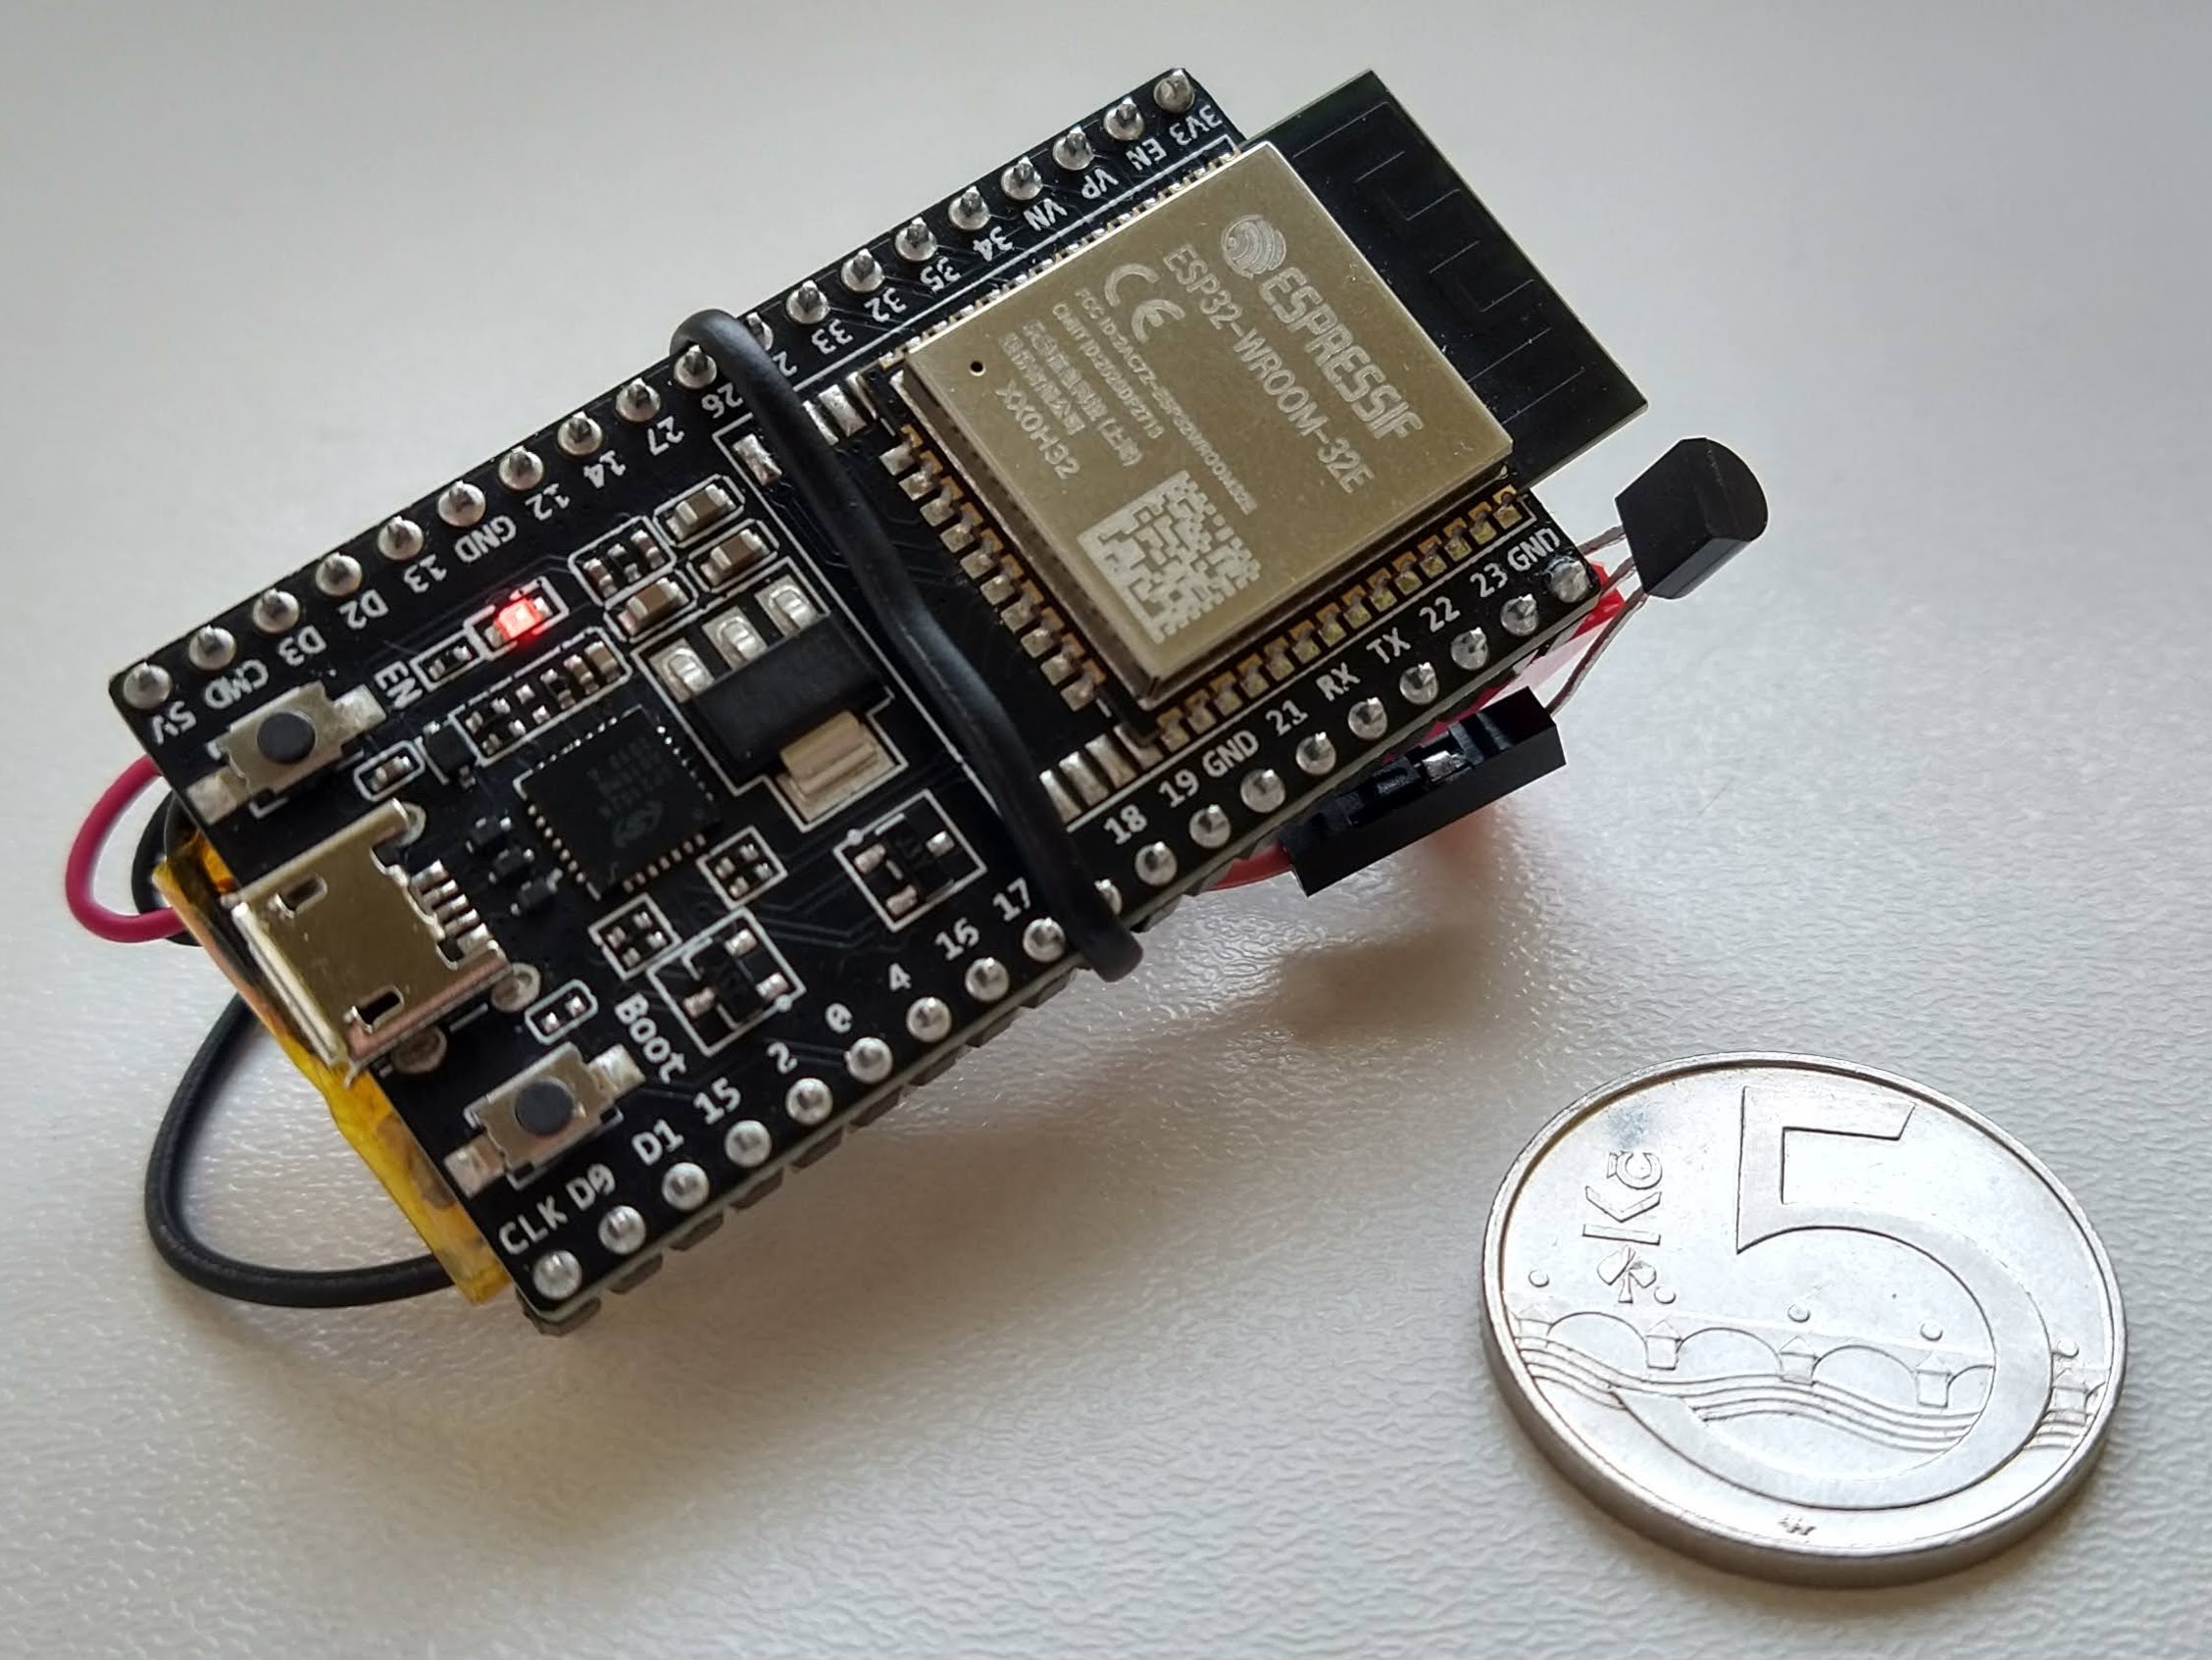
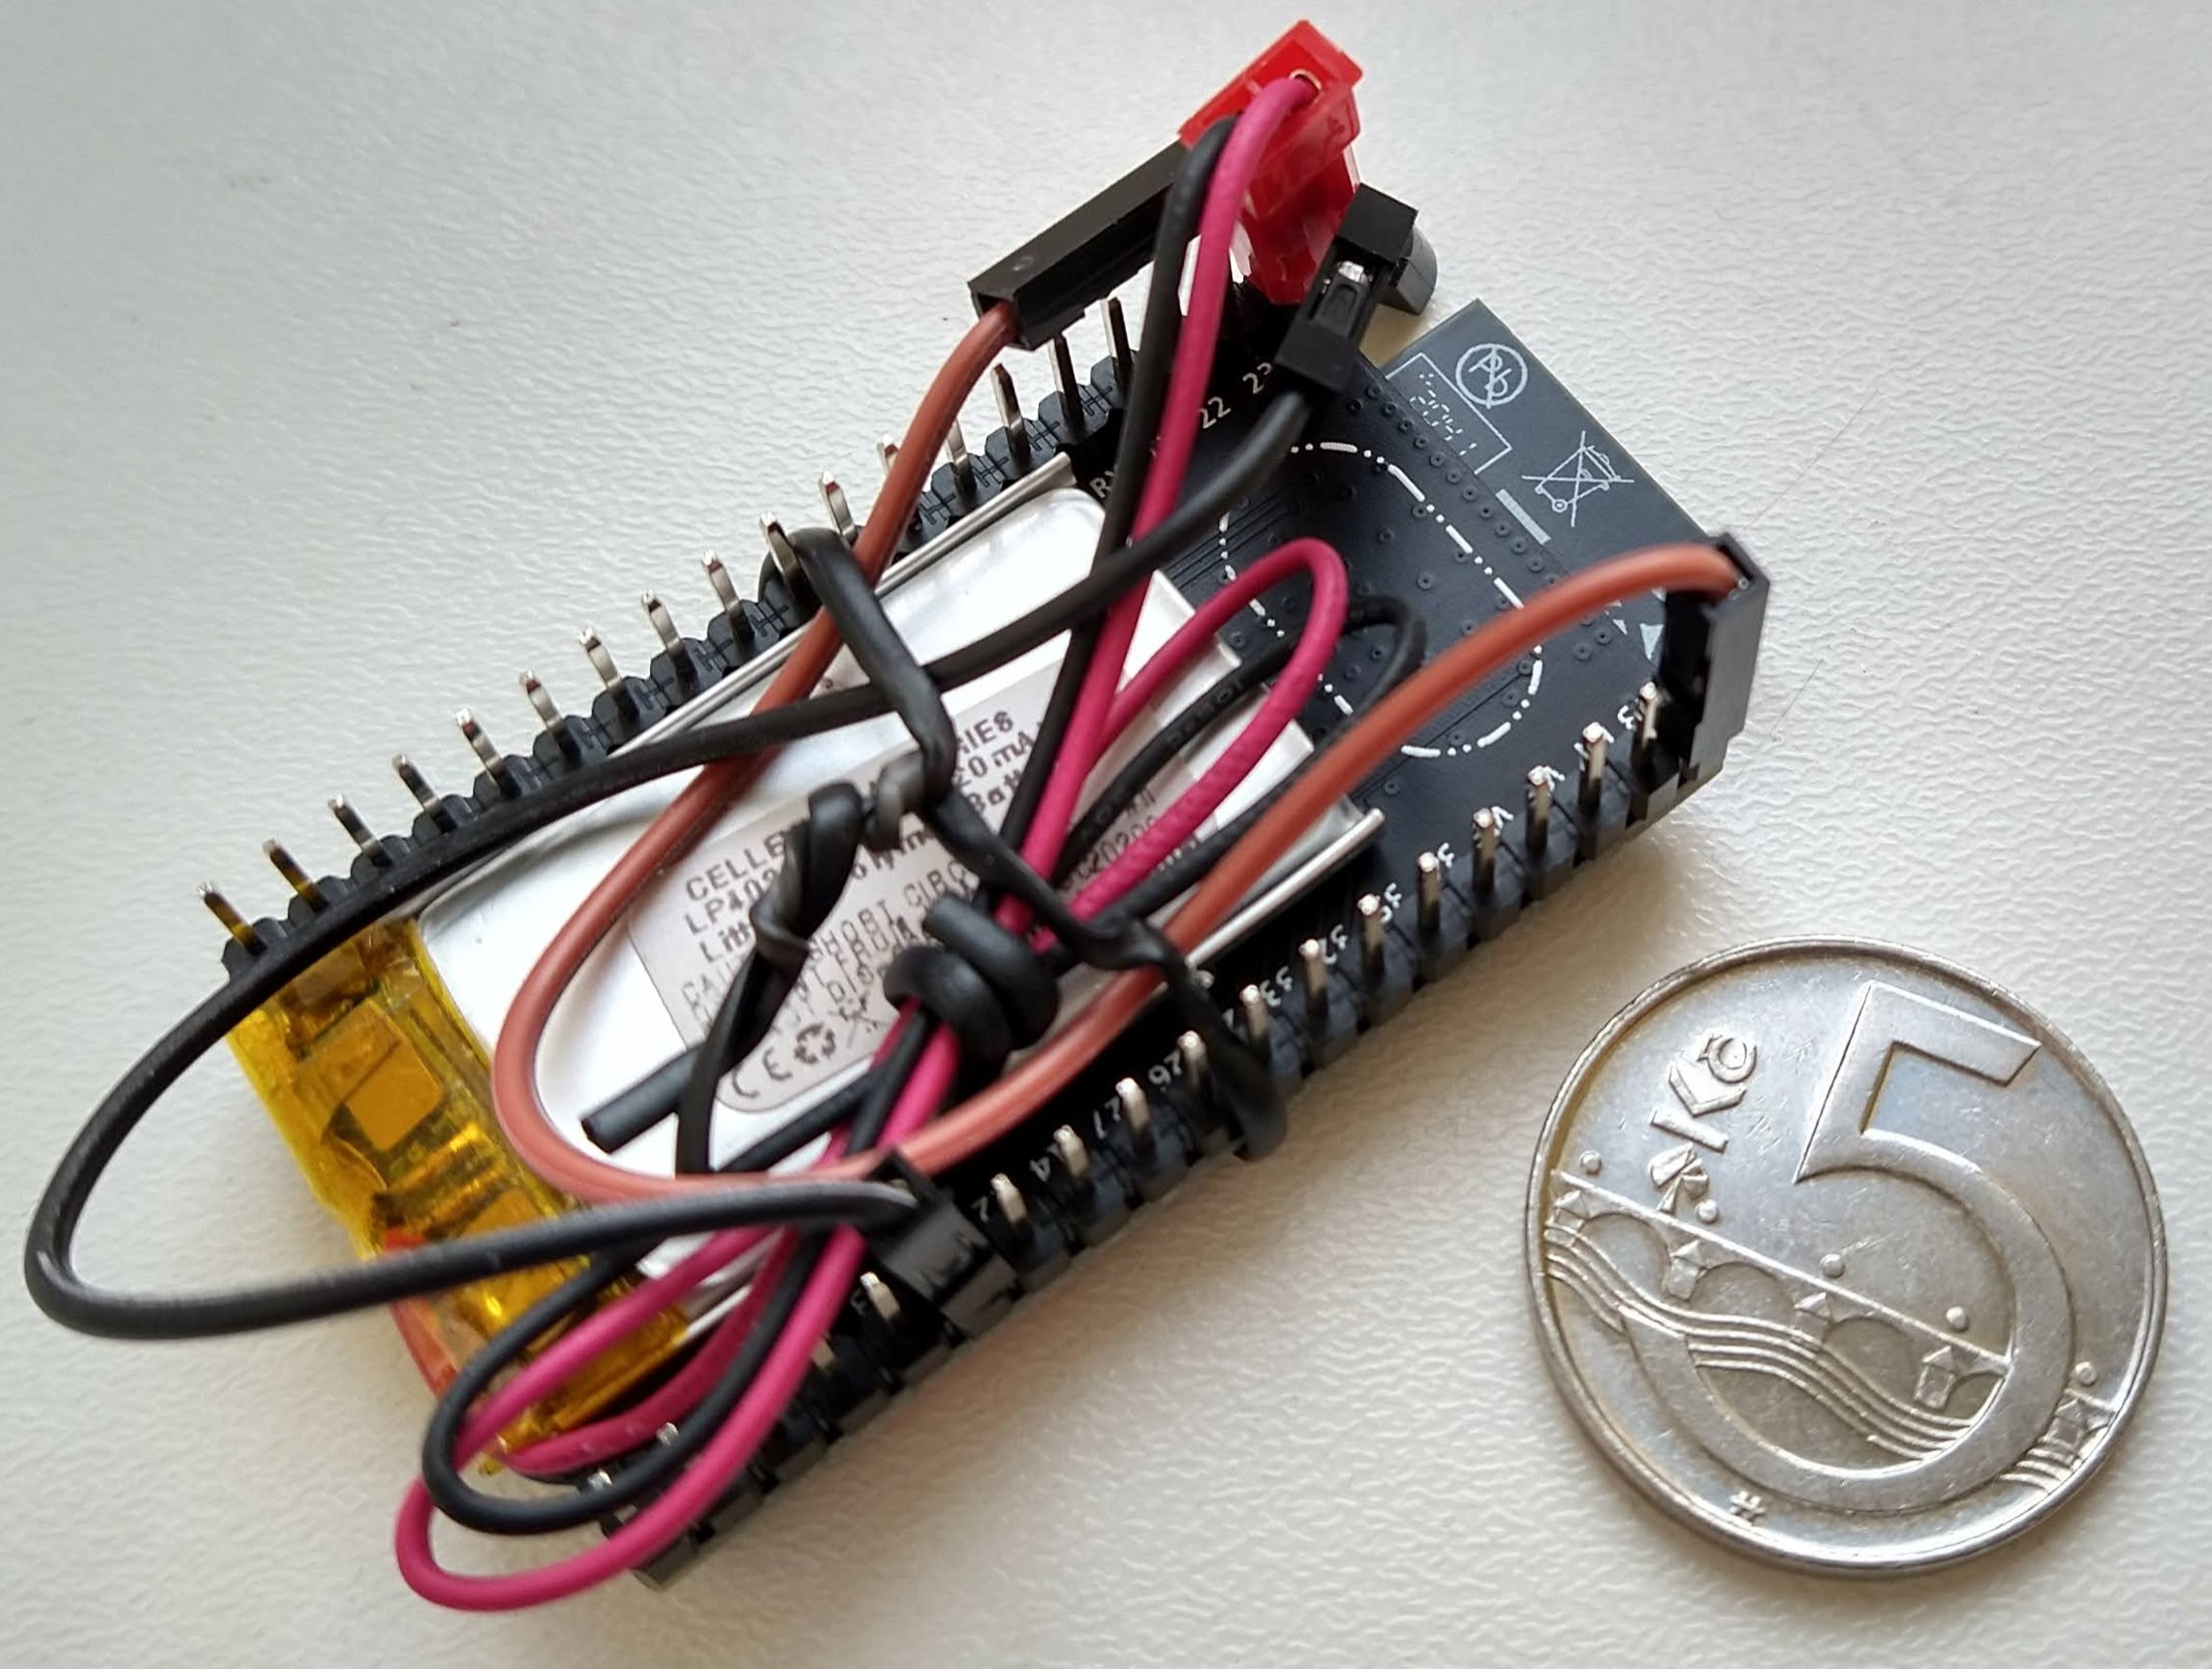
  • ESP32-DEVKITC-32E (costo 213 CZK/8.2 EUR/9.6 USD)
  • Accumulatore Li-Pol 3.7V da 220mAh (peso ±5g, costo 77 CZK/3 EUR/3.5 USD)
  • Regolatore di tensione step-down MCP1702-3302ET 3.3V (costo 11 CZK/0.42 EUR/0.50 USD)
  • Moneta ceca da 5 corone per scala (peso 4.8g, diametro 23 mm, costo 0.19 EUR/0.23 USD)

Hw components Hw components

Complessivamente (senza la moneta) questa configurazione pesa circa 17g. Può essere ulteriormente ridotta utilizzando un accumulatore Li-Pol più piccolo e utilizzando direttamente il modulo ESP32-WROOM-32 invece dell'intera scheda di sviluppo.

Questa configurazione mi è costata circa 300 CZK (± 11.50 EUR/13.50 USD). Utilizzando direttamente il modulo che costa circa 80 CZK (± 3 EUR/3.5 USD) possiamo arrivare a un prezzo di 160 CZK (± 6.5 EUR/7.5 USD) il che rende questo strumento molto economico e accessibile a quasi tutti.

Scarica lo strumento