
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/restdone/cve-2025-57457
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubrestdone/cve-2025-57457

CVE-2025-57457

Proof-of-concept per l'iniezione di comandi OS nel pannello di amministrazione del telefono IP Curo UC300, che dimostra l'esecuzione arbitraria di comandi tramite il parametro IP Addr.

Vedi Repository
371 anno faNon ancora revisionato
Condividi

Iniezione di Comandi OS nel Telefono IP CURO UC300

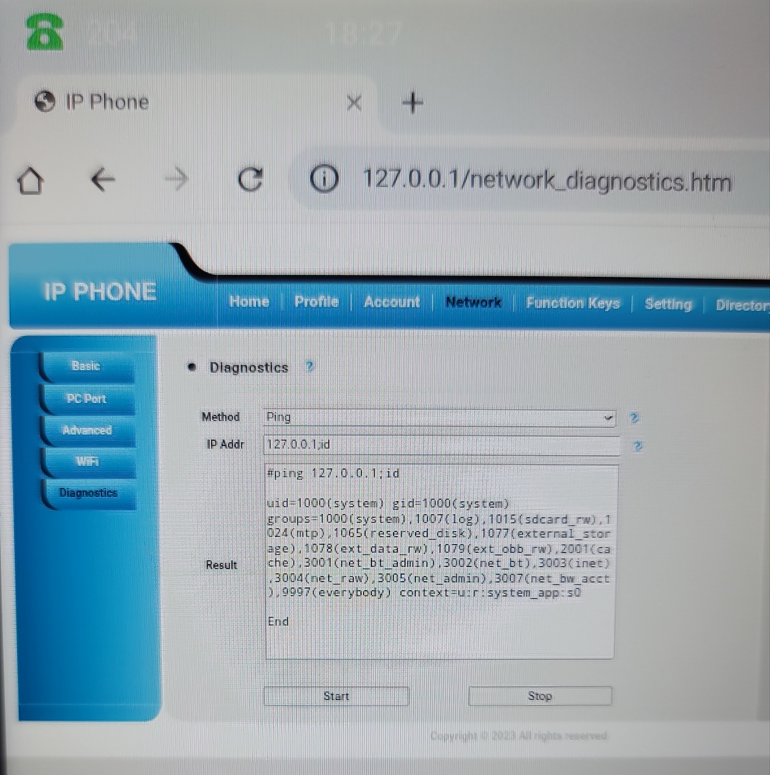
Una vulnerabilità di Iniezione di Comandi OS nel pannello Admin di Curo UC300 5.42.1.7.1.63R1 consente ad attaccanti locali di iniettare comandi OS arbitrari tramite il parametro "IP Addr".
image

PoC: https://github.com/restdone/CVE-2025-57457/blob/main/os_commandinject.mp4

Passaggi

  1. Accedere al pannello admin del UC300 (IP del telefono e porta 80)
  2. Navigare su Network, quindi Diagnostics
  3. Iniettare il comando OS nel campo IP Addr.
  4. Fare clic su Start ed eseguire il comando Linux sul telefono.

Cronologia

3 luglio 2025:

Segnalato il problema al fornitore. Il fornitore ha risposto lo stesso giorno.

4 luglio 2025:

Il fornitore ha inoltrato il problema internamente per ulteriori indagini e conferma.

19 settembre 2025:

Il fornitore ha confermato il problema, ha condotto le indagini, ha sviluppato un firmware aggiornato, ha testato il firmware aggiornato e lo ha distribuito alla produzione dei dispositivi interessati.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    306
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    301

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




