 redbyte1337/graphspy
Strumento di accesso iniziale e post-esplorazione per Entra ID e M365 con GUI basata su browser


   ________                             _________
  /       /  by RedByte1337    __      /        /
 /  _____/___________  ______ |  |__  /   _____/_____ ______
/   \  __\_  __ \__  \ \____ \|  |  \ \_____  \\____ \   |  |
\    \_\  \  | \/  __ \|  |_> |   \  \/        \  |_> \___  |
 \______  /__|  |____  |   __/|___|  /_______  /   ___/ ____|
        \/           \/|__|        \/        \/|__|   \/
Di seguito viene descritta la procedura di installazione consigliata tramite pipx per evitare conflitti di dipendenze.
GraphSpy è progettato per funzionare su qualsiasi sistema operativo, sebbene sia stato testato principalmente su Linux e Windows.
Per altre opzioni di installazione e istruzioni dettagliate, consulta la pagina di Installazione sulla wiki.
# Install pipx (skip this if you already have it)
apt install pipx
pipx ensurepath

# Install the latest version of GraphSpy from pypi
pipx install graphspy
Dopo l'installazione, l'applicazione può essere avviata utilizzando il comando graphspy da qualsiasi posizione del sistema.
Eseguendo GraphSpy senza alcun argomento da riga di comando, GraphSpy verrà avviato e reso disponibile all'indirizzo http://127.0.0.1:5000 per impostazione predefinita.
graphspy
Ora apri semplicemente http://127.0.0.1:5000 nel tuo browser preferito per iniziare!
Usa gli argomenti -i e -p per modificare l'interfaccia e la porta su cui ascoltare.
# Run GraphSpy on http://192.168.0.10
graphspy -i 192.168.0.10 -p 80
# Run GraphSpy on port 8080 on all interfaces
graphspy -i 0.0.0.0 -p 8080
Per istruzioni dettagliate e altri argomenti da riga di comando, fai riferimento alla pagina di Esecuzione sulla wiki.
Per tutti i dettagli sull'utilizzo, fai riferimento alla GitHub Wiki.
Per una panoramica rapida delle funzionalità, dai un'occhiata al post del blog di rilascio ufficiale.
Se contribuisci a GraphSpy o modifichi le componenti interne, parti da qui:
Archivia i token di accesso e aggiornamento per più utenti e ambiti in un'unica posizione.
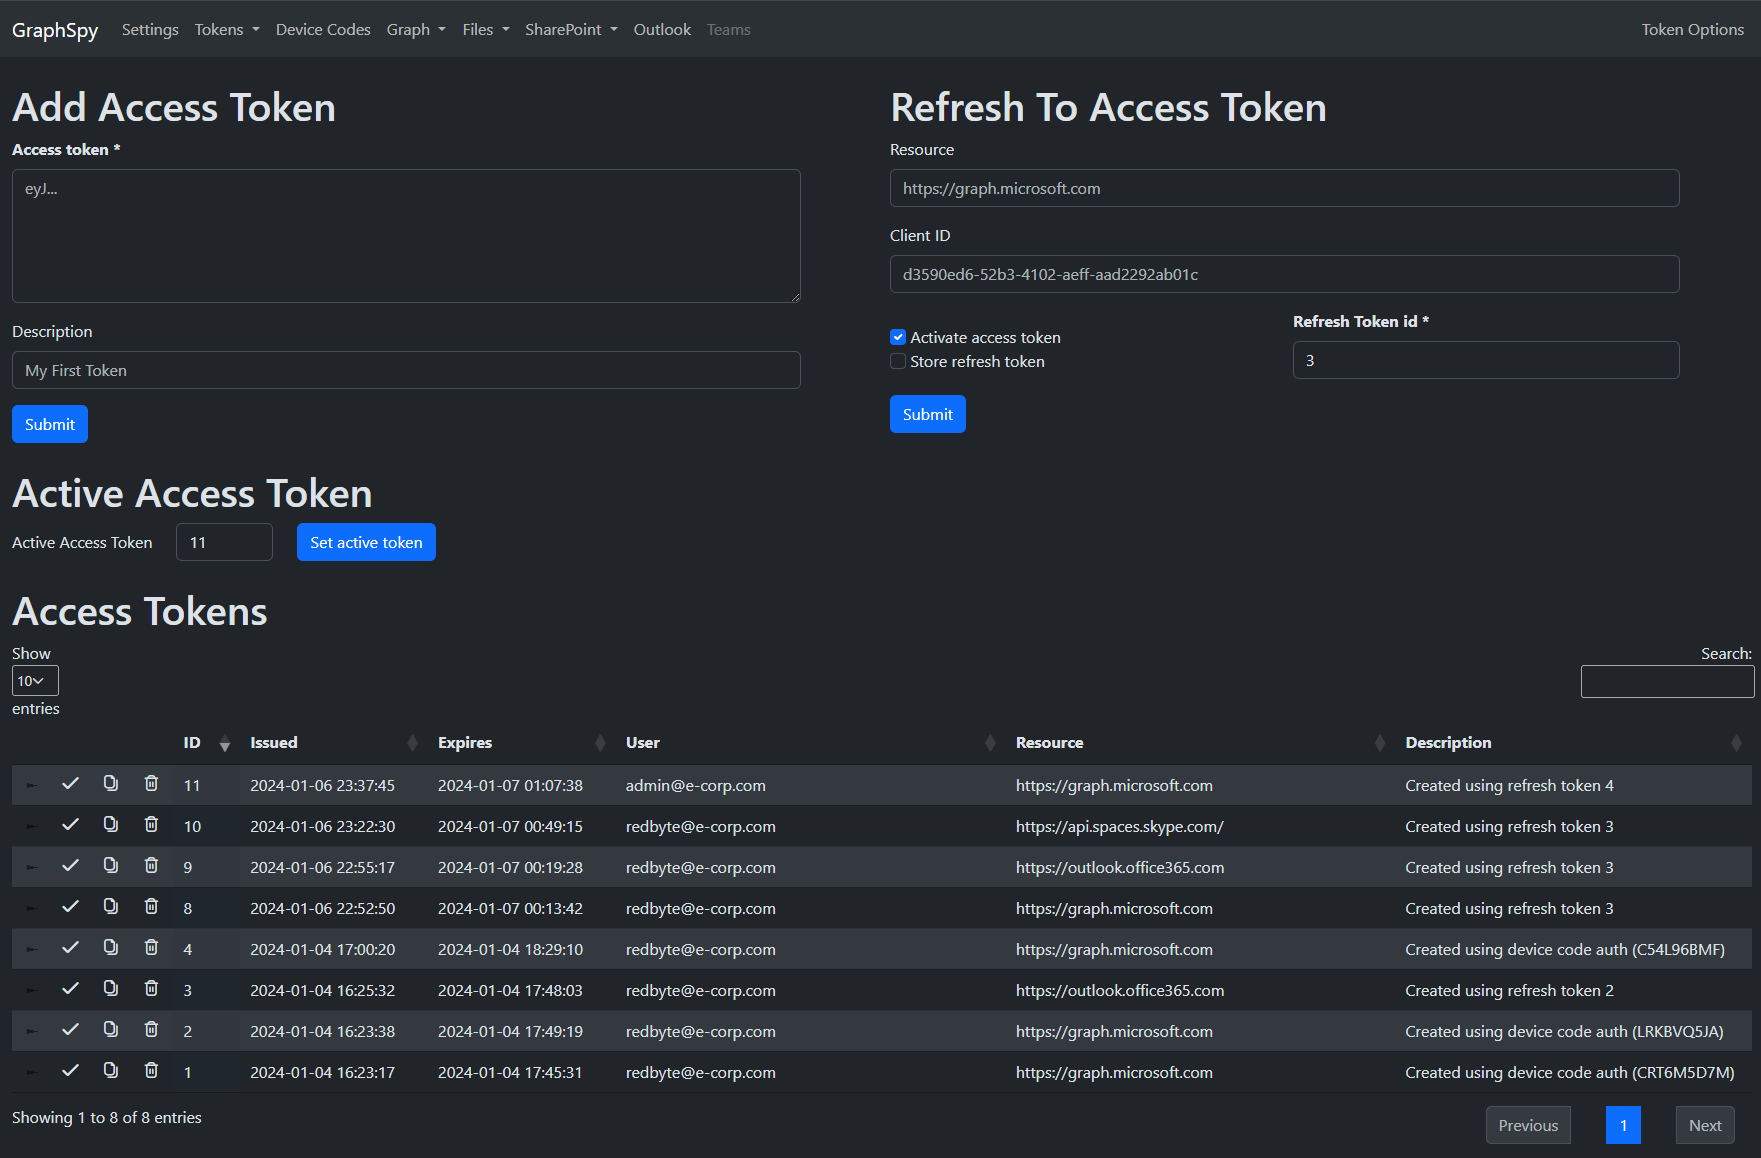
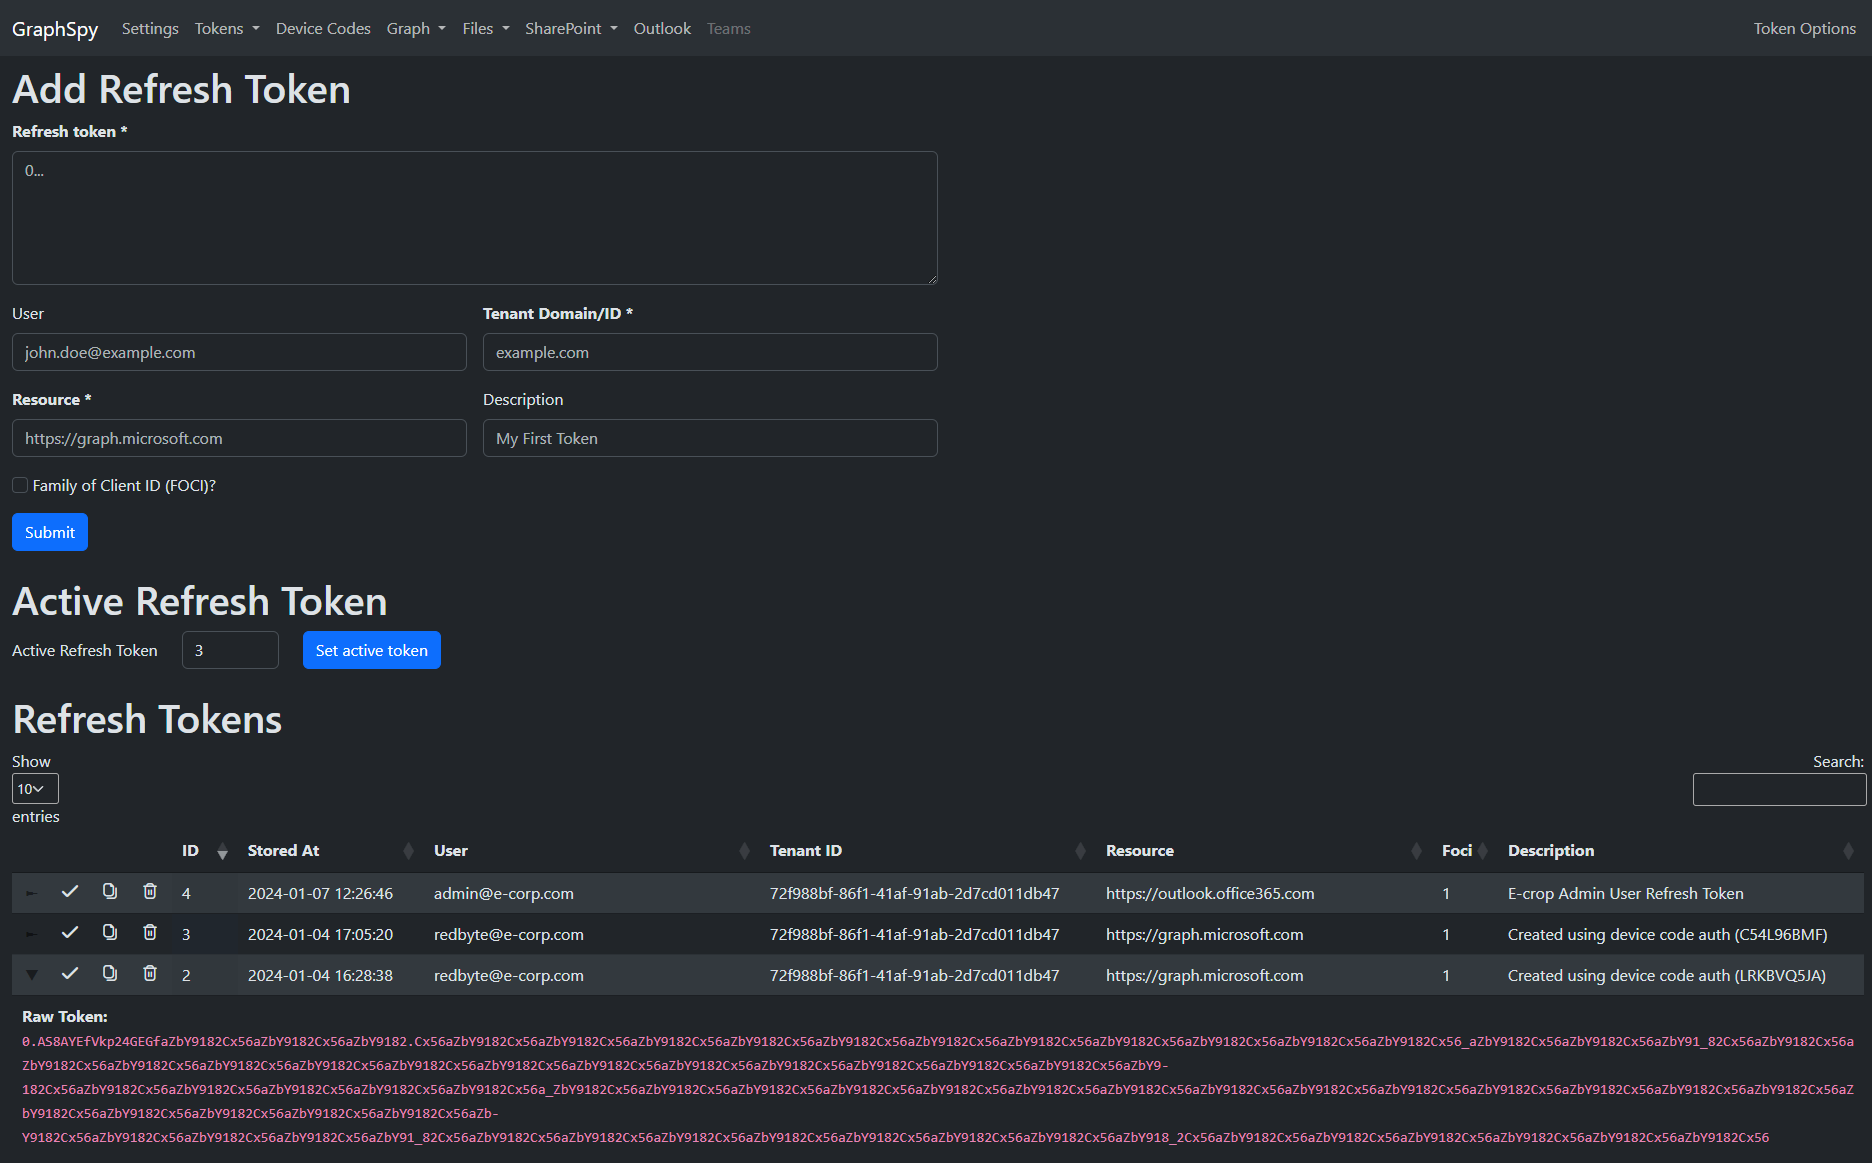
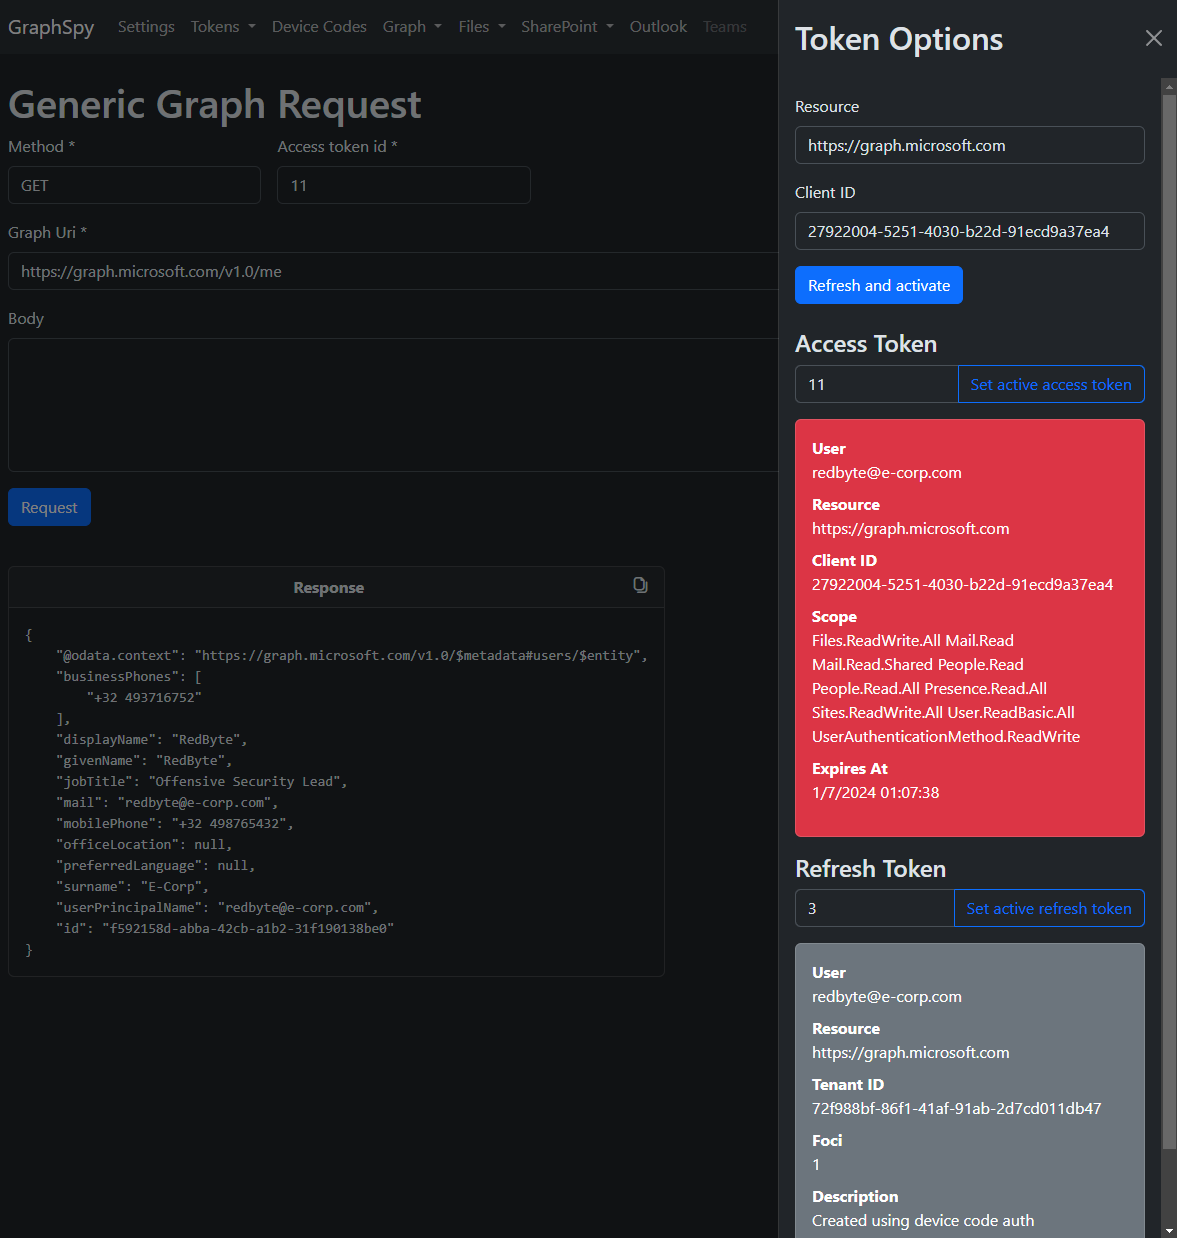
Passa facilmente da uno all'altro o richiedi nuovi token di accesso da qualsiasi pagina.
Crea e interroga facilmente più codici dispositivo contemporaneamente. Se un utente ha utilizzato il codice dispositivo per autenticarsi, GraphSpy memorizzerà automaticamente il token di accesso e di aggiornamento nel suo database.
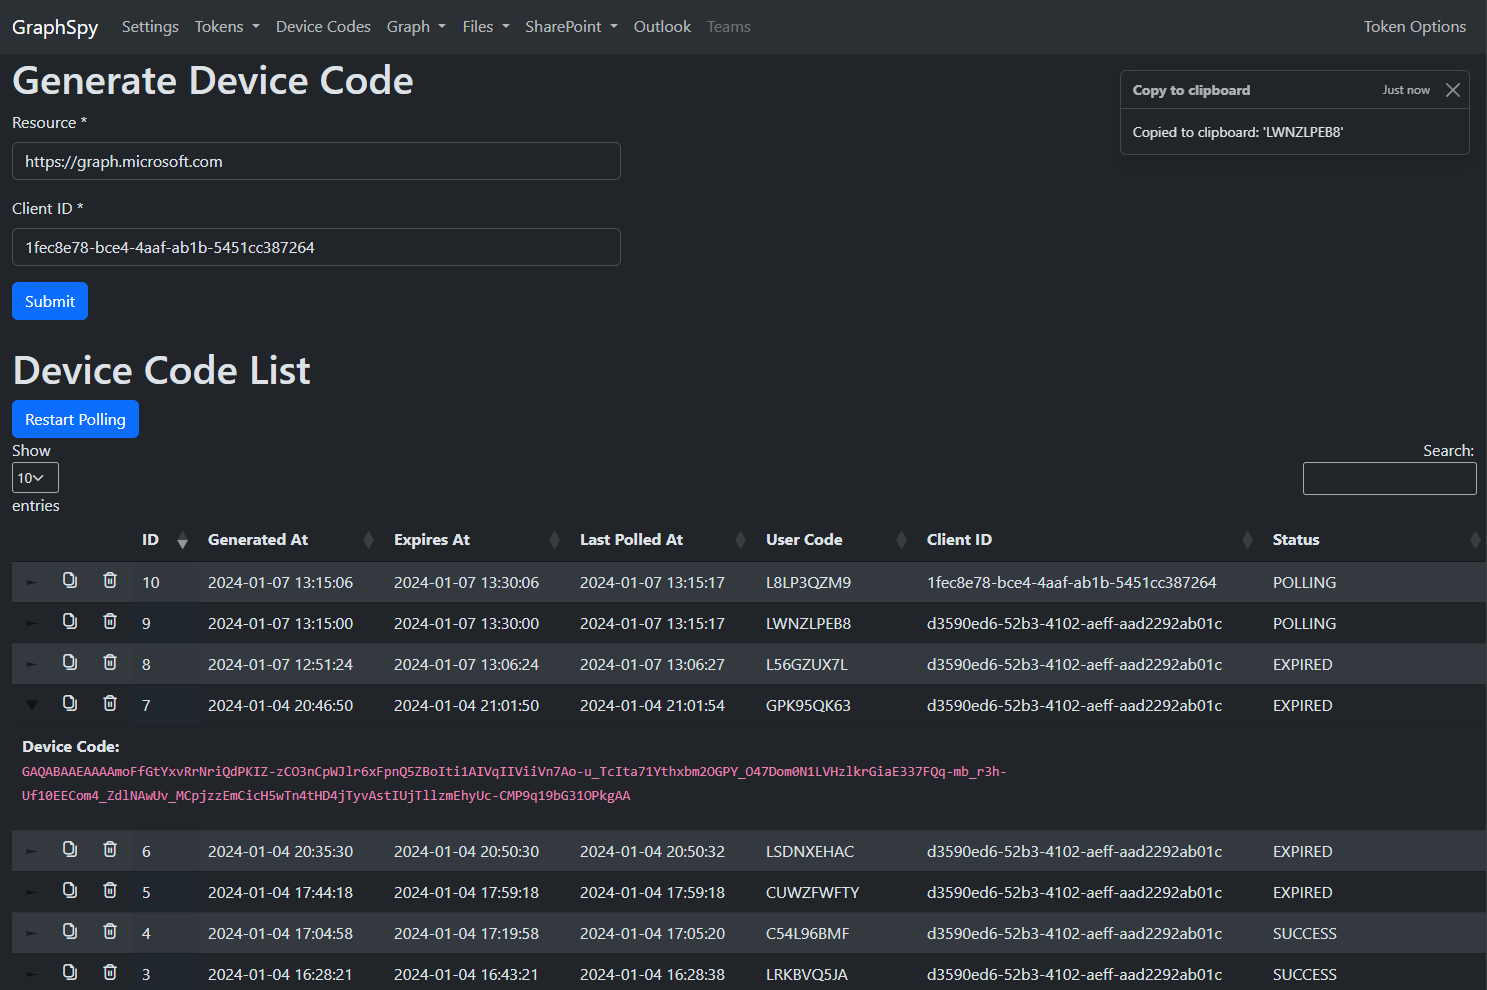
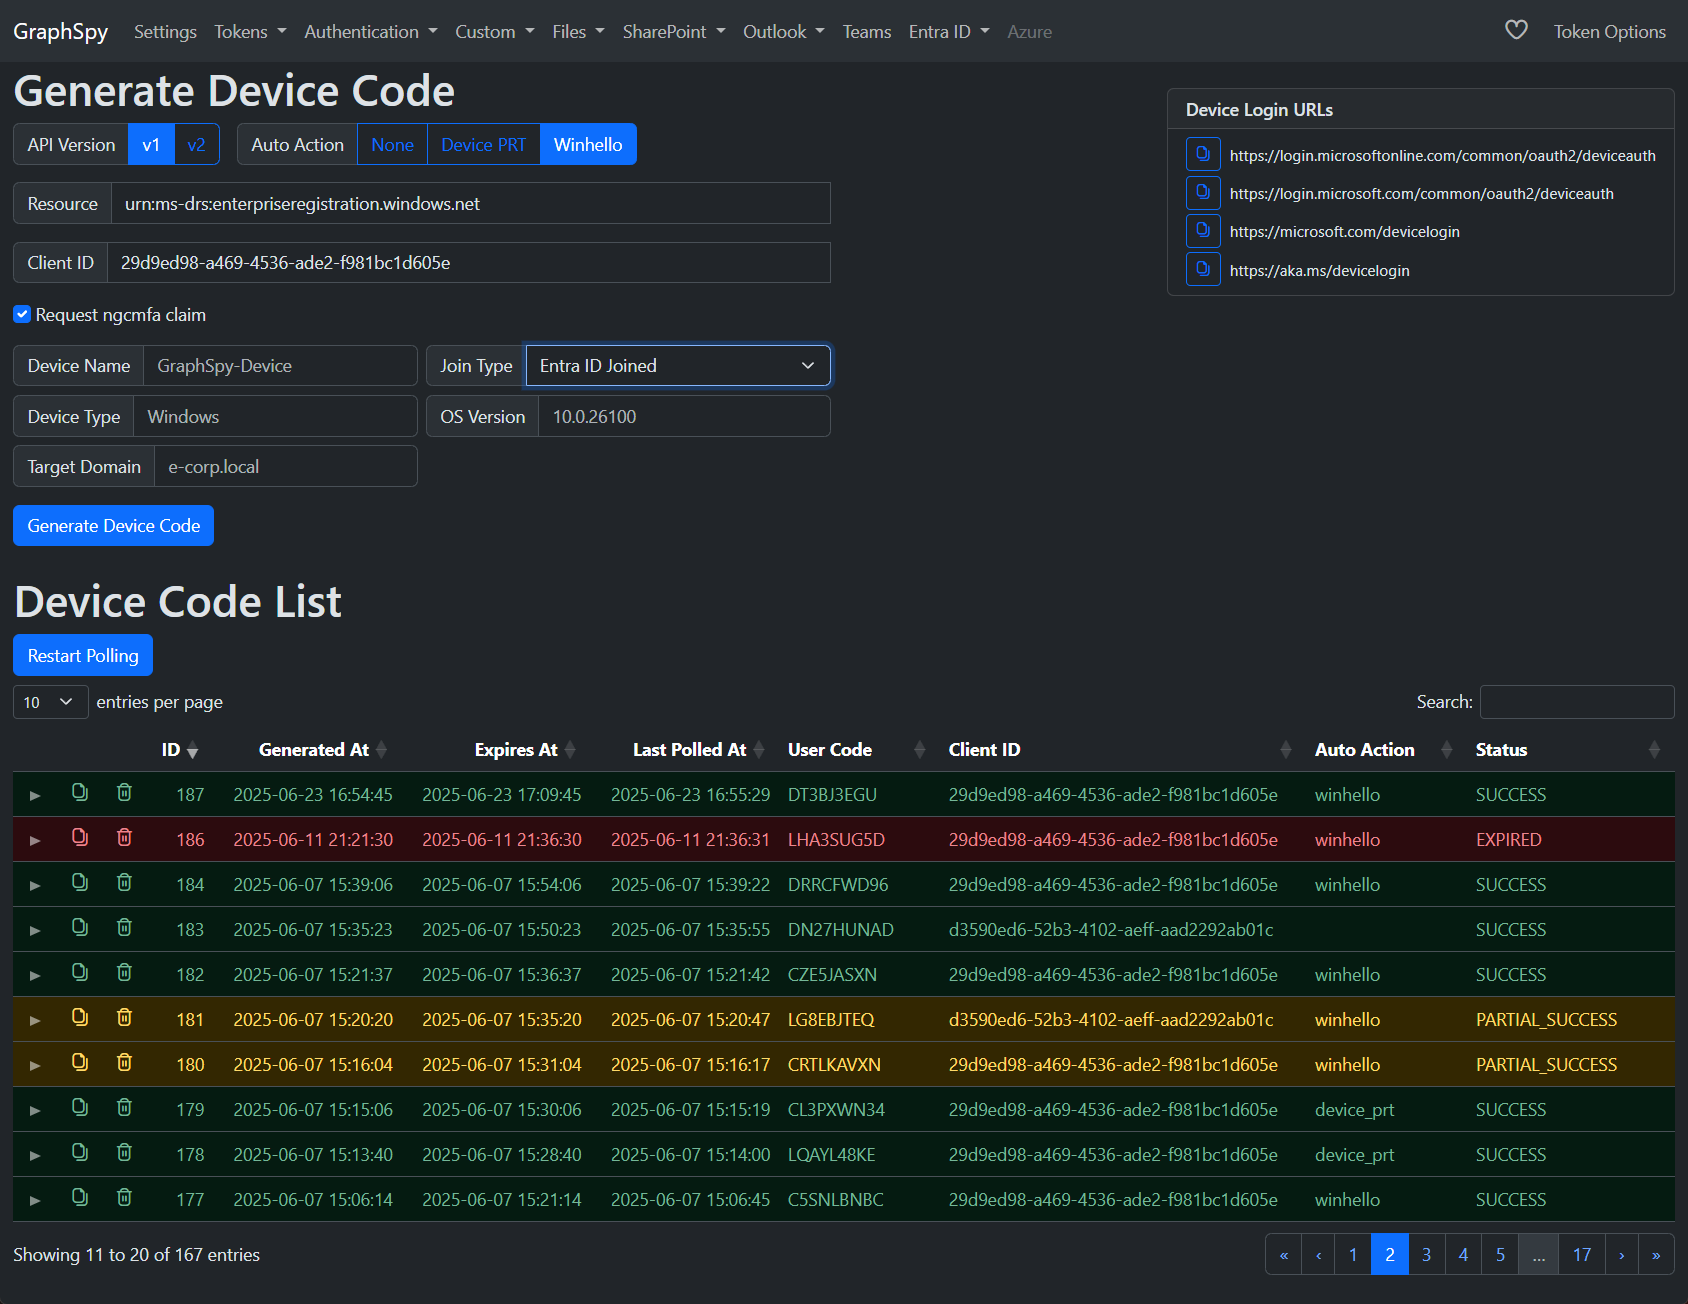
Configura azioni automatiche da eseguire immediatamente dopo un'autenticazione riuscita tramite codice dispositivo.
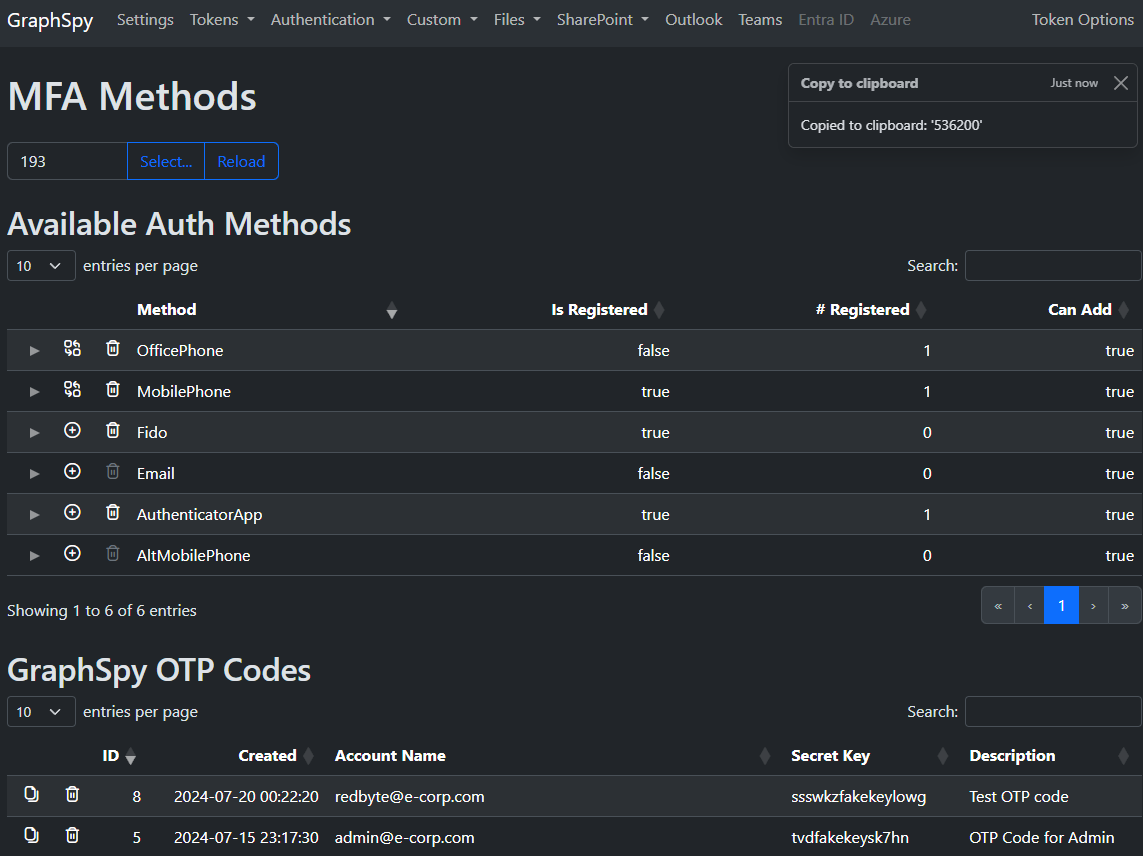
Visualizza, modifica e crea metodi MFA collegati all'account dell'utente.
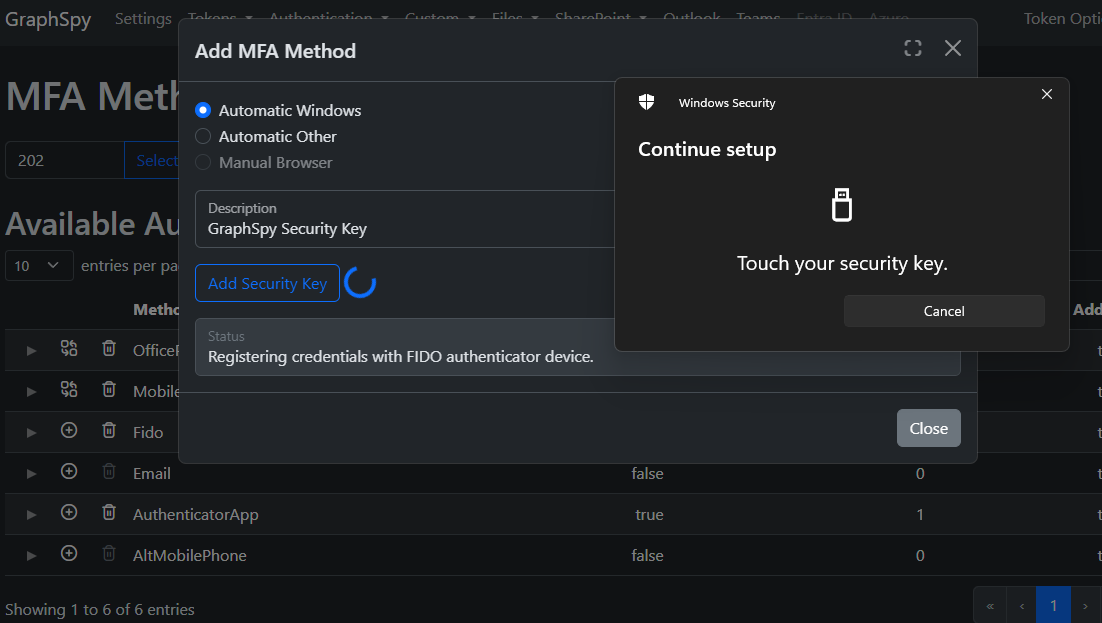
I seguenti metodi MFA possono essere aggiunti da GraphSpy per impostare la persistenza:
Richiedi, importa o utilizza i primary refresh token dall'interno di GraphSpy.
Questi PRT sono molto più potenti dei normali refresh token, poiché non sono legati a un'applicazione specifica, ma possono essere utilizzati per ottenere token di accesso per QUALSIASI applicazione/ambito come utente (sia FOCI che non FOCI).
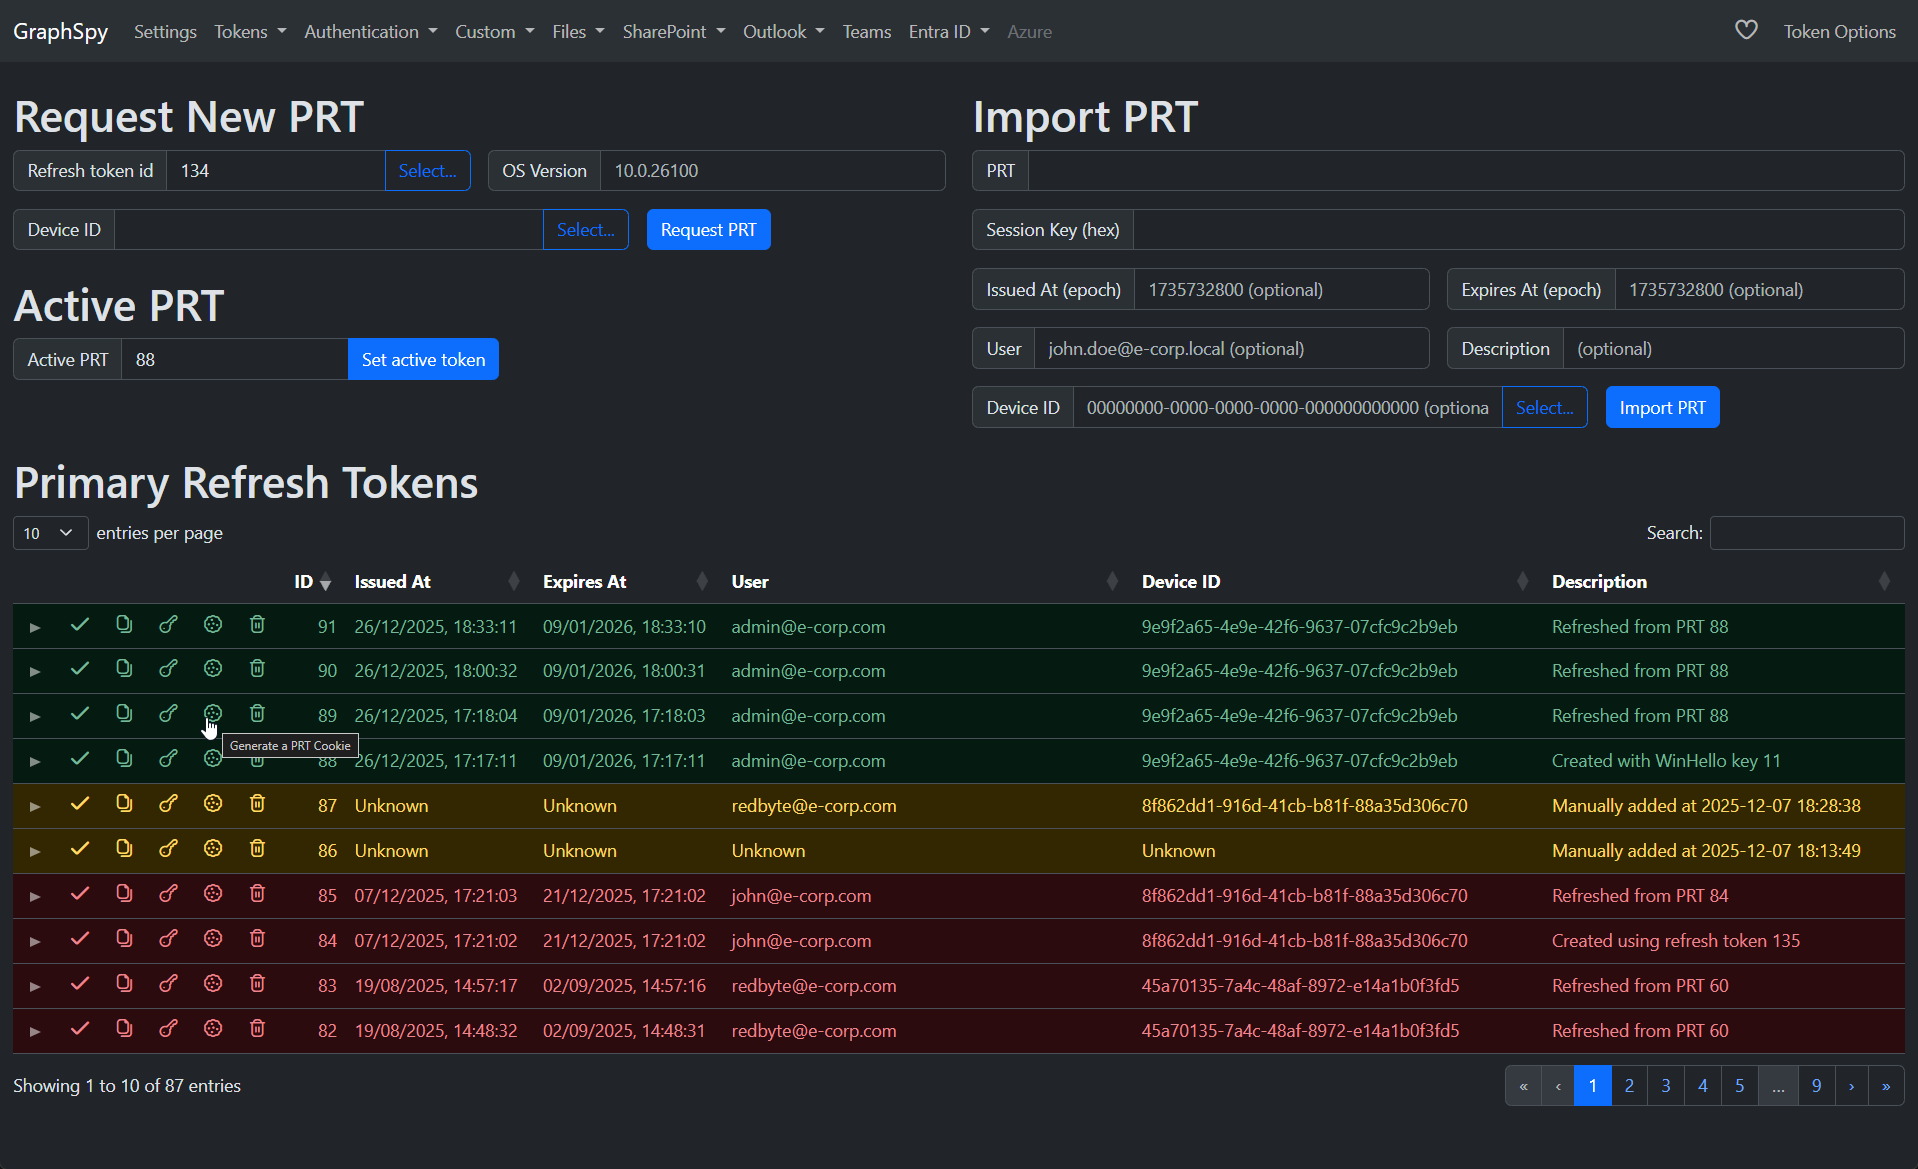
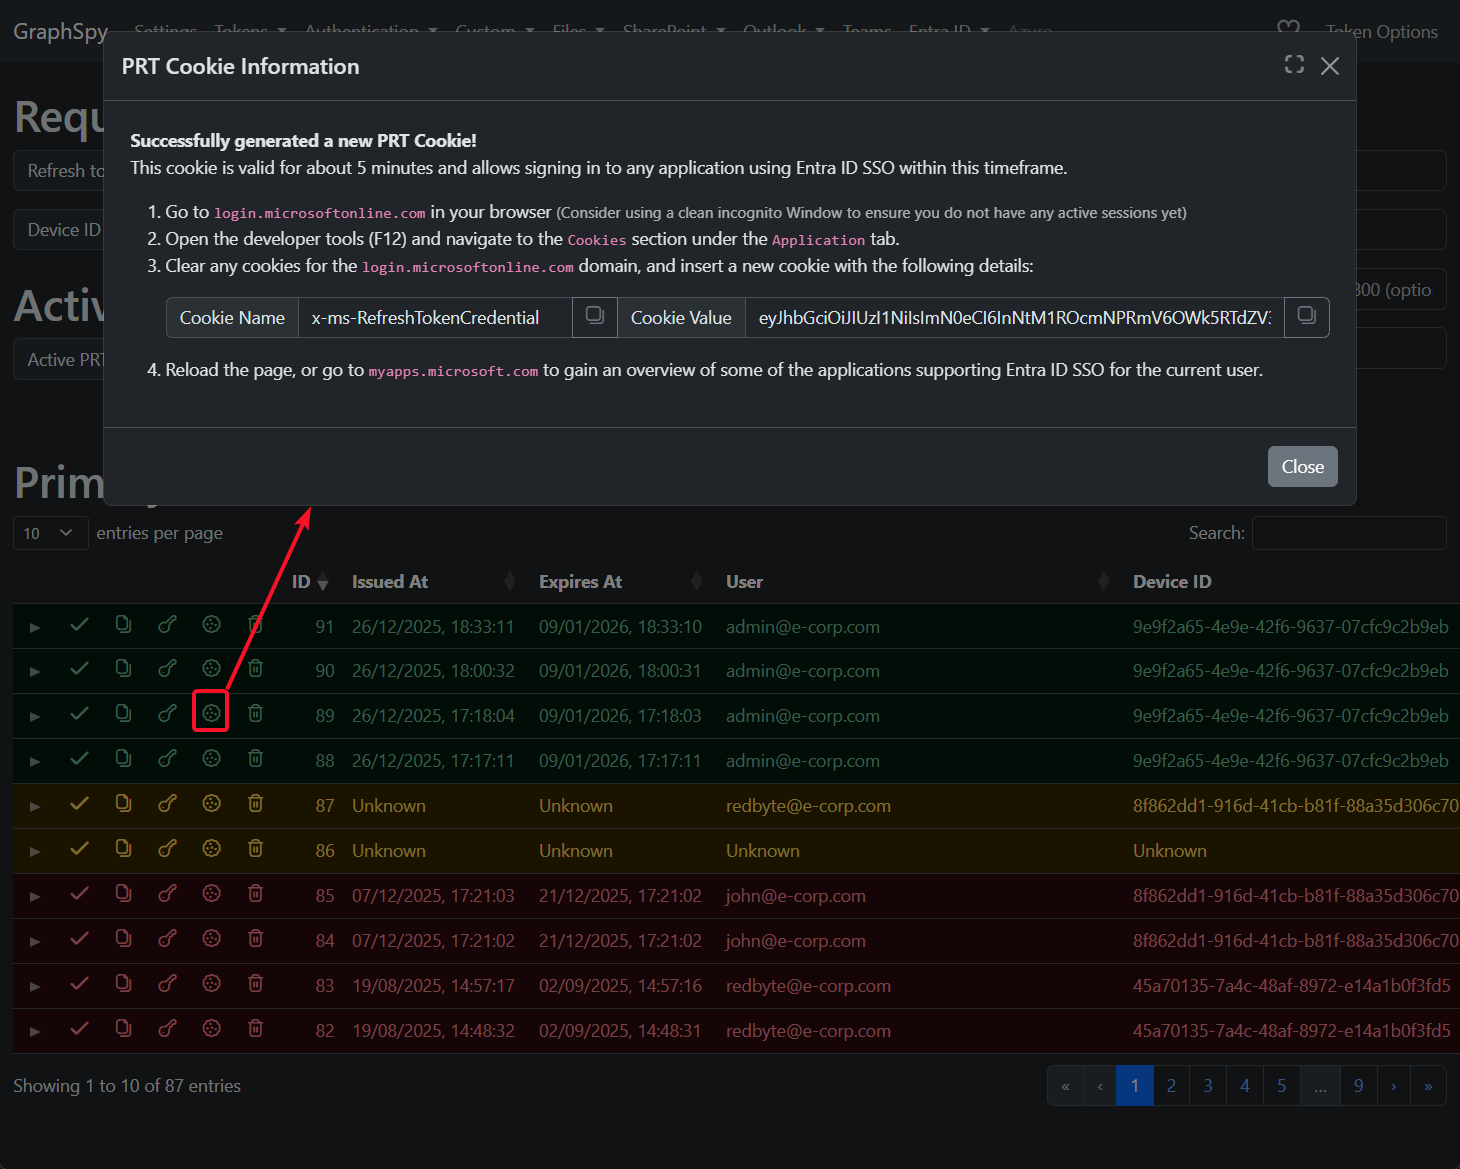
Inoltre, questi PRT possono essere utilizzati per generare cookie PRT, che possono essere importati direttamente in un browser per fornire un accesso interattivo completo a qualsiasi applicazione web integrata con Entra ID SSO.
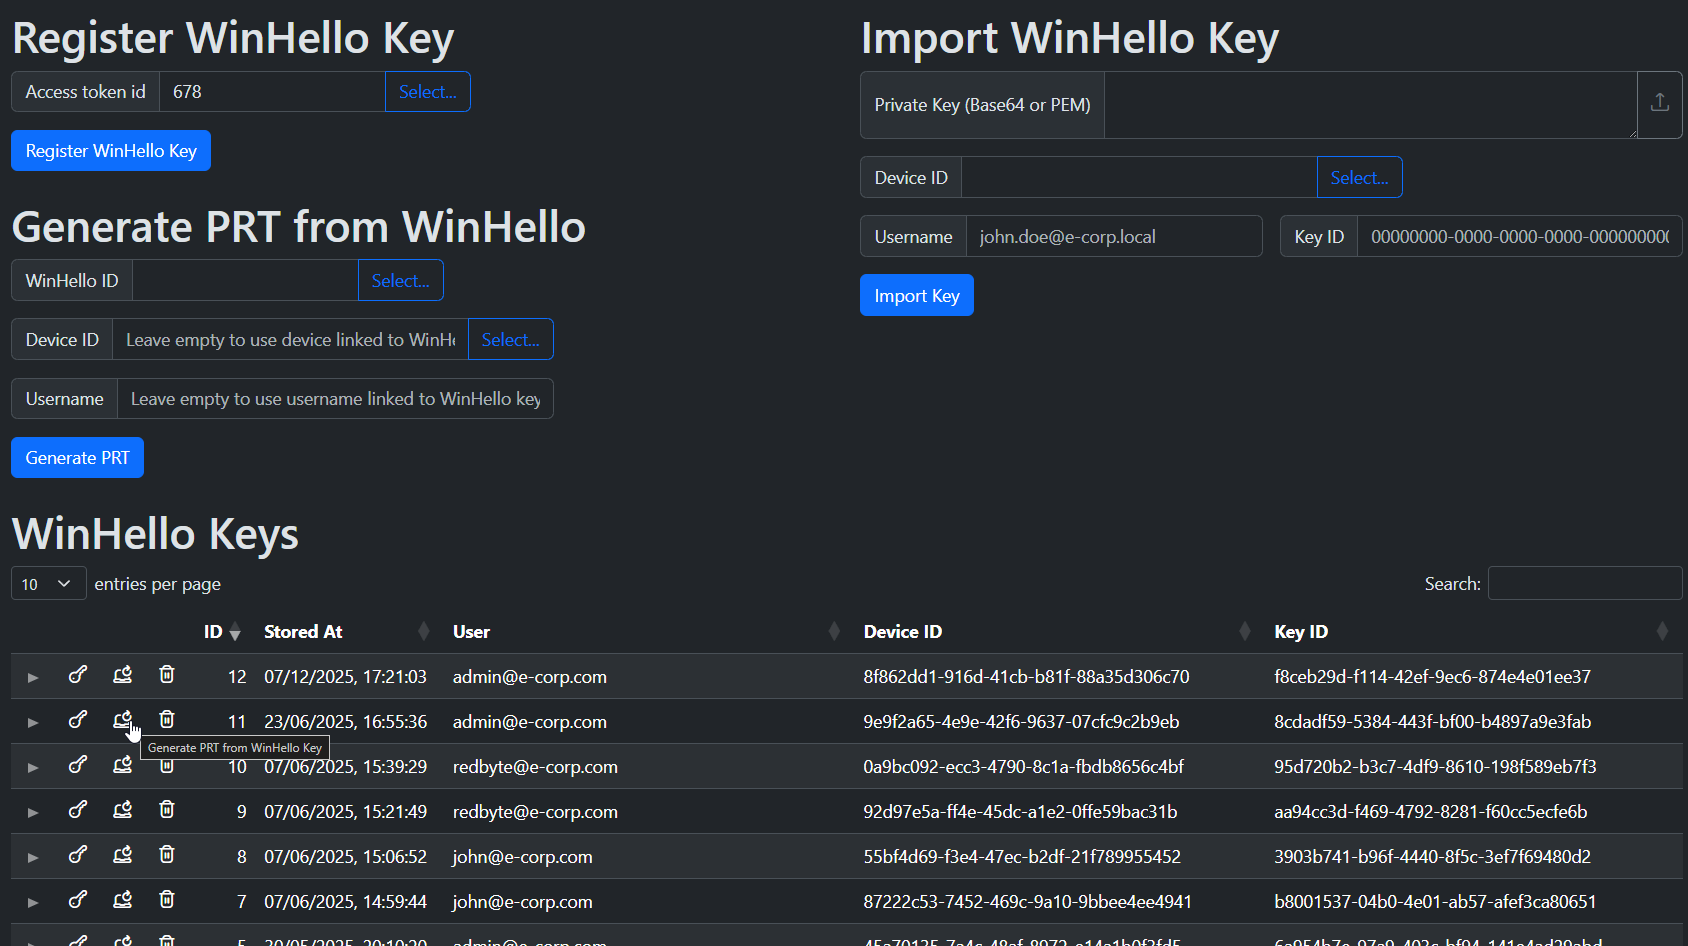
Registra le chiavi Windows Hello For Business (whfb) in GraphSpy per una combinazione utente e dispositivo, oppure importale da un altro strumento o da un dispositivo compromesso.
Queste chiavi WinHello possono essere utilizzate per generare nuovi Primary Refresh Token per l'utente, anche dopo reimpostazioni della password, rendendole una forma di persistenza dell'account molto potente!
Sfoglia file e cartelle nell'OneDrive dell'utente o in qualsiasi sito SharePoint accessibile tramite un'interfaccia intuitiva simile a un esplora file.

