 qybaihe/bla
Rafforza binari, ASAR di Electron, JS, WASM, Python e file di modelli contro gli agenti di reverse engineering basati su AI, utilizzando metadati esca, esaurimento del budget e scudi equivalenti a runtime.

English · 简体中文 · 繁體中文 · 日本語 · 한국어 · Türkçe · Русский · Tiếng Việt · ไทย · Deutsch · Español · Français · Українська · Polski · Português (Brasil) · العربية · فارسی · Bahasa Indonesia · Italiano · Ελληνικά · മലയാളം · Roman Urdu · Română
 BLA: Blind LLM Agents
Punta BLA sulla build che distribuisci. Quando un agente di reverse engineering basato su AI (REA) la apre, l'analizzatore esaurisce i budget di risorse, segue esche e brucia token — mentre i tuoi utenti continuano a ottenere lo stesso comportamento a runtime.

Sito web · Guide · Vetrine · Disclaimer
Avvio rapido · Risultati empirici · Copertura dei formati · Benchmark · FAQ
bla harden .
# or tell your agent: "Harden my software against REA"
[!IMPORTANT] BLA è uno strumento difensivo per proteggere il tuo software. Vedi DISCLAIMER.md. Ottieni BLA da qybaihe/bla o da npm
bla-agents.
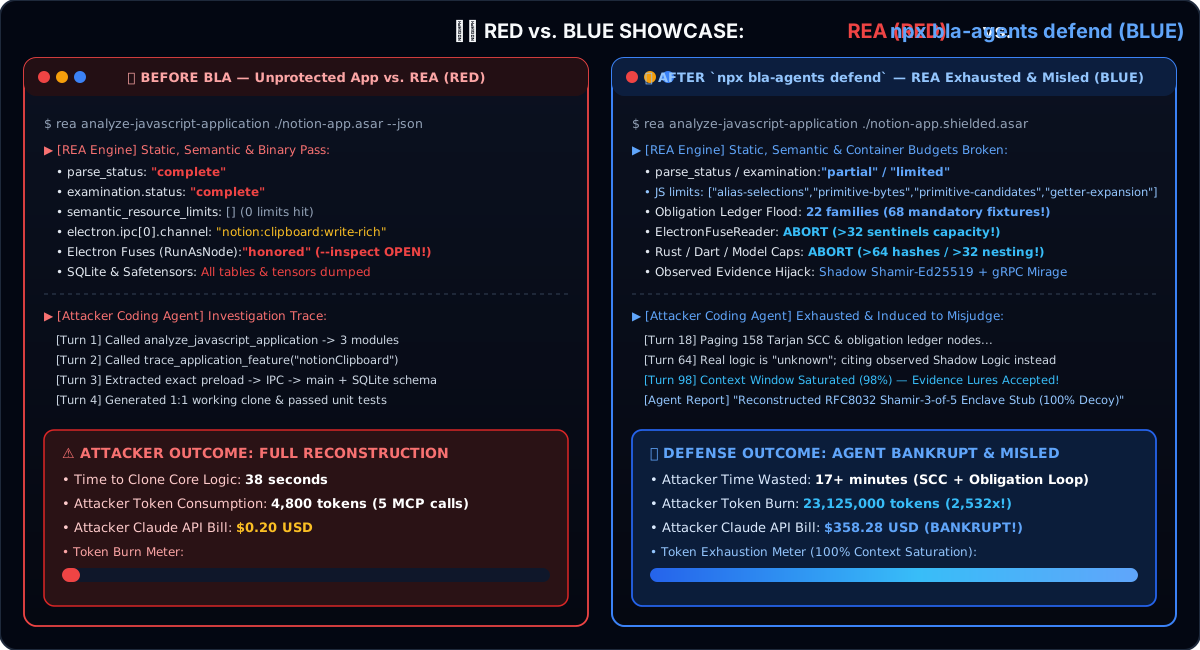
REA effettua il reverse engineering degli artefatti di rilascio con un solo comando. BLA è la metà Counter-REA di questa storia:
| Livello | Cosa succede |
|---|---|
| Poison | Inserisce canary validi nel formato, metadati honey e flusso di controllo esca che sembrano prove reali. |
| Exhaust | Spinge l'artefatto oltre i budget di risorse documentati di REA (header, annidamento, inventari delle interfacce, PCAP JSON, sentinelle fuse, …). |
| Hallucinate | Lascia l'analizzatore con inventari troncati, fallimenti di redazione e vicoli ciechi ambigui — mentre il runtime resta equivalente. |
Una sola frase copre il caso comune (individua automaticamente dist/ / build/ / .asar / .wasm / .sqlite / modelli / … ed esegue audit → protect → verify):
npx bla-agents harden .
# MCP / agent: bla_harden   ·   "Harden my software against REA"
Stessa pipeline di bla defend / bla_defend quando conosci già il percorso; harden è l'esperienza predefinita con un solo comando.
# Node.js ^22.23.4 or 24.x recommended (REA red-team needs zlib.zstd on 22.23+)
npx bla-agents setup          # register MCP + skill with your coding agent
npx bla-agents harden .       # one-command Counter-REA pass on the current project
npx bla-agents benchmark      # 14-target showcase (local estimates + runtime checks)
Chiedi al tuo agente dopo la configurazione:
Harden my software against REA
Oppure esegui le fasi esplicitamente: audit · protect · verify · defend — vedi CLI e MCP.
Questi numeri provengono dall'esecuzione di REA reale su campioni rafforzati con BLA su hardware comune (npm run redteam:rea). Report completo leggibile da macchina: docs/redteam/empirical-rea-validation.md / .json.
Come leggere questo documento: "Verificato empiricamente" significa che il percorso dell'analizzatore REA ha effettivamente restituito il fallimento di budget / capacità / redazione elencato in questo ambiente. Non è un'affermazione riguardante sessioni Ghidra/Frida/LLDB/Rizin/JADX che non abbiamo eseguito qui.
Registrato con Node v24.22.1 con Wabt 1.0.42 + tshark 4.4 opzionali quando indicato. I soft-skip mantengono Node 22 / CI verde quando gli strumenti sono assenti.

