
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
gha-lab-61c59f4acb — Laboratorio di ricerca sulla sicurezza: riproduzione controllata di CVE-2026-33075 (richiesta pwn nel workflow preview-image di labring/FastGPT, pull_request_target + checkout-of-fork + push buildx privilegiato) | Kitploit
Strumenti/GitHubGitHub/pvharmo2/gha-lab-61c59f4acb
Analisi delle VulnerabilitàExploitApprendimento e FormazioneRisorse Curate
GitHubpvharmo2/gha-lab-61c59f4acb

gha-lab-61c59f4acb

Laboratorio di ricerca sulla sicurezza: riproduzione controllata di CVE-2026-33075 (richiesta pwn nel workflow preview-image di labring/FastGPT, pull_request_target + checkout-of-fork + push buildx privilegiato)

Vedi Repository
352 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    403
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    263

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Artefatto di ricerca automatizzato — non è il progetto upstream.

Questo repository è un laboratorio usa e getta costruito da un sistema automatizzato per una tesi magistrale presso l'Université Laval sulla riproduzione di vulnerabilità pubblicate nei workflow di GitHub Actions. È uno snapshot identico di labring/FastGPT al commit aaa7d17ef12d898d9e944eefd915cc6e2e44bcbd (2026-03-16), ridistribuito sotto la licenza del progetto stesso, il cui file è incluso invariato in questo snapshot.

Il progetto upstream non è coinvolto, non è mai preso di mira, e la vulnerabilità studiata qui è già pubblica. Ogni segreto e variabile in questo repository è un valore fittizio generato casualmente — nessuna credenziale reale è presente. I riferimenti alle Action e le immagini dei runner sono bloccati a ciò che risolvevano al 2026-03-16; vedi pinning.md nell'output del sistema per ogni modifica apportata allo snapshot.

Domande o obiezioni: [email protected]


fastgpt logo

FastGPT

English | 简体中文 | Bahasa Indonesia | ไทย | Tiếng Việt | 日本語

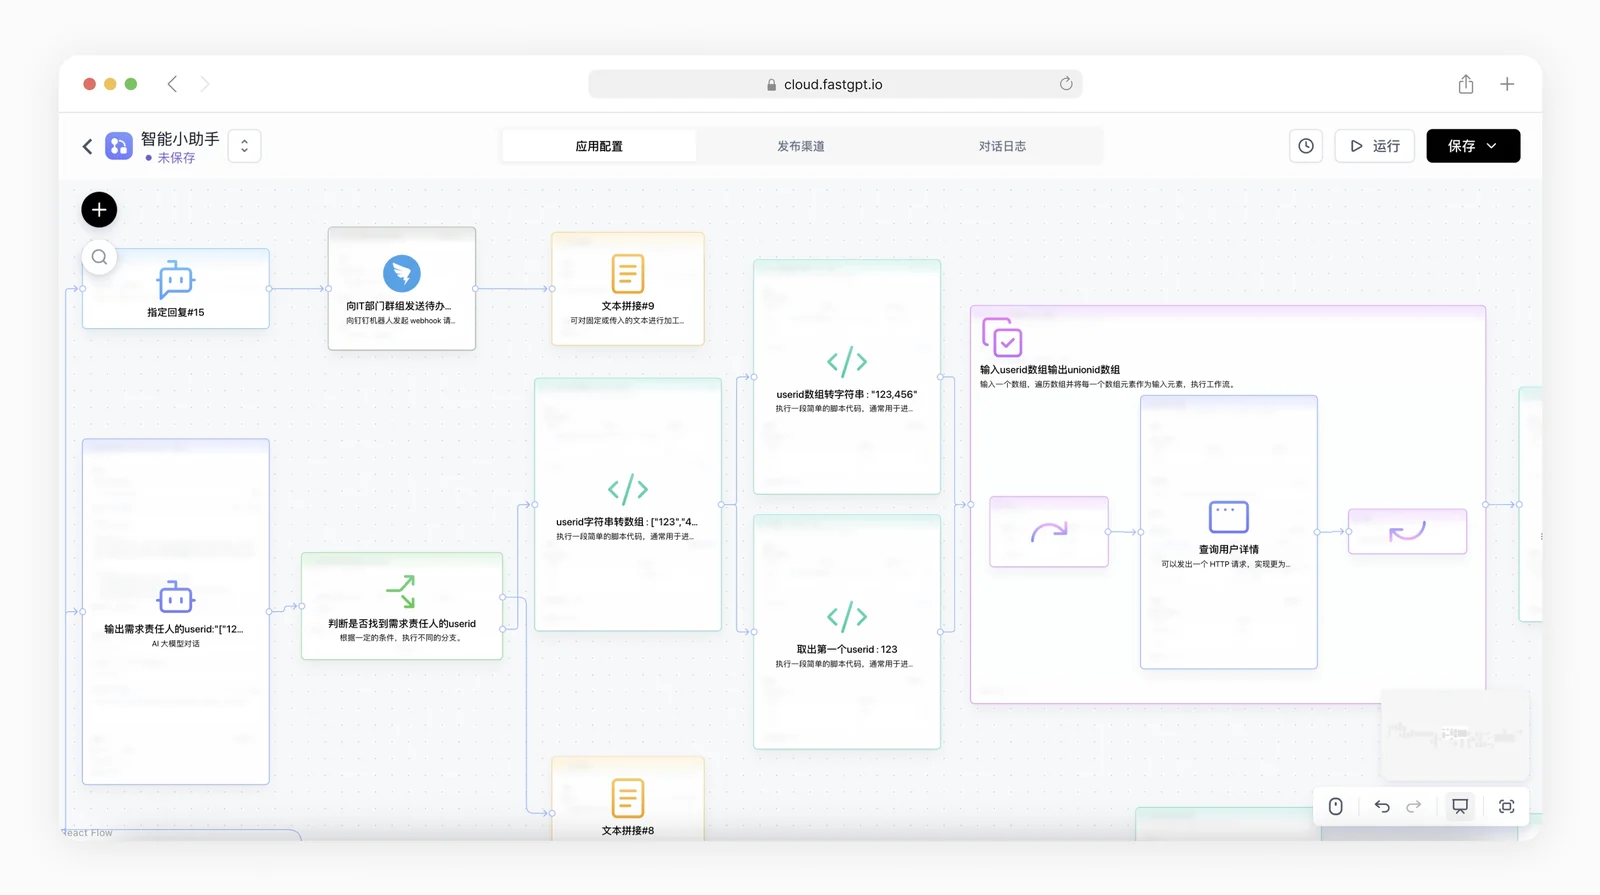
FastGPT è una piattaforma di costruzione di agenti AI che offre capacità pronte all'uso come l'elaborazione dei dati e l'invocazione dei modelli, e consente inoltre l'orchestrazione di workflow tramite la visualizzazione Flow, permettendo di realizzare scenari applicativi complessi!

cloud document development project

https://github.com/labring/FastGPT/assets/15308462/7d3a38df-eb0e-4388-9250-2409bd33f6d4

Avvio rapido

Puoi avviare rapidamente FastGPT tramite Docker. Inserisci il seguente comando nel terminale e segui le istruzioni per completare l'input e scaricare la configurazione.

# Inserisci il comando per scaricare il file di configurazione
bash <(curl -fsSL https://doc.fastgpt.cn/deploy/install.sh)
# Avvio
docker compose up -d

Una volta avviato completamente, puoi accedere a FastGPT tramite http://localhost:3000. L'account predefinito è root e la password è 1234.

Se incontri problemi, puoi consultare il tutorial completo di distribuzione Docker

🛸 Modalità di utilizzo

  • Versione cloud
    Se non hai bisogno di una distribuzione privata, puoi utilizzare direttamente la nostra versione cloud all'indirizzo: fastgpt.io

  • Versione self-hosted per la community
    Puoi distribuire rapidamente con Docker, oppure utilizzare Sealos Cloud per distribuire FastGPT con un clic.

  • Versione commerciale
    Se hai bisogno di funzionalità più complete o di un supporto di servizio approfondito, puoi scegliere la nostra versione commerciale. Oltre a fornire il software completo, offriamo anche assistenza per l'implementazione in scenari specifici. Puoi inviare una richiesta commerciale
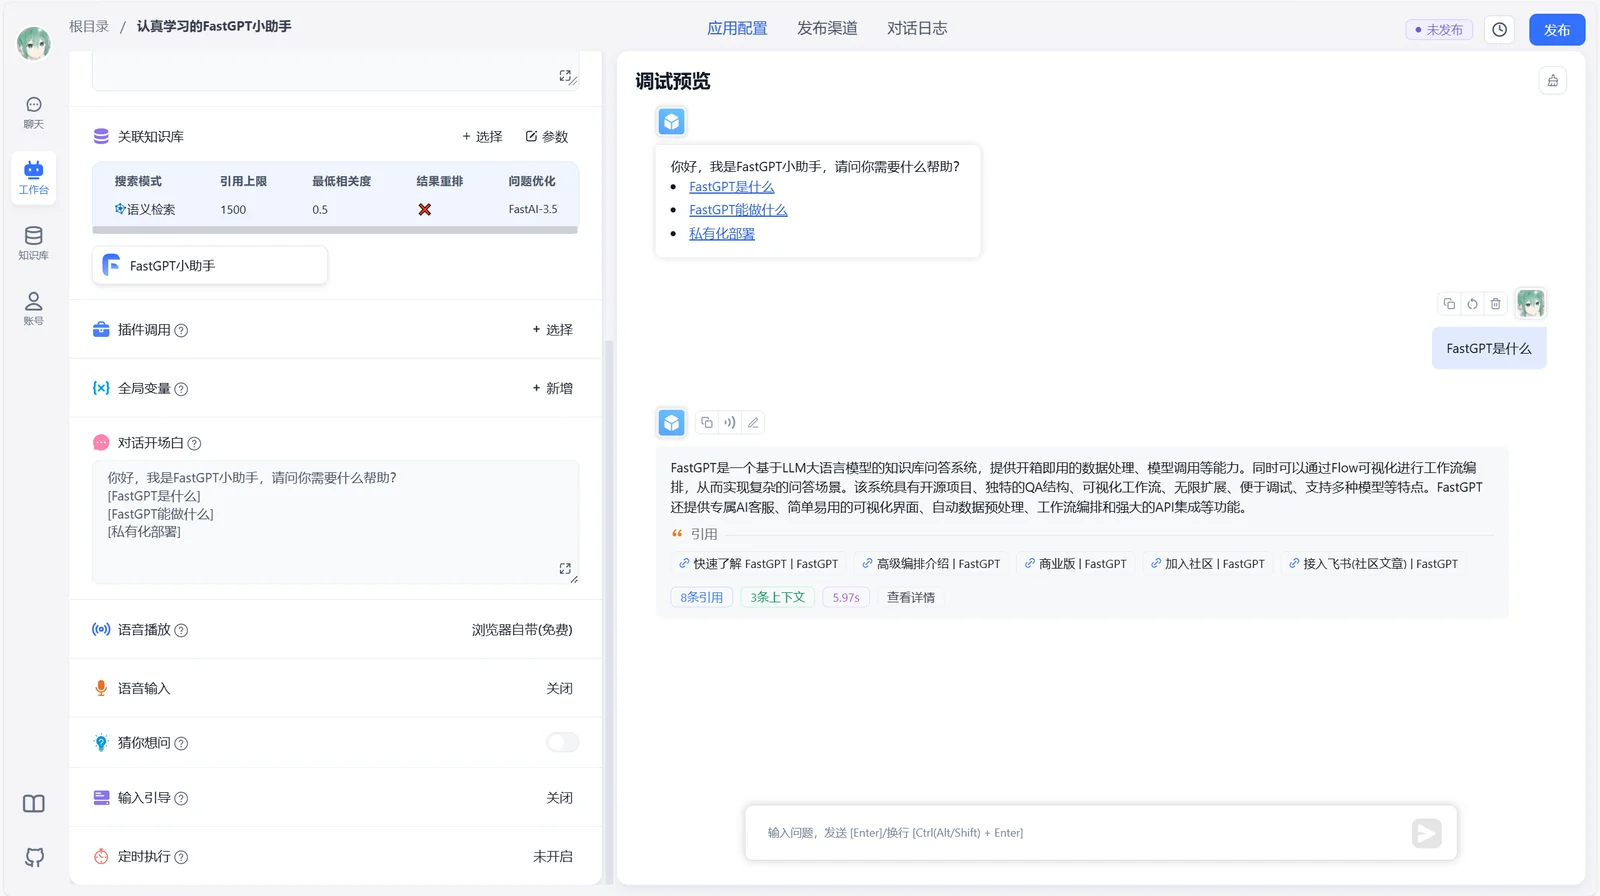
💡 Funzionalità principali

DemoDemo
DemoDemo

1 Capacità di orchestrazione delle applicazioni

  • Modalità Agent con pianificazione.
  • Workflow di conversazione e workflow di plugin, inclusi i nodi RPA di base.
  • Interazione con l'utente
  • MCP bidirezionale
  • Generazione assistita di workflow

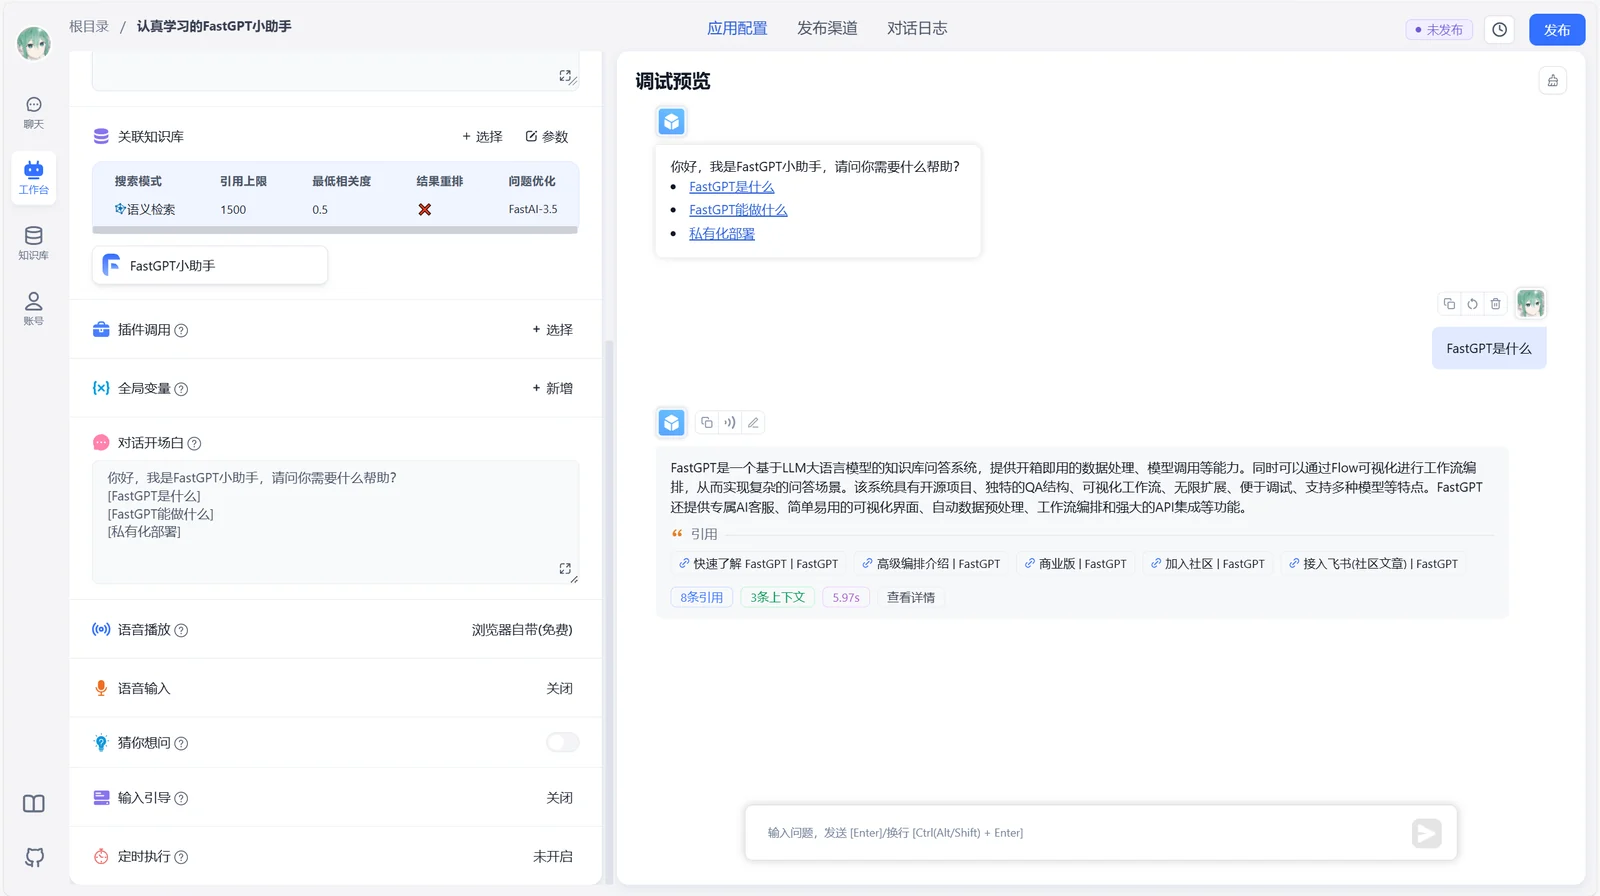
2 Capacità di debug delle applicazioni

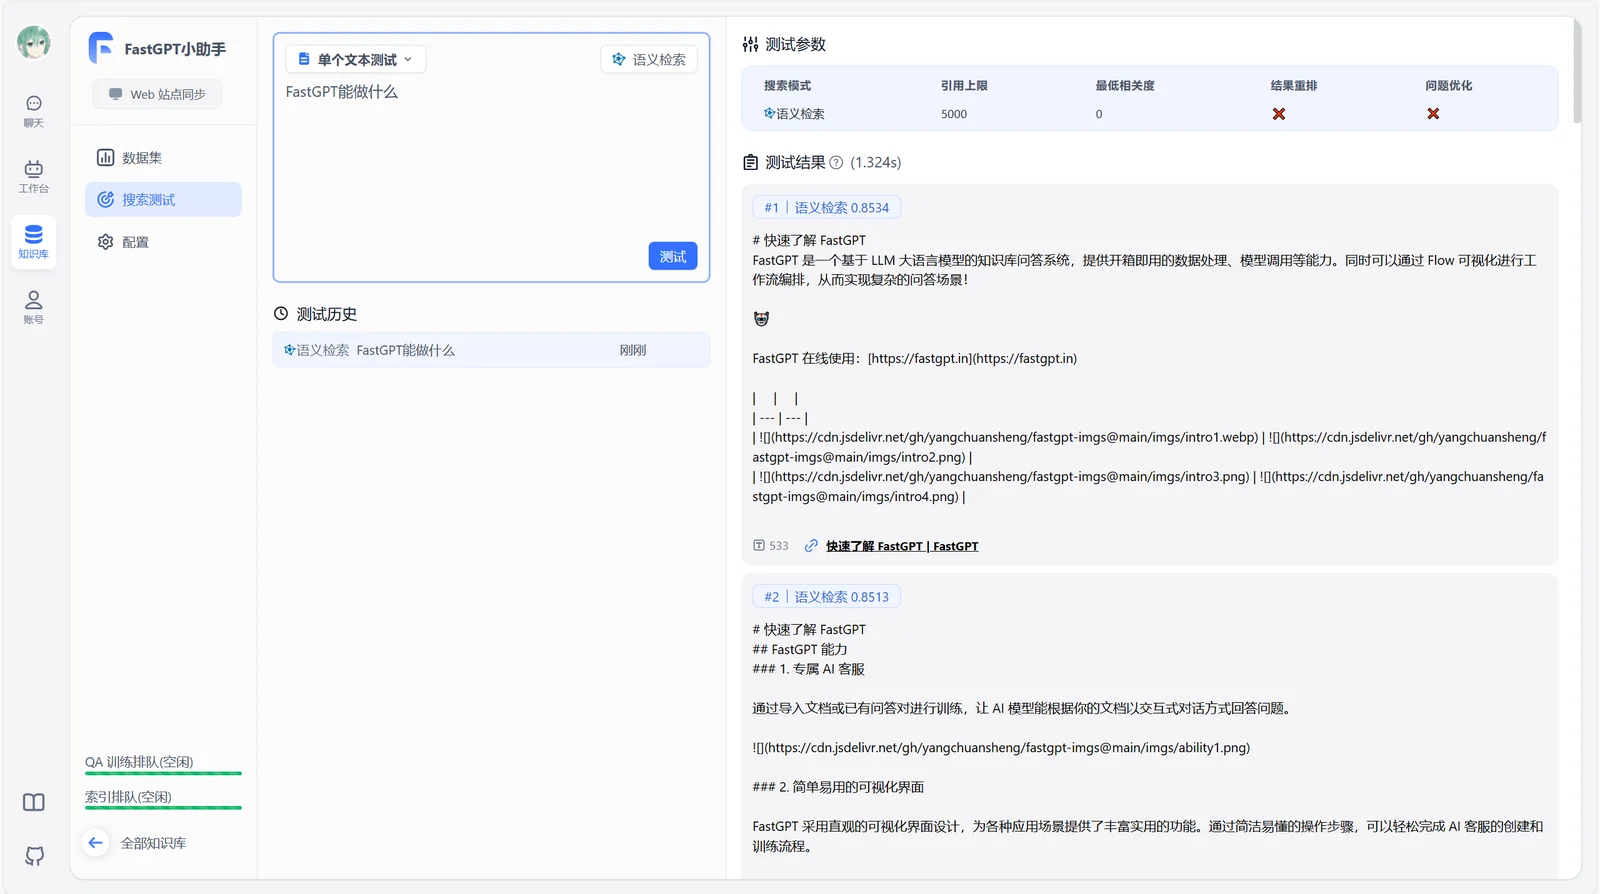
  • Test di ricerca a punto singolo nella knowledge base
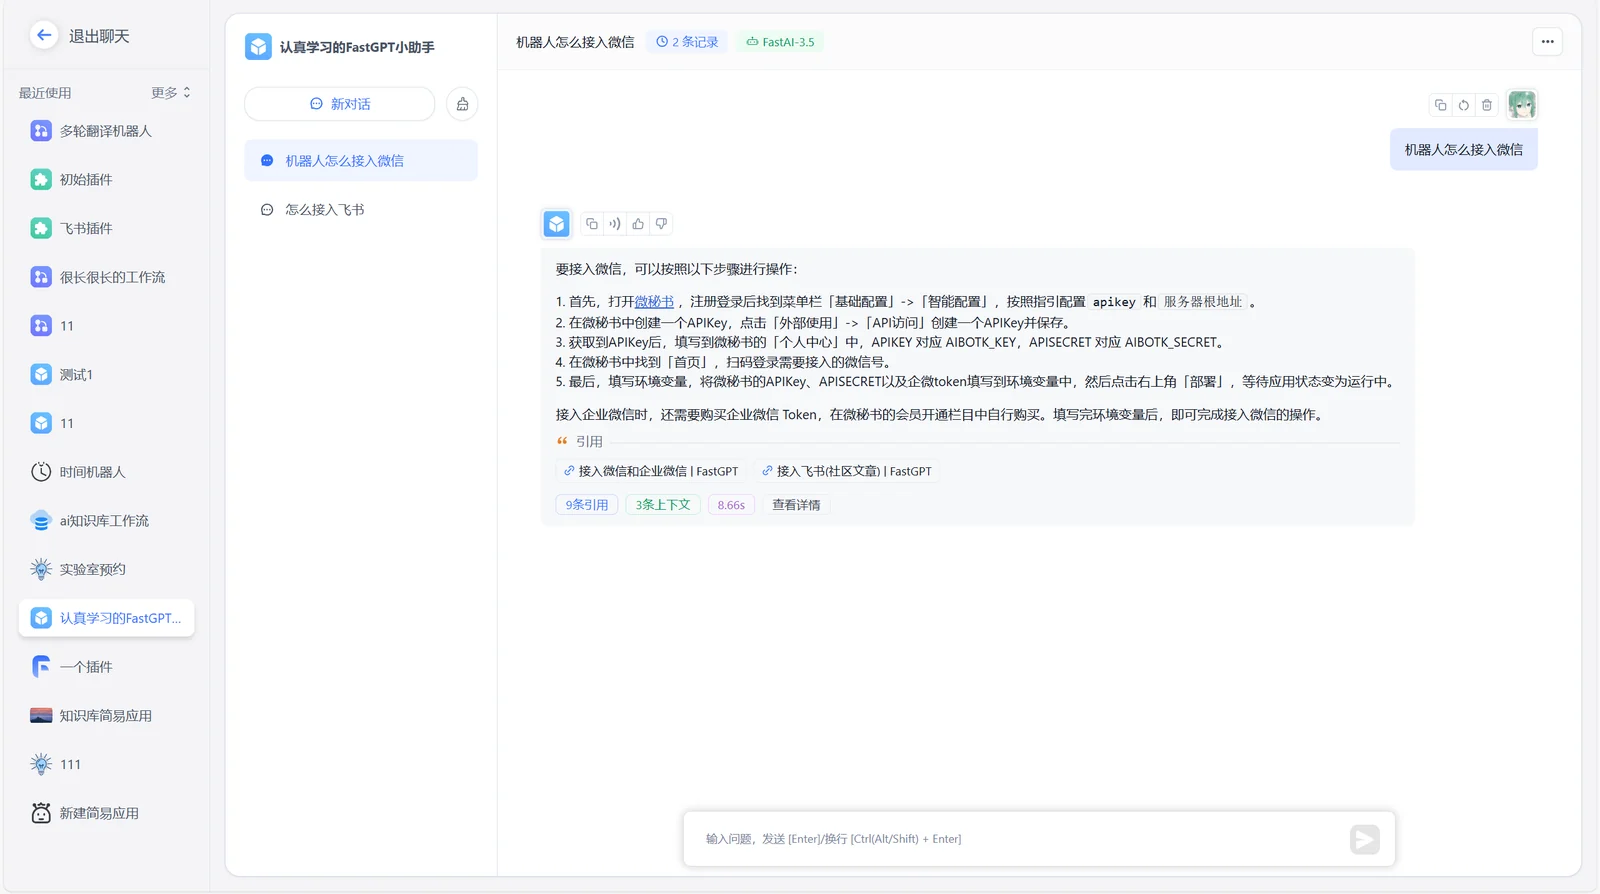
  • Feedback dei riferimenti durante la conversazione con possibilità di modifica ed eliminazione
  • Log completi della catena di chiamate
  • Valutazione delle applicazioni
  • Modalità di debug DeBug per l'orchestrazione avanzata
  • Log dei nodi dell'applicazione

3 Capacità della knowledge base

  • Riutilizzo e combinazione di più knowledge base
  • Modifica ed eliminazione dei record chunk
  • Supporto per input manuale, suddivisione diretta, importazione tramite suddivisione QA
  • Supporto per txt, md, html, pdf, docx, pptx, csv, xlsx (se necessario, puoi contribuire con un PR per il file loader), supporto per lettura URL e importazione batch CSV
  • Ricerca ibrida & riordinamento
  • Knowledge base API
  • Modulo RAG hot-swappable

4 Interfacce OpenAPI

  • Interfaccia completions (modalità chat allineata all'interfaccia GPT)
  • CRUD della knowledge base
  • CRUD delle conversazioni
  • Interfacce OpenAPI automatizzate

5 Capacità operative

  • Finestra di condivisione senza login
  • Integrazione Iframe con un clic
  • Consultazione unificata dei registri di conversazione con annotazione dei dati
  • Log operativi delle applicazioni

6 Altro

  • Configurazione visiva dei modelli.
  • Supporto per input e output vocale (input vocale e risposta vocale configurabili)
  • Suggerimenti di input fuzzy
  • Marketplace di modelli
#

💪 I nostri progetti & link

Scarica lo strumento