Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/projectdiscovery/fuzzing-templates
Scanner di Vulnerabilità WebAnalisi delle VulnerabilitàSicurezza WebFuzzingPenetration TestingRisorse CurateSicurezza delle APIArchived
GitHub
projectdiscovery/fuzzing-templates

fuzzing-templates

Elenco curato dalla community di template nuclei per trovare vulnerabilità di sicurezza "sconosciute".

Vedi Repository
10721482 anni faRevisionato da Kitploit
Condividi

Modelli di Fuzzing

Elenco curato dalla comunità di modelli di fuzzing per il motore nuclei per individuare vulnerabilità di sicurezza sconosciute.

Documentazione • Contributi • Discussione • Comunità


[!Caution] Questo repository è archiviato e incorporato nel progetto nuclei-templates nella directory /dast.

I modelli di fuzzing vengono utilizzati con lo scanner nuclei, che alimenta il vero e proprio motore di scansione. Questo repository contiene vari modelli di fuzzing per lo scanner, forniti dal nostro team e contribuiti dalla comunità.

Accogliamo con piacere i contributi della comunità tramite pull request o issue per aumentare la copertura dei test di sicurezza. A differenza del progetto nuclei-templates, che si concentra su vulnerabilità note, i modelli di fuzzing sono progettati specificamente per scoprire vulnerabilità precedentemente sconosciute nelle applicazioni.
immagine

📖 Documentazione

Consulta https://docs.projectdiscovery.io/templates/protocols/http/fuzzing-overview per la documentazione dettagliata su come creare il tuo modello di fuzzing. Abbiamo anche aggiunto una serie di modelli per aiutarti a capire come funzionano le cose.

🌪️ Utilizzo dei Modelli di Fuzzing

  1. Installa Nuclei
go install -v github.com/projectdiscovery/nuclei/v2/cmd/nuclei@latest
  1. Esegui i Modelli di Fuzzing

Input per i modelli di fuzzing:

Il supporto attuale del fuzzing è limitato agli URL con parametri di query, quindi qualsiasi URL senza parametri di query verrà semplicemente ignorato.

$ cat fuzz_endpoints.txt

http://127.0.0.1:8082/info?name=test&another=value&random=data
http://127.0.0.1:8082/redirect?redirect_url=/info?name=redirected_from_url
http://127.0.0.1:8082/request?url=https://example.com
http://127.0.0.1:8082/email?text=important_user
http://127.0.0.1:8082/permissions?cmd=whoami
http://127.0.0.1:8082/info?name=redirected_from_url

[!NOTE] Puoi usare katana con il filtro per URL con query (-f qurl) per ottenere un elenco di endpoint su cui eseguire i modelli di fuzzing per URL

Esecuzione dei modelli di fuzzing:

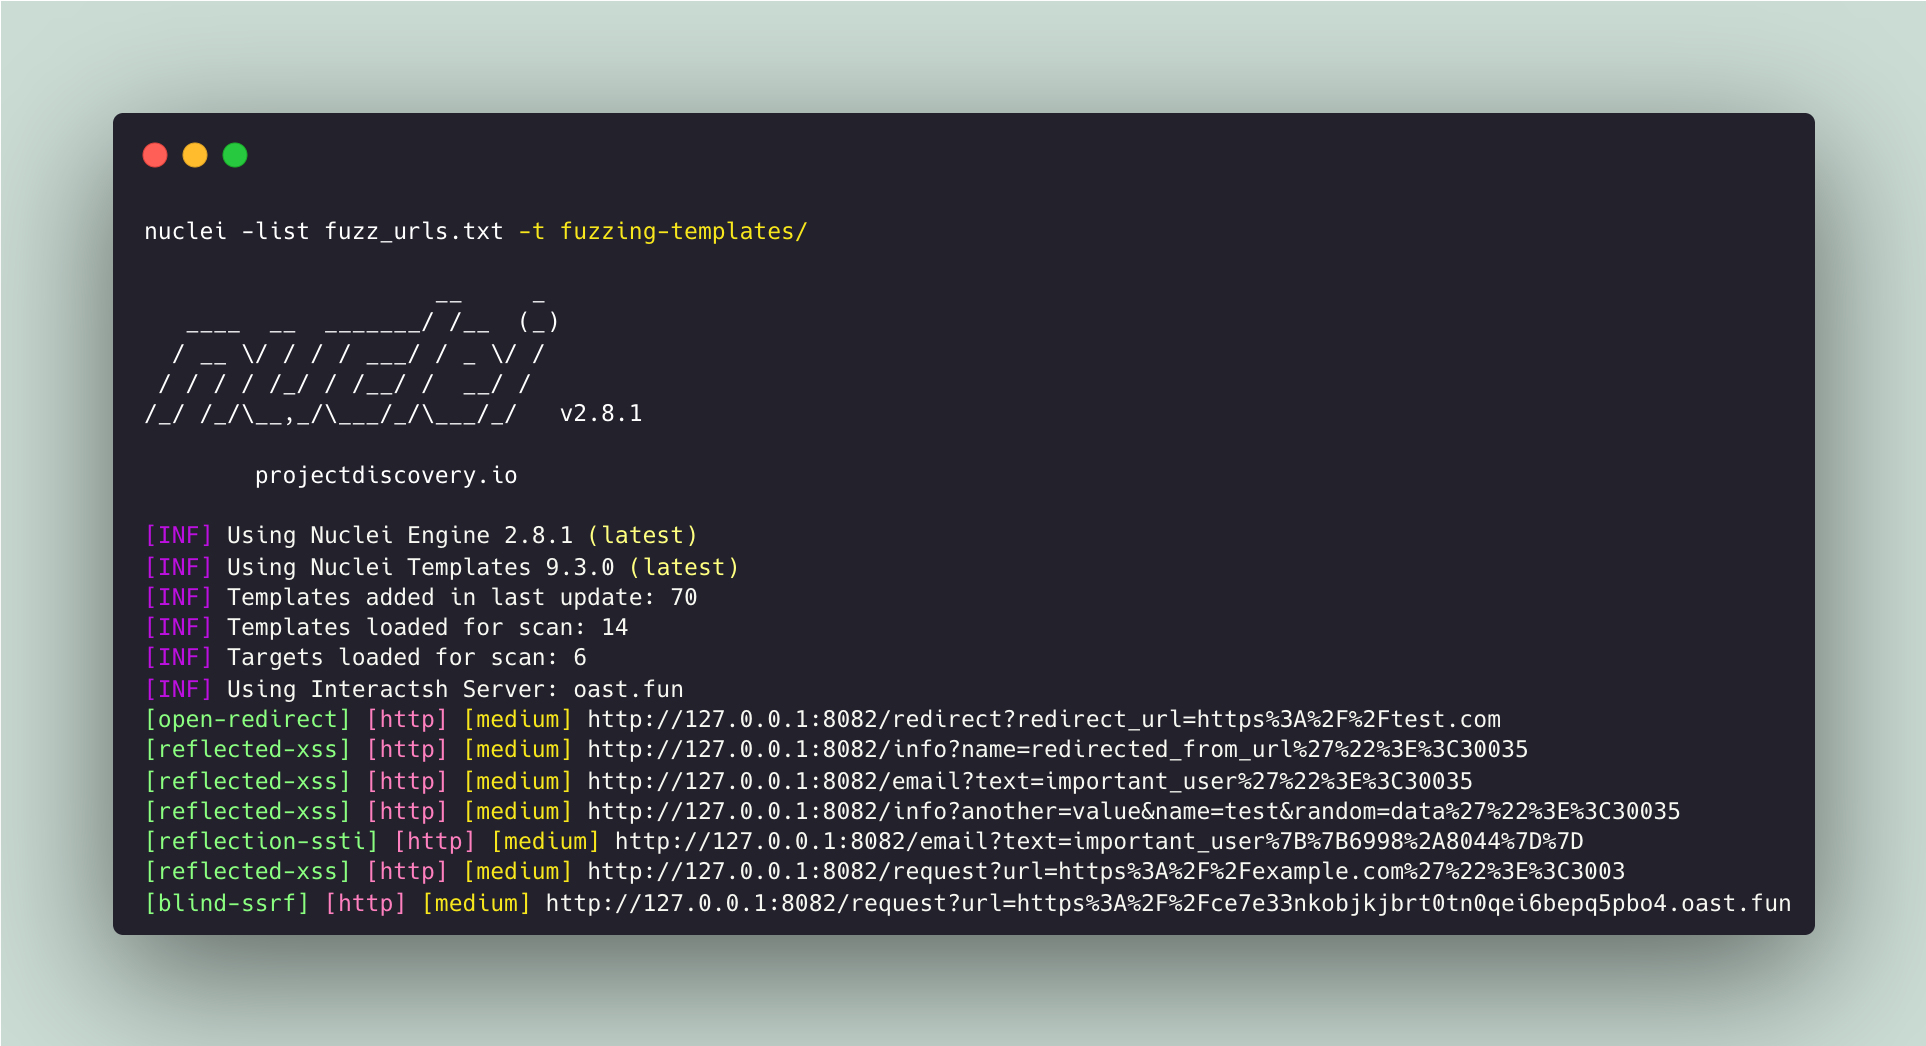
nuclei -list fuzz_endpoints.txt -dast

[!NOTE] Puoi usare le opzioni esistenti di nuclei per filtrare / eseguire modelli dast specifici tramite tag o modelli

💬 Discussione

Hai domande / dubbi / idee da discutere? Sentiti libero di aprire una discussione sulla bacheca GitHub discussions.

👨‍💻 Comunità

Sei il benvenuto a unirti all'attiva Comunità Discord per discutere direttamente con i manutentori del progetto e condividere con gli altri idee su sicurezza e automazione. Inoltre, puoi seguirci su Twitter per essere aggiornato su tutte le novità riguardanti Nuclei.

Grazie ancora per il tuo contributo e per mantenere viva questa comunità. ❤️

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →