 owasp/owasp-open-source-intelligence-standard
Uno standard di verifica aperto e neutrale rispetto ai fornitori per l'intelligence open-source tracciabile, revisionabile e consapevole dei diritti. Versione attuale: OOVS v0.1.0.

Ogni giudizio tracciabile fino alla sua origine · ogni requisito verificabile rispetto a criteri pubblicati · l'output dell'IA mai scambiato per prova




Leggi lo standard · I dieci requisiti · Per i valutatori · Pagina del progetto OWASP
Un prodotto di intelligence vale quanto il resoconto che se ne può dare. La maggior parte del lavoro open-source non riesce a rispondere a quattro domande sotto esame:
| Domanda | Cosa richiede OOVS | |
|---|---|---|
| 01 | Da dove proviene? | Origine, tempo, metodo e cronologia di gestione accompagnano ogni elemento, e gli originali restano distinguibili dalle copie |
| 02 | È corroborato in modo indipendente? | L'indipendenza si conta per origini distinte, non per menzioni. Ripubblicazioni e riformulazioni automatiche di un'unica fonte non diventano mai conferma per ripetizione |
| 03 | Chi è responsabile del giudizio? | Osservazione, inferenza, assunzione e incognita sono dichiarate separatamente. L'output automatizzato è un ausilio, mai un testimone, e una persona identificata resta responsabile |
| 04 | L'avvertenza sopravvive al contatto? | Confidenza, limiti e vincoli di gestione accompagnano il prodotto fino al punto di azione, e una correzione può raggiungere tutti coloro che hanno ricevuto il prodotto |
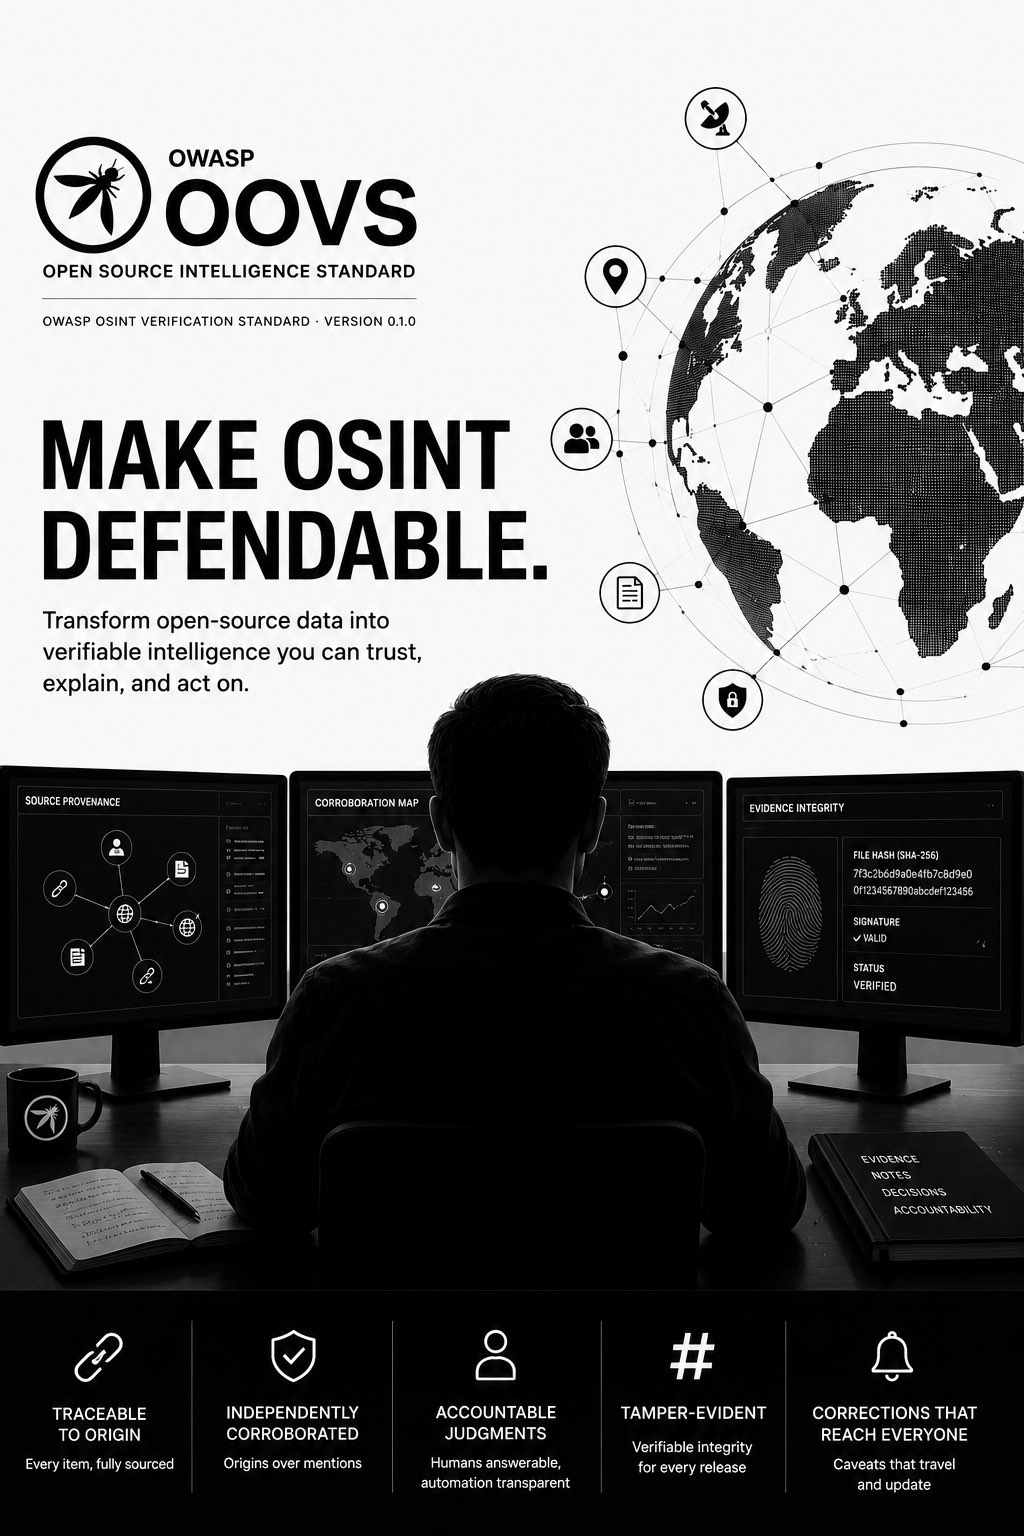
Cosa lo standard chiede a un analista al lavoro.
Provenienza tracciata fino all'origine · corroborazione stabilita in modo indipendente · giudizi attribuiti a una persona identificata
rilasci con hash così che un destinatario possa verificare la propria copia · correzioni che raggiungono tutti coloro che hanno visto l'originale
LeggiloIl testo normativo, dieci requisiti con obiettivi, evidenze, procedure e criteri di superamento. |
AutomatizzaloRequisiti e test di accettazione pubblicati come dati, con JSON Schema, così che gli strumenti possano utilizzarli. |
Registra un risultatoUn formato di valutazione portabile, con un esempio sintetico completo che puoi copiare. |
Vale anche la pena leggere: le note di rilascio, la politica su sicurezza, diritti e uso improprio, la governance e come si colloca OOVS rispetto allo stato dell'arte.
Ogni requisito enuncia un obbligo, le evidenze che lo dimostrano, come un valutatore lo verifica e cosa costituisce un fallimento. Nessuno dipende da uno strumento, un fornitore o una piattaforma specifici.
