Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/ovotech/gitoops
Escalation di PrivilegiRicognizioneMovimento LateraleRaccolta InformazioniPenetration TestingSicurezza CloudDevSecOpsSicurezza della Supply ChainRed TeamingArchived
GitHubovotech/gitoops

gitoops

64050662 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

tutte le strade portano alle nuvole

Vedi Repository

GitOops!
😱

tutti i percorsi portano alle nuvole


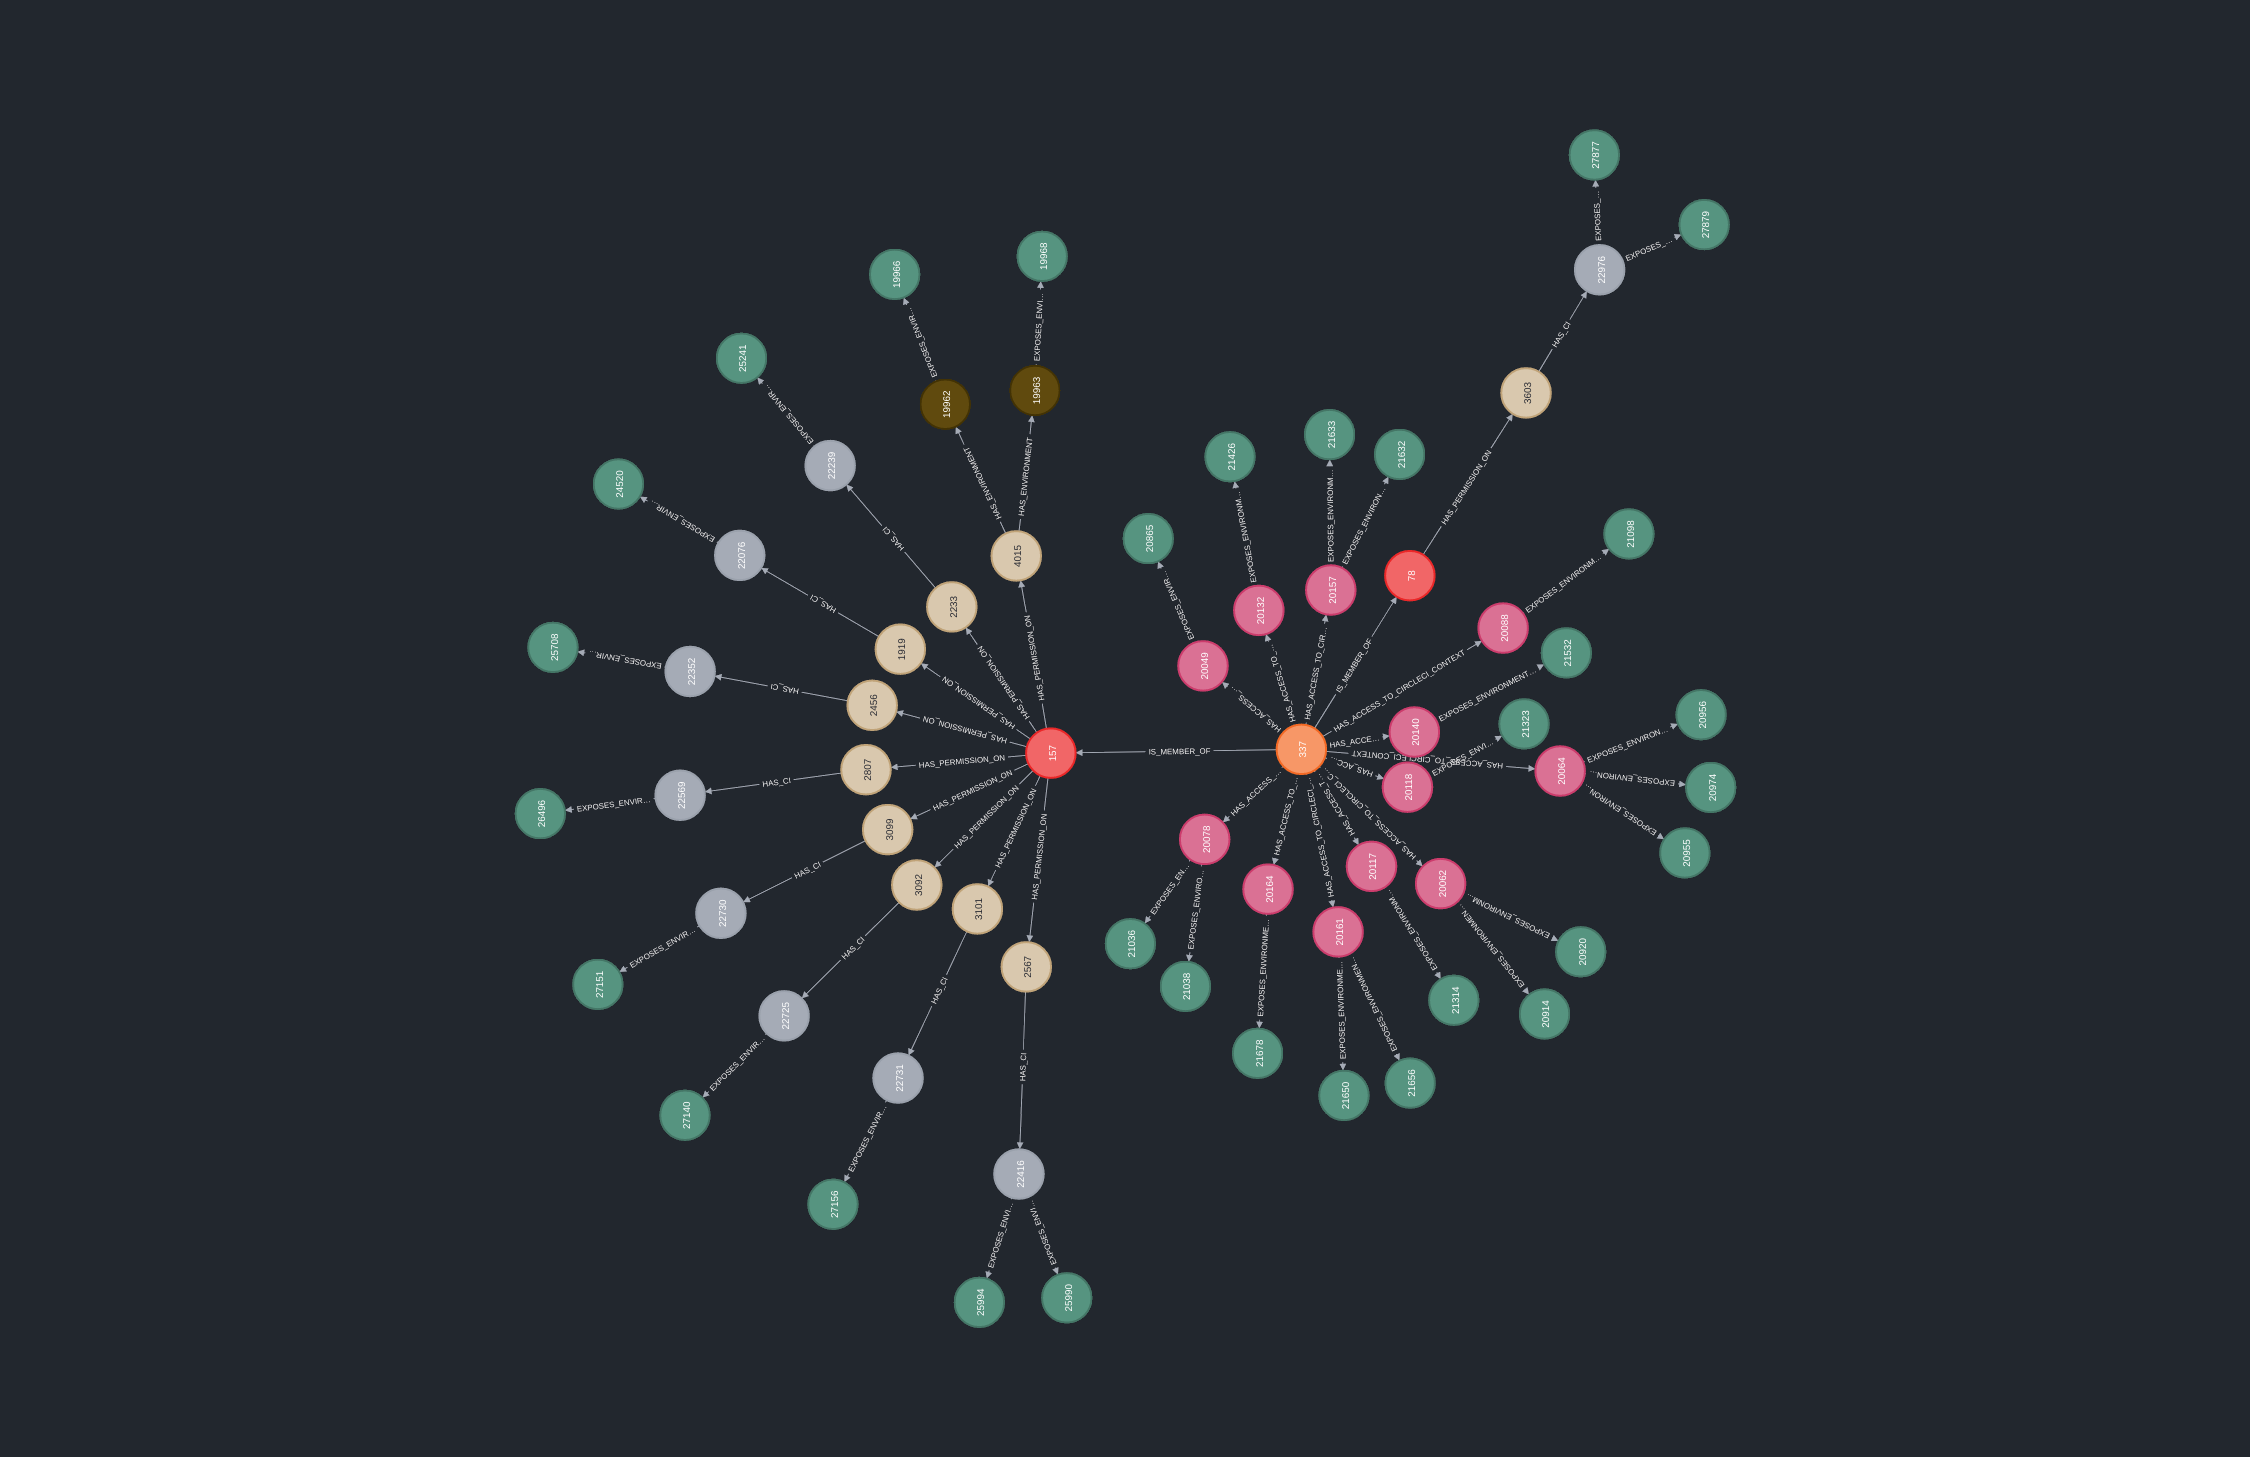
GitOops è uno strumento per aiutare attaccanti e difensori a identificare percorsi di movimento laterale ed escalation di privilegi nelle organizzazioni GitHub abusando delle pipeline CI/CD e dei controlli di accesso di GitHub.

Funziona mappando le relazioni tra un'organizzazione GitHub e i suoi job CI/CD e le variabili d'ambiente. Utilizzerà qualsiasi database a grafi compatibile con Bolt come backend, così puoi interrogare i tuoi percorsi d'attacco con openCypher:

MATCH p=(:User{login:"alice"})-[*..5]->(v:EnvironmentVariable)
WHERE v.name =~ ".*SECRET.*"
RETURN p

GitOops trae ispirazione da strumenti come Bloodhound e Cartography.

Dai un'occhiata alla documentazione, ad altri esempi di query e al nostro talk al BSides London.

Scarica lo strumento
