
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Sensitive-Information-disclosure-via-SPI-flash-firmware-for-Hathway-router-CVE-2024-46383 — CVE-2024-46383 | Kitploit
Strumenti/GitHubGitHub/nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
Sicurezza Sistemi EmbeddedRicognizioneSicurezza IoTAnalisi delle VulnerabilitàExploitRaccolta InformazioniHacking HardwareSicurezza HardwareAnalisi del Firmware
Condividi
GitHubnitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383

Sensitive-Information-disclosure-via-SPI-flash-firmware-for-Hathway-router-CVE-2024-46383

CVE-2024-46383

Vedi Repository
472 anni faNon ancora revisionato

Sensitive-Information-disclosure-via-SPI-flash-firmware-for-Hathway-router-CVE-2024-46383

Descrizione della vulnerabilità:

Durante la valutazione della sicurezza del firmware del router, è stato osservato che le informazioni sensibili relative ai dispositivi collegati al router, come telefoni cellulari, laptop e tablet, sono memorizzate in testo semplice e un attaccante può abusarne.

Vendor del prodotto: Hathway

Prodotto interessato: CM5100-511

Versione interessata: 4.1.1.24

Punteggio di vulnerabilità V3.1: 5.2 Medio AV:P/AC:L/PR:N/UI:N/S:U/C:H/I:L/A:N

Prova di concetto:

  1. Accendere il router ed eseguire la ricognizione iniziale della rete utilizzando lo strumento Nmap.

    Network_reconn
  2. Smontare il router e individuare la connessione UART come mostrato nell'immagine seguente. Collegare la connessione UART alla console seriale e controllare la sequenza di avvio iniziale del router. Dalla sequenza di avvio iniziale abbiamo ottenuto le informazioni sulla versione hardware e firmware.
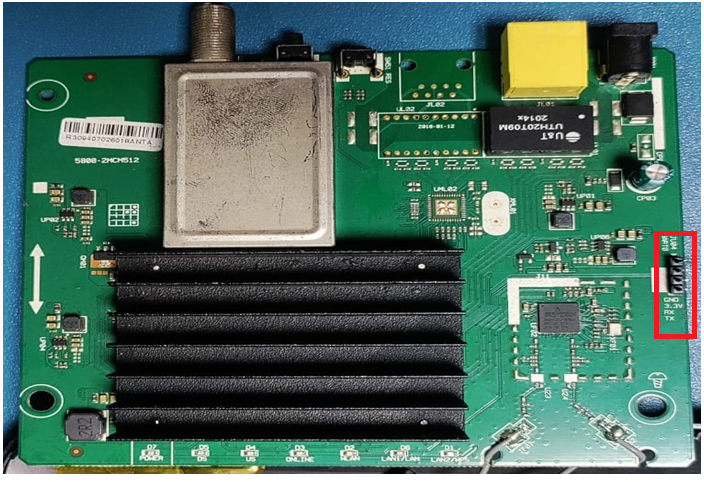
    Tear_down Initial_boot_sequence
  3. Dall'analisi del PCB hardware è stato osservato che l'IC flash esterno (Winbond W25Q64JV) è collegato sul retro; dissaldare l'IC flash dal PCB e, utilizzando il programmatore flash CH431A, estrarre il firmware.
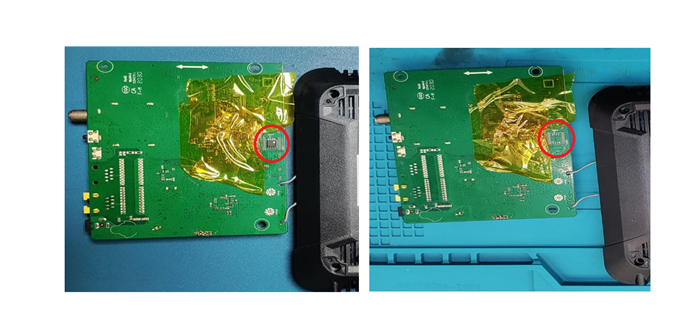
    image

  4. Dopo aver estratto il firmware flash, eseguire l'analisi del file binario estratto e abbiamo scoperto che i nomi di telefoni cellulari, laptop e tablet collegati al router sono memorizzati in testo semplice.
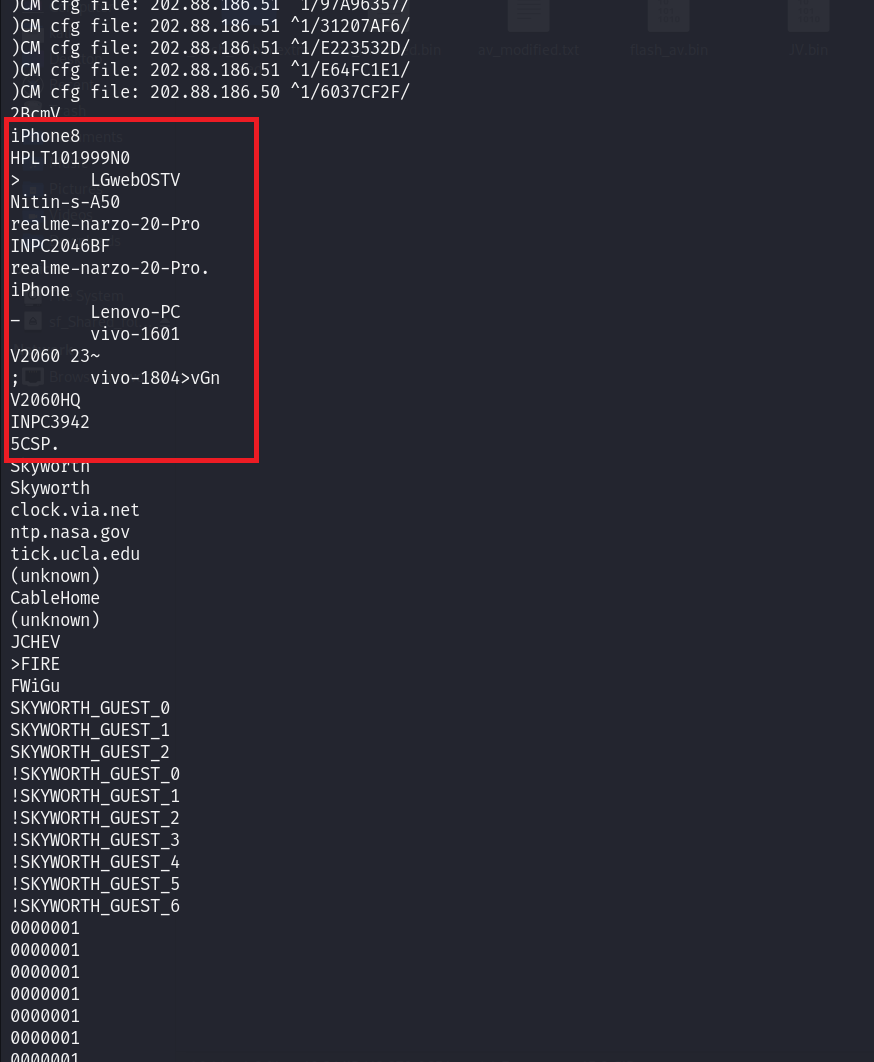
    connected_devices_to_router

Autori:

Nitin Ronge(www.linkedin.com/in/nitin-ronge)

Anand Yadav(www.linkedin.com/in/anandyadav6962)

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    388
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    330
  • 6

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    328

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





