 namaek2/cve-2025-70962
CVE-2025-70962 PoC

Uso di credenziali hard-coded nel servizio RTSP della telecamera IP ZOSI C519M
| Campo | Valore |
|---|---|
| ID CVE | CVE-2025-70962 |
| Vendor | ZOSI Technology |
| Prodotto | Telecamera IP smart ZOSI C519M (indicata anche come modello 1NC-519M) |
| Versioni interessate | Firmware V4.2.8.832C01450BA (build testata; versioni precedenti non verificate) |
| Tipo di vulnerabilità | CWE-798: Uso di credenziali hard-coded (vedi anche CWE-1392) |
| CVSS v3.1 | 7.5 (Alta) — CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:N/A:N |
| CVSS v4.0 | 8.7 (Alta) — CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:N/SI:N/SA:N |
| Scopritore | Namhyeok Kim (@namaek2) |
La ZOSI C519M include una coppia di credenziali RTSP hard-coded (admin:admin) memorizzata in
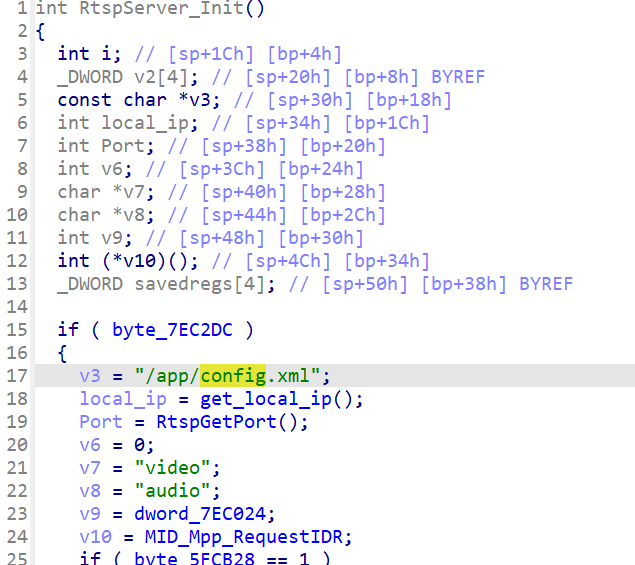
chiaro in /app/config.xml nel filesystem del dispositivo, confermata sul firmware
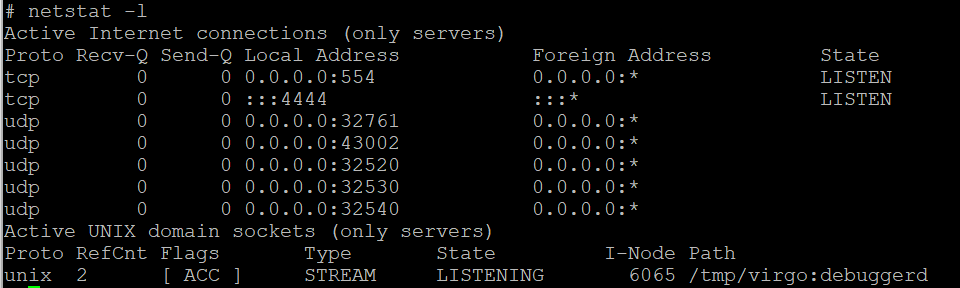
V4.2.8.832C01450BA. Il servizio RTSP su TCP/554 accetta tali credenziali e
il percorso dello stream è anch'esso fisso (/video1), entrambi recuperabili dalle stringhe nel
binario IPC. Qualsiasi attaccante remoto in grado di raggiungere TCP/554 può quindi
autenticarsi e ottenere il flusso video live senza alcuna interazione preventiva con
il proprietario.
Il vendor espone una funzionalità di "password di protezione" nell'app Zosi Smart,
ma essa riscrive solo la credenziale dell'account user. La credenziale admin rimane
invariata come admin:admin, e il dispositivo non offre alcuna interfaccia tramite cui
il proprietario possa modificarla o disabilitarla. Le credenziali sono incluse nell'immagine
del firmware anziché essere generate al primo avvio, quindi ogni unità che esegue
V4.2.8.832C01450BA porta gli stessi valori admin.
Divulgazione remota non autenticata del flusso video live della telecamera — una perdita totale di riservatezza per qualsiasi cosa la telecamera osservi. Non è richiesta alcuna interazione dell'utente né alcun privilegio; è sufficiente la raggiungibilità di rete di TCP/554.
Il punteggio è limitato alla riservatezza perché il percorso di accesso dimostrato è di sola
lettura: il servizio RTSP fornisce lo stream video e non espone alcuna capacità di
configurazione o controllo, quindi la credenziale hard-coded non consente di per sé di
modificare le impostazioni del dispositivo o di interromperne il funzionamento. Da qui
C:H/I:N/A:N anziché un punteggio di compromissione totale del dispositivo. L'enumerazione di altri
servizi sul dispositivo non è stata esaustiva; se la stessa credenziale fosse accettata
da un'altra interfaccia, l'impatto nel mondo reale supererebbe il punteggio qui indicato.
Sul vettore di attacco. Il recupero delle credenziali ha richiesto un accesso fisico
una tantum a una singola unità tramite UART. Lo sfruttamento della vulnerabilità no. La
stessa coppia admin:admin è presente su ogni dispositivo che esegue questo firmware ed è
ora pubblica, quindi qualsiasi attaccante successivo non ha bisogno altro che della raggiungibilità
di rete di TCP/554 su qualsiasi telecamera interessata. Il passo fisico appartiene alla scoperta,
che è già avvenuta e non è una barriera che un attaccante debba ripetere. Il vettore di
attacco è quindi di Rete (AV:N), non Fisico.
Il firmware è stato ottenuto tramite la console UART esposta sulla scheda del
dispositivo; il binario IPC e /app/config.xml sono stati estratti dall'immagine
risultante. Questo passo fisico una tantum è stato necessario solo per scoprire le
credenziali — vedi Impatto per il motivo per cui non influisce sul vettore di attacco della
vulnerabilità stessa.
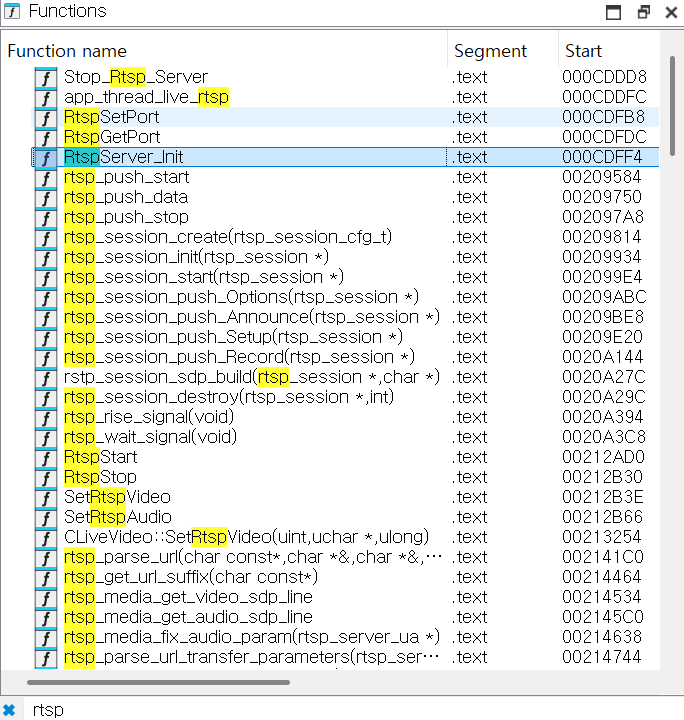
Rtspserver_Init() inizializza il servizio RTSP.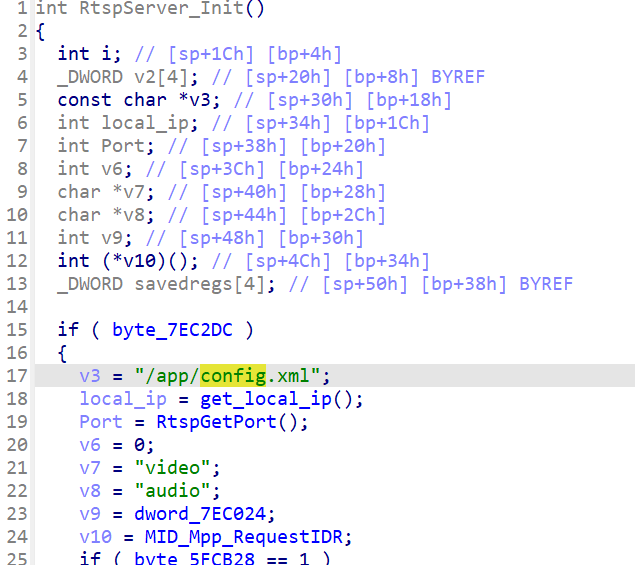
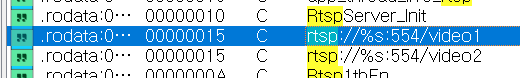
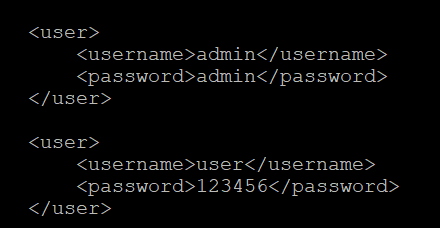
/app/config.xml.adminZOSI documenta una funzionalità di password di protezione per questo modello, impostata tramite
l'app Zosi Smart. Impostarla non risolve il problema: dopo aver configurato una
password di protezione lato app e riletto /app/config.xml, solo la credenziale
dell'account user era stata riscritta. La voce admin rimaneva admin:admin
sul firmware V4.2.8.832C01450BA.
Di conseguenza non esiste alcun meccanismo accessibile al proprietario per modificare o disabilitare
la credenziale admin. Qualsiasi indicazione che inviti gli utenti a impostare una password
nell'app non affronta questa vulnerabilità.
ffplay -rtsp_transport tcp rtsp://admin:admin@$IP_ADDRESS:554/video1
Un'esecuzione riuscita riproduce il flusso video live del dispositivo, senza richiesta di credenziali e senza approvazione lato proprietario.
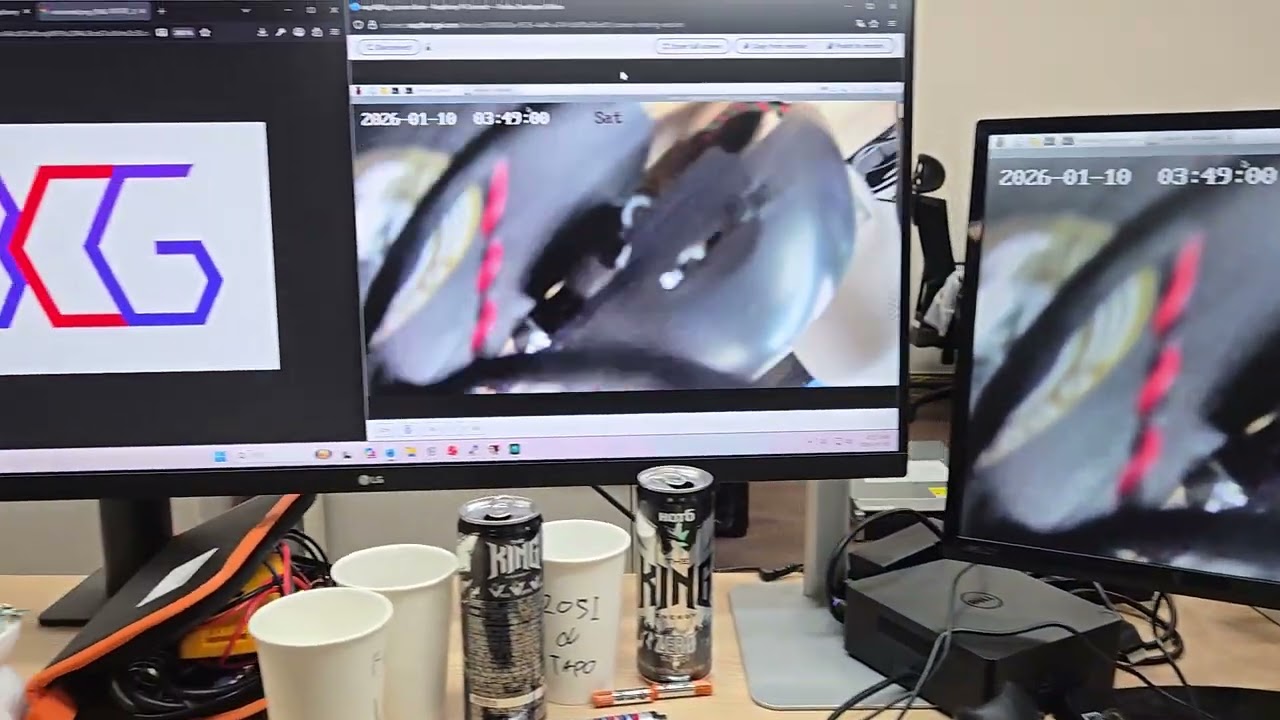
Fai clic sulla miniatura per guardare lo sfruttamento registrato su YouTube.
| Data | Evento |
|---|---|
| 2026-02-09 | Vendor (ZOSI Technology) informato all'indirizzo [email protected] |
| 2026-04-16 | Repository reso pubblico dopo 66 giorni senza risposta dal vendor |
| 2026-08-05 | Ancora nessuna risposta dal vendor; nessuna patch rilasciata |
Nessuna patch del vendor è disponibile al 2026-08-05, e la credenziale admin
non può essere modificata dal proprietario del dispositivo. Finché non verrà rilasciata una correzione:
Impostare la password di protezione nell'app Zosi Smart non è una mitigazione, per il motivo indicato in Analisi §3.
Una correzione corretta da parte del vendor richiede di fornire la credenziale admin per dispositivo al
primo avvio, o di rifiutare le connessioni RTSP finché il proprietario non ha impostato una credenziale —
non sostituire un valore hard-coded con un altro.
Tutti i test sono stati eseguiti su un dispositivo di proprietà dell'autore, su una rete isolata. Questa advisory è pubblicata affinché i proprietari e gli operatori del prodotto interessato possano valutare e mitigare la propria esposizione. Accedere a una telecamera di cui non si è proprietari o per cui non si dispone di autorizzazione scritta ai test è illegale nella maggior parte delle giurisdizioni.
