
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-33829 — Proof of Concept di una XSS Stored in SCM Manager 1.2 <= 1.60 | Kitploit

Strumenti/GitHubGitHub/n3gox/cve-2023-33829
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubn3gox/cve-2023-33829

CVE-2023-33829

Proof of Concept di una XSS Stored in SCM Manager 1.2 <= 1.60

Vedi Repository
83 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    331

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-33829: Stored-XSS-on-SCM-Manager-1.60

Sommario

È stata scoperta una vulnerabilità nelle versioni di SCM Manager 1.2 <= 1.60 che consente a un attaccante precedentemente autenticato con permessi di scrittura di eseguire codice JavaScript in campi specifici.

Questa Proof of Concept è stata realizzata in un ambiente locale distribuendo un SCM Manager 1.60 tramite docker.

CVE pubblicato:

  • https://www.incibe.es/incibe-cert/alerta-temprana/vulnerabilidades/cve-2023-33829
  • https://nvd.nist.gov/vuln/detail/CVE-2023-33829
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2023-33829
  • https://www.exploit-db.com/exploits/51488

Requisiti

1 - Git clone the repository
2 - Make sure that you are into the repository
3 - pip3 install -r requirements.txt
4 - python3 CVE-2023-33829.py -h

Installazione di SCM Manager 1.60

Copia e incolla questo script bash in un file script.sh, concedi i permessi di esecuzione ed esegui il file:

#!/bin/bash

mkdir /var/lib/scm
chown 1000:1000 /var/lib/scm
docker run -v /var/lib/scm:/var/lib/scm -p 8080:8080 sdorra/scm-manager

Lo script è stato creato da sdorra, ecco il link ufficiale: https://bitbucket.org/sdorra/docker-scm-manager/src/master/

NOTA: è necessario aver installato docker in precedenza.

Una volta installato SCM Manager 1.60, ti verranno richiesti un nome utente e una password:

Nome utente : scmadmin Password: scmadmin

Prova di concetto:
PoC1

2- Crea un nuovo repository di qualsiasi tipo, ma il campo Description è quello vulnerabile, quindi iniettiamo il payload e verrà attivato:
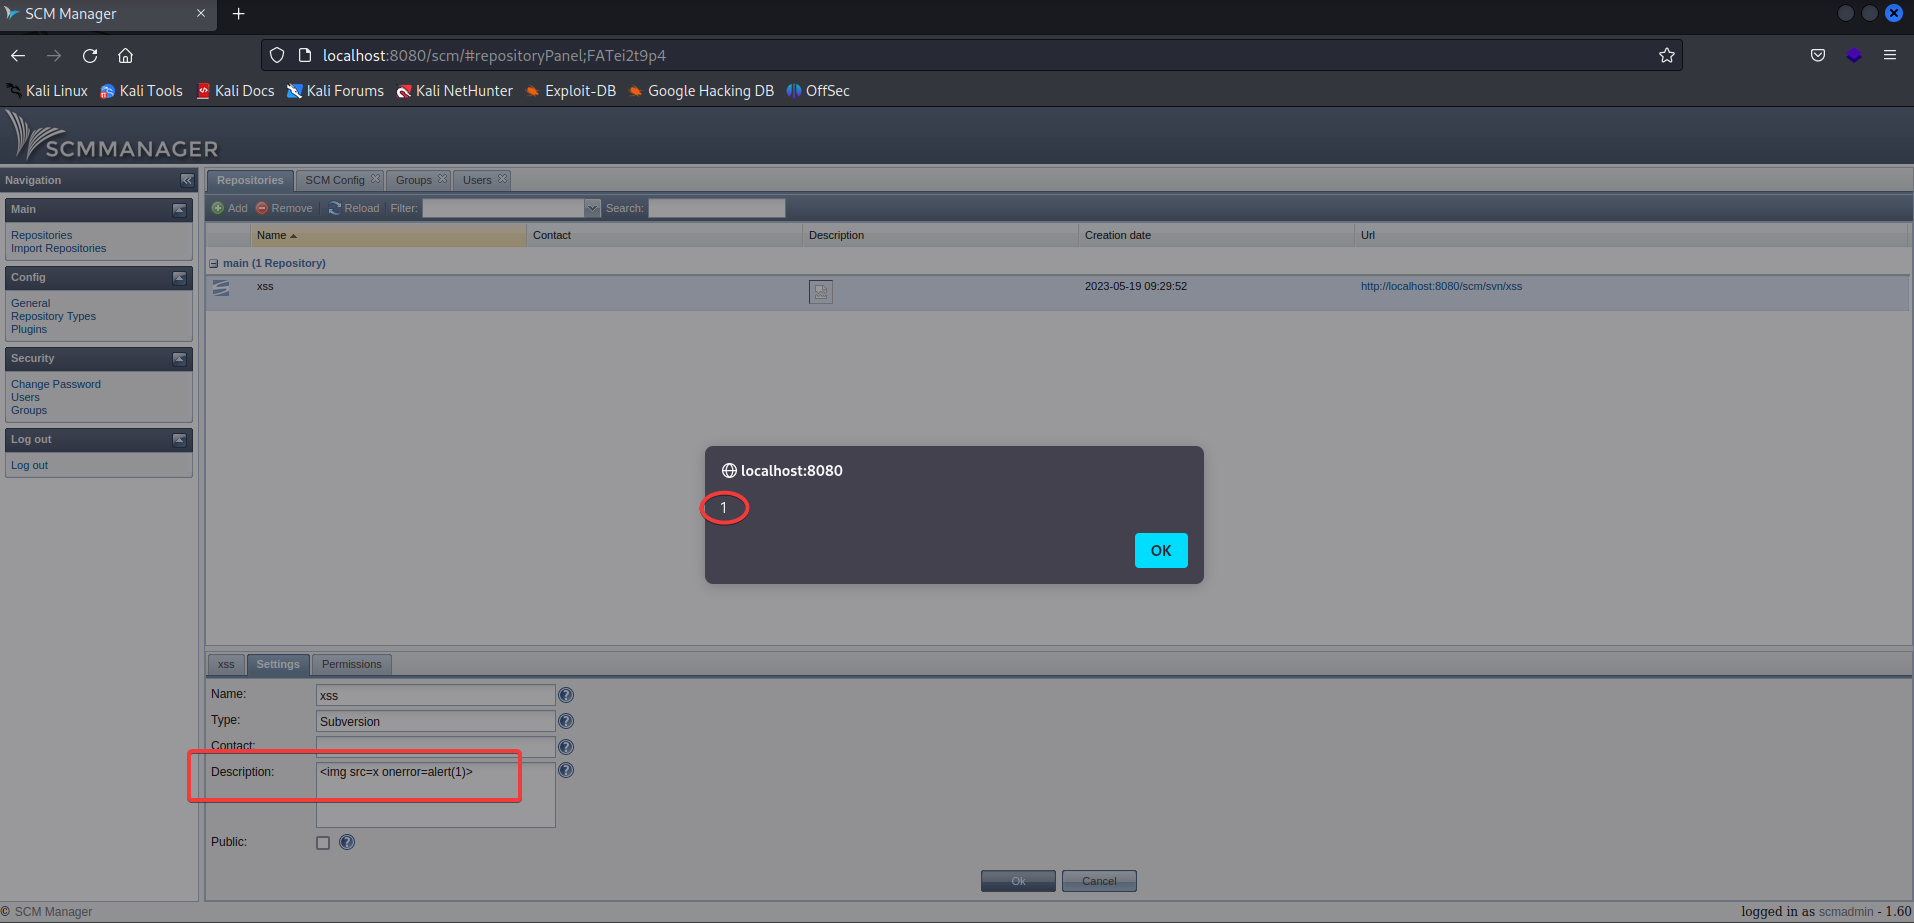
PoC2

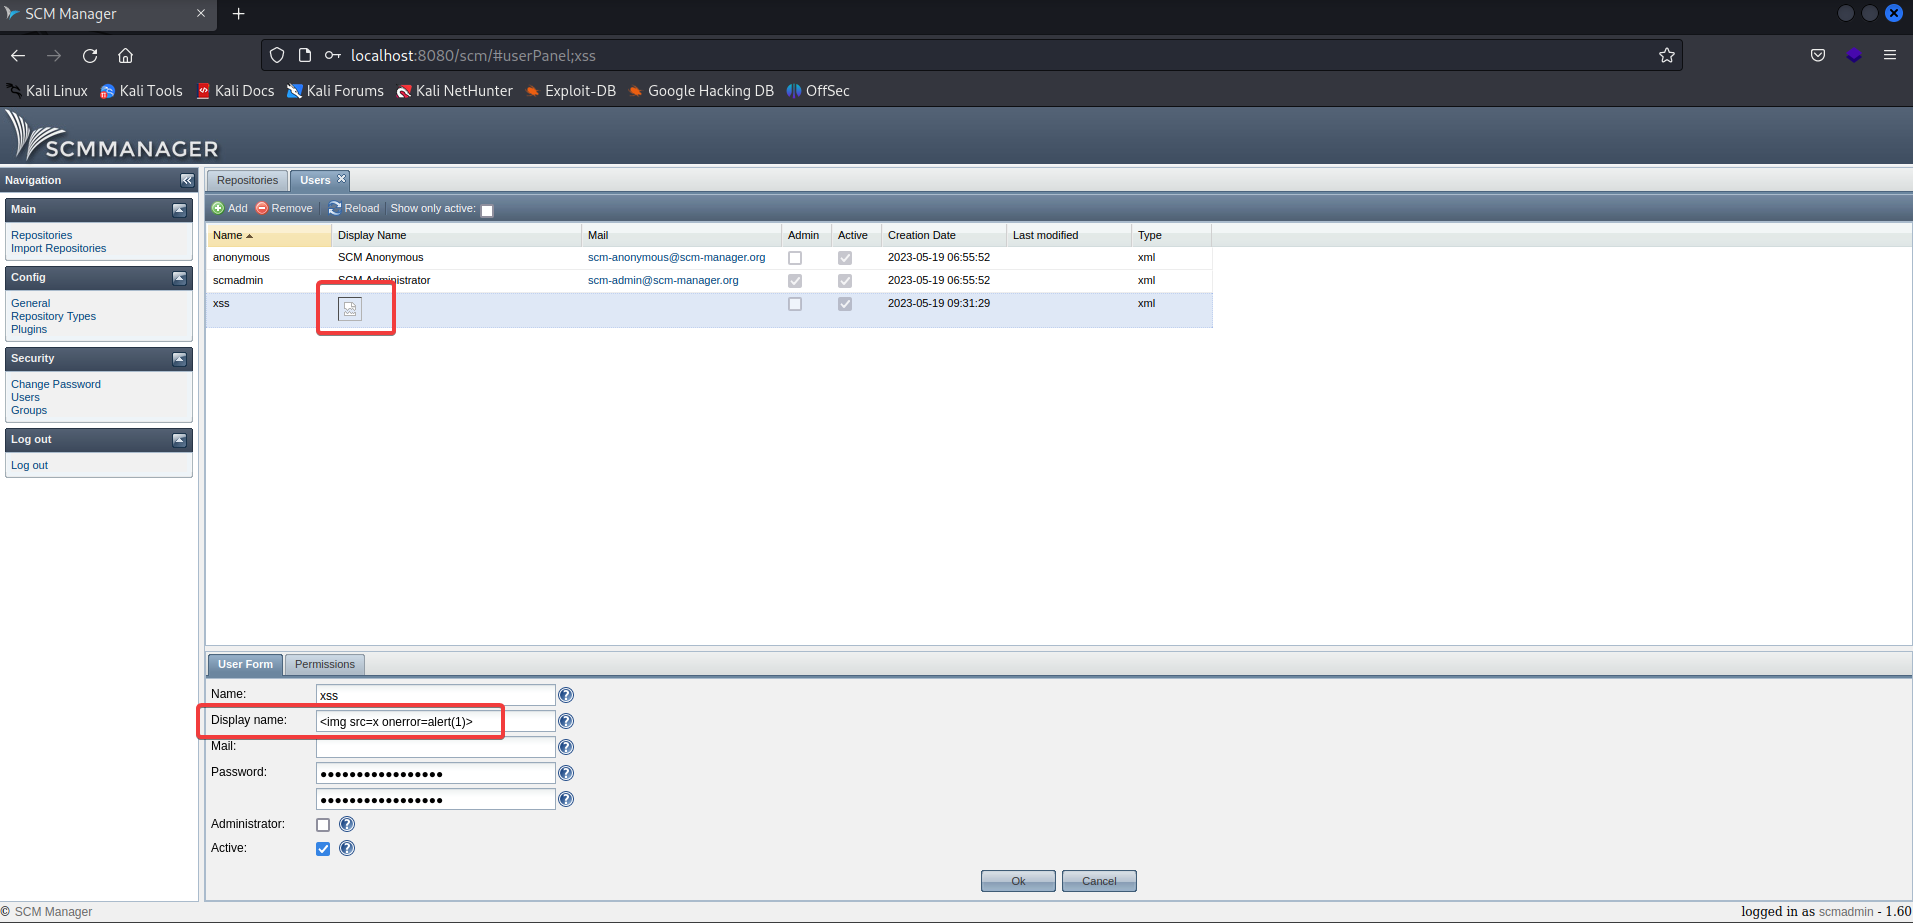
3- Crea un nuovo utente e il campo vulnerabile specifico è Display Name, quindi inietta il payload introdotto in precedenza:
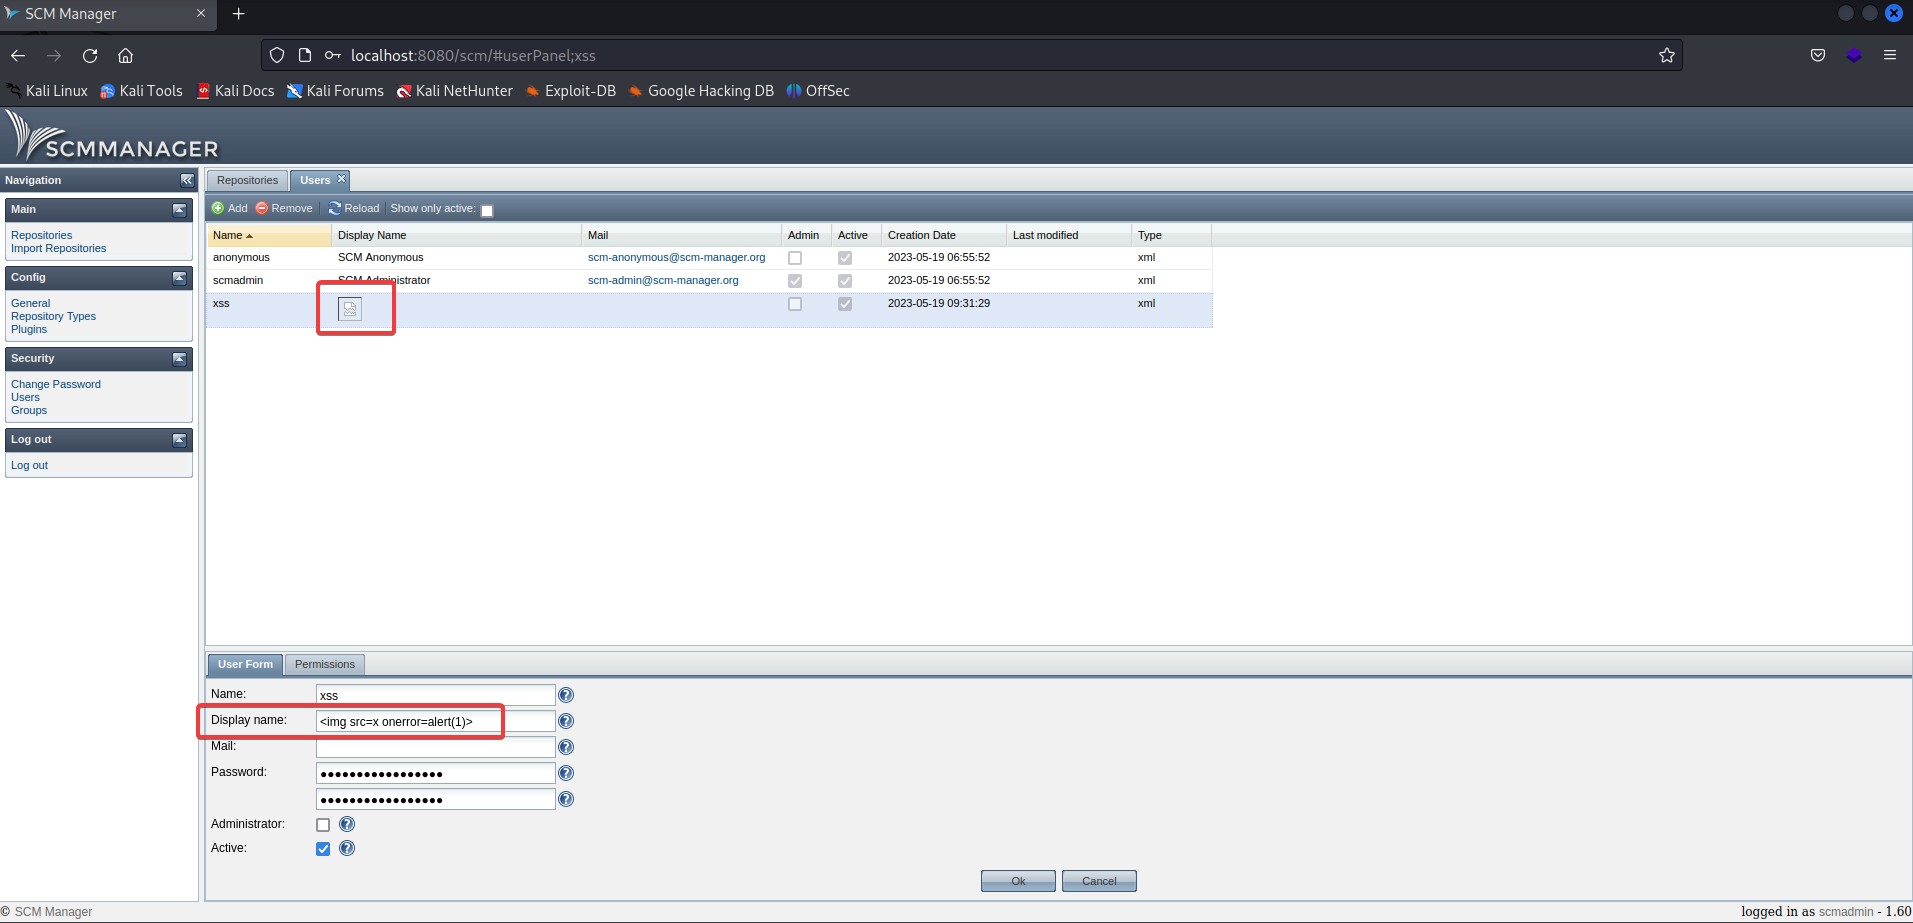
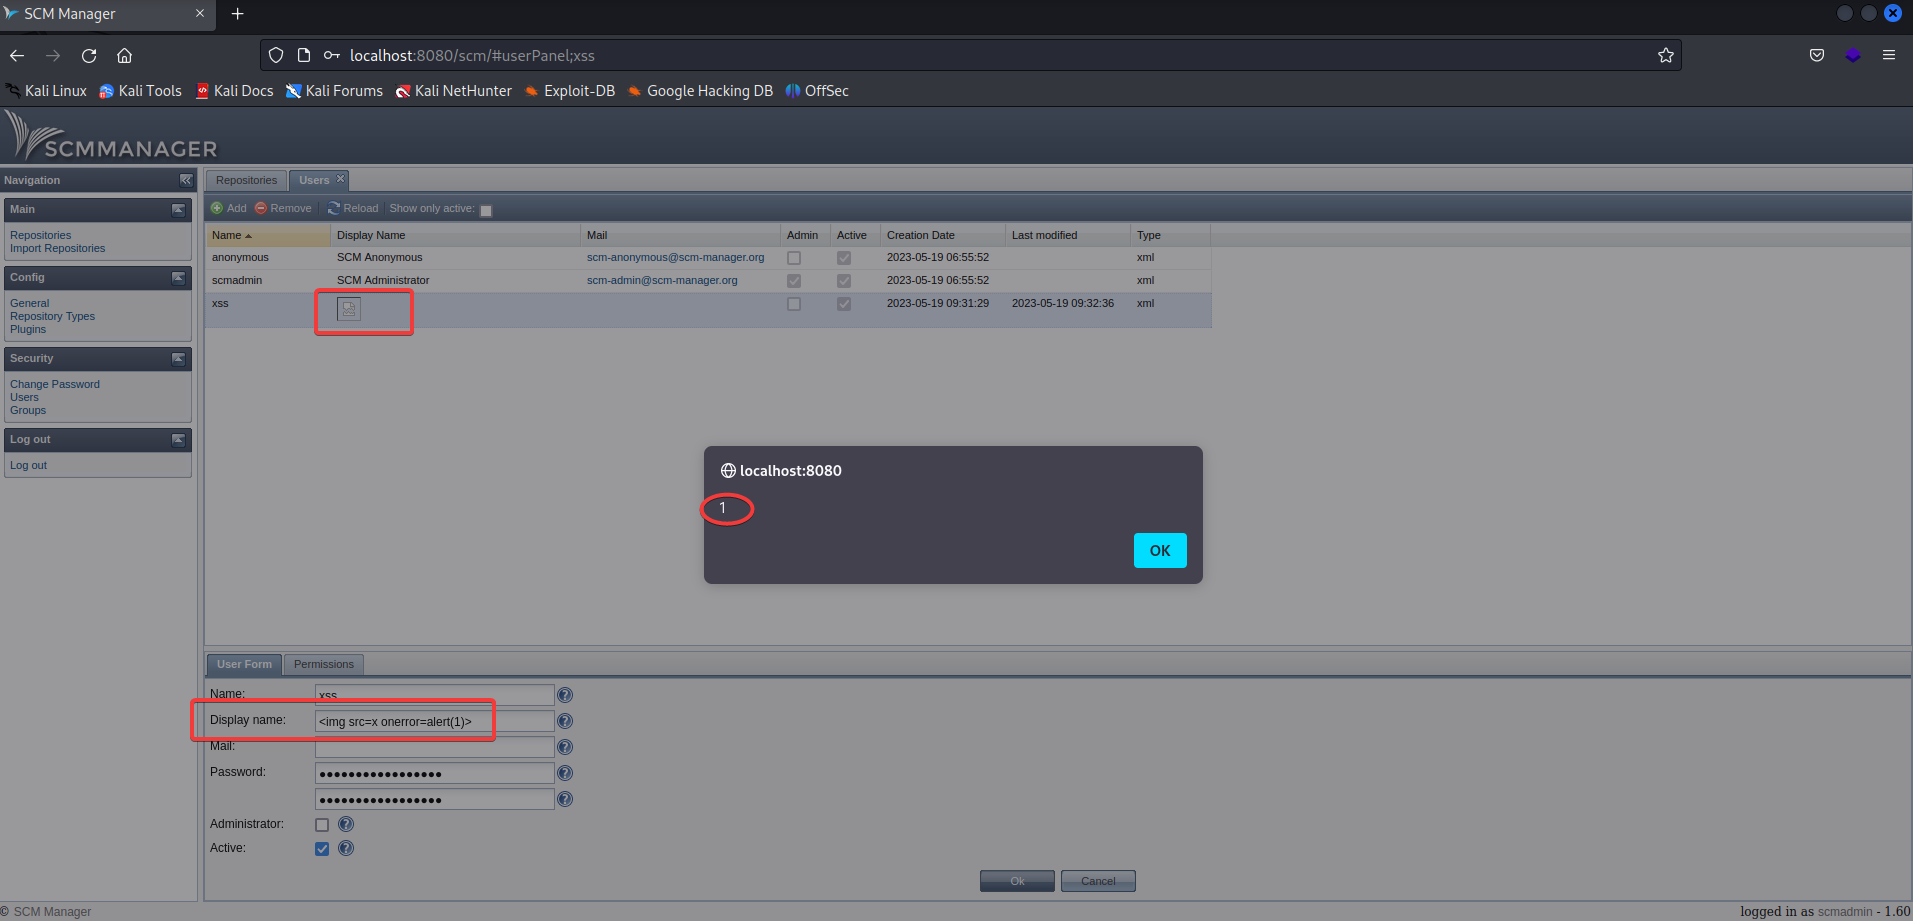
PoC3 PoC4

4- Crea un nuovo gruppo e il campo vulnerabile specifico è Description, quindi inietta il nostro payload:
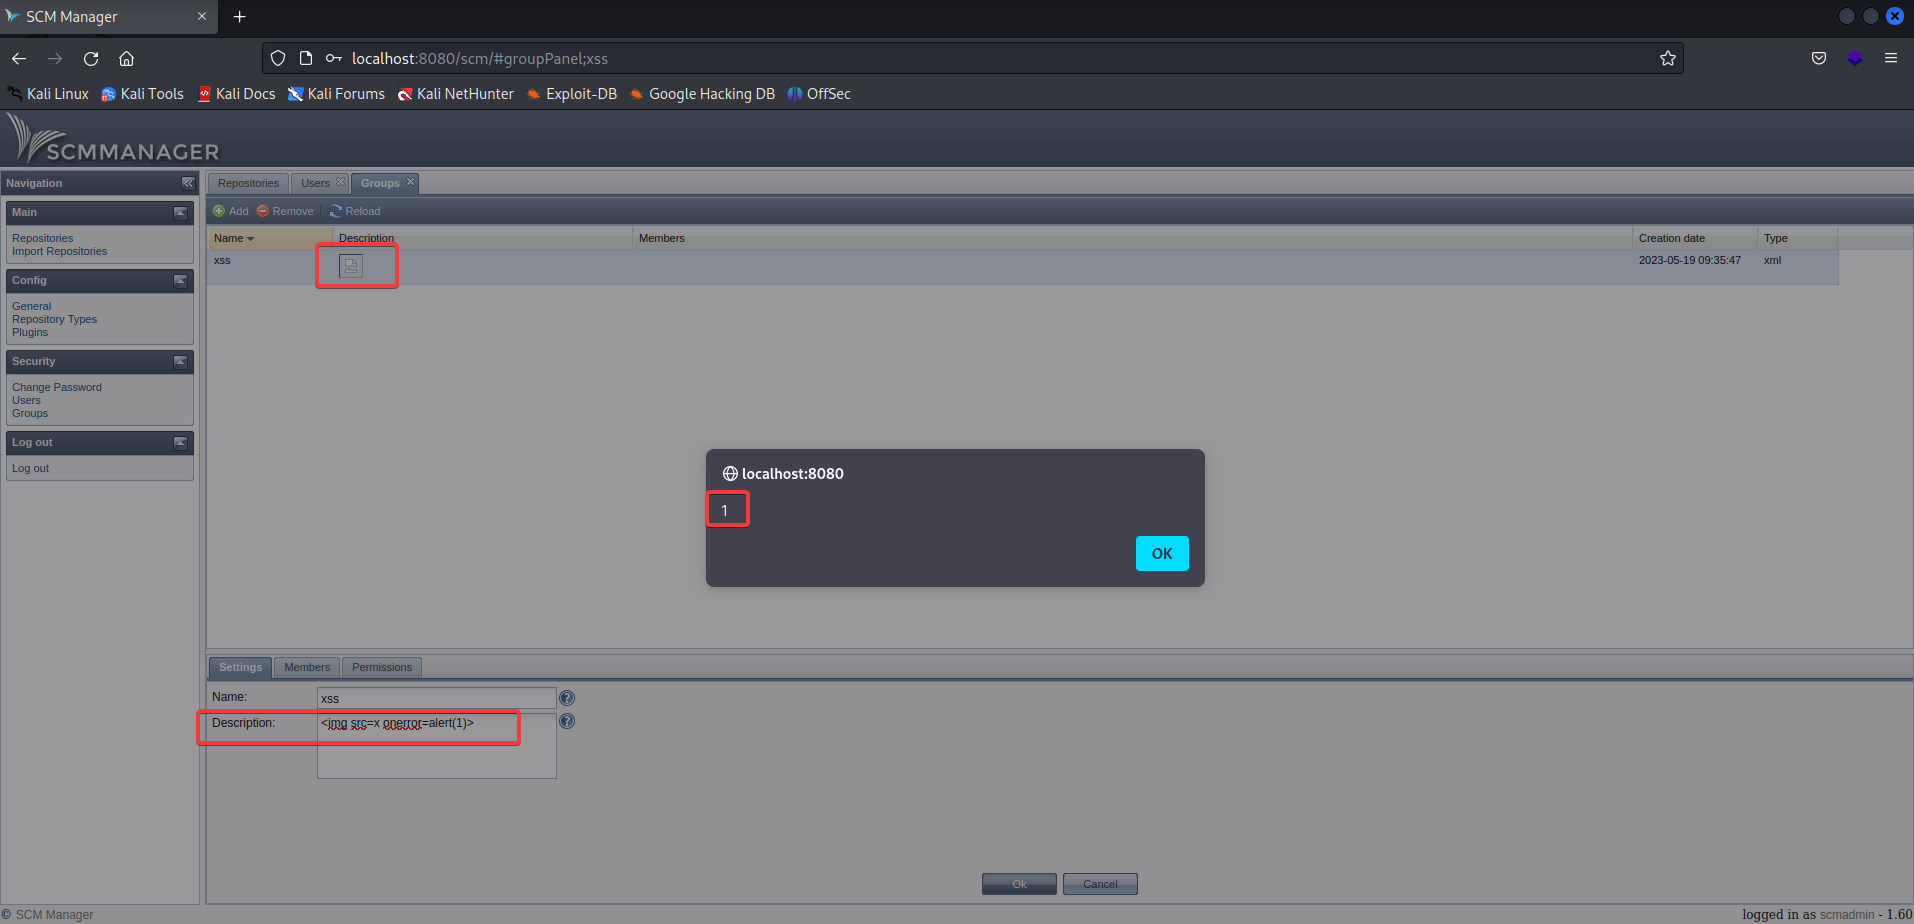
PoC5

PAYLOAD UTILIZZATO:

Correzione

Le nuove versioni di SCM Manager sono state corrette.

Scarica lo strumento



