
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Nuclei-Template-CVE-2022-1388-BIG-IP-iControl-REST-Exposed — Questa vulnerabilità potrebbe consentire a un utente malintenzionato non autenticato con accesso di rete al sistema BIG-IP tramite la porta di gestione e/o gli indirizzi IP self di eseguire comandi di sistema arbitrari, creare o eliminare file o disabilitare servizi. Non vi è esposizione del data plane; si tratta esclusivamente di un problema del control plane. | Kitploit
Strumenti/GitHubGitHub/mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed

RicognizioneScanner di VulnerabilitàExploitRaccolta InformazioniSicurezza WebPenetration Testing
GitHubmrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed

Nuclei-Template-CVE-2022-1388-BIG-IP-iControl-REST-Exposed

Informazioni

Vedi Repository
289314 anni faRevisionato da Kitploit

Questa vulnerabilità potrebbe consentire a un utente malintenzionato non autenticato con accesso di rete al sistema BIG-IP tramite la porta di gestione e/o gli indirizzi IP self di eseguire comandi di sistema arbitrari, creare o eliminare file o disabilitare servizi. Non vi è esposizione del data plane; si tratta esclusivamente di un problema del control plane.

Condividi

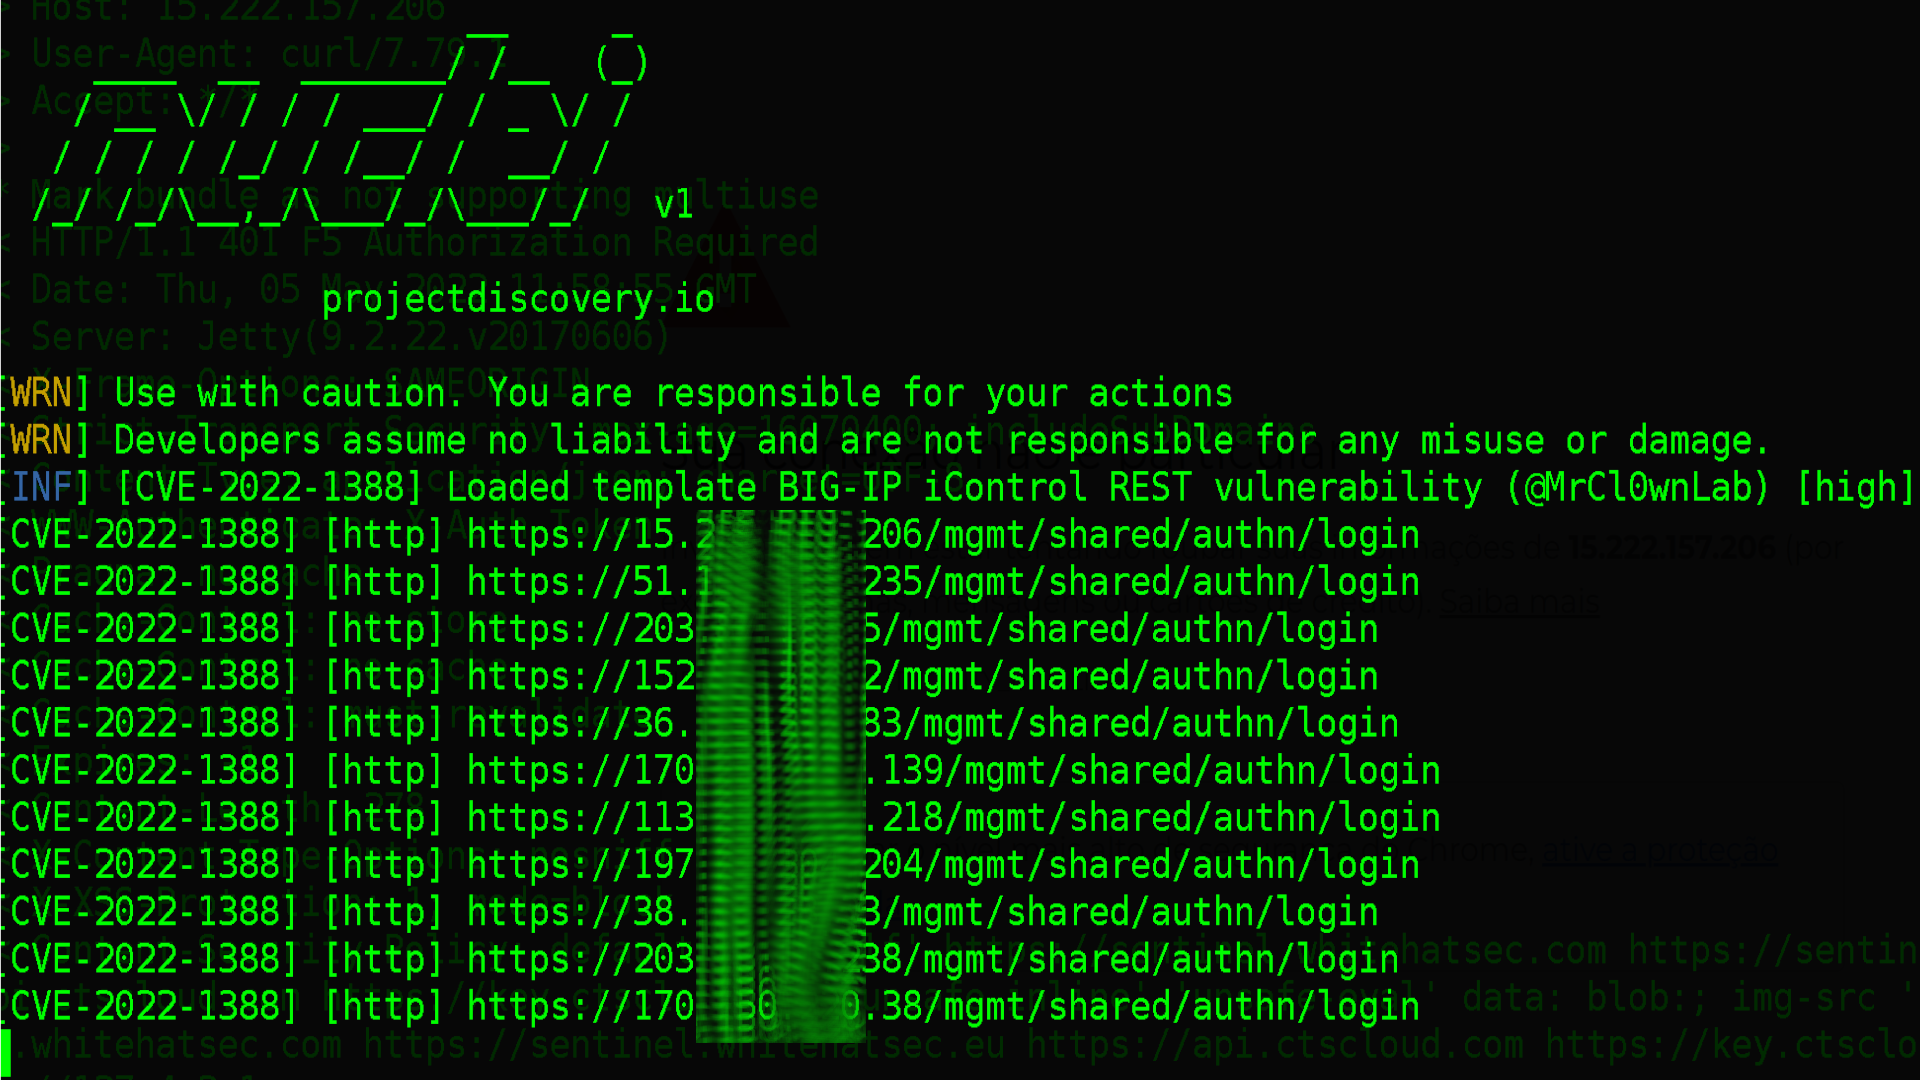
Template Nuclei CVE-2022-1388 - Esposizione REST iControl BIG-IP

  • [ 6 maggio 2022 ] Questo verifica solo la presenza dell'API raggiungendo l'endpoint di autenticazione

Questa vulnerabilità potrebbe consentire a un attaccante non autenticato con accesso di rete al sistema BIG-IP attraverso la porta di gestione e/o gli indirizzi IP propri di eseguire comandi arbitrari di sistema, creare o eliminare file, o disabilitare servizi. Non c'è esposizione del piano dati; questo è solo un problema del piano di controllo.

print

Questo template è un semplice controllo

Invia richiesta:

  • path
    • {{BaseURL}}/mgmt/shared/authn/login
  • matchers:
    • words:
      • "resterrorresponse"
      • "message"
    • status code:
      • 401

POC Manuale

curl -sk --max-time 2 "https://{TARGET}/mgmt/shared/authn/login" | egrep  "message|resterrorresponse" | jq
{
    "code": 401,
    "message": "Authorization failed: no user authentication header or token detected. Uri:http://localhost:8100/mgmt/shared/authn/login   Referrer:xxx.xxx.177.228 Sender:xxx.xxx.177.228",
    "referer": "xxx.xxx.177.228",
    "restOperationId": 1461894338,
    "kind": ":resterrorresponse"
}


Dettagli Aggiuntivi

  • https://www.shodan.io/search?query=http.title%3A%22BIG-IP%26reg%3B-+Redirect%22

Riferimenti

  • https://twitter.com/1ZRR4H/status/1522165718975922178
  • https://support.f5.com/csp/article/K23605346
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=2022-1388
  • https://clouddocs.f5.com/products/big-iq/mgmt-api/v5.4/ApiReferences/bigiq_api_ref/r_auth_login.html
  • https://github.com/tenable/audit_files/tree/master/cve-2022-1388
  • https://thehackernews.com/2022/05/f5-warns-of-new-critical-big-ip-remote.html
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    645
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    420
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    388
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    330
  • 6

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    328

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →


