 mr-rizwan-syed/chomtesh

CHOMTE.SH è un potente script shell progettato per automatizzare i compiti di ricognizione durante i test di penetrazione. Utilizza vari strumenti basati su Go per raccogliere informazioni e identificare la superficie d'attacco, rendendolo una risorsa preziosa per i cacciatori di bug bounty e i penetration tester.


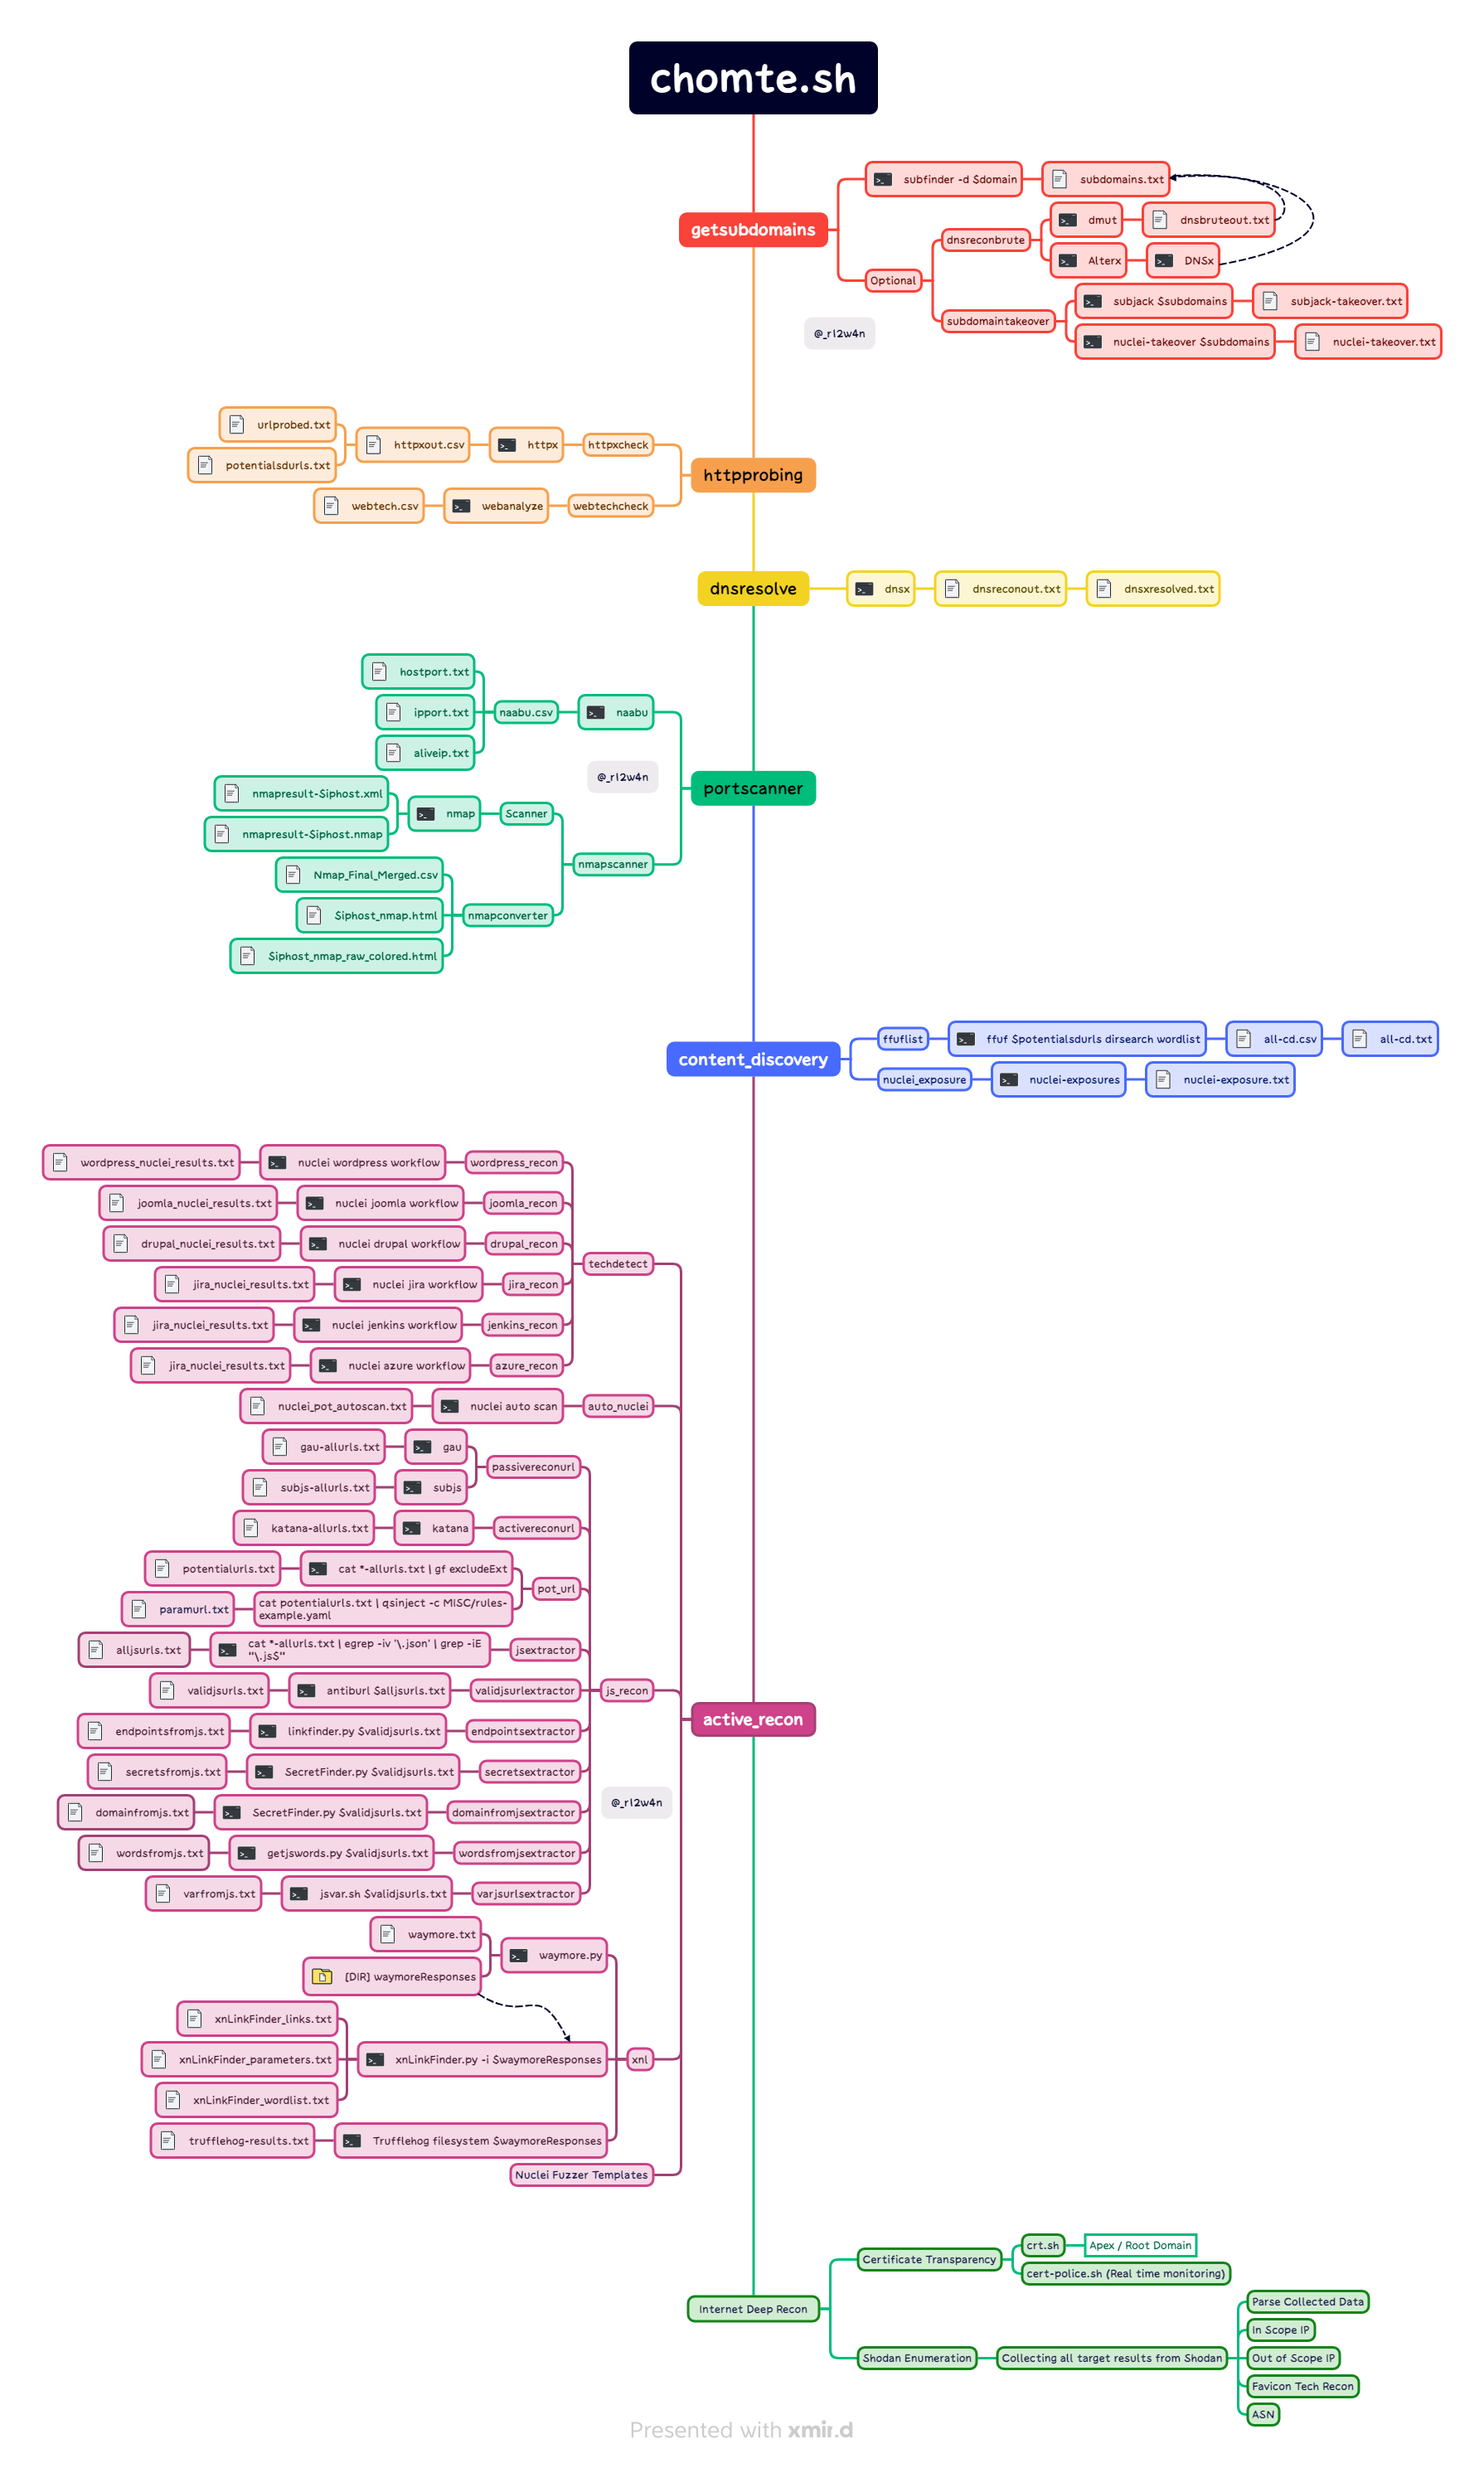
Ecco alcune delle caratteristiche chiave che rendono CHOMTE.SH un must per i professionisti della sicurezza:
CHOMTE.SH è un punto di svolta per i professionisti della cybersecurity, offrendo un toolkit completo per proteggere i tuoi asset digitali e rafforzare le difese delle applicazioni web. Rimani al passo con le minacce, proteggi la tua presenza online e rendi CHOMTE.SH parte del tuo arsenale di sicurezza.
Per installare CHOMTE.SH, segui questi passaggi:
git clone https://github.com/mr-rizwan-syed/chomteshcd chomteshsudo suchmod +x *.sh./install.sh./chomte.shPer utilizzare CHOMTE.SH, esegui lo script con i seguenti flag:
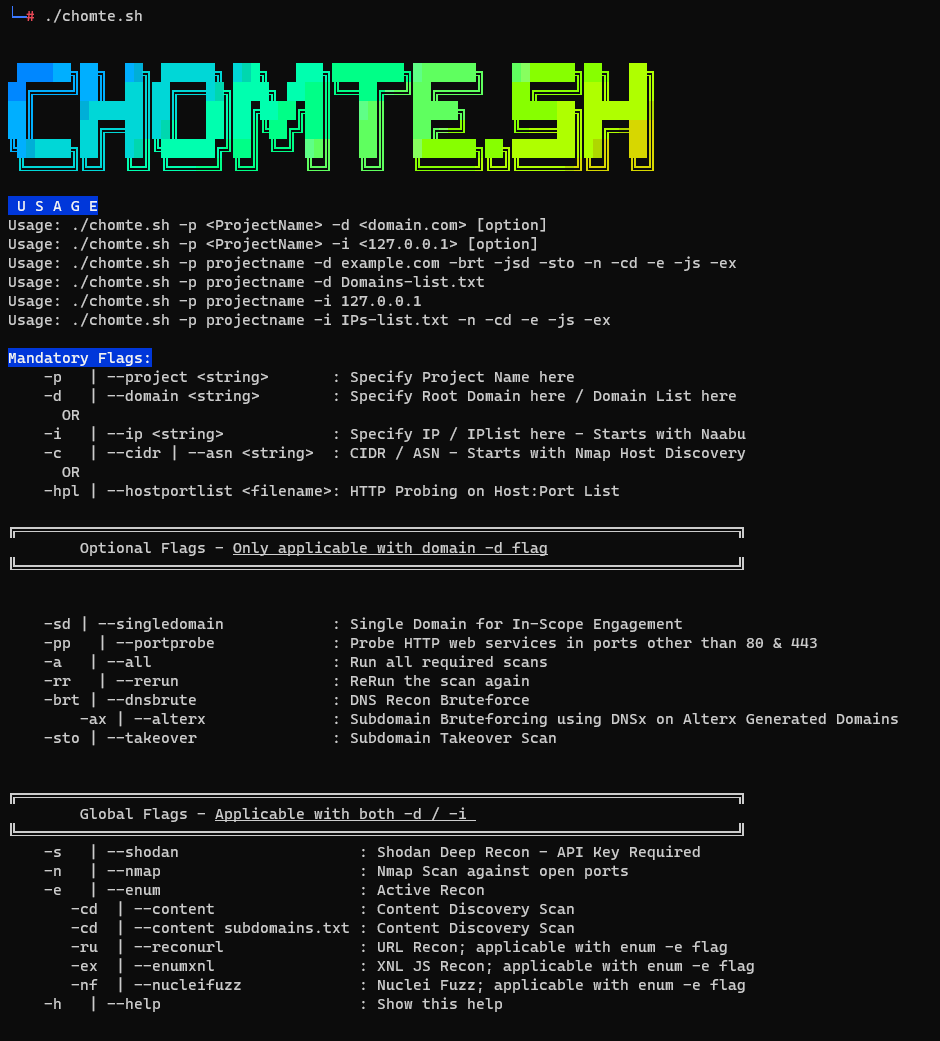
└─# ./chomte.sh


 ██████╗██╗  ██╗ ██████╗ ███╗   ███╗████████╗███████╗   ███████╗██╗  ██╗
██╔════╝██║  ██║██╔═══██╗████╗ ████║╚══██╔══╝██╔════╝   ██╔════╝██║  ██║
██║     ███████║██║   ██║██╔████╔██║   ██║   █████╗     ███████╗███████║
██║     ██╔══██║██║   ██║██║╚██╔╝██║   ██║   ██╔══╝     ╚════██║██╔══██║
╚██████╗██║  ██║╚██████╔╝██║ ╚═╝ ██║   ██║   ███████╗██╗███████║██║  ██║
 ╚═════╝╚═╝  ╚═╝ ╚═════╝ ╚═╝     ╚═╝   ╚═╝   ╚══════╝╚═╝╚══════╝╚═╝  ╚═╝

 U S O
Usage: ./chomte.sh -p <ProjectName> -d <dominio.com> [opzione]
Usage: ./chomte.sh -p <ProjectName> -i <127.0.0.1> [opzione]
Usage: ./chomte.sh -p nomeprogetto -d esempio.com -brt -jsd -sto -n -cd -e -js -ex
Usage: ./chomte.sh -p nomeprogetto -d Elenco-Domini.txt
Usage: ./chomte.sh -p nomeprogetto -i 127.0.0.1
Usage: ./chomte.sh -p nomeprogetto -i Elenco-IP.txt -n -cd -e -js -ex

Flag Obbligatori:
    -p   | --project <stringa>       : Specifica qui il nome del progetto
    -d   | --domain <stringa>        : Specifica qui il dominio radice / Elenco di domini
      OPPURE
    -i   | --ip <stringa>            : Specifica qui IP / Elenco IP - Inizia con Naabu
    -c   | --cidr | --asn <stringa>  : CIDR / ASN - Inizia con Nmap Host Discovery
      OPPURE
    -hpl | --hostportlist <filename>: HTTP Probing su lista Host:Porta

╔════════════════════════════════════════════════════════════════════════════════╗
        Flag Opzionali - Applicabili solo con il flag -d
╚════════════════════════════════════════════════════════════════════════════════╝


    -sd | --singledomain            : Singolo Dominio per Impegni In-Scope
    -pp   | --portprobe             : Sonda i servizi web HTTP su porte diverse da 80 e 443
    -a   | --all                    : Esegui tutte le scansioni richieste
    -rr   | --rerun                 : Riesegui la scansione
    -brt | --dnsbrute               : DNS Recon Bruteforce
        -ax | --alterx              : Subdomain Bruteforcing usando DNSx su Domini Generati da Alterx
    -sto | --takeover               : Scansione Subdomain Takeover


╔════════════════════════════════════════════════════════════════════════════════╗
        Flag Globali - Applicabili sia con -d che con -i
╚════════════════════════════════════════════════════════════════════════════════╝
    -s   | --shodan                    : Shodan Deep Recon - Richiede API Key
    -n   | --nmap                      : Scansione Nmap su porte aperte
    -e   | --enum                      : Active Recon
       -cd  | --content                : Scansione Scoperta Contenuti
       -cd  | --content sottodomini.txt : Scansione Scoperta Contenuti
       -ru  | --reconurl               : URL Recon; applicabile con flag -e enum
       -ex  | --enumxnl                : XNL JS Recon; applicabile con flag -e enum
       -nf  | --nucleifuzz             : Nuclei Fuzz; applicabile con flag -e enum
    -h   | --help                      : Mostra questo aiuto

