 morpheuslord/quadrainspect
Framework modulare per l'analisi della sicurezza di APK Android che integra strumenti di analisi statica, dinamica e di reverse engineering per una valutazione completa delle vulnerabilità e il penetration testing di applicazioni mobili.

   ____                  __           ____                           __
  / /\ \__  ______ _____/ /________ _/  _/___  _________  ___  _____/ /_
 / / / / / / / __ `/ __  / ___/ __ `// // __ \/ ___/ __ \/ _ \/ ___/ __/
/ /_/ / /_/ / /_/ / /_/ / /  / /_/ // // / / (__  ) /_/ /  __/ /__/ /_
\___\\_\__,_/\__,_/\__,_/_/   \__,_/___/_/ /_/____/ .___/\___/\___/\__/
                                                /_/


QuadraInspect è un framework Android che integra AndroPass, APKUtil, RMS e MobFS, fornendo un potente strumento per analizzare la sicurezza delle applicazioni Android. AndroPass è uno strumento che si concentra sull'analisi della sicurezza dei meccanismi di autenticazione e autorizzazione delle applicazioni Android, mentre APKUtil è uno strumento che estrae informazioni preziose da un file APK. Infine, MobFS e RMS facilitano l'analisi del filesystem di un'applicazione montandone lo storage in un ambiente virtuale.
Combinando questi tre strumenti, QuadraInspect fornisce un approccio completo all'analisi delle vulnerabilità delle applicazioni Android. Questo framework può essere utilizzato da sviluppatori, ricercatori di sicurezza e penetration tester per valutare la sicurezza delle proprie applicazioni o di applicazioni di terze parti. QuadraInspect fornisce un'interfaccia unificata per tutti e tre gli strumenti, rendendone più semplice l'uso e riducendo il tempo necessario per condurre un'analisi completa delle vulnerabilità. In definitiva, questo framework mira ad aumentare la sicurezza delle applicazioni Android e a proteggere i dati sensibili degli utenti da potenziali minacce.
QuadraInspect è confezionato come un progetto Python standard ed è gestito con il
gestore di pacchetti uv.
Il percorso più veloce — installa uv, tutte le dipendenze Python, e ogni
strumento integrato e add-on con un singolo comando:
git clone https://github.com/morpheuslord/QuadraInspect
cd QuadraInspect
./install.sh            # Linux / macOS  (use sudo where tools require it)
Su Windows, esegui install.bat dalla directory clonata. Passa --deps-only per
installare solo le dipendenze Python e saltare gli strumenti.
Le istruzioni passo-passo riportate di seguito fanno la stessa cosa manualmente.
curl -LsSf https://astral.sh/uv/install.sh | sh
(Vedi la guida all'installazione di uv per Windows e metodi alternativi.)
git clone https://github.com/morpheuslord/QuadraInspect
cd QuadraInspect
uv sync
uv sync crea un ambiente virtuale isolato e installa QuadraInspect dal
set di dipendenze bloccato (uv.lock). Gli script di analisi inclusi richiedono alcune
librerie aggiuntive; installale con:
uv sync --extra tools
uv run quadrainspect # interactive (frame) mode
Puoi anche eseguirlo come modulo o tramite l'entry point legacy:
uv run python -m quadrainspect
uv run python main.py
Su Linux/macOS alcuni strumenti integrati richiedono privilegi elevati; esegui il comando con
sudodove necessario.
Una volta caricato QuadraInspect, esegui:
QuadraInspect Main>> START install_tools
Per installare gli strumenti integrati e ogni add-on opzionale in un solo passaggio, usa:
QuadraInspect Main>> START full_install
Gli strumenti vengono scaricati nella directory tools e i passaggi di configurazione
di ciascuno strumento vengono eseguiti automaticamente.
Gli add-in sono strumenti opzionali, contribuiti dalla community. Sono dichiarati come oggetti
AddOn in quadrainspect/tools/addins.py, quindi contribuire con uno nuovo è questione
di aggiungere una singola voce con le sue dipendenze e una callable di installazione — nessuna
istruzione switch/match da modificare.
update addins o
update-addins, che eseguono un git pull sul checkout.START addins; entrambi richiedono un Java runtime environment.Ogni modulo ha una funzione di help in modo che i comandi e le descrizioni siano dettagliati e possano essere modificati per l'operatività.
sudoAdmin, tutto il resto può essere fatto come utente normaleQuesti sono i punti chiave che devono essere affrontati per un funzionamento fluido:
args sia usando SET target all'interno dello strumento.target poiché tutti gli strumenti cercano il file target in quella cartella.Ci sono 2 modalità:
|
└─> F mode
└─> A mode
La modalità f è una modalità in cui ottieni l'interfaccia attiva per usare la variante interattiva del framework con il prompt, ecc.
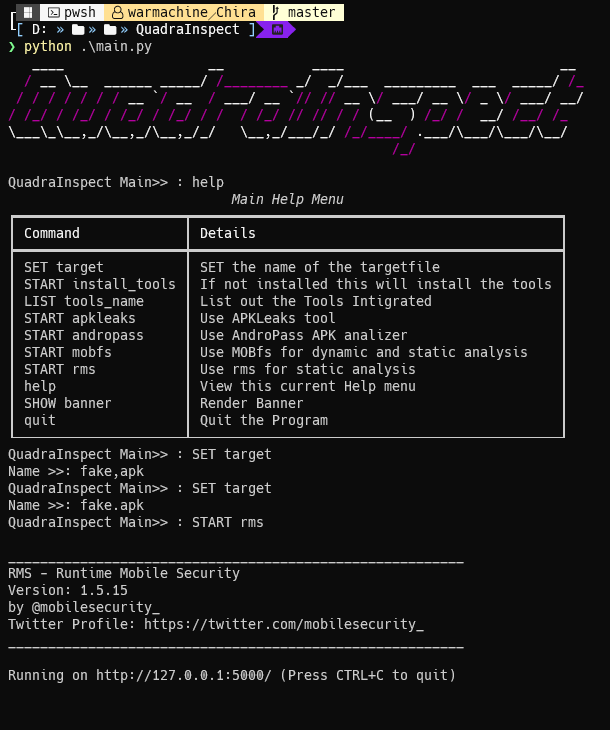
La modalità F è la modalità normale e può essere usata facilmente
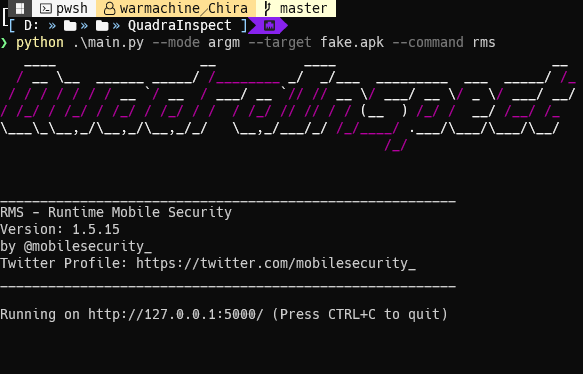
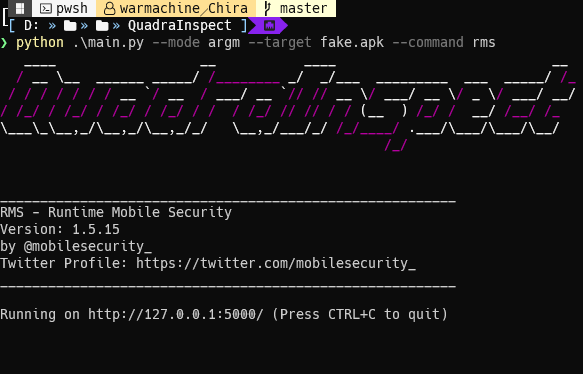
La modalità A o argomentativa prende l'input tramite argomenti ed esegue i comandi senza alcun intervento da parte dell'utente; questo è limitato al menu principale e in futuro ho intenzione di estendere questa funzionalità anche ai codici incorporati.
uv run quadrainspect --target <APK_file> --mode argm --command install_tools/tools_name/apkleaks/mobfs/rms/apkleaks
il menu principale dell'intero strumento ha queste opzioni e comandi:
