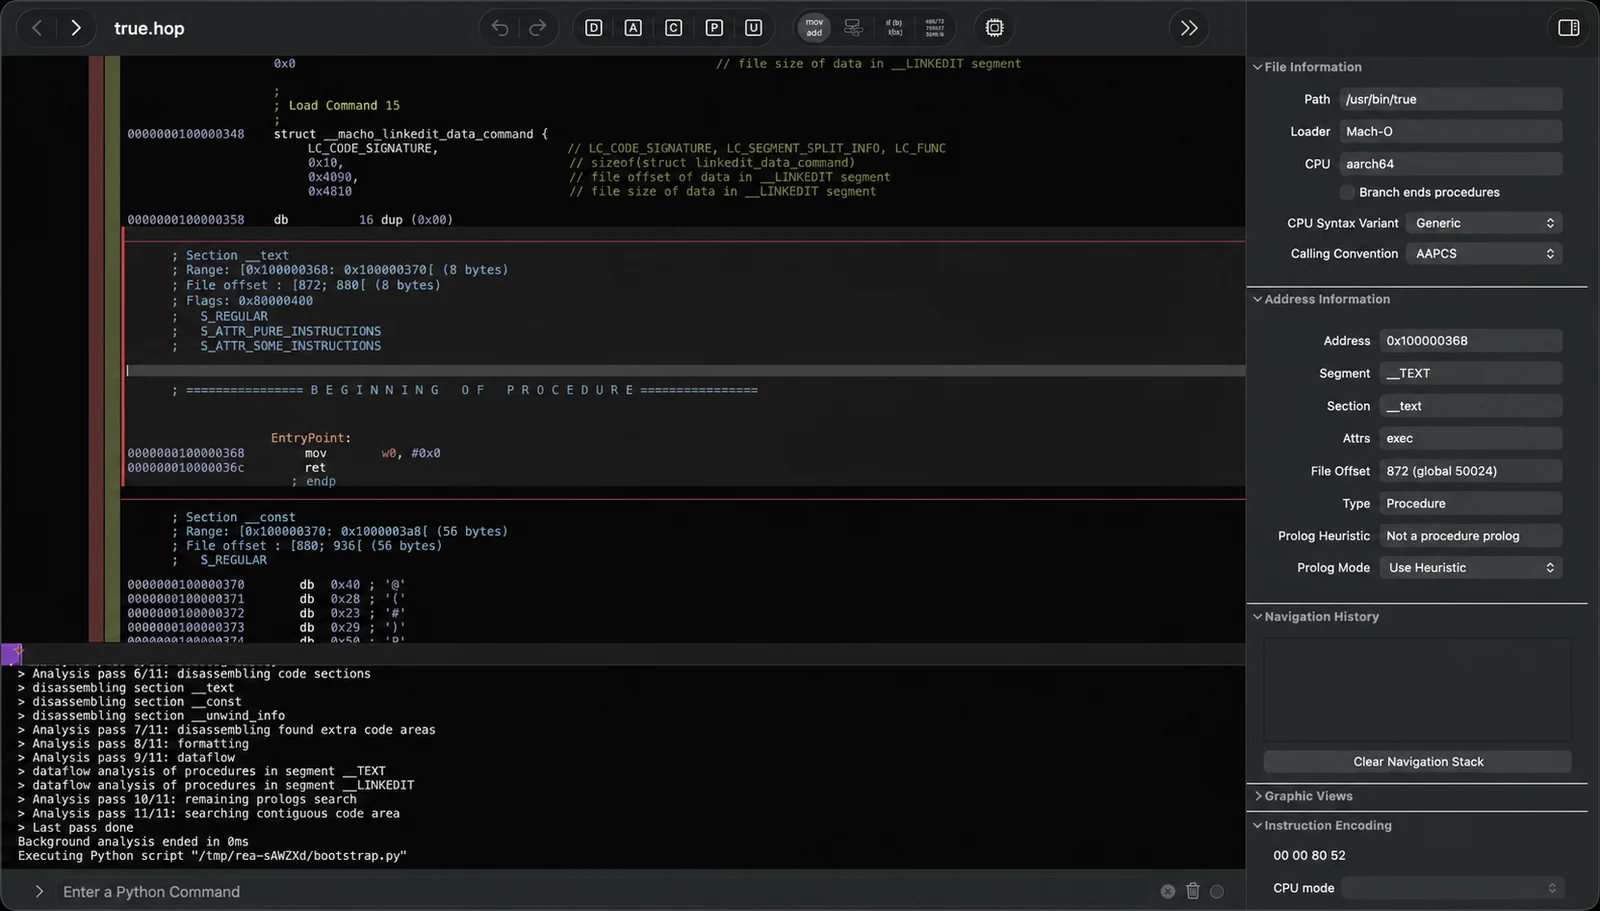
 morluto/rea
Fai reverse engineering di qualsiasi cosa con gli agenti, dal comportamento dell'app fino ai binari nativi.

English · 简体中文 · 日本語 · 한국어 · العربية
Vedi una funzionalità che ti piace. Comprendi come funziona, fino al livello del binario.


Avvio rapido · Stato attuale · Modello di indagine · Catalogo degli strumenti · Roadmap · Come funziona
npm install --global rea-agents && rea setup
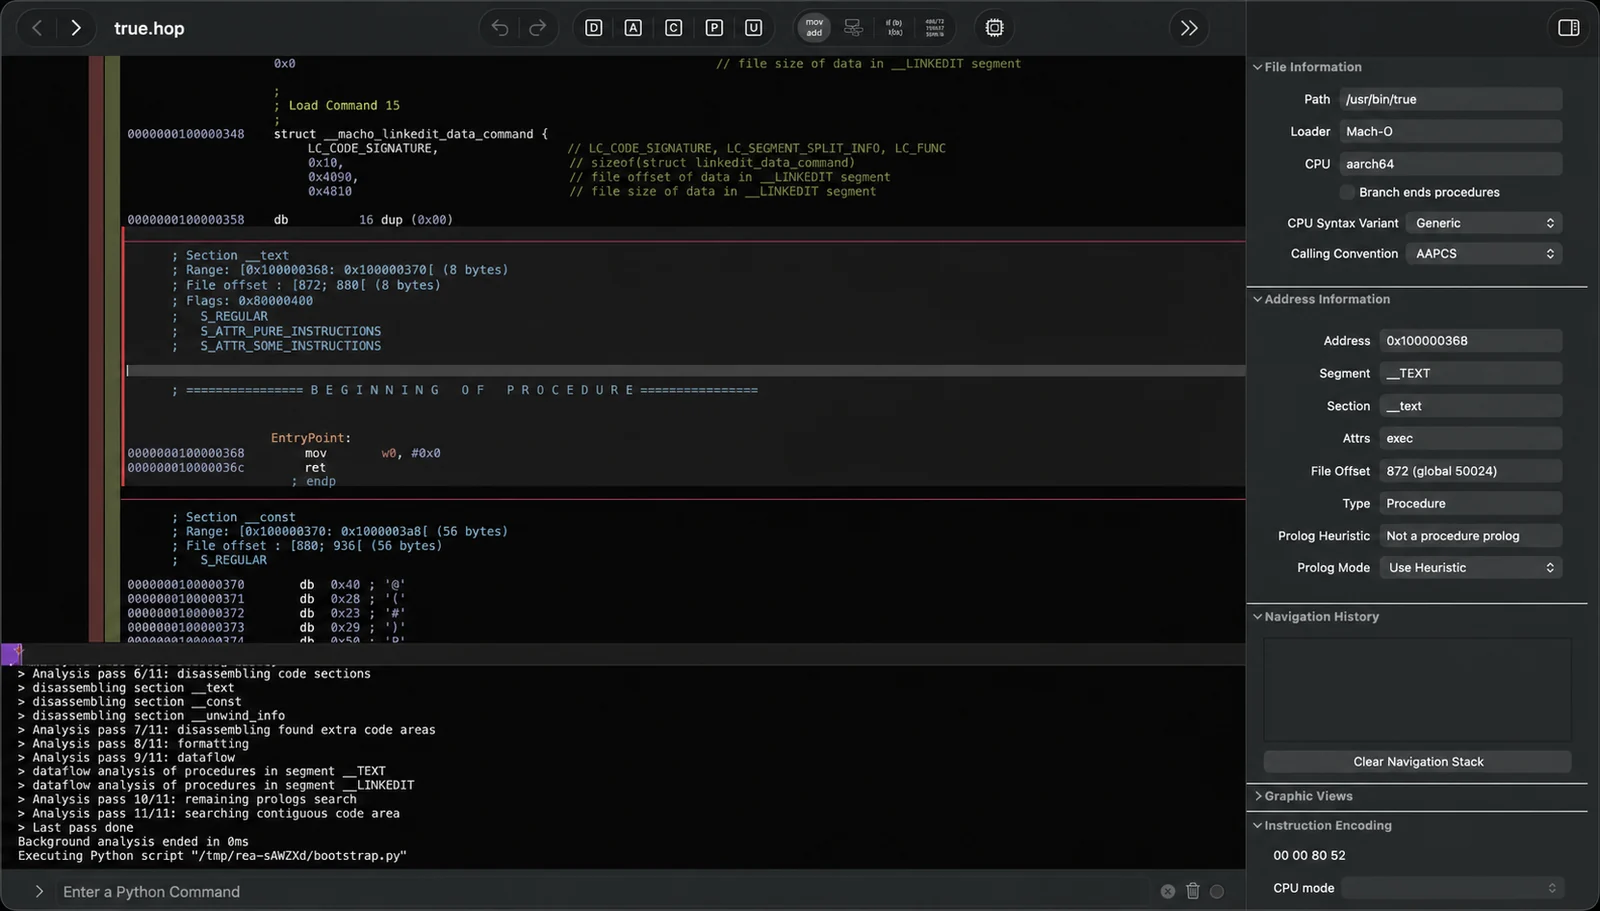
Vedi una funzionalità in un'app che vorresti nel tuo prodotto? Passa l'app al tuo agente—anche senza il suo codice sorgente. Con REA, l'agente può indagare la funzionalità, spiegare come funziona, mostrare le sue prove e costruire una versione adattata al tuo stack e ai tuoi requisiti.
REA offre agli agenti un modo coerente per indagare il software. Oggi questo include analisi native approfondite e dossier sulle funzioni tramite Hopper o il tuo Ghidra su Linux e macOS, più un Windows x64 Ghidra P0 sperimentale per applicazioni PE native approvate; triage gestito di PE/CLI senza esecuzione; record Evidence riproducibili; cattura controllata dei processi; osservazione passiva di siti web, pagine Electron e Node/Electron V8 Inspector; ricostruzione di JavaScript/source-map; e grafi provider-neutral per collegare i livelli applicativi senza confondere l'inferenza statica con l'osservazione a runtime. Il toolkit a lungo termine estende lo stesso flusso di lavoro dell'agente ad API, protocolli, artefatti mobile, firmware, comportamenti runtime più ricchi e differenze tra versioni.
Il reverse engineering normalmente costringe l'operatore a scegliere uno strumento, impararne l'API, spostare le prove tra i programmi e decidere cosa ispezionare successivamente. REA affida quel lavoro all'agente tramite comandi, skill, risultati strutturati e flussi di indagine ripetibili.
Esegui il setup una volta. L'integrazione con l'agente installa insieme una registrazione MCP allineata e la skill di routing inclusa:
npx rea-agents setup
Poi chiedi:
Understand how search works in the Notes app, show me the evidence, and build a
similar feature for my project.
Notes è solo un esempio. Assegna il nome a qualsiasi app tu voglia comprendere, oppure chiedi all'agente di iniziare con una panoramica.
|
Decompila Apri un'app e recupera codice leggibile, stringhe, nomi e altri indizi su come funziona. |
Comprendi Segui il codice da una parte all'altra dell'app finché l'agente non riesce a spiegare come funziona realmente una funzionalità. |
Ricrea Trasforma ciò che l'agente ha appreso in una funzionalità per il tuo prodotto, adattata al tuo stack, alla tua interfaccia e ai tuoi requisiti. |
REA mostra come è giunto alle sue conclusioni. Non pretende di recuperare il codice sorgente originale né di clonare automaticamente un'applicazione.
| Progettato per gli agenti | Chiedi cosa fa un'app e lascia che il tuo agente la ispezioni invece di tirare a indovinare. |
| CLI e MCP | Esegui le stesse capacità di reverse engineering dal tuo terminale o agente. |
| Complessità gestita | REA installa e gestisce gli strumenti di reverse engineering dietro le quinte. |
| Dall'intuizione al codice | Comprendi una funzionalità, poi costruisci la tua versione nella stessa sessione di programmazione. |
| Locale per design | L'analisi viene eseguita sul tuo host locale supportato. REA non carica l'app su un servizio di analisi ospitato. |
| Mantiene il contesto | Indaga su più app senza ricominciare da capo per ogni domanda. |
npx --yes rea-agents@latest setup
Il prompt del runner di pacchetti npm, quando mostrato, approva il download di REA per questa invocazione; non approva alcuna modifica alla configurazione. La procedura guidata di REA mostra separatamente il suo piano completo e chiede conferma prima di applicarlo. La configurazione non aggiorna Homebrew, Node.js o npm. Il comando di setup si apre con le funzionalità che abilita: analizzare app locali da un agente, recuperare evidenze tramite un provider di analisi approfondita e riutilizzare il flusso di lavoro guidato di REA. Riassume gli agenti rilevati, poi chiede quali funzionalità configurare: integrazione con gli agenti (MCP più il flusso di lavoro guidato corrispondente) e—quando necessario—il provider Hopper. Nulla è preselezionato. Scegliendo l'integrazione con gli agenti si apre una seconda checklist vuota per gli specifici agenti rilevati che devono ricevere una registrazione.
@latest rende esplicita la release richiesta e chiede a npm la release attualmente pubblicata con quel tag. REA non sostituisce silenziosamente la versione del pacchetto selezionata da npm. I rollback intenzionali rimangono quindi disponibili tramite una richiesta esatta del pacchetto.
REA mantiene il percorso inline così che la sua cronologia rimanga nel terminale. Selezionare una funzionalità non seleziona ogni target rilevato né autorizza una modifica. Prima che qualsiasi cosa cambi, REA convalida la configurazione esistente, stampa i percorsi esatti e gli effetti esterni, e chiede l'approvazione finale con No come predefinito. La schermata mantiene visibili i tasti disponibili mentre scegli; Ctrl-C e il rifiuto lasciano il sistema invariato.
REA rileva Claude Code, Claude Desktop, Codex, Cursor, Gemini CLI, Windsurf e Devin. Configura i primi sei quando rilevati; Devin viene segnalato ma lasciato invariato perché non ha un confine documentato di configurazione MCP locale. Le registrazioni sono additive, con backup preventivo e rilettura dopo la scrittura. Puoi rieseguire il setup in tutta sicurezza.

