 mor-golan/cve-2026-112869
Proof-of-concept per CVE-2026-112869, una XSS riflessa non autenticata nel plugin WordPress We're Open! (<=2.6): uno script shell verifica la riflessione del payload e genera pagine cross-origin con invio automatico.

| CVE | CVE-2026-112869 |
| Plugin | We're Open! (opening-hours) |
| Affected | <= 2.6 |
| Fixed in | 2.7 |
| Severity | CVSS 7.1 High |
| Attacker needs | Nessun account. La vittima deve solo aprire una pagina controllata dall'attaccante. |
| Advisory | Patchstack |
| Writeup | mor-golan.github.io/research/cve-2026-112869-opening-hours |
We're Open! registra l'azione AJAX we_are_open_wp_ajax per i visitatori non autenticati con le sue impostazioni predefinite. Ho scoperto che l'handler passa elements[0][content] attraverso wp_kses_stripslashes() con un elenco di HTML consentito come secondo argomento. Quella funzione accetta un solo argomento e non filtra i tag, quindi il valore viene restituito senza filtri in una risposta JSON che admin-ajax.php serve come text/html. Una pagina su qualsiasi altra origine può inviare automaticamente una POST cross site a questa azione, e il payload viene quindi eseguito come JavaScript nell'origine del sito WordPress nel browser del visitatore.
1. Verifica il reflection. Lo script invia una POST non autenticata e segnala se il payload viene restituito come markup attivo. Il target proviene dal primo argomento o dalla variabile d'ambiente TARGET e il valore predefinito è http://localhost:8080.
chmod +x poc-opening-hours-2.6-unauth-reflected-xss.sh
./poc-opening-hours-2.6-unauth-reflected-xss.sh http://localhost:8080
# or
TARGET=http://localhost:8080 ./poc-opening-hours-2.6-unauth-reflected-xss.sh
Stato di uscita: 0 riprodotto, 1 non riprodotto, 2 la richiesta non è riuscita o la risposta era vuota.
2. Mostra lo script in esecuzione in un browser. Lo script scrive anche poc-oh-attacker-page.html, puntato al target. Servilo da un'origine diversa (una porta diversa è sufficiente) e aprilo:
python3 -m http.server 8000
# then open http://localhost:8000/poc-oh-attacker-page.html in a browser
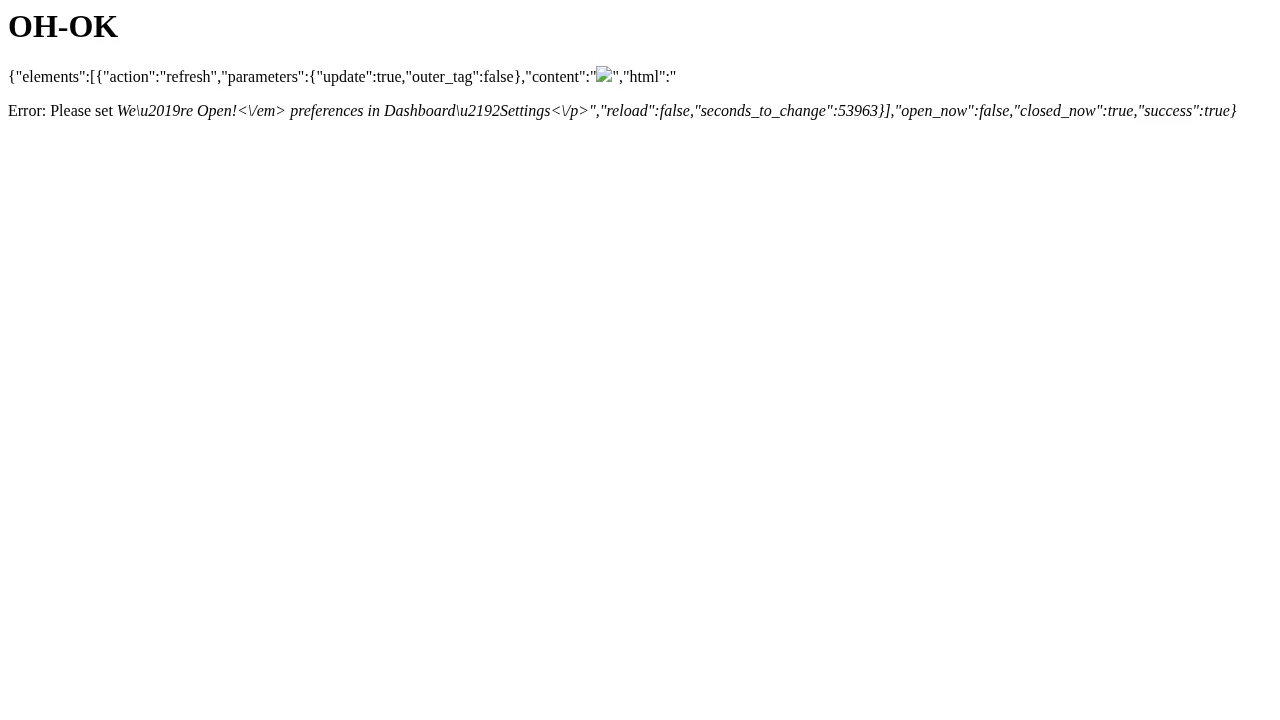
Il form si invia da solo e il browser atterra sul admin-ajax.php del target. La pagina risultante ha come titolo OH-OK, il titolo della scheda recita OH-OK, window.OHPROOF === "OH-OK" e location.origin è il target. OH-OK è costruito a partire da codici carattere all'interno del browser e non compare mai nella richiesta, quindi appare solo se lo script iniettato è stato eseguito.
Le due pagine statiche funzionano allo stesso modo. Hanno come target http://localhost:8080,, quindi modifica il form action per un altro host, poi servile da un'origine diversa e aprile.
| File | Scopo |
|---|---|
poc-opening-hours-2.6-unauth-reflected-xss.sh | Invia la richiesta non autenticata, stampa il valore content riflesso, scrive una pagina dell'attaccante per il target ed esce con il risultato. |
poc-cross-origin-autosubmit.html | Pagina dell'attaccante con invio automatico. Il payload calcola OH-OK e lo scrive nel titolo della pagina e in un'intestazione. |
poc-reflected-xss.html | Pagina dell'attaccante con invio automatico. Il payload imposta window.XSSFIRED = 1 e riscrive il titolo della pagina con il dominio del sito. |
images/cross-origin-xss-executed.png | La pagina su cui il browser è atterrato dopo la consegna cross site, con titolo OH-OK. |
Solo per test di sicurezza autorizzati e scopi educativi. Eseguilo solo contro sistemi di tua proprietà o che sei autorizzato a testare.
Trovato e segnalato da Mor Golan, cacciatore di CVE e bug bounty hunter israeliano.






