
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-55182-TOOLS — Uno strumento completo di rilevamento e valutazione della sicurezza per CVE-2025-55182 | Kitploit

Strumenti/GitHubGitHub/mingyisecurity-lab/cve-2025-55182-tools
Scanner di VulnerabilitàAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingStrumento di Accesso Remoto
GitHubmingyisecurity-lab/cve-2025-55182-tools

CVE-2025-55182-TOOLS

Uno strumento completo di rilevamento e valutazione della sicurezza per CVE-2025-55182

Vedi Repository
22811 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    707
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    405
  • 5

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    352
  • 6

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    342

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-55182 Strumento di Exploit

CVE-2025-55182 Strumento completo di sfruttamento/rilevamento

Sviluppato da MingYi Security Lab
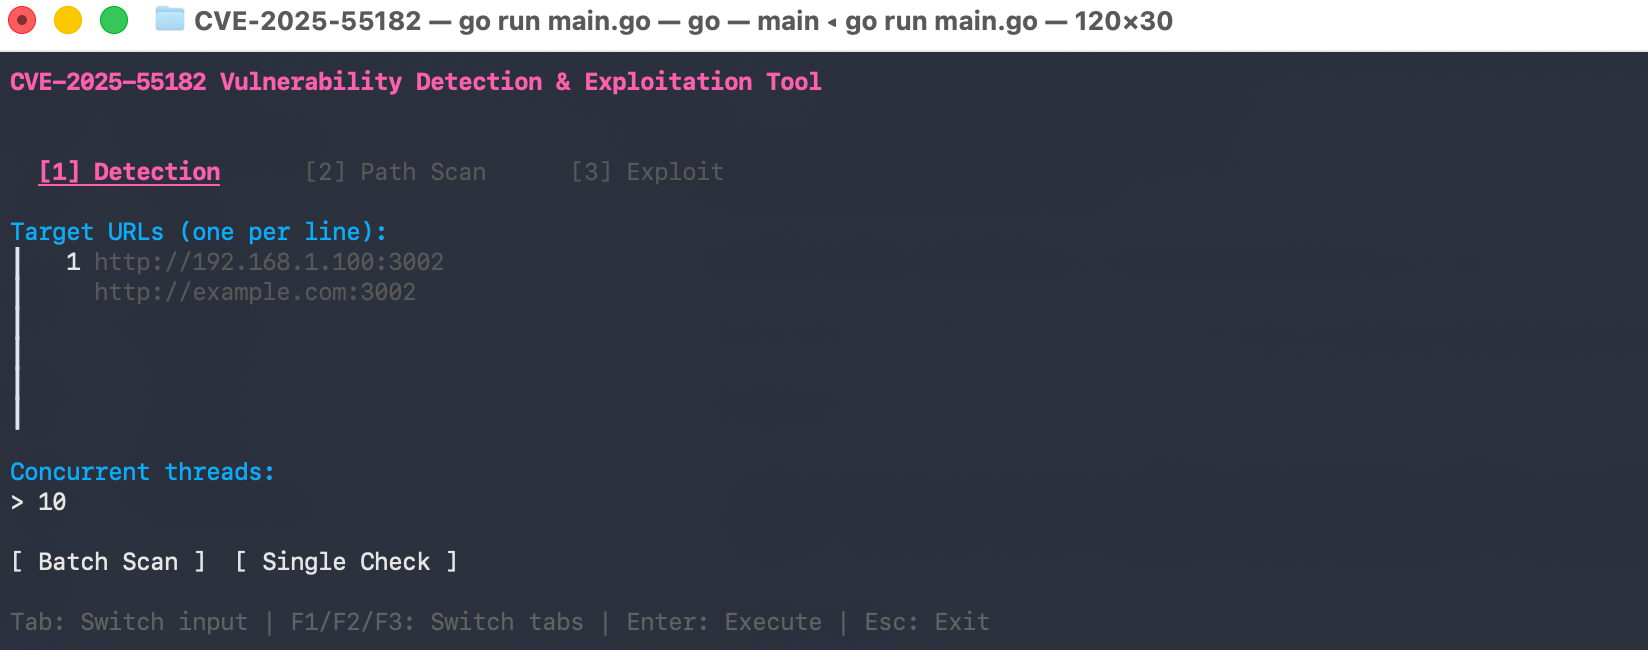
Screenshot

Caratteristiche

  • Rilevamento vulnerabilità: Scansione in batch di più target per individuare la vulnerabilità
  • Scansione dei percorsi: Scansione degli endpoint Server Action comuni per scoprire percorsi vulnerabili
  • Esecuzione remota di codice: Esegue comandi di sistema su target vulnerabili
  • Metodi di exploit multipli:
    • V1: vm#runInThisContext - Metodo RCE classico
    • V2: $@ Chunk.prototype.then - POC avanzato per Next.js 16.0.6+

Installazione

go build -o cve-tool main.go

Utilizzo

./cve-tool

Scorciatoie da tastiera

TastoAzione
TabPassa da un campo di input all'altro
Shift+TabCampo di input precedente
F1 / Ctrl+1Scheda Rilevamento
F2 / Ctrl+2Scheda Scansione percorsi
F3 / Ctrl+3Scheda Exploit
EnterEsegue l'azione corrente
Ctrl+QComandi rapidi (scheda Exploit)
Ctrl+ECambia metodo di exploit (scheda Exploit)
EscEsci

Schede

  1. Rilevamento: Scansiona uno o più target per individuare la vulnerabilità
  2. Scansione percorsi: Scopre endpoint vulnerabili su un singolo target
  3. Exploit: Esegue comandi su target confermati vulnerabili

Dizionario dei percorsi predefinito

Il tool include i percorsi Server Action più comuni:

  • /, /formaction, /action, /actions
  • /api/action, /api/actions, /api/form, /api/submit
  • /submit, /form, /rsc, /_rsc
  • /_next/forms, /server-action, /server-actions

Metodi di exploit

V1: vm#runInThisContext

Metodo RCE classico che utilizza vm#runInThisContext per eseguire codice JavaScript arbitrario.

V2: $@ Chunk.prototype.then (Next.js 16.0.6+)

POC avanzato che utilizza la deserializzazione $@ per ottenere un riferimento Chunk e imposta Chunk.prototype.then come proprietà then dell'oggetto root. Questo attiva la deserializzazione di Blob con il costruttore Function per l'RCE.

Idea principale:

  1. Utilizzare la deserializzazione $@ per ottenere un riferimento Chunk
  2. Impostare Chunk.prototype.then come proprietà then
  3. Quando viene atteso/risolto, then viene invocato con l'oggetto root come this
  4. Impostare lo stato su RESOLVED_MODEL per chiamare initializeModelChunk con un chunk fittizio
  5. Attivare la deserializzazione di Blob che chiama response._formData.get con un payload controllato dall'attaccante

Disclaimer

Questo strumento è destinato esclusivamente a test di sicurezza autorizzati. L'accesso non autorizzato a sistemi informatici è illegale.

Licenza

Copyright © 2025 MingYi Security Lab. Tutti i diritti riservati.

Scarica lo strumento



