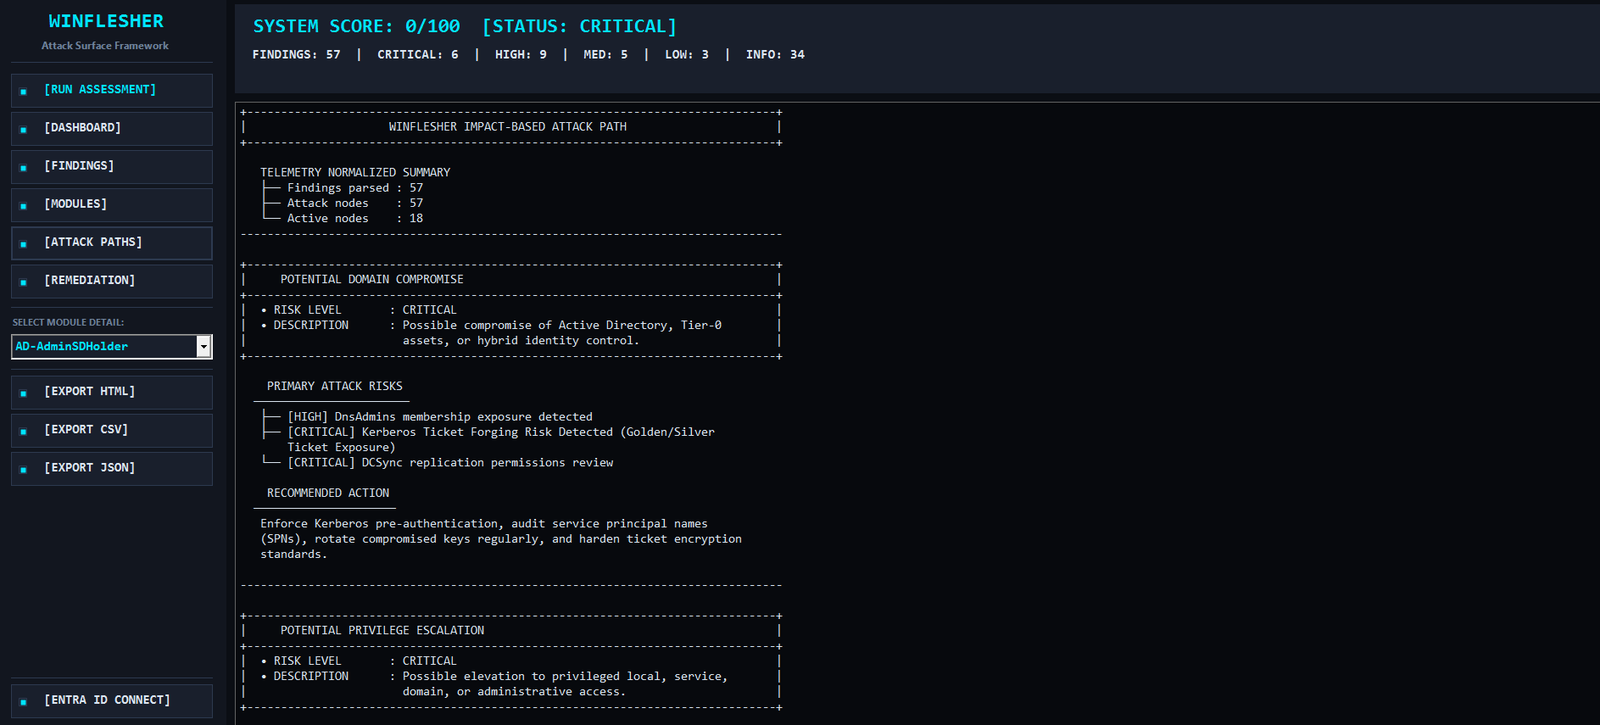

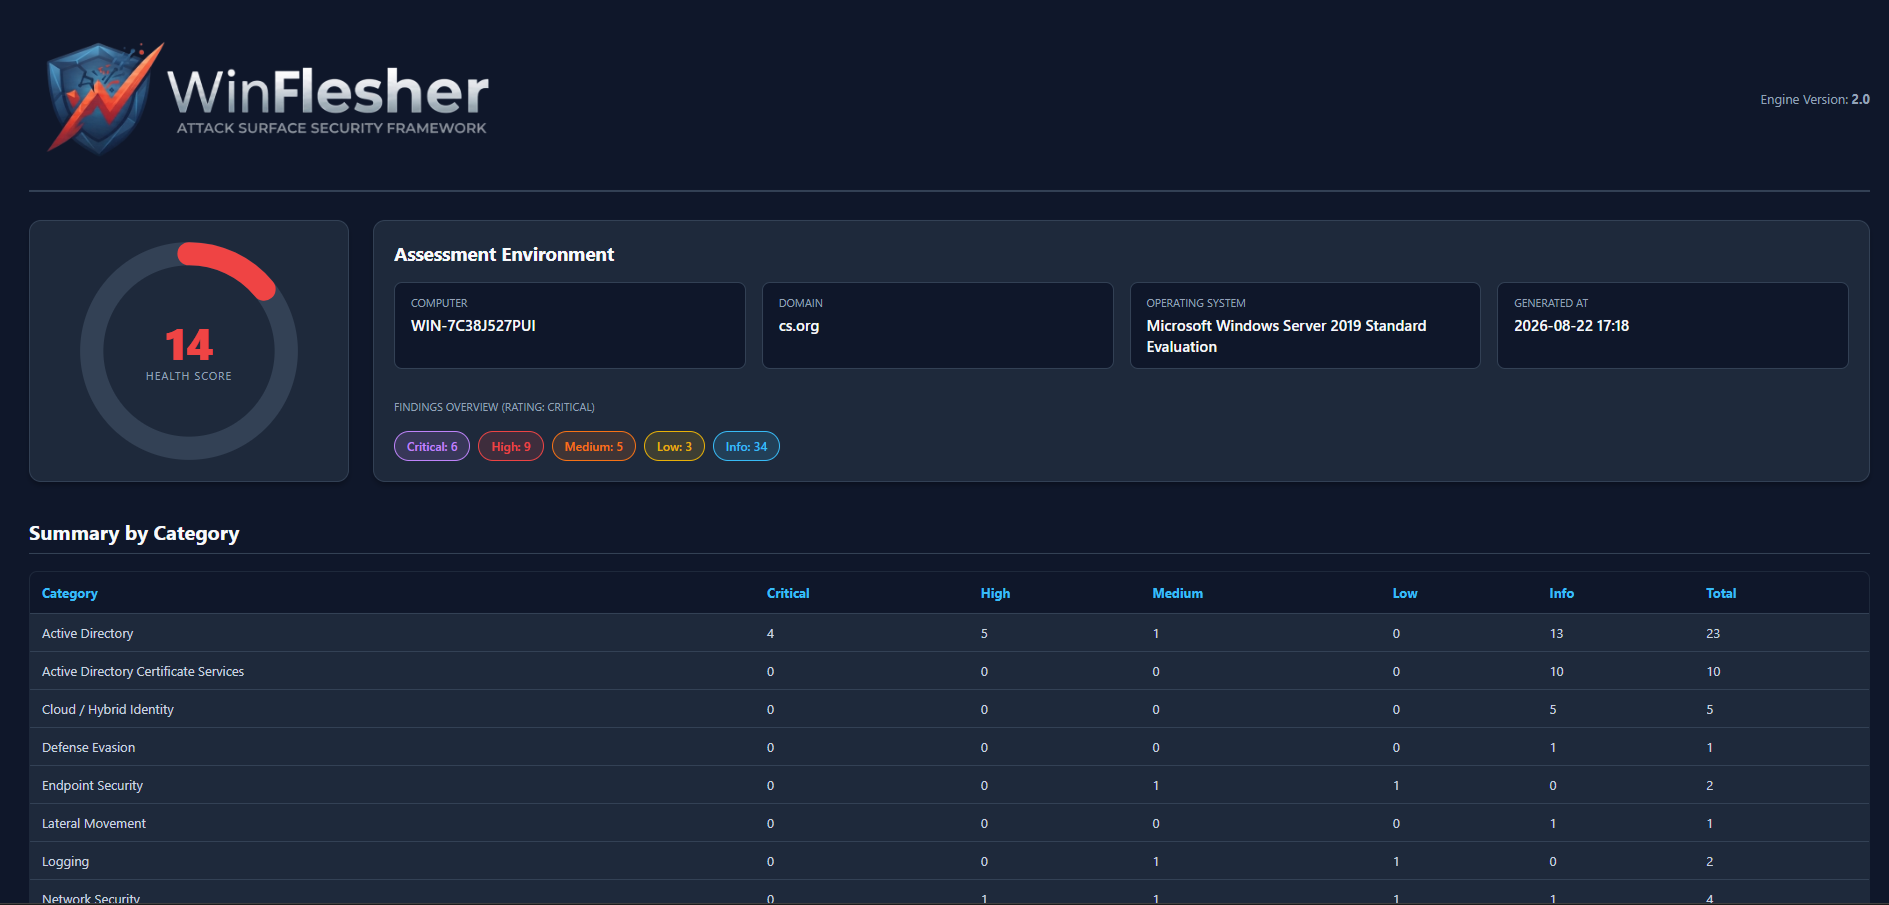
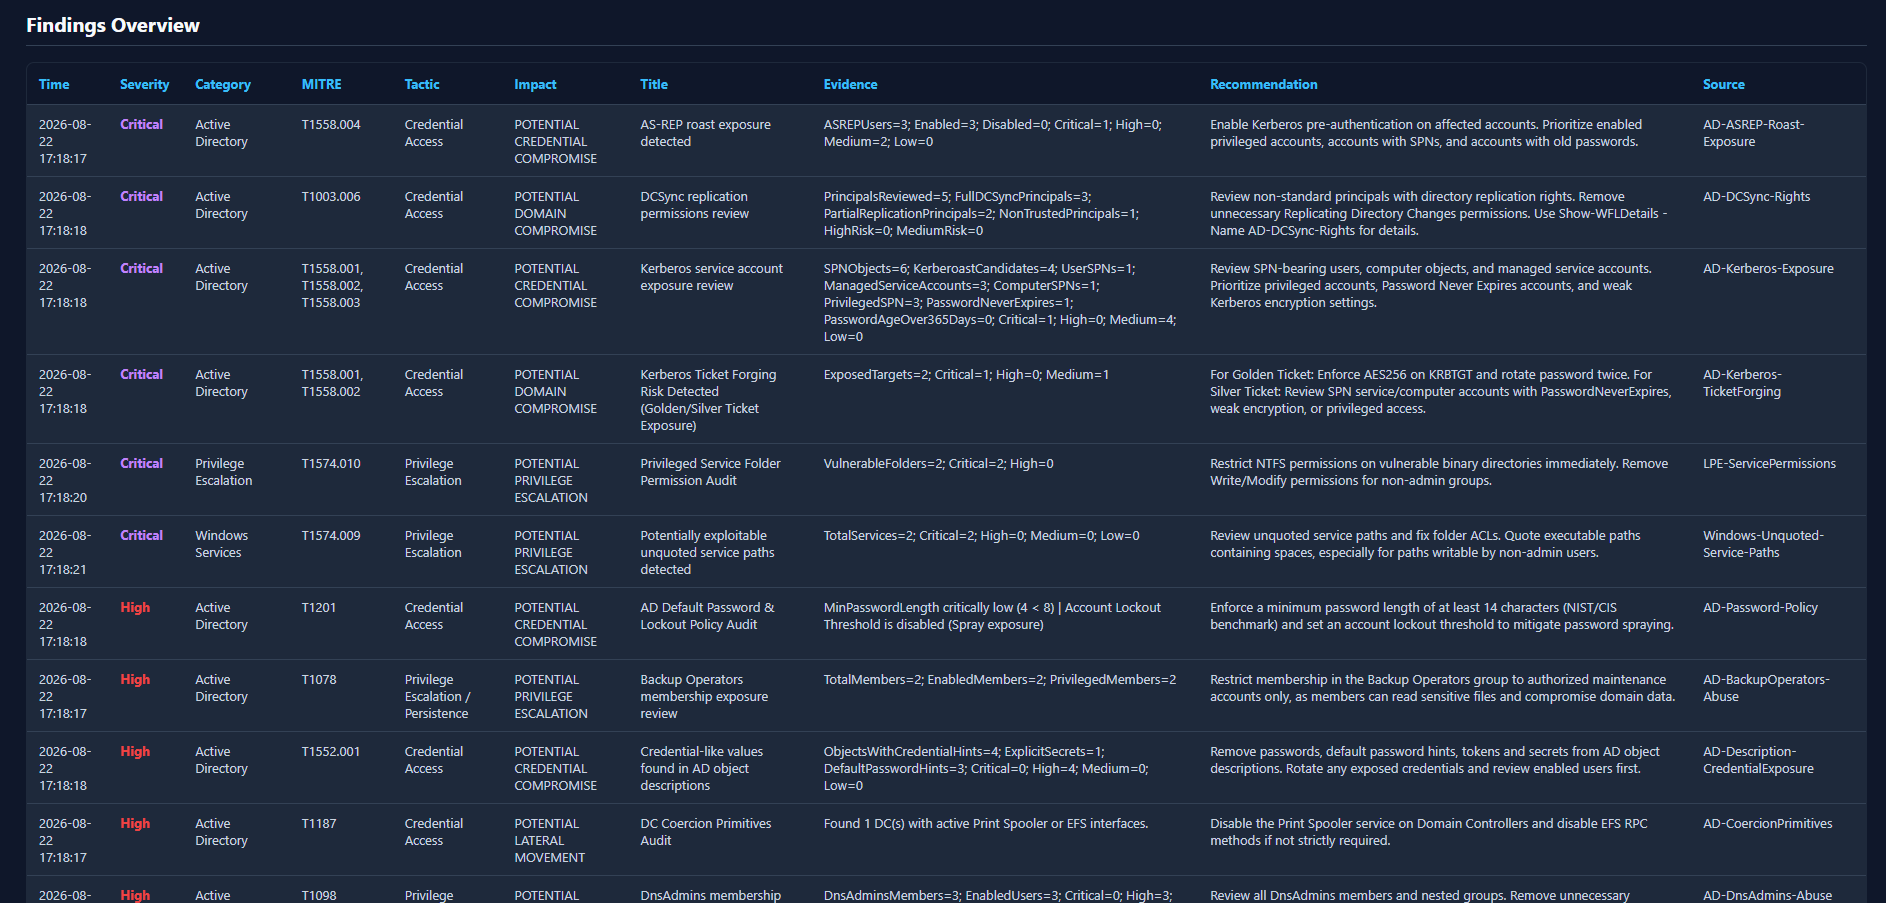
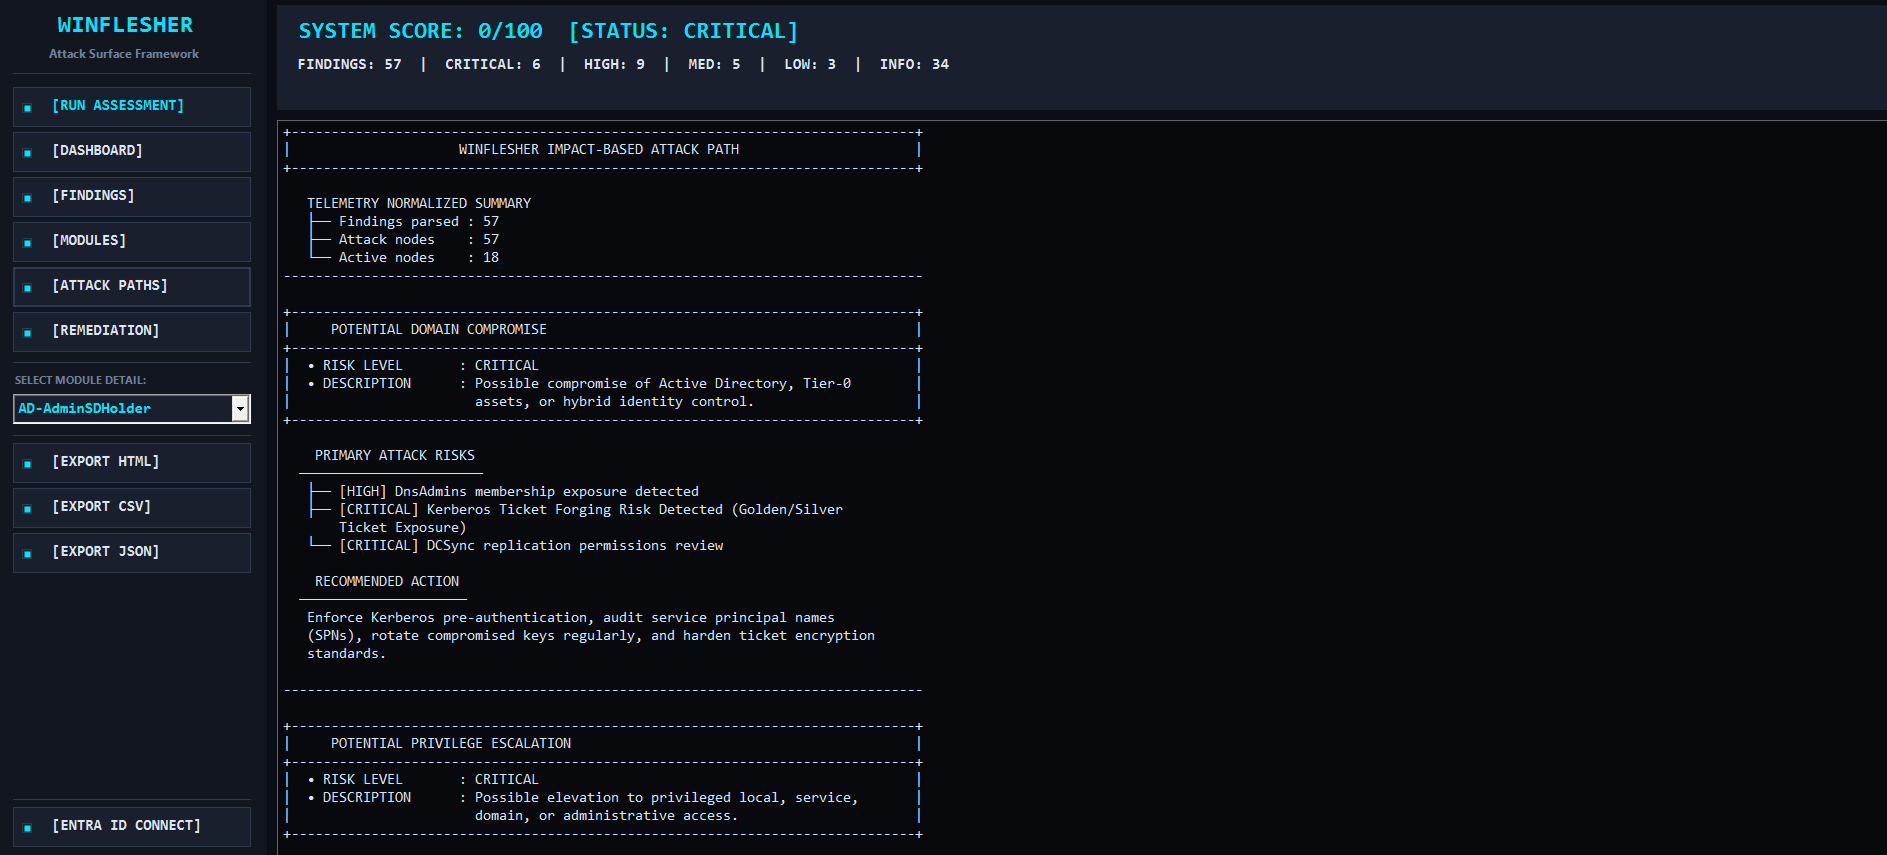
Framework automatizzato di valutazione della superficie d'attacco per Active Directory e infrastrutture locali, che correla le vulnerabilità con i percorsi di attacco verso il compromesso del dominio, l'escalation dei privilegi e il movimento laterale, con indicazioni di remediation.
Come se PingCastle fosse uscito a bere con Bloodhound, e alla fine avessero deciso di fare sul serio. 🍷
Sviluppato per professionisti della sicurezza e auditor di cybersecurity, WinFlesher automatizza la scoperta delle vulnerabilità e la correlazione dei percorsi critici all'interno di Active Directory e delle infrastrutture locali.
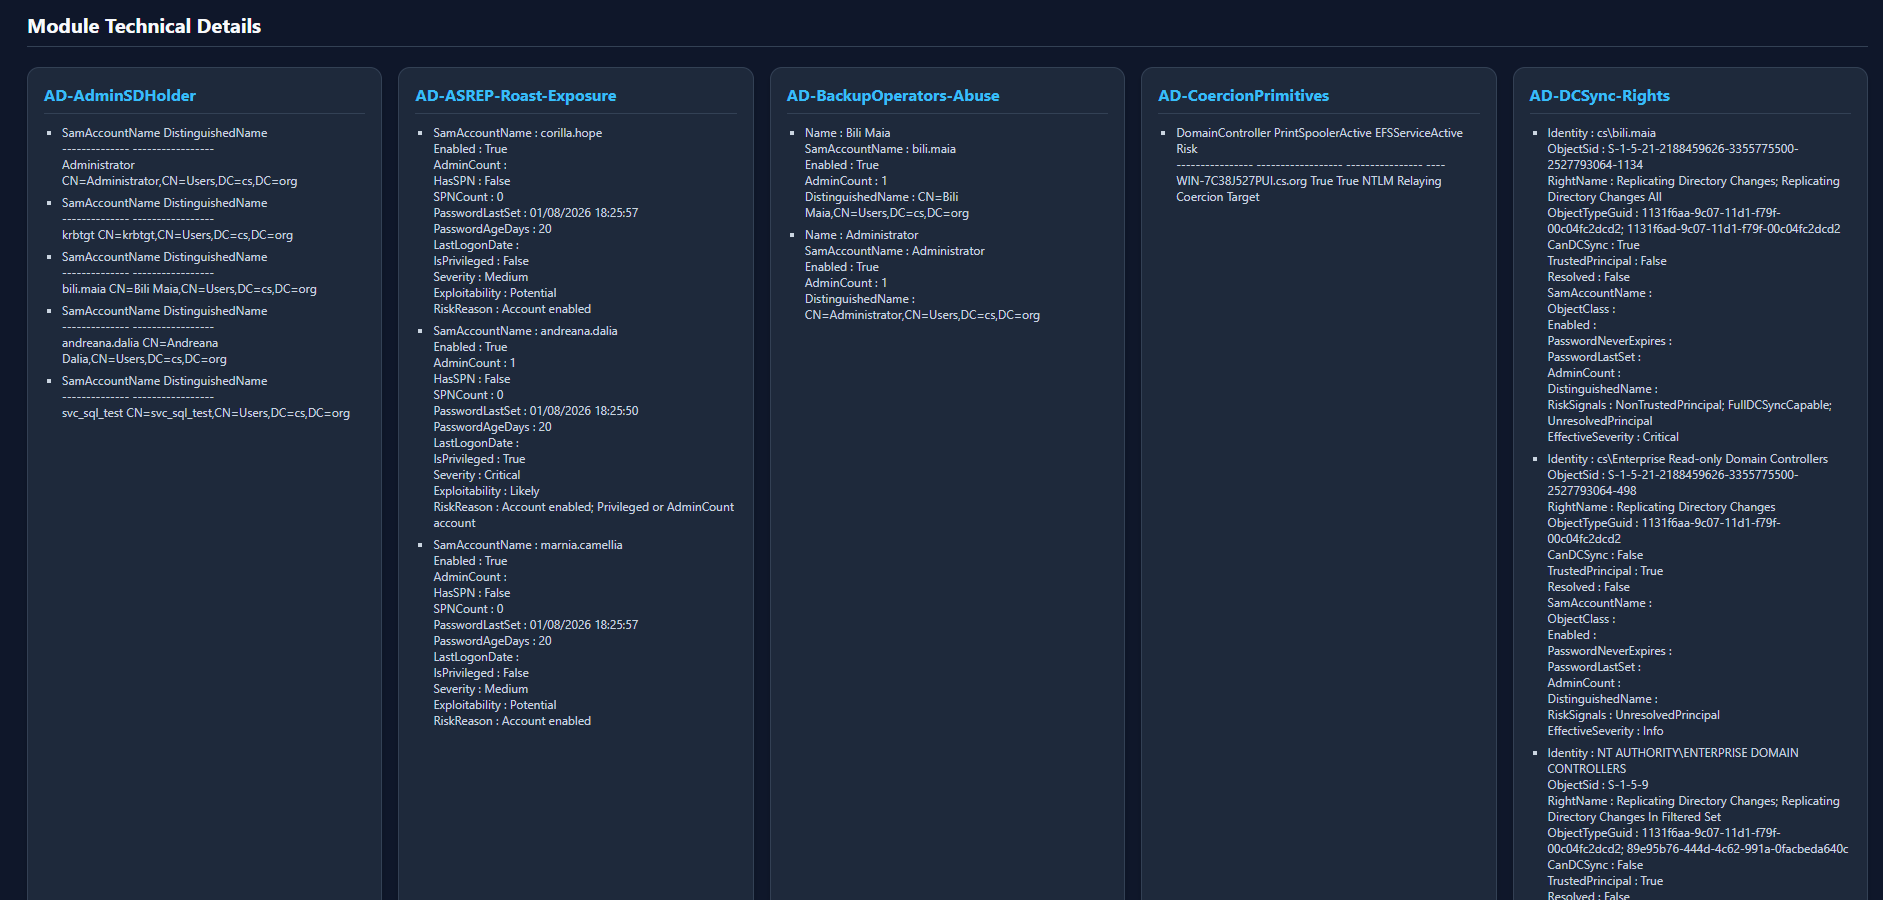
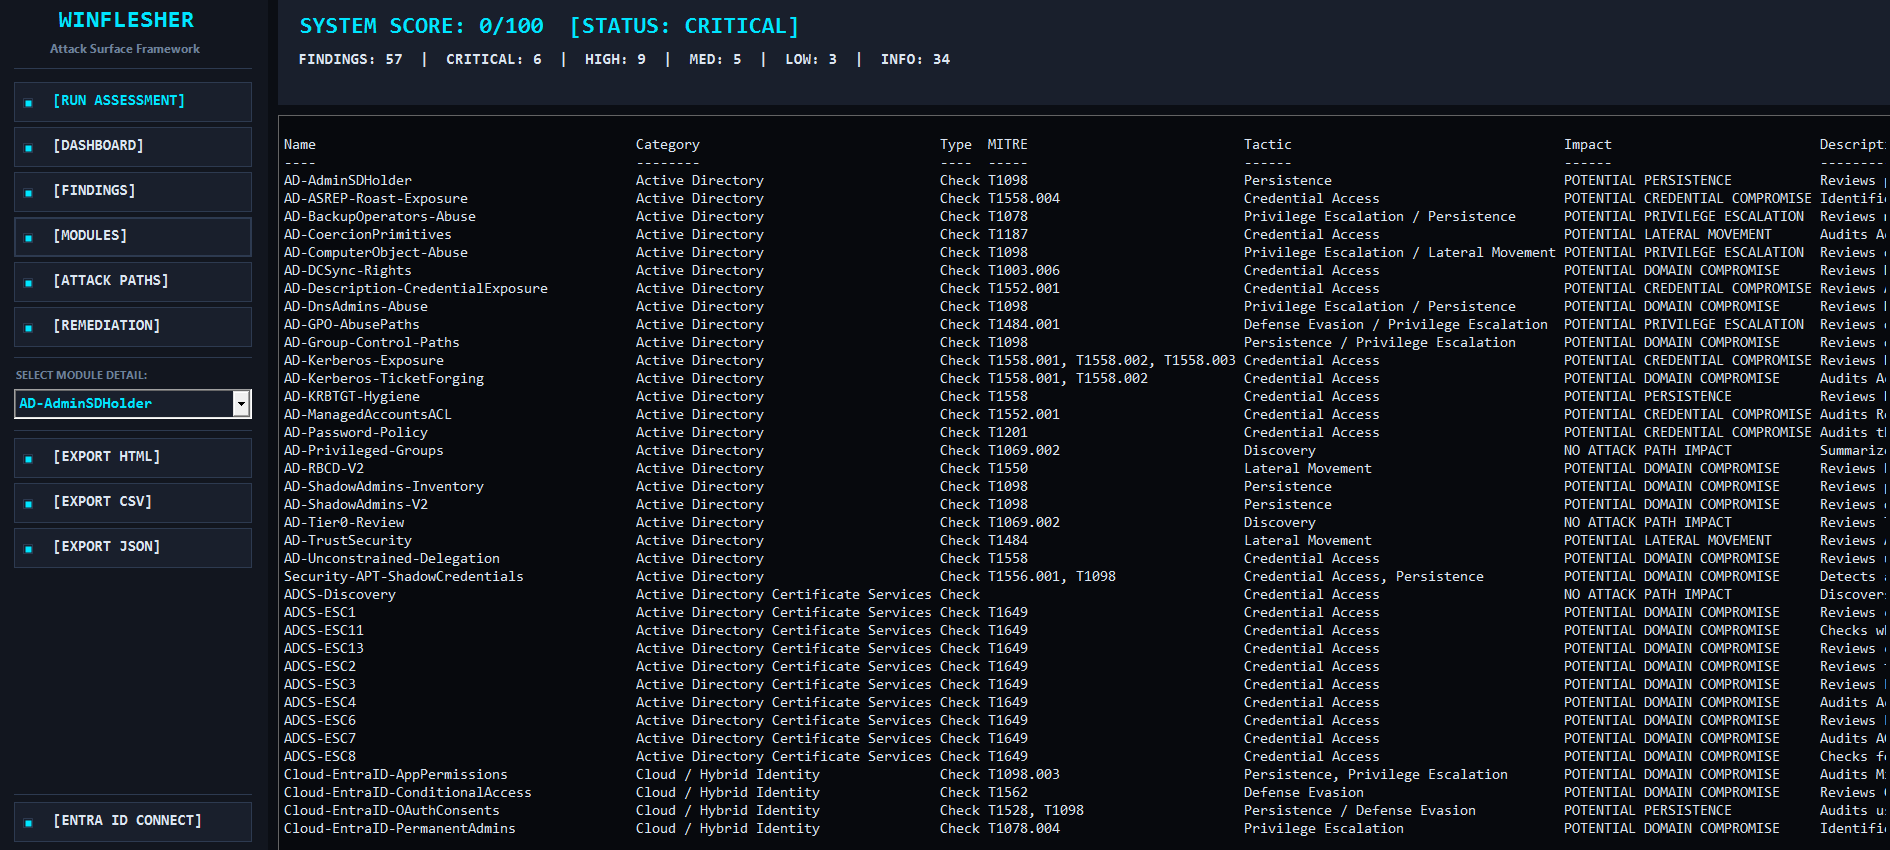
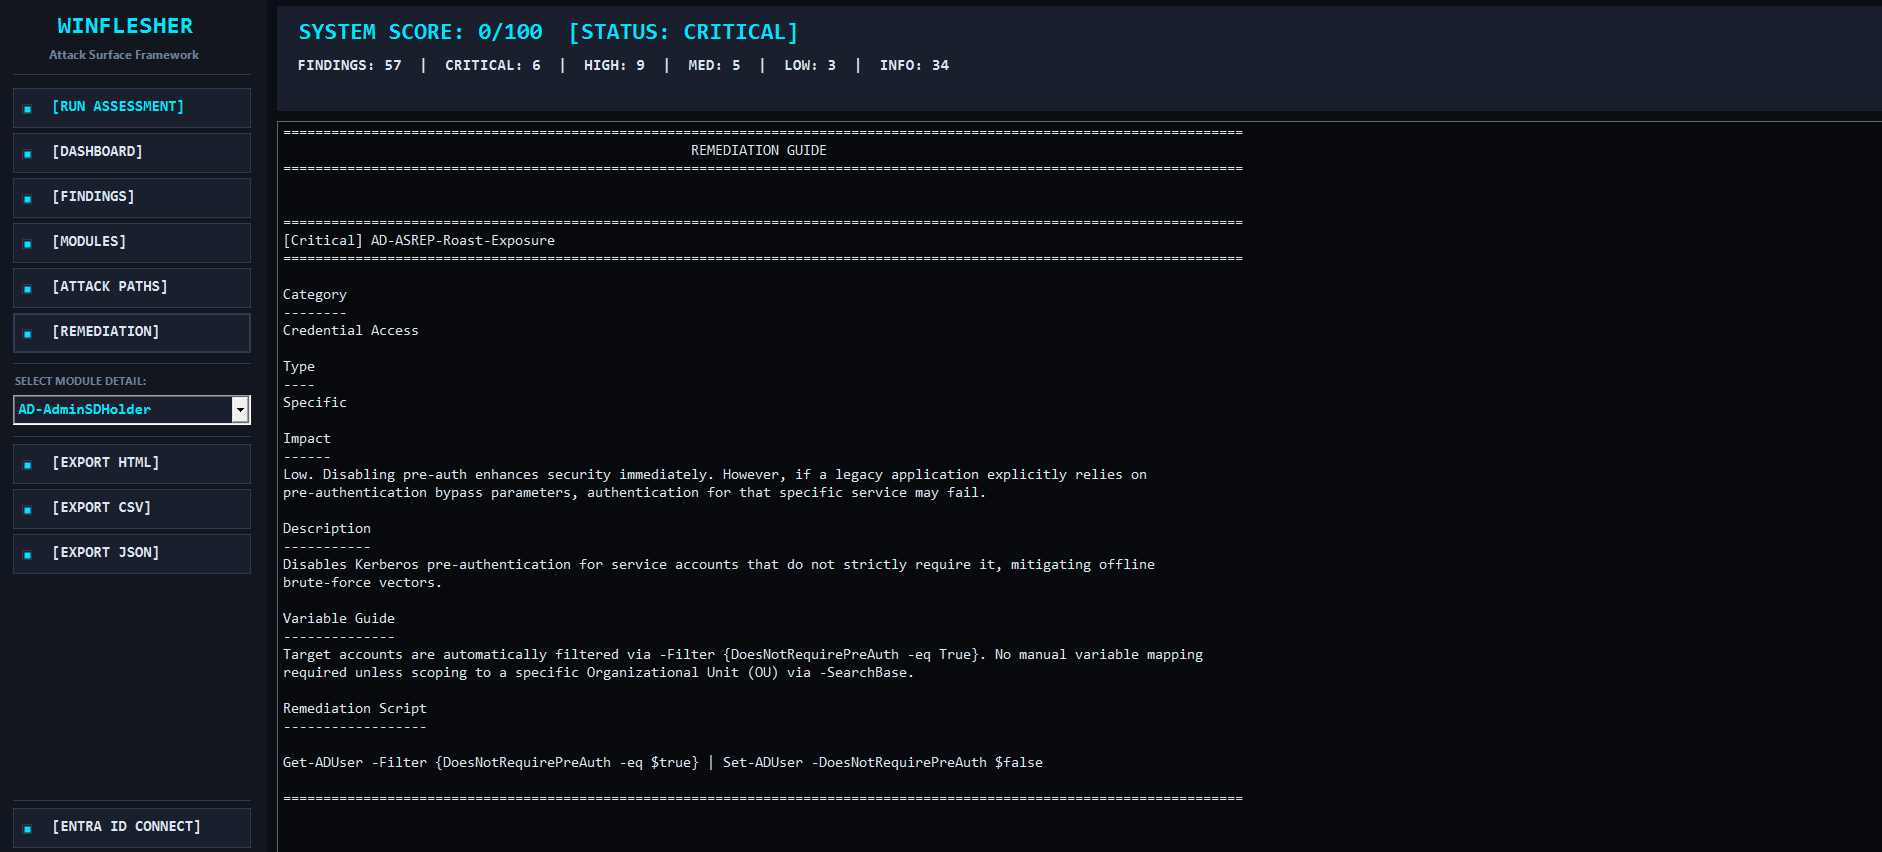
WinFlesher offre un approccio modulare e basato sulla telemetria per la gestione del rischio:
Il modo più rapido per iniziare è scaricare l'intero repository come archivio ZIP ed estrarlo localmente:
Scaricare il repository facendo clic sul pulsante "Download ZIP" nella pagina principale di GitHub.
Estrarre il file ZIP in una cartella sicura (ad es. C:\Tools\WinFlesher).
Nota: Assicurarsi che l'esecuzione degli script PowerShell sia abilitata sul sistema:
Set-ExecutionPolicy Bypass -Scope Process -Force
Active Directory:
Install-WindowsFeature RSAT-AD-PowerShell
Microsoft Graph (per Entra ID):
Install-Module Microsoft.Graph.Applications -Scope CurrentUser
. .\Invoke-Winflesher.ps1

