
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-32463 — Escalation dei privilegi locali a root tramite sudo chroot in Linux | Kitploit

Strumenti/GitHubGitHub/mgunturg/cve-2025-32463
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPost-ExploitPenetration TestingRed Teaming
GitHubmgunturg/cve-2025-32463

CVE-2025-32463

Escalation dei privilegi locali a root tramite sudo chroot in Linux

Vedi Repository
261 anno faNon ancora revisionato
Condividi

CVE-2025-32463

Escalation locale dei privilegi a root tramite Sudo chroot in Linux.

Che cos'è?

Per la notizia puoi leggere qui :

  • https://www.helpnetsecurity.com/2025/07/01/sudo-local-privilege-escalation-vulnerabilities-fixed-cve-2025-32462-cve-2025-32463/

TL;DR e CMIIW Quindi, sudo è il comando per eseguire un comando come admin/root. Un utente può eseguire sudo solo se fa parte del gruppo sudoers. Ma c'è un bug nel binario sudo che consente a un utente normale, senza il permesso di eseguire sudo, di passare a root.

Il bug è una falla nell'opzione --chroot del comando sudo. Il comando chroot consente di eseguire un comando in una directory temporanea. Il problema è che sudo controlla il file di configurazione all'interno di quella directory temporanea, prima di verificare se l'utente può eseguire sudo o meno.

Se questo file di configurazione può essere in qualche modo modificato e indirizzato verso un codice modificato per ottenere l'accesso root, possiamo ottenere l'accesso root senza autenticarci o essere registrati come sudoer. Perché nel processo, per ottenere quelle informazioni, il sistema esegue il comando come root (temporaneamente).

Qual è il file di configurazione? /etc/nsswithc.conf. Questo file di configurazione viene usato dal sistema per sapere, ad esempio, a quale gruppo appartiene questo utente, e così via. All'interno di questo file nsswitch, più o meno è così:

<database> <source1> <source2> ... <sourcen>

passwd  files systemd
group   files systemd
shadow  files
gshadow files
...

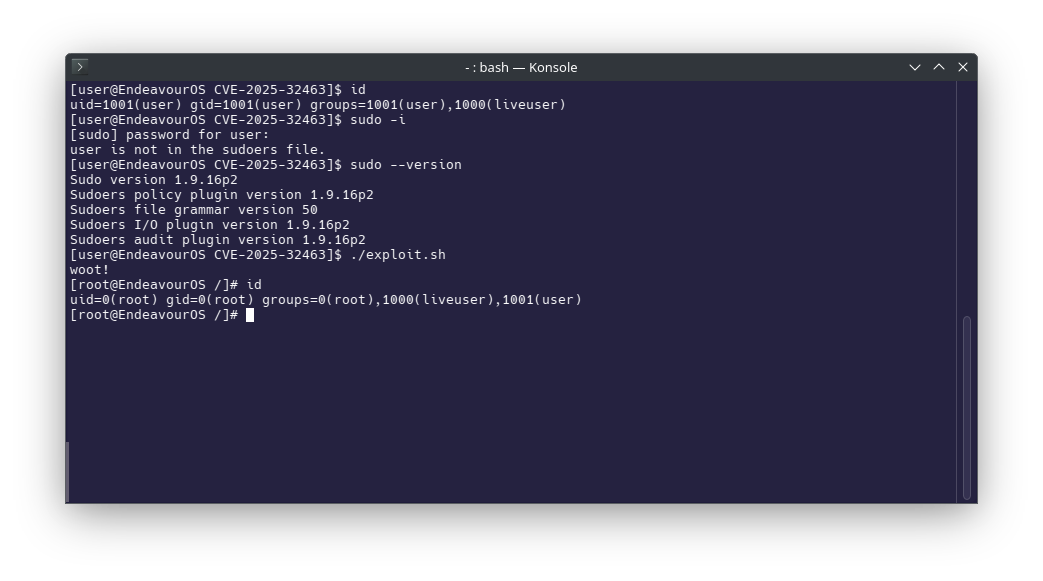
Ecco! Se la sorgente dati utilizzata è files, nss chiamerà una libreria chiamata libnss_files.so.2. Questo file contiene codice C che, se lo modifichiamo, molto probabilmente possiamo ottenere l'accesso root. Perché il sistema lo esegue come root anche se il comando non viene eseguito da un utente sudoers. Si può vedere nel file exploit.sh.

In sintesi :

  • creare un file di configurazione falso, cioè /etc/nsswitch.conf in una cartella che controlliamo.
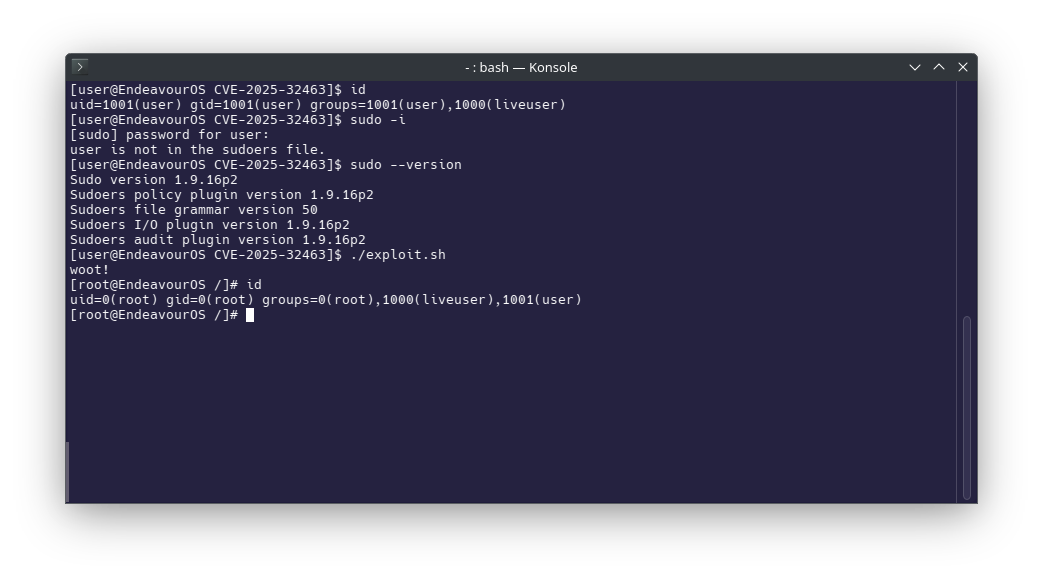

  • usare chroot per reindirizzare sudo verso quella cartella.
  • far caricare a sudo una libreria in cui è stato iniettato del codice per ottenere l'accesso root.

POC

POC

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    407
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    270

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




