
 memn0ps/matrix-rs
Rusty Hypervisor - Hypervisor Blue Pill di Tipo 2 per il kernel Windows, scritto in Rust (Nome in codice: Matrix)


Blog: https://memn0ps.github.io/hypervisors-for-memory-introspection-and-reverse-engineering/
Un hypervisor di ricerca di tipo 2 basato su Rust, leggero, memory-safe ed estremamente veloce, con hook per Intel VT-x, focalizzato sullo studio dei concetti fondamentali della virtualizzazione.
Nota: L'hypervisor Illusion (Windows UEFI Blue Pill Type-1 Hypervisor in Rust) è più stabile, supporta più funzionalità ed è complessivamente meglio progettato. L'hypervisor Matrix (Windows Kernel Blue Pill Type-2 Hypervisor in Rust) è una versione più vecchia e sperimentale e non è pensato per l'uso in produzione. Entrambi i progetti servono come modelli per aiutare le persone a iniziare con lo sviluppo di hypervisor in Rust.
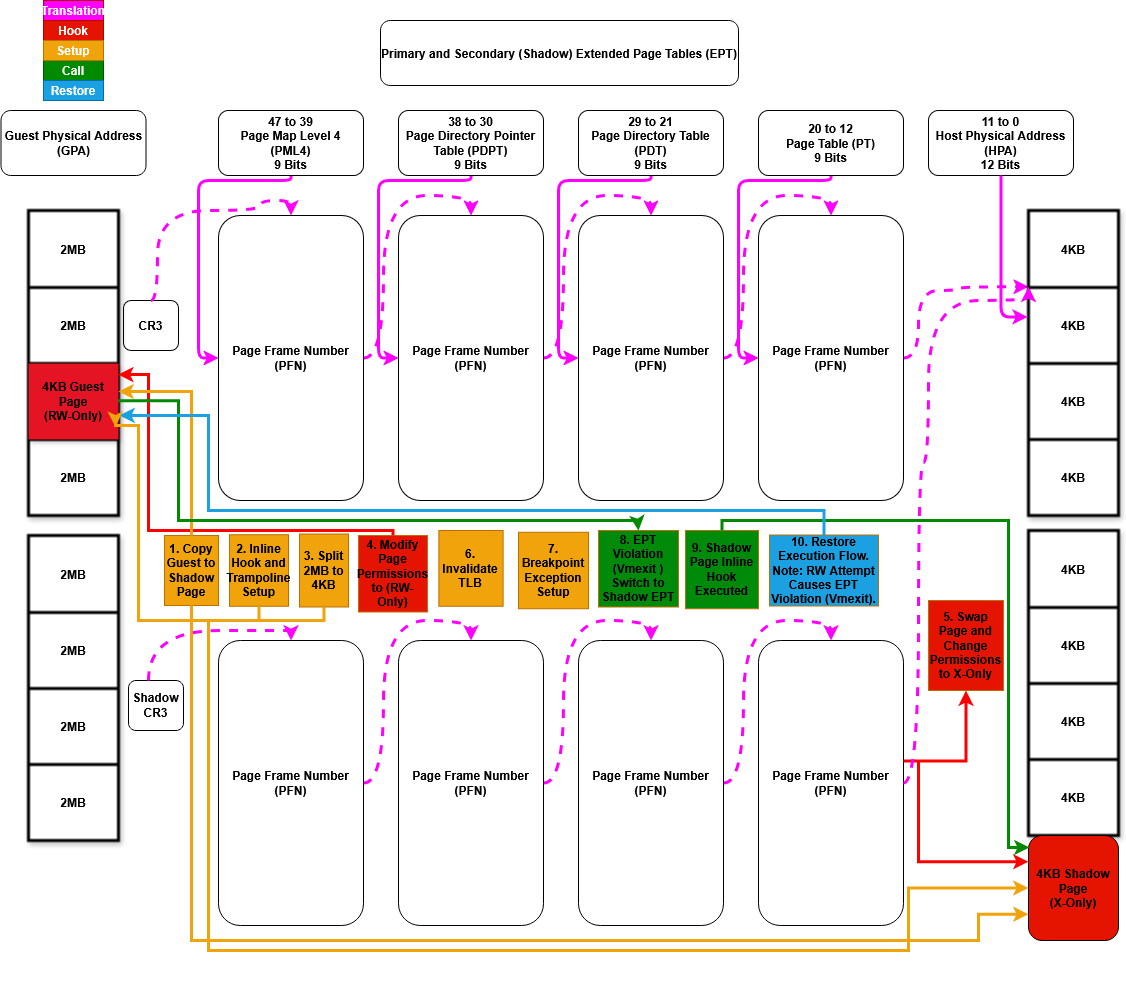 Figura 0: Hook delle Extended Page Tables (EPT) (Matrix)
ExceptionOrNmi (#GP, #PF, #BP, #UD), Cpuid, Getsec, Vmcall, Vmclear, Vmlaunch, Vmptrld, Vmptrst, Vmresume, Vmxon, Vmxoff Rdmsr, Wrmsr, Invd, Rdtsc, EptViolation, EptMisconfiguration, Invept, Invvpid, Xsetbv.int3) compatibili con PatchGuard.rustup toolchain install nightly e rustup default nightly.winget install LLVM.LLVM.cargo install cargo-make cargo-expand cargo-edit cargo-workspaces.WDKContentRoot in modo che punti al percorso di installazione del WDK, se non è stata impostata automaticamente durante l'installazione del WDK:[System.Environment]::SetEnvironmentVariable("WDKContentRoot", "C:\Program Files (x86)\Windows Kits\10", [System.EnvironmentVariableTarget]::User)
cargo make --profile development.cargo make --profile release.bcdedit.exe /set testsigning on.bcdedit.exe /bootdebug {bootmgr} on
bcdedit.exe /bootdebug on
bcdedit.exe /debug on
Configurazione: bcdedit.exe /dbgsettings net hostip:w.x.y.z port:n.
regedit.exe.HKLM\SYSTEM\CurrentControlSet\Control\Session Manager.Debug Print Filter con DWORD DEFAULT = 8.$serialPort = New-Object System.IO.Ports.SerialPort COM2,9600,None,8,One; $serialPort.Open().Usa il Service Controller (sc.exe) per creare e gestire il servizio dell'hypervisor:
sc.exe create matrix type= kernel binPath= C:\Windows\System32\drivers\matrix.sys
sc.exe query matrix
sc.exe start matrix
Configurazione per VMware Workstation
Compila il progetto: segui le istruzioni di compilazione fornite nelle sezioni precedenti per compilare il progetto.
Configura VMware Workstation
Configura la porta seriale VMware per il debug.
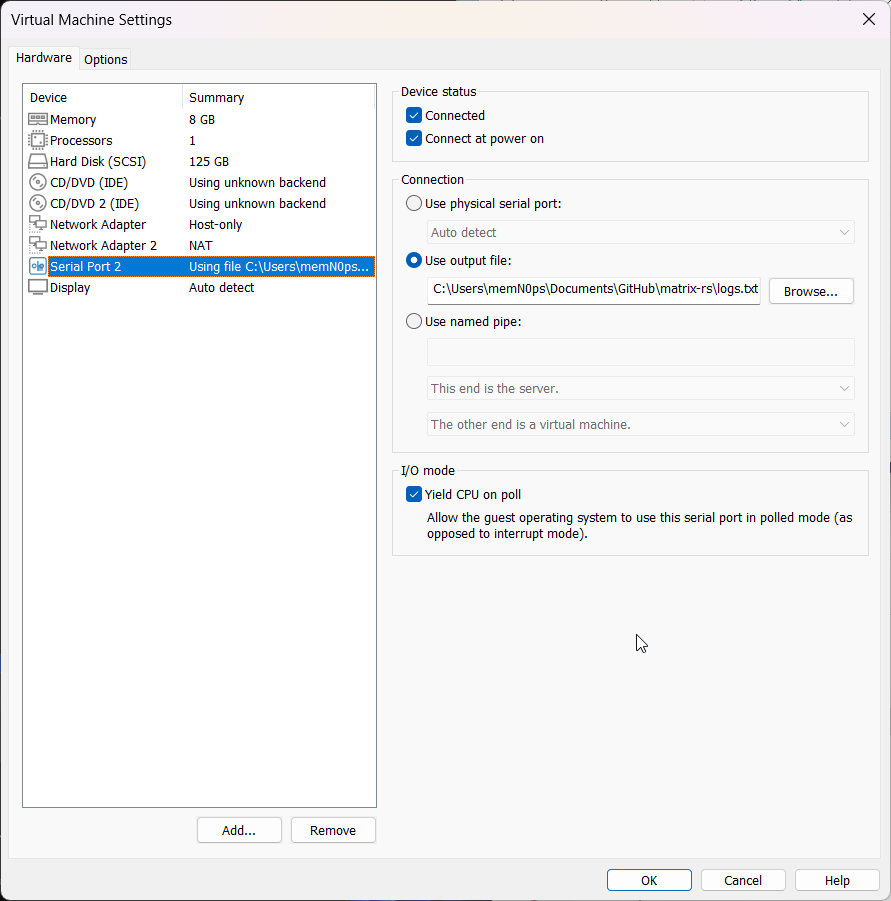 Figura 1: Impostazioni della Porta Seriale VMware
Assicurati che "Virtualize Intel VT-x/EPT or AMD-V/RVI" sia abilitata e che "Virtualize IOMMU (IO memory management unit)" sia abilitata.
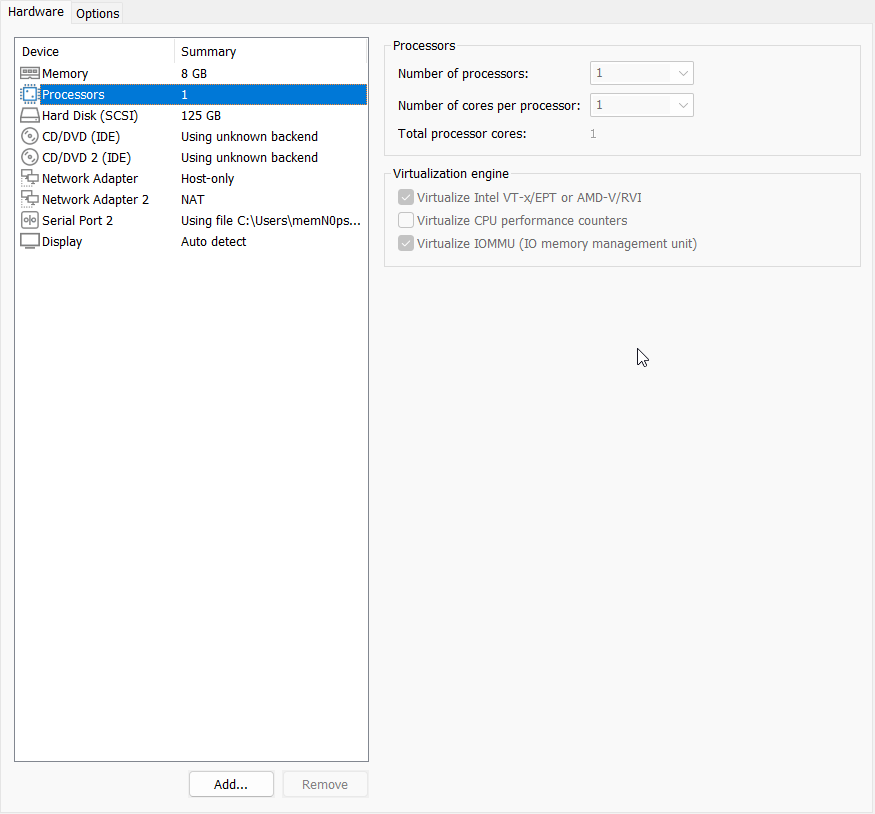 Figura 2: Impostazioni dei Processori VMware
Copia il Driver
Copia il driver matrix.sys nella directory C:\Windows\System32\drivers.
Debug della Porta Seriale VMware
Esegui lo script PowerShell nella sezione Debug della Porta Seriale per aprire la porta seriale.
Carica l'Hypervisor
Usa lo script PowerShell load.ps1 mostrato nella sezione Gestione del Servizio per creare e avviare il servizio dell'hypervisor.
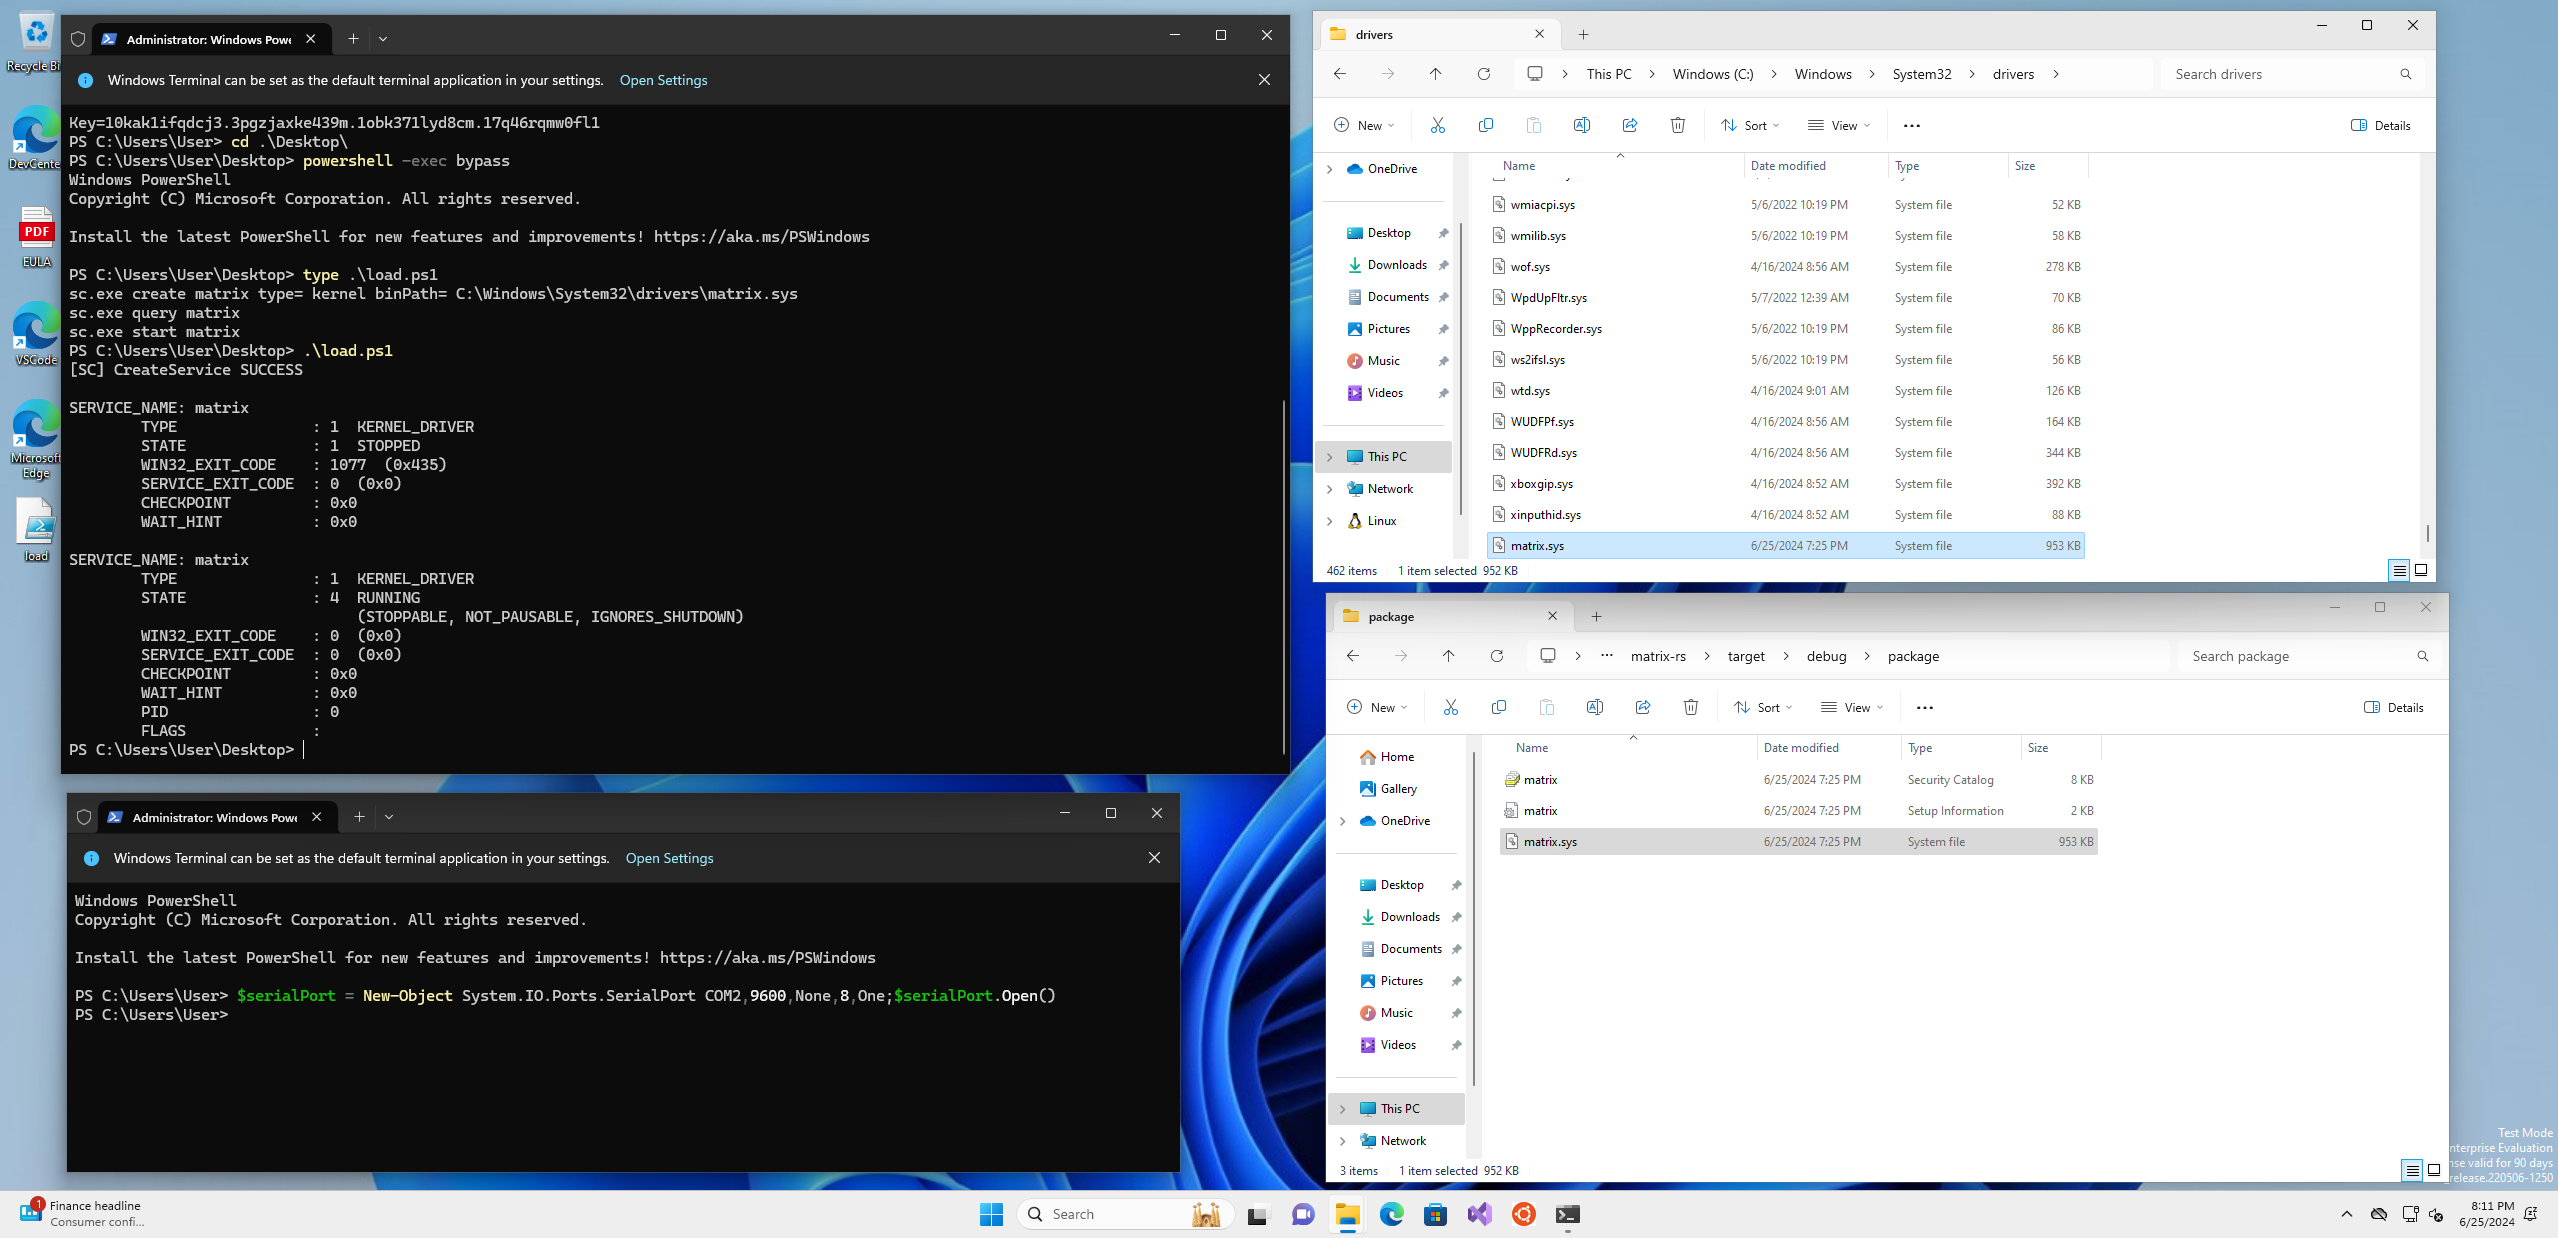 Figura 3: Caricamento dell'Hypervisor
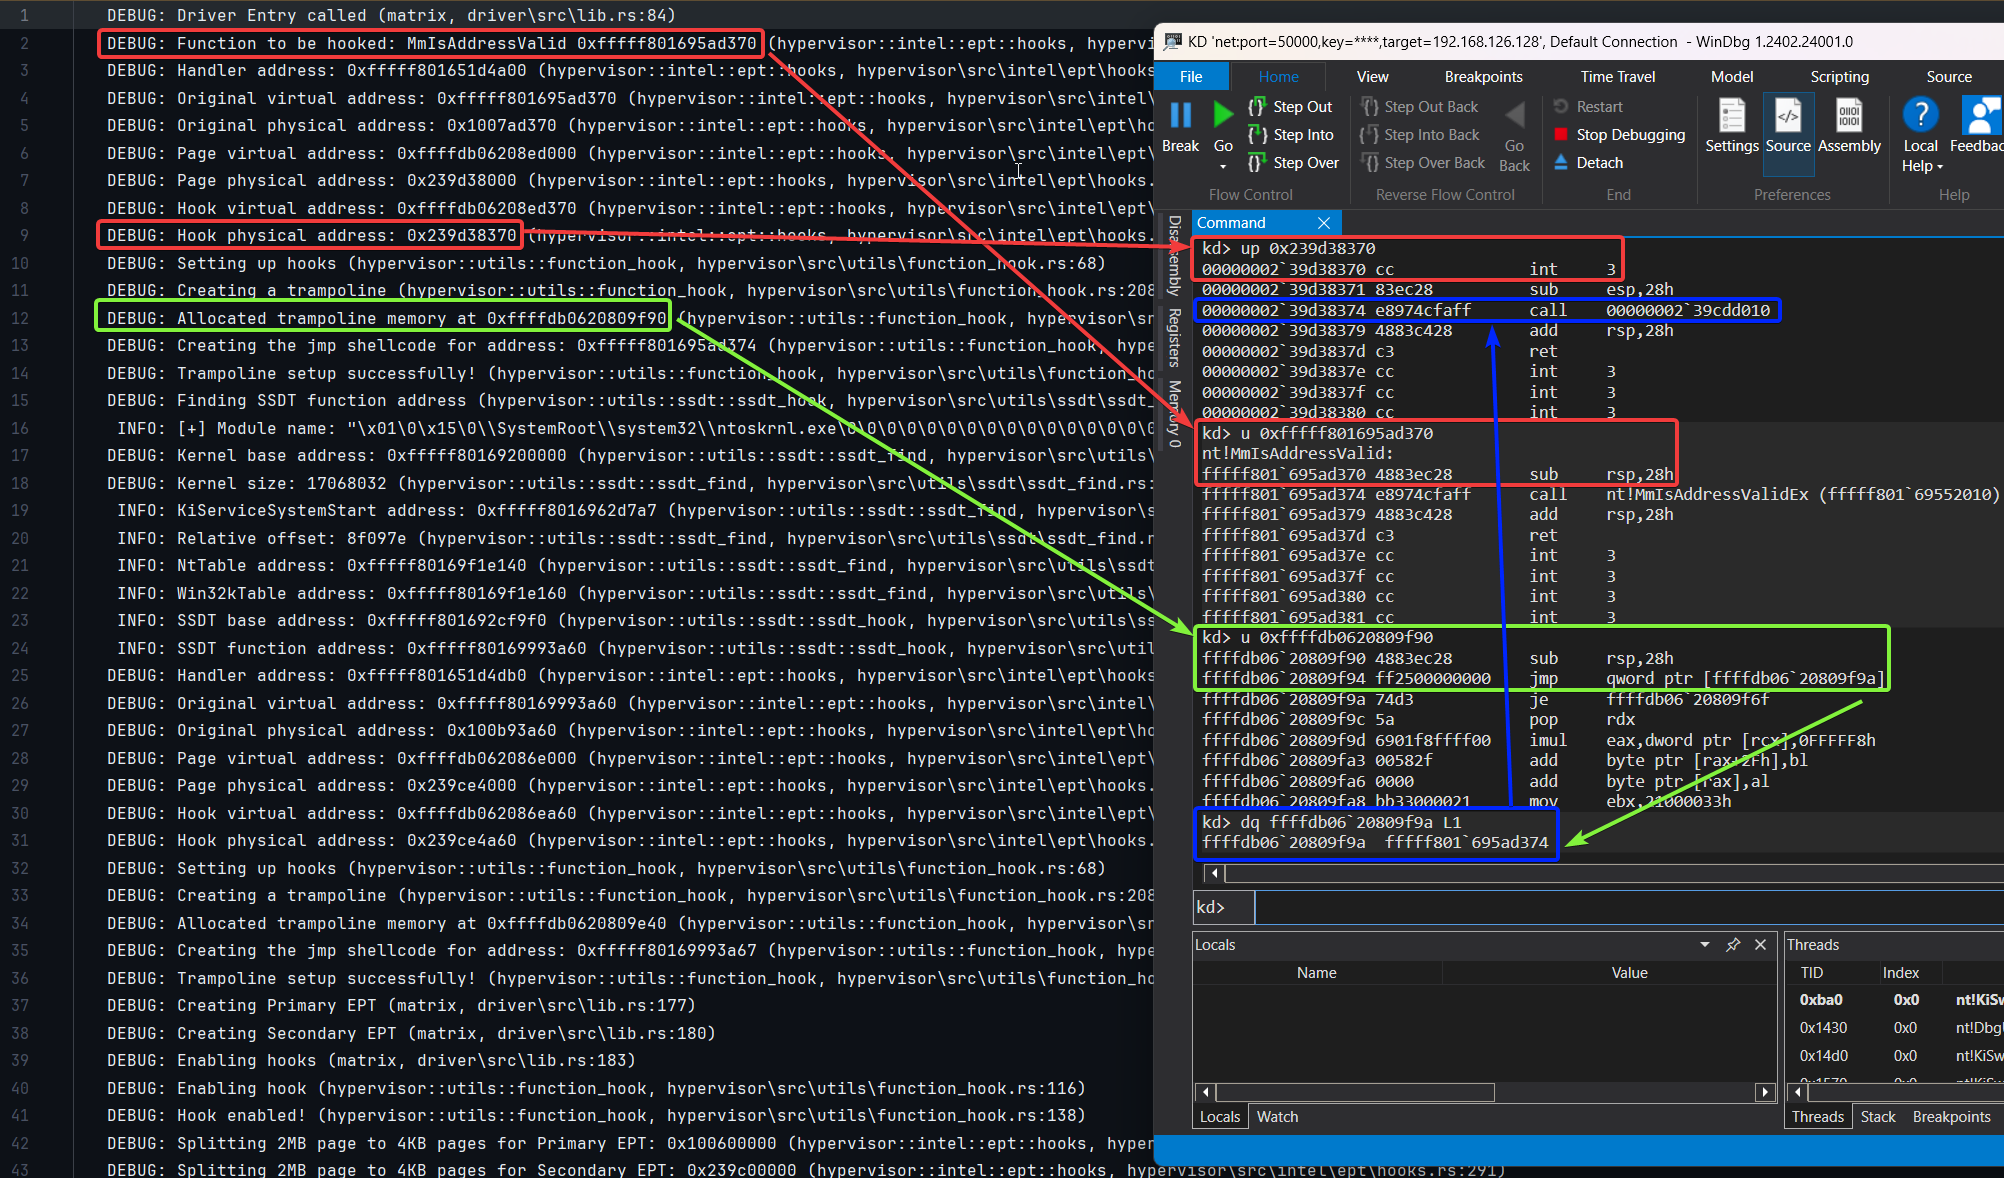 Figura 4: Configurazione PoC con Log e Windbg
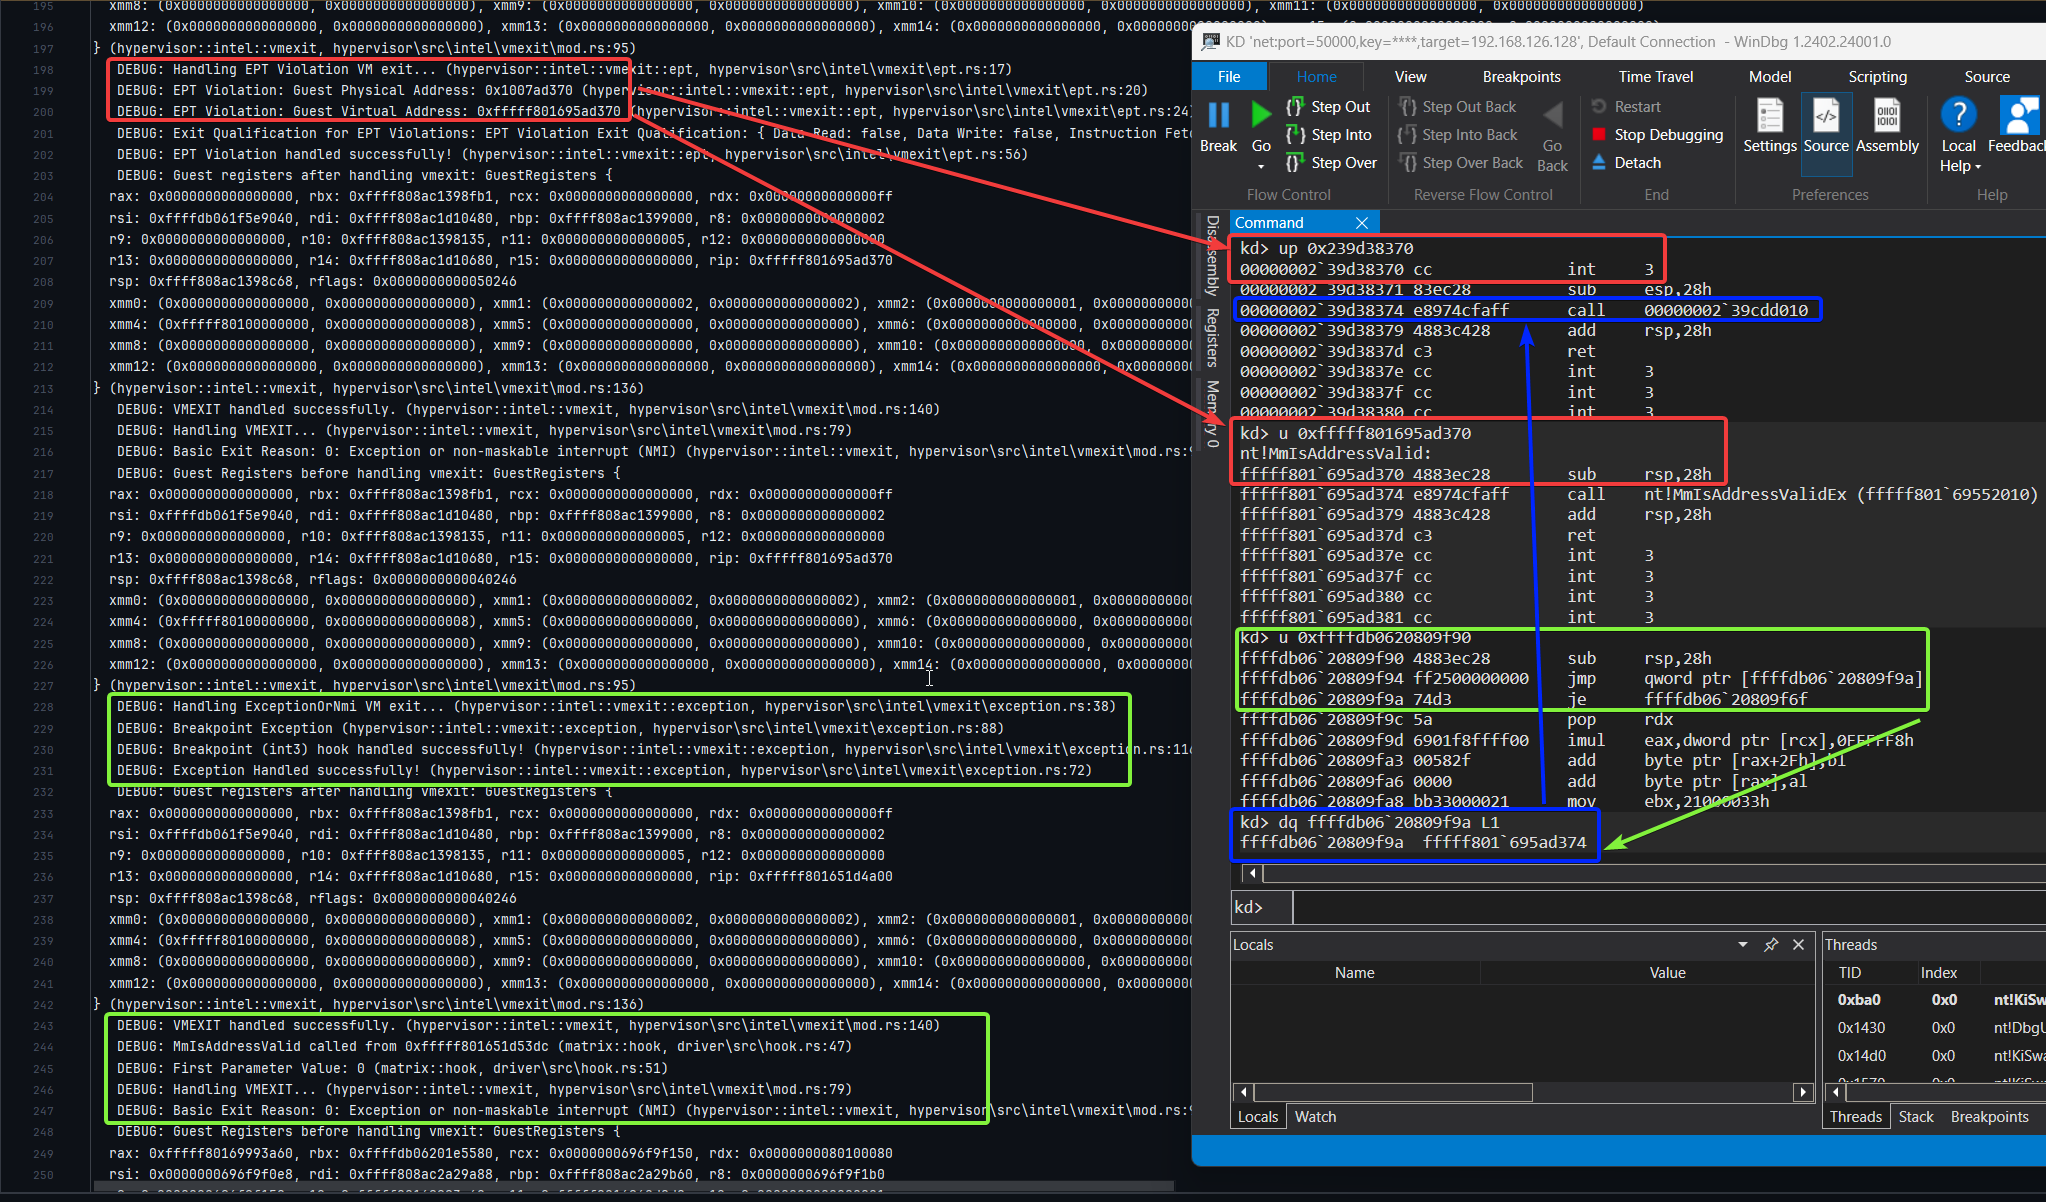 Figura 5: Esecuzione PoC con Log e Windbg
Un grande ringraziamento alle fantastiche persone e risorse che hanno contribuito a dare forma a questo progetto. Un ringraziamento speciale a tutti coloro elencati di seguito. Anche se non ho usato tutte queste risorse nel mio lavoro, sono state miniere d'oro di informazioni, estremamente utili per chiunque si immerga nello sviluppo di hypervisor, me compreso.

